

sudo_inject
 nongiach/sudo_inject
[Linux] Deux techniques d'élévation de privilèges abusant du token sudo
privilege-escalationexploitationpost-exploitation+4
730il y a 7 ans
nongiach/sudo_inject[Linux] Deux techniques d'élévation de privilèges abusant du token sudo

 magnetforensics/swishdbgext
Extension de débogage pour la réponse aux incidents et la criminalistique numérique
 withsecurelabs/volatility-plugins
Plugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
 viralmaniar/remote-desktop-caching-
Cet outil permet de récupérer d'anciennes informations de session RDP (mstsc) sous forme de fichiers PNG corrompus. Ces fichiers PNG permettent à un…
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
 nccgroup/zipdefrag
Présenté à Recon Montréal 2018
 withsecurelabs/memory-carving-scripts
Scripts pour extraire des informations utiles à partir de dumps mémoire infectés
 lgggreg/skype-log-viewer
Télécharger et consulter l'historique Skype sans Skype
 eurecom-s3/linux_screenshot_xwindows
Plugin Volatility pour extraire X captures d'écran d'un dump mémoire
 bedazzlinghex/memory-analysis
Contient des outils pour effectuer une analyse de logiciels malveillants et une analyse forensique en mémoire.
 navytitanium/eitest-tools-scripts-iocs
Boîte à outils de flux IOC et d'analyse pour les campagnes EITest, comprenant le déchiffrement des données C2, le décodage des charges utiles des…
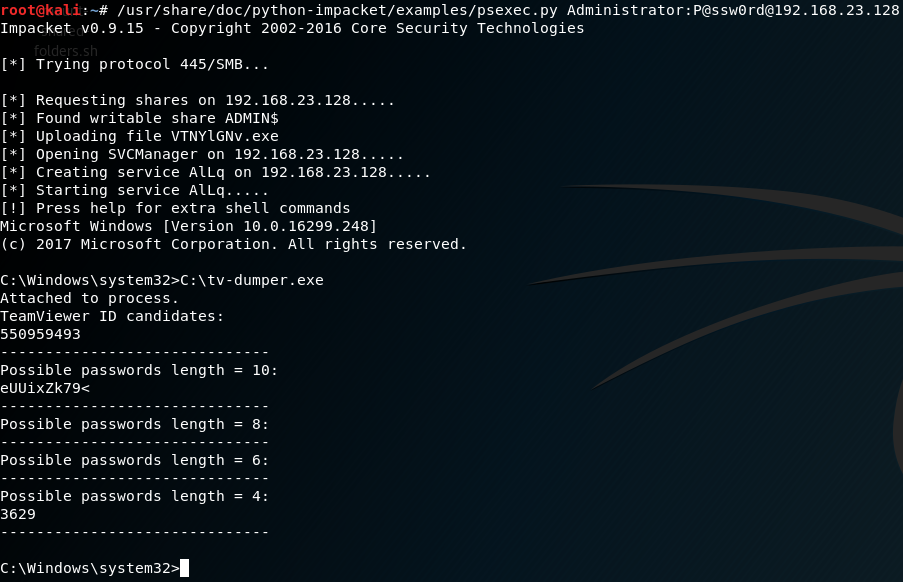 attackercan/teamviewer-dumper
Extraire l'ID et le mot de passe TeamViewer depuis la mémoire. Fonctionne bien mieux que les autres outils.
 busindre/mozcache
Script shell simple pour effectuer une analyse forensique du cache des navigateurs Mozilla (Firefox, Iceweasel et Seamonkey).
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
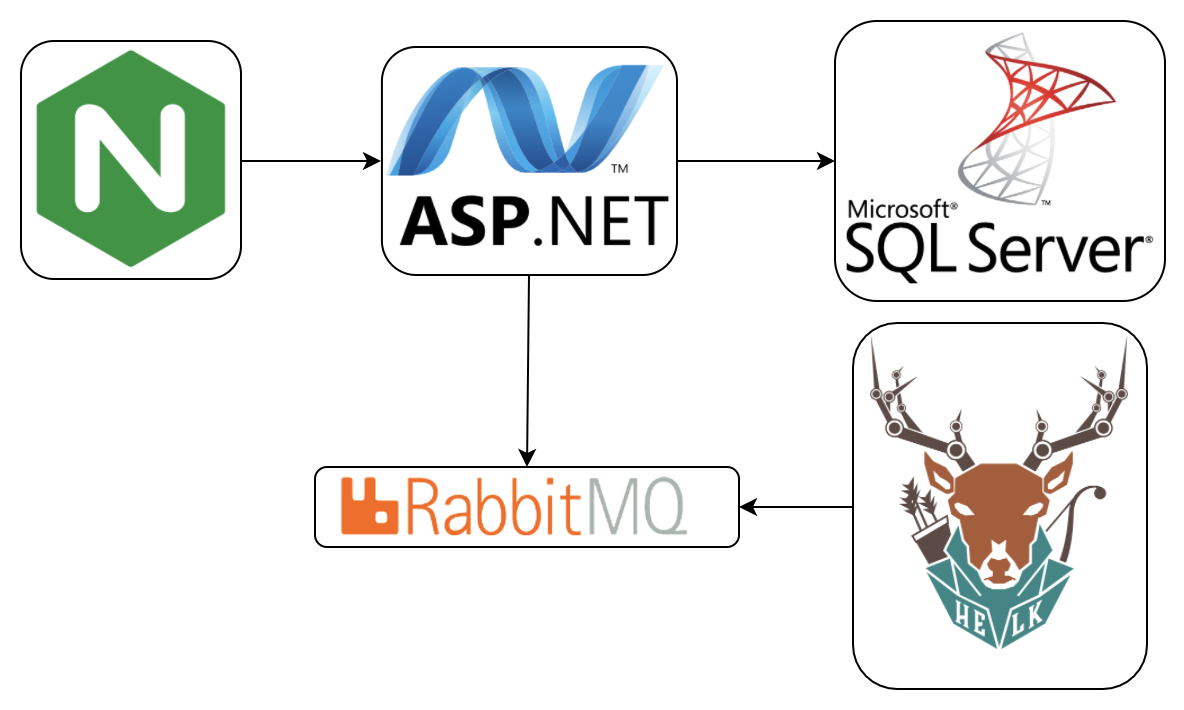 invoke-ir/ace
Plateforme automatisée de collecte et d'enrichissement
 withsecurelabs/radare2-scripts
Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
 4n6ist/usn_analytics
Ce n'est pas seulement un analyseur de UsnJrnl (USN Journal Records/Change Journal Records).