
ESFang
 withsecurelabs/esfang
ESF modular ingestion tool for development and research.
forensicsdigital-forensicsincident-response+1
withsecurelabs/esfangESF modular ingestion tool for development and research.
 snapattack/damn-vulnerable-log4j-app
Application web vulnérable pour tester CVE-2021-44228 / log4shell et les artefacts médico-légaux d'un exemple d'attaque
 azeemering/cve-2021-44228-dfir-notes
CVE-2021-44228 Notes DFIR
 nccgroup/cyber-defence
Informations publiées publiquement par l'équipe de réponse aux incidents cybernétiques de NCC Group.
 gnu-mirror-unofficial/ddrescue
Copie les données de périphériques de stockage endommagés ou défaillants, gère les erreurs de lecture et effectue des opérations de récupération…
 visma-prodsec/columbo
Outil d’analyse forensique assisté par apprentissage automatique qui automatise la collecte de données mémoire, disque et système en direct sur…
 rjbhide/wireshark-forensics-plugin
Plugin Wireshark qui corrèle le trafic réseau avec des renseignements sur les menaces, des étiquettes d'actifs et des données de vulnérabilité pour…
 fabrimagic72/malware-samples
Une collection d'échantillons de malwares capturés par plusieurs honeypots que je gère
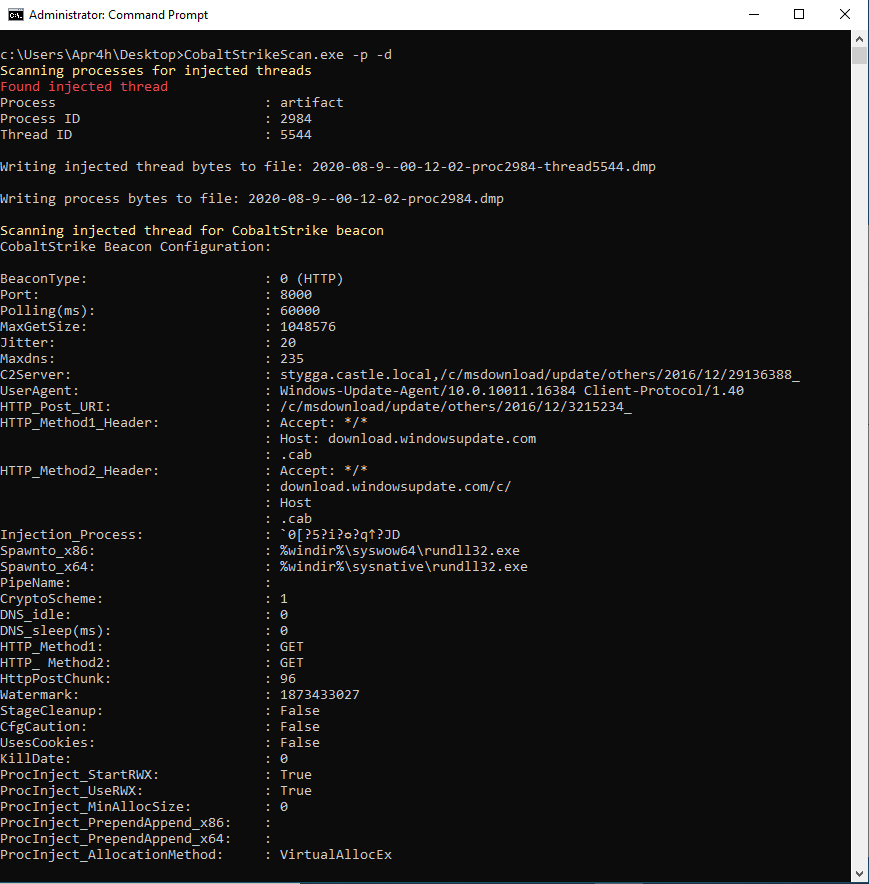 apr4h/cobaltstrikescan
Analyser des fichiers ou la mémoire de processus pour détecter des balises CobaltStrike et analyser leur configuration

 marcog3/whatsdump
Extraire la clé privée WhatsApp depuis n'importe quel appareil Android non rooté (Android 7+ supporté)
 cado-security/dfir_resources_revil_kaseya
Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
 withsecurelabs/flair
Script batch léger pour l'acquisition semi-automatisée des artefacts forensiques clés sur des hôtes Windows, utilisant uniquement les outils natifs…
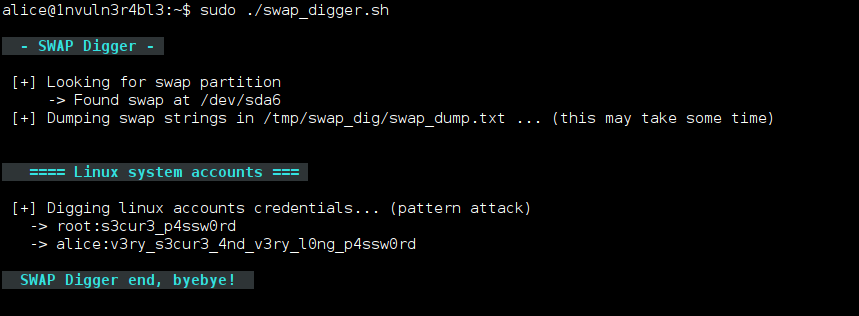 sevagas/swap_digger
Automatise l'analyse du swap Linux pour extraire les identifiants utilisateur, les données de formulaires web, les clés WiFi et l'authentification…
 gr33nm0nk2802/mailmeta
Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.
 hamza-megahed/volatility-gui
Interface graphique pour l'outil de criminalistique Volatility écrit en PyQT5
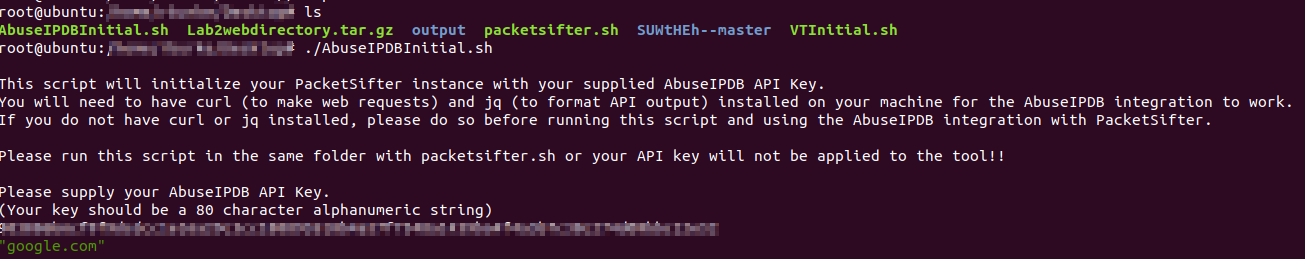 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
 cyberdefenders/detectionlabelk
DetectionLabELK est un fork de DetectionLab avec la stack ELK à la place de Splunk.