
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
606 résultats
pdfresurrect preview

pdfresurrect

GitHubenferex/pdfresurrect

Analyser et aider à extraire les anciennes versions "cachées" d'un pdf à partir du pdf actuel.
static-analysisdata-recoverydigital-forensics
102il y a 4 ans
MemTracer preview

MemTracer

GitHubmayhamad/memtracer

Outil d'analyse de mémoire en direct pour détecter les DLL .NET chargées par réflexion en scannant les régions mémoire des processus à la recherche…

memory-forensicsforensicsmalware-analysis+1
64il y a 4 ans
DC30-Badge-Challenge-Writeup preview

DC30-Badge-Challenge-Writeup

GitHubkybr-git/dc30-badge-challenge-writeup

Writeup pour le défi du badge DEF CON 30

network-forensicssteganographydigital-forensics+3
72il y a 4 ans
LSB-Steganography preview
Archived

LSB-Steganography

GitHubrobindavid/lsb-steganography

Programme Python pour stéganographier des fichiers dans des images en utilisant le bit de poids le plus faible.
encryption-decryption-toolsdata-exfiltrationforensics+3
957il y a 4 ans
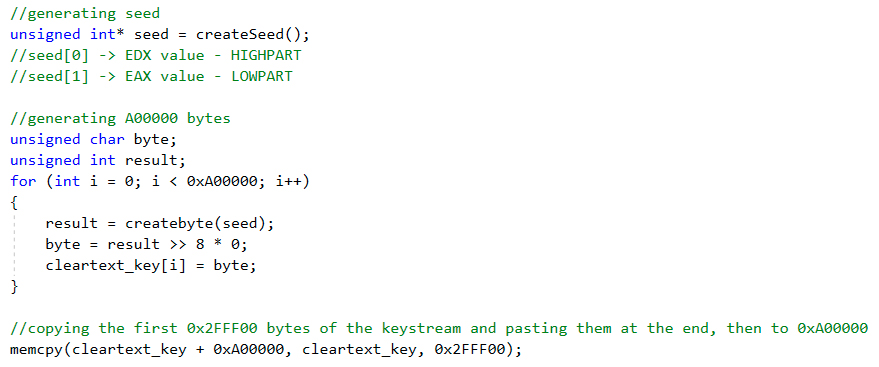
HiveV5_keystream_decryptor preview

HiveV5_keystream_decryptor

GitHubreecdeep/hivev5_keystream_decryptor

Mauvaises choses par des méchants

encryption-decryption-toolsreverse-engineeringdata-recovery+4
49il y a 4 ans
physmem2profit preview

physmem2profit

GitHubreverseclabs/physmem2profit

Physmem2profit peut être utilisé pour créer un minidump du processus LSASS d'un hôte cible en analysant la mémoire physique à distance.
memory-forensicspassword-attacksdata-exfiltration+4
422il y a 4 ans
Powershell-Tools preview

Powershell-Tools

GitHubdump-guy/powershell-tools

Collection de quelques outils faciles à utiliser - en PowerShell.
static-analysisencryption-decryption-toolscode-analysis+5
10il y a 4 ans
Cybersecurity-Books preview

Cybersecurity-Books

GitHubzealraj/cybersecurity-books

Voici une collection impressionnante de livres de cybersécurité, pour la plupart bien connus et utiles, allant du niveau débutant au niveau expert,…
wi-fi-auditingreverse-engineeringweb-security+6
678il y a 4 ans
covertchannels-steganography preview

covertchannels-steganography

GitHubmindcrypt/covertchannels-steganography

Une liste de canaux cachés et de ressources en stéganographie/stéganalyse (livres, articles et outils)
data-exfiltrationsteganographymalware-analysis+6
106il y a 4 ans
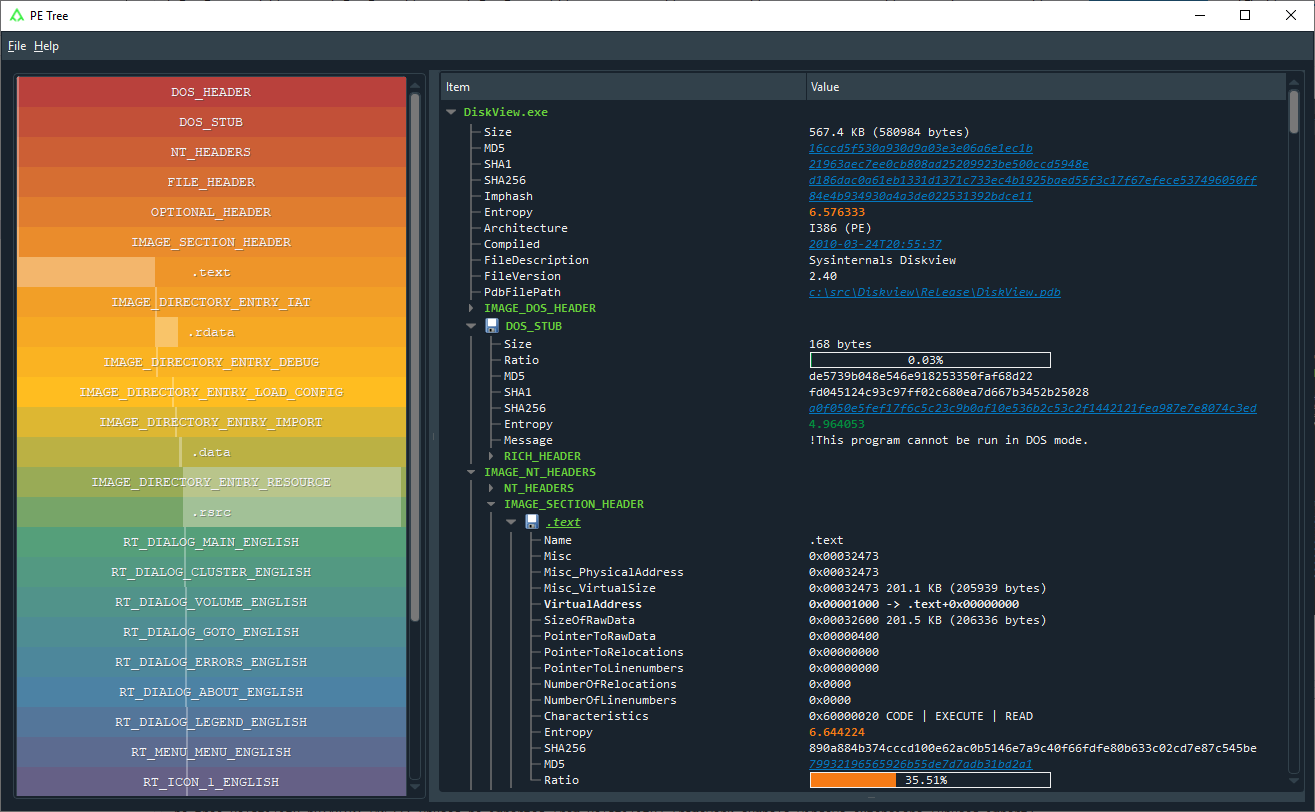
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Module Python pour visualiser les fichiers Portable Executable (PE) dans une vue arborescente en utilisant pefile et PyQt5. Peut également être…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3kil y a 4 ans
andriller preview

andriller

GitHubden4uk/andriller

📱 Andriller - est un utilitaire logiciel avec une collection d'outils forensiques pour smartphones. Il effectue une acquisition en lecture seule,…
android-securitypassword-crackingencryption-decryption-tools+4
1.6kil y a 4 ans
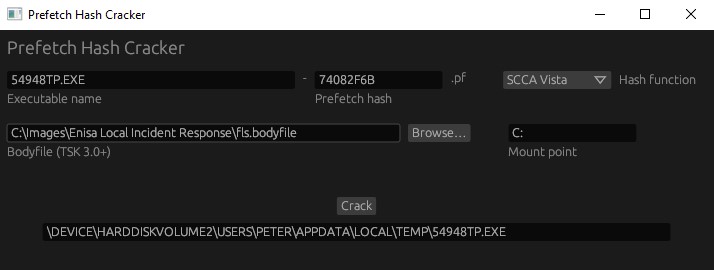
prefetch-hash-cracker preview

prefetch-hash-cracker

GitHubharelsegev/prefetch-hash-cracker

Outil de brute-force qui récupère les chemins d'exécutables complets à partir des hachages de prélecture Windows en utilisant des fichiers de corps,…

password-crackingforensicsdigital-forensics+1
78il y a 4 ans
Telegrip preview

Telegrip

GitHubtelegrip/telegrip

Outil forensique graphique pour acquérir et analyser les données Telegram à partir d'appareils Android. Analyse les messages, médias et métadonnées ;…
forensicsmobile-forensicsdata-recovery+1
19il y a 4 ans
tscopy preview

tscopy

GitHubtrustedsec/tscopy

Outil Python qui analyse le $MFT NTFS pour copier des fichiers verrouillés lors d'une réponse à incident, en contournant les verrous du système…
disk-forensicsforensicsdata-recovery+2
103il y a 4 ans
KNX-Bus-Dump preview

KNX-Bus-Dump

GitHubchrism09/knx-bus-dump

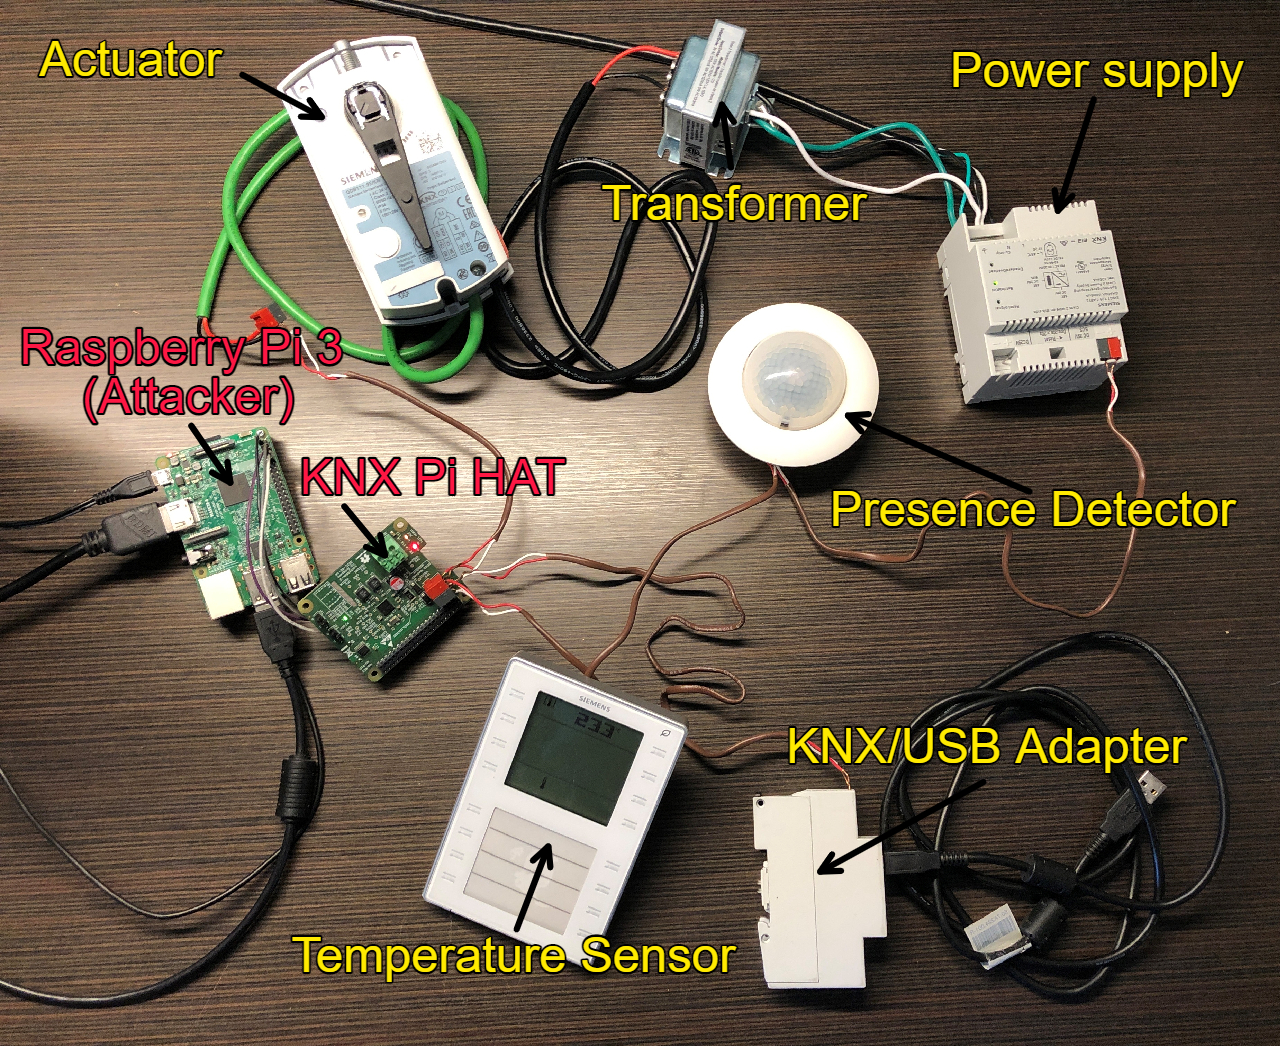
Un outil pour écouter un bus KNX via TPUART et la suite Calimero Project et pour extraire les données des paquets dans un fichier hex dump compatible…
packet-sniffing-analysisiot-securityforensics+3
12il y a 4 ans
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw est un petit outil pour analyser la mémoire de systèmes Linux compromis.

memory-forensicsforensicsdata-recovery+3
133il y a 4 ans
factual-rules-generator preview

factual-rules-generator

GitHubcircl/factual-rules-generator

Génère des règles YARA à partir de logiciels installés sur un OS en cours d'exécution pour établir une référence des logiciels connus et trouver des…
vulnerability-analysisforensicsinformation-gathering+1
75il y a 4 ans
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

Outil d'analyse statique pour examiner des fichiers Microsoft Excel potentiellement malveillants, extraire les métadonnées, les macros et les objets…

static-analysisforensicsmalware-analysis+1
38il y a 4 ans
Précédent1…262728…34Suivant