
DFIR-O365RC
 anssi-fr/dfir-o365rc
Module PowerShell pour la collecte de journaux Office 365 et Azure
forensicsdigital-forensicscloud-security+2
anssi-fr/dfir-o365rcModule PowerShell pour la collecte de journaux Office 365 et Azure
 andyjsmith/registry-spy
Navigateur de registre multiplateforme pour fichiers bruts de registre Windows
 paul-tew/lifer
Examinateur de fichiers de lien Windows (raccourcis)
 leandrofroes/malware-research
Analyse générale de malwares
 matthw/malware_analysis
Boîte à outils Python pour l’analyse de malwares, conçue pour inspecter les fichiers suspects et extraire les indicateurs de compromission pour les…
 knight0x07/bibi-windows-wiper-analysis
# Analyse technique du wiper Bibi-Windows ciblant des organisations israéliennes
 talha-nazeef-ahmed/alpc-enumerator
Un outil Windows en espace utilisateur pour énumérer et classifier les ports ALPC, y compris les processus protégés par PPL.
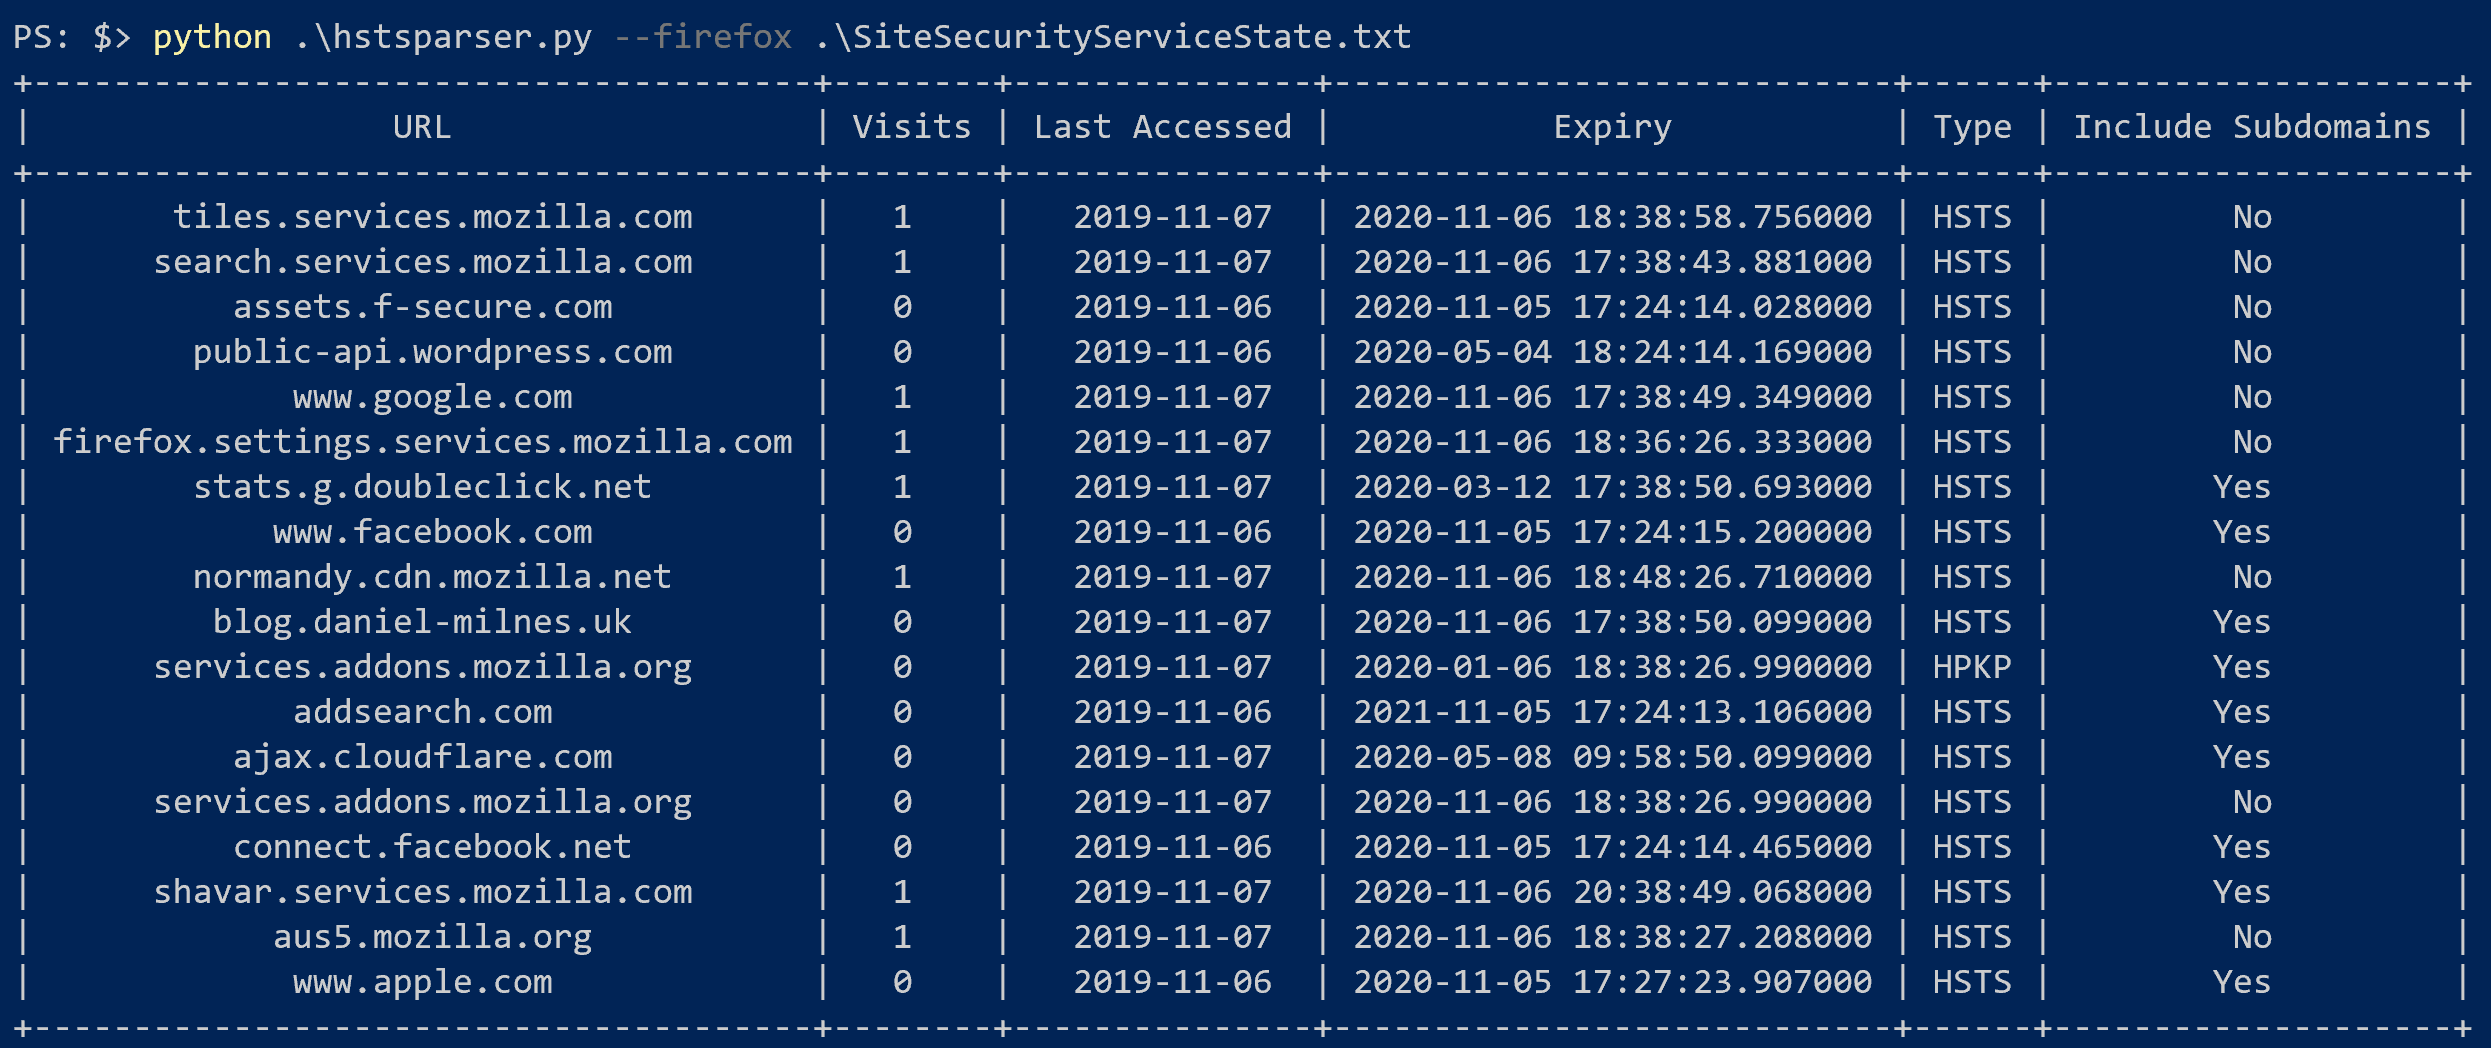 thebeanogamer/hstsparser
Un outil pour analyser les bases de données HSTS de Firefox et Chrome en artefacts forensiques !
 c0decave/pdfgrab
Outil pour rechercher des PDFs dans Google et extraire les métadonnées PDF.
 nongiach/sudo_inject
[Linux] Deux techniques d'élévation de privilèges abusant du token sudo
 star-sg/random-scripts
Collection de scripts Python DFIR et OSINT pour analyser des échantillons LNK malveillants, extraire des objets OLE à partir de MHTML et hacher des…