

osv.dev
 google/osv.dev
Base de données open source de vulnérabilités et service de triage.
vulnerability-scannersvulnerability-analysisdevsecops+2
google/osv.devBase de données open source de vulnérabilités et service de triage.
 nestybox/sysbox
Un "runc" open-source de nouvelle génération qui permet aux conteneurs rootless d'exécuter des charges de travail telles que Systemd, Docker,…
 stackrox/kube-linter
KubeLinter est un outil d'analyse statique qui vérifie les fichiers YAML Kubernetes et les charts Helm afin de garantir que les applications qu'ils…
 deepfence/threatmapper
Plateforme Open Source de protection des applications cloud natives (CNAPP)
 yandex/gixy
Analyseur statique de configuration Nginx
 checkmarx/kics
Analyseur statique pour l'infrastructure en tant que code qui détecte les vulnérabilités de sécurité, les violations de conformité et les mauvaises…
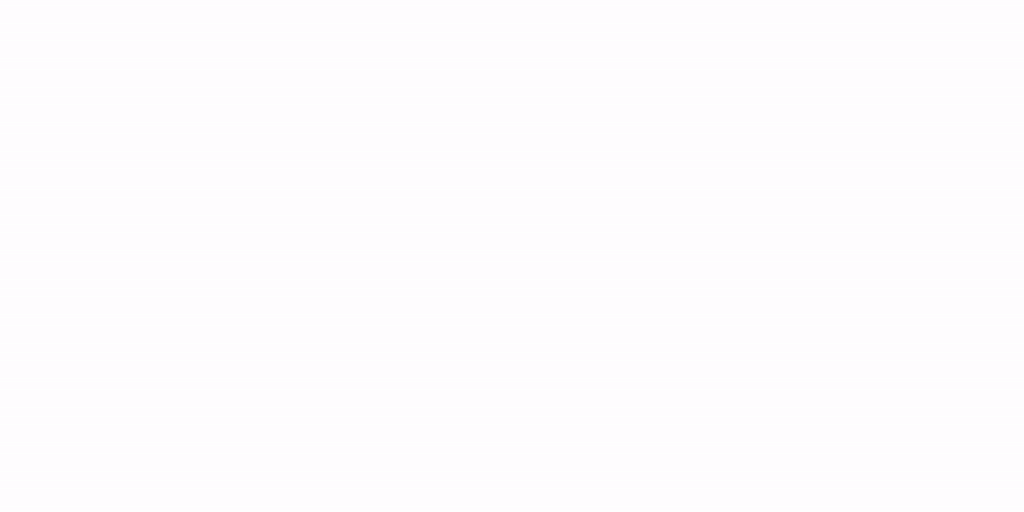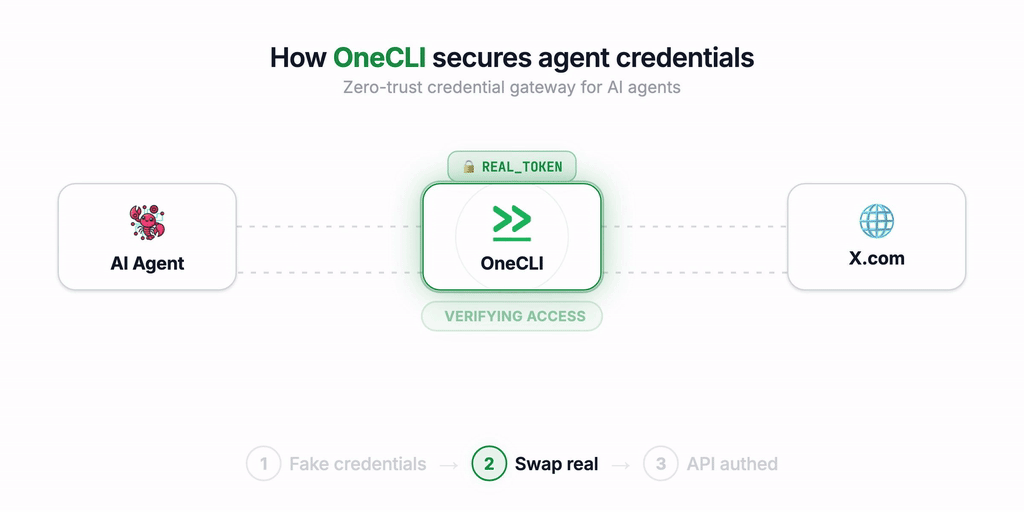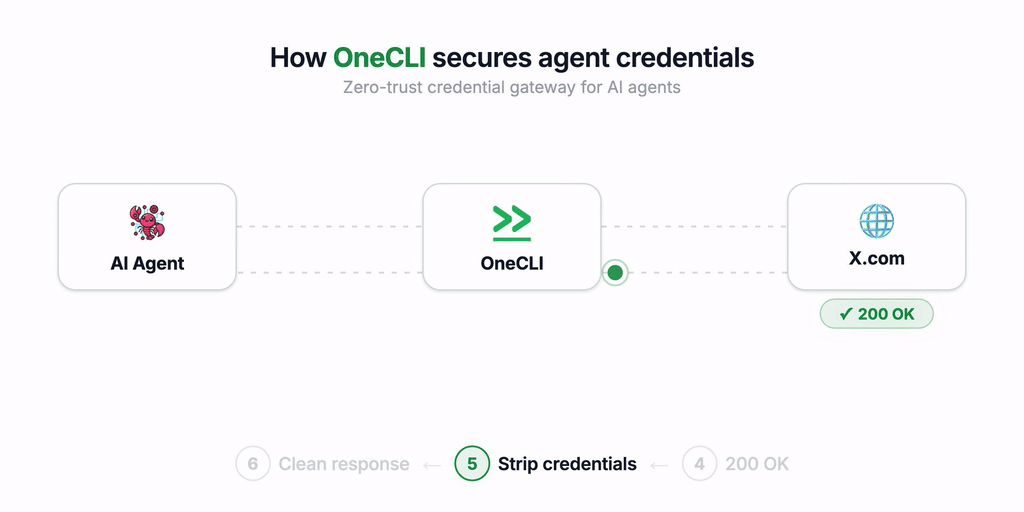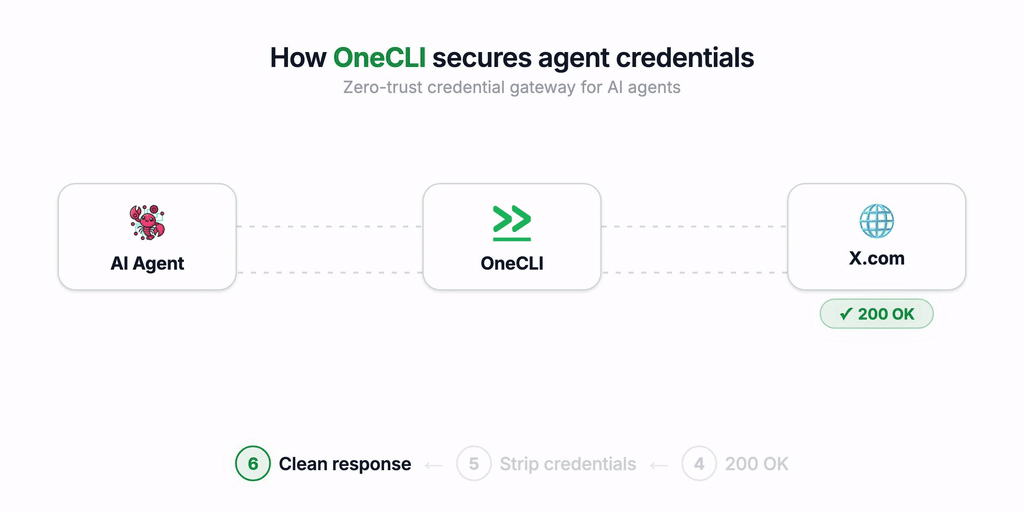 onecli/onecli
Harness open-source sandboxé pour agents, conçu pour les équipes. Offrant à chaque employé un agent personnel sécurisé.
 open-policy-agent/conftest
Écrivez des tests contre des données de configuration structurées à l'aide du langage de requête Open Policy Agent Rego.
 fairwindsops/polaris
Validation des bonnes pratiques dans vos clusters Kubernetes
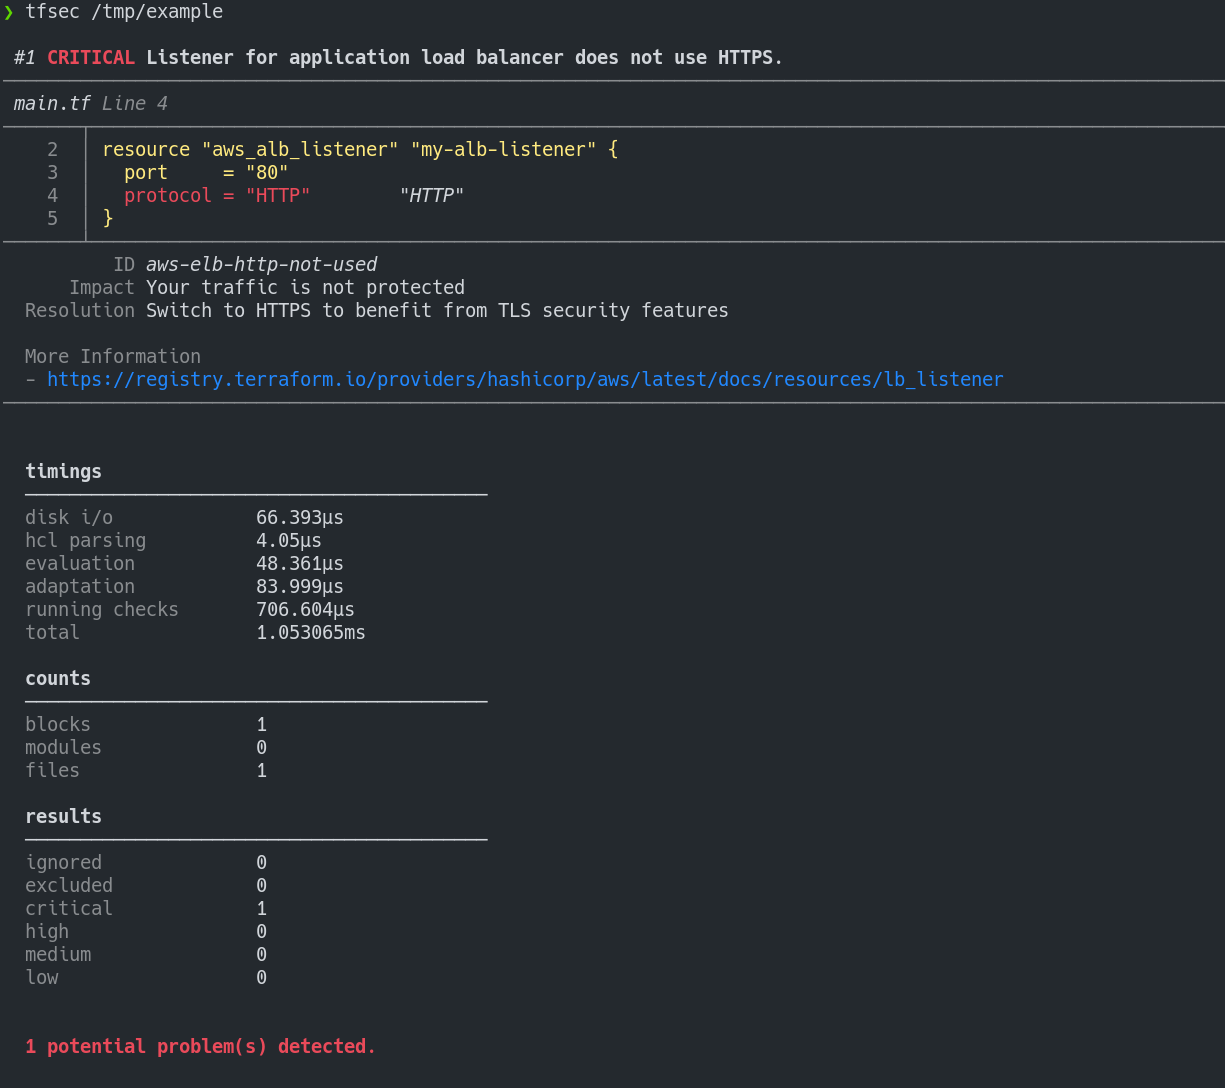 aquasecurity/tfsec
Tfsec fait maintenant partie de Trivy
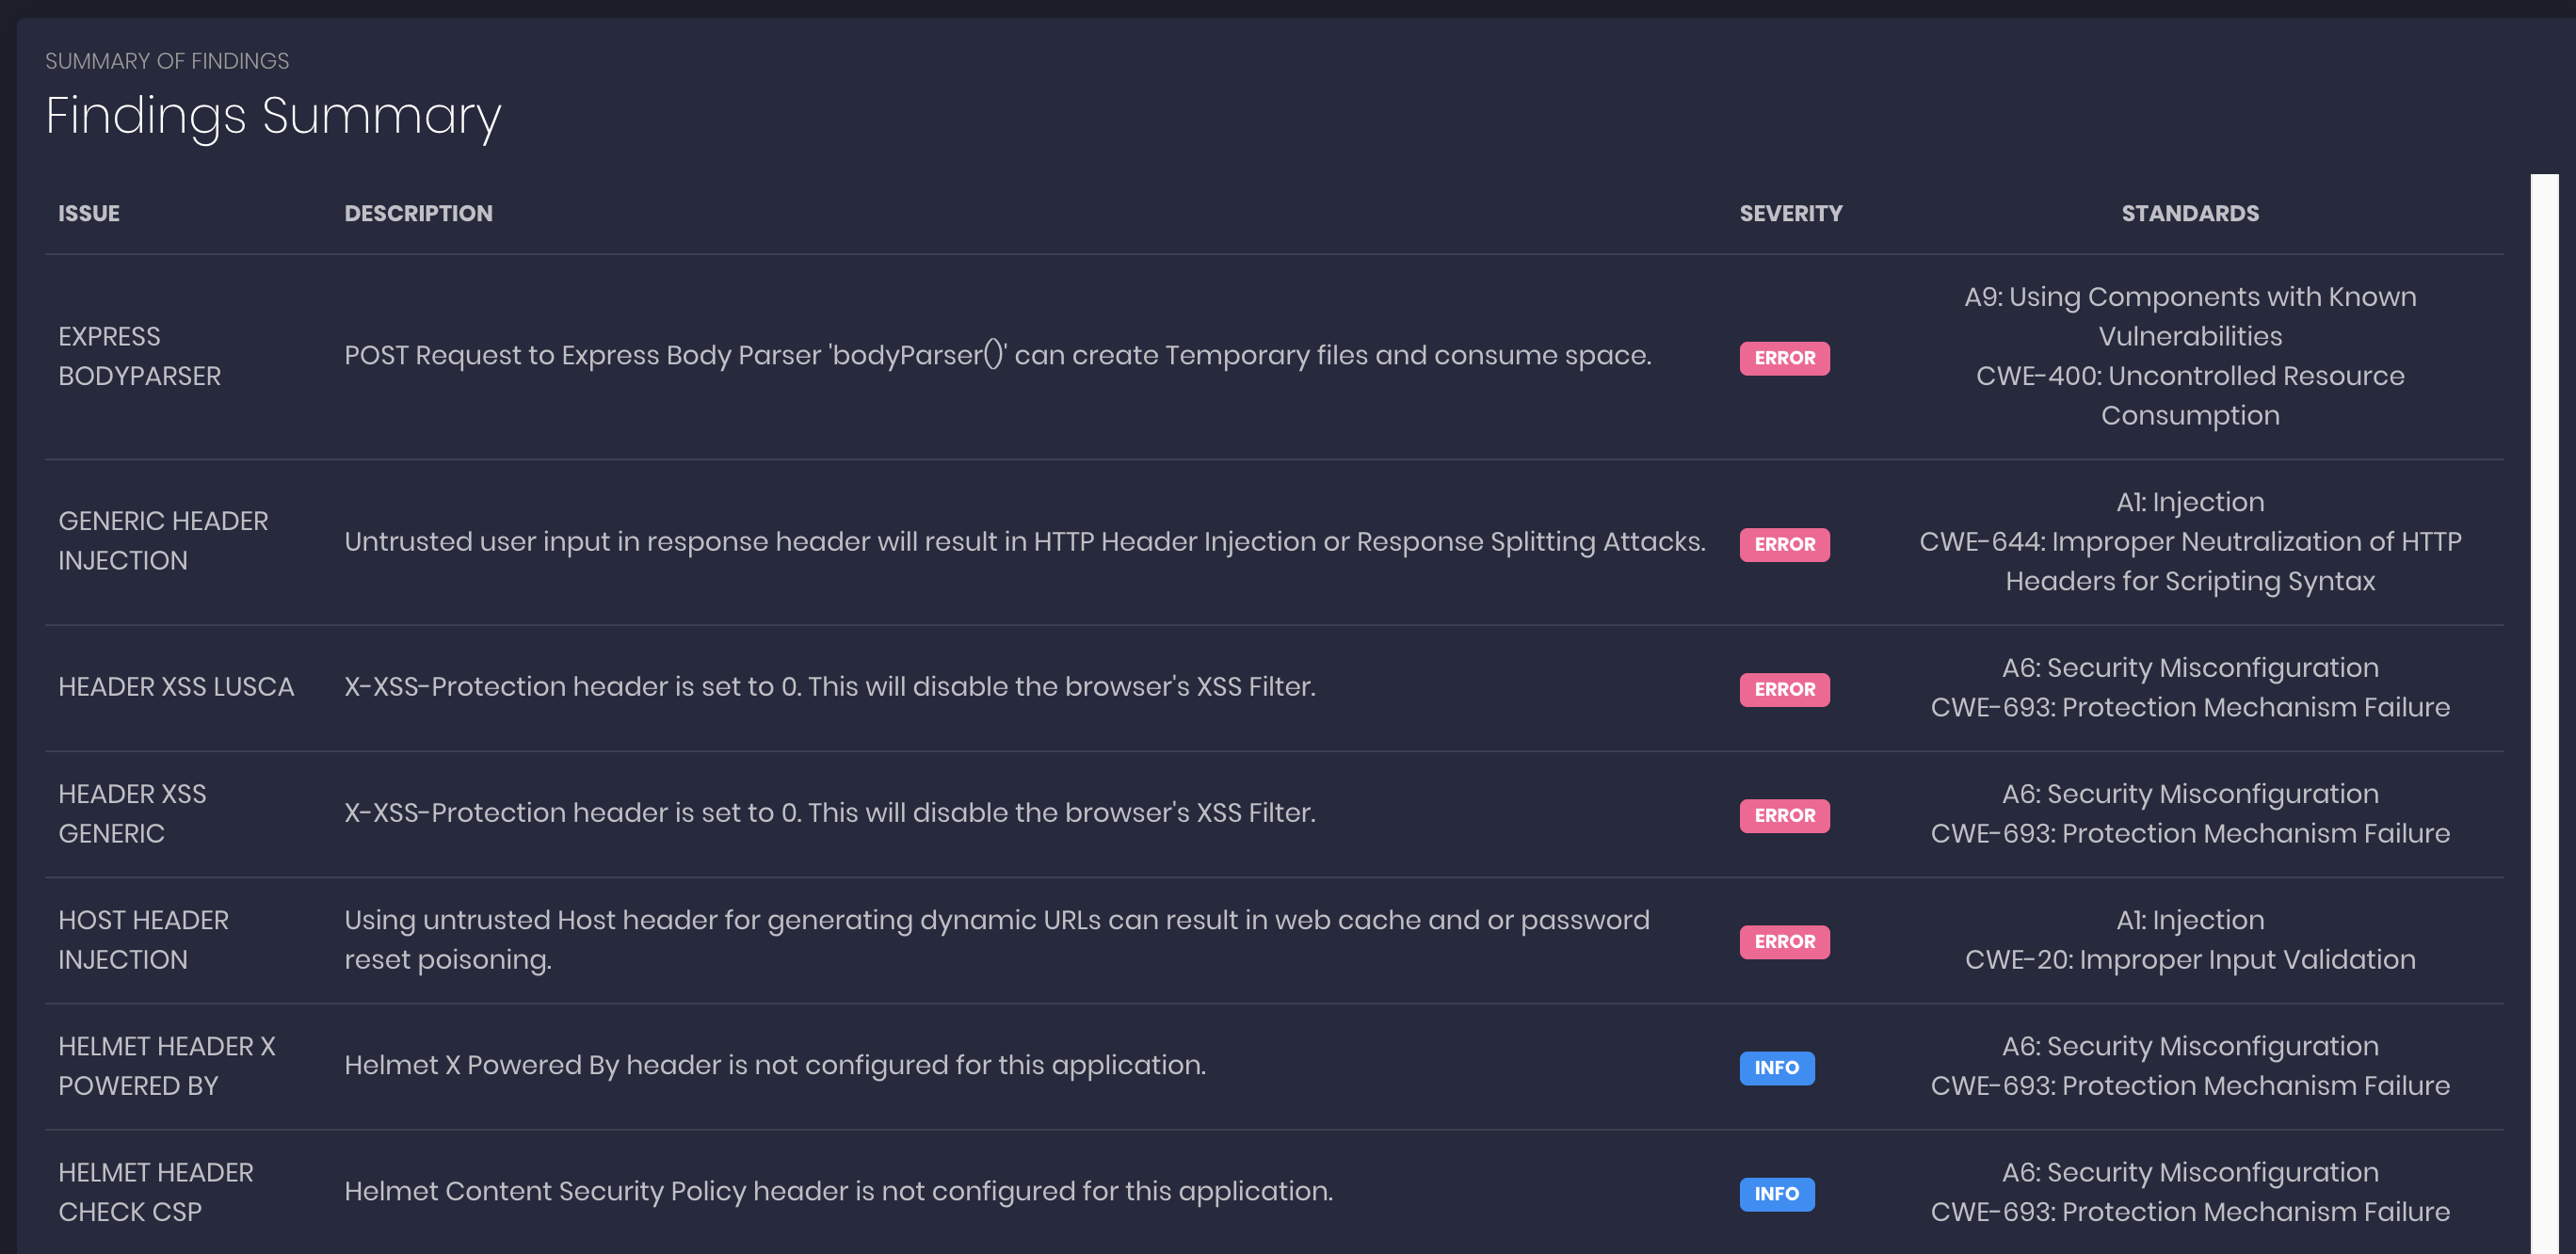 ajinabraham/nodejsscan
nodejsscan est un scanner de sécurité statique de code pour les applications Node.js.
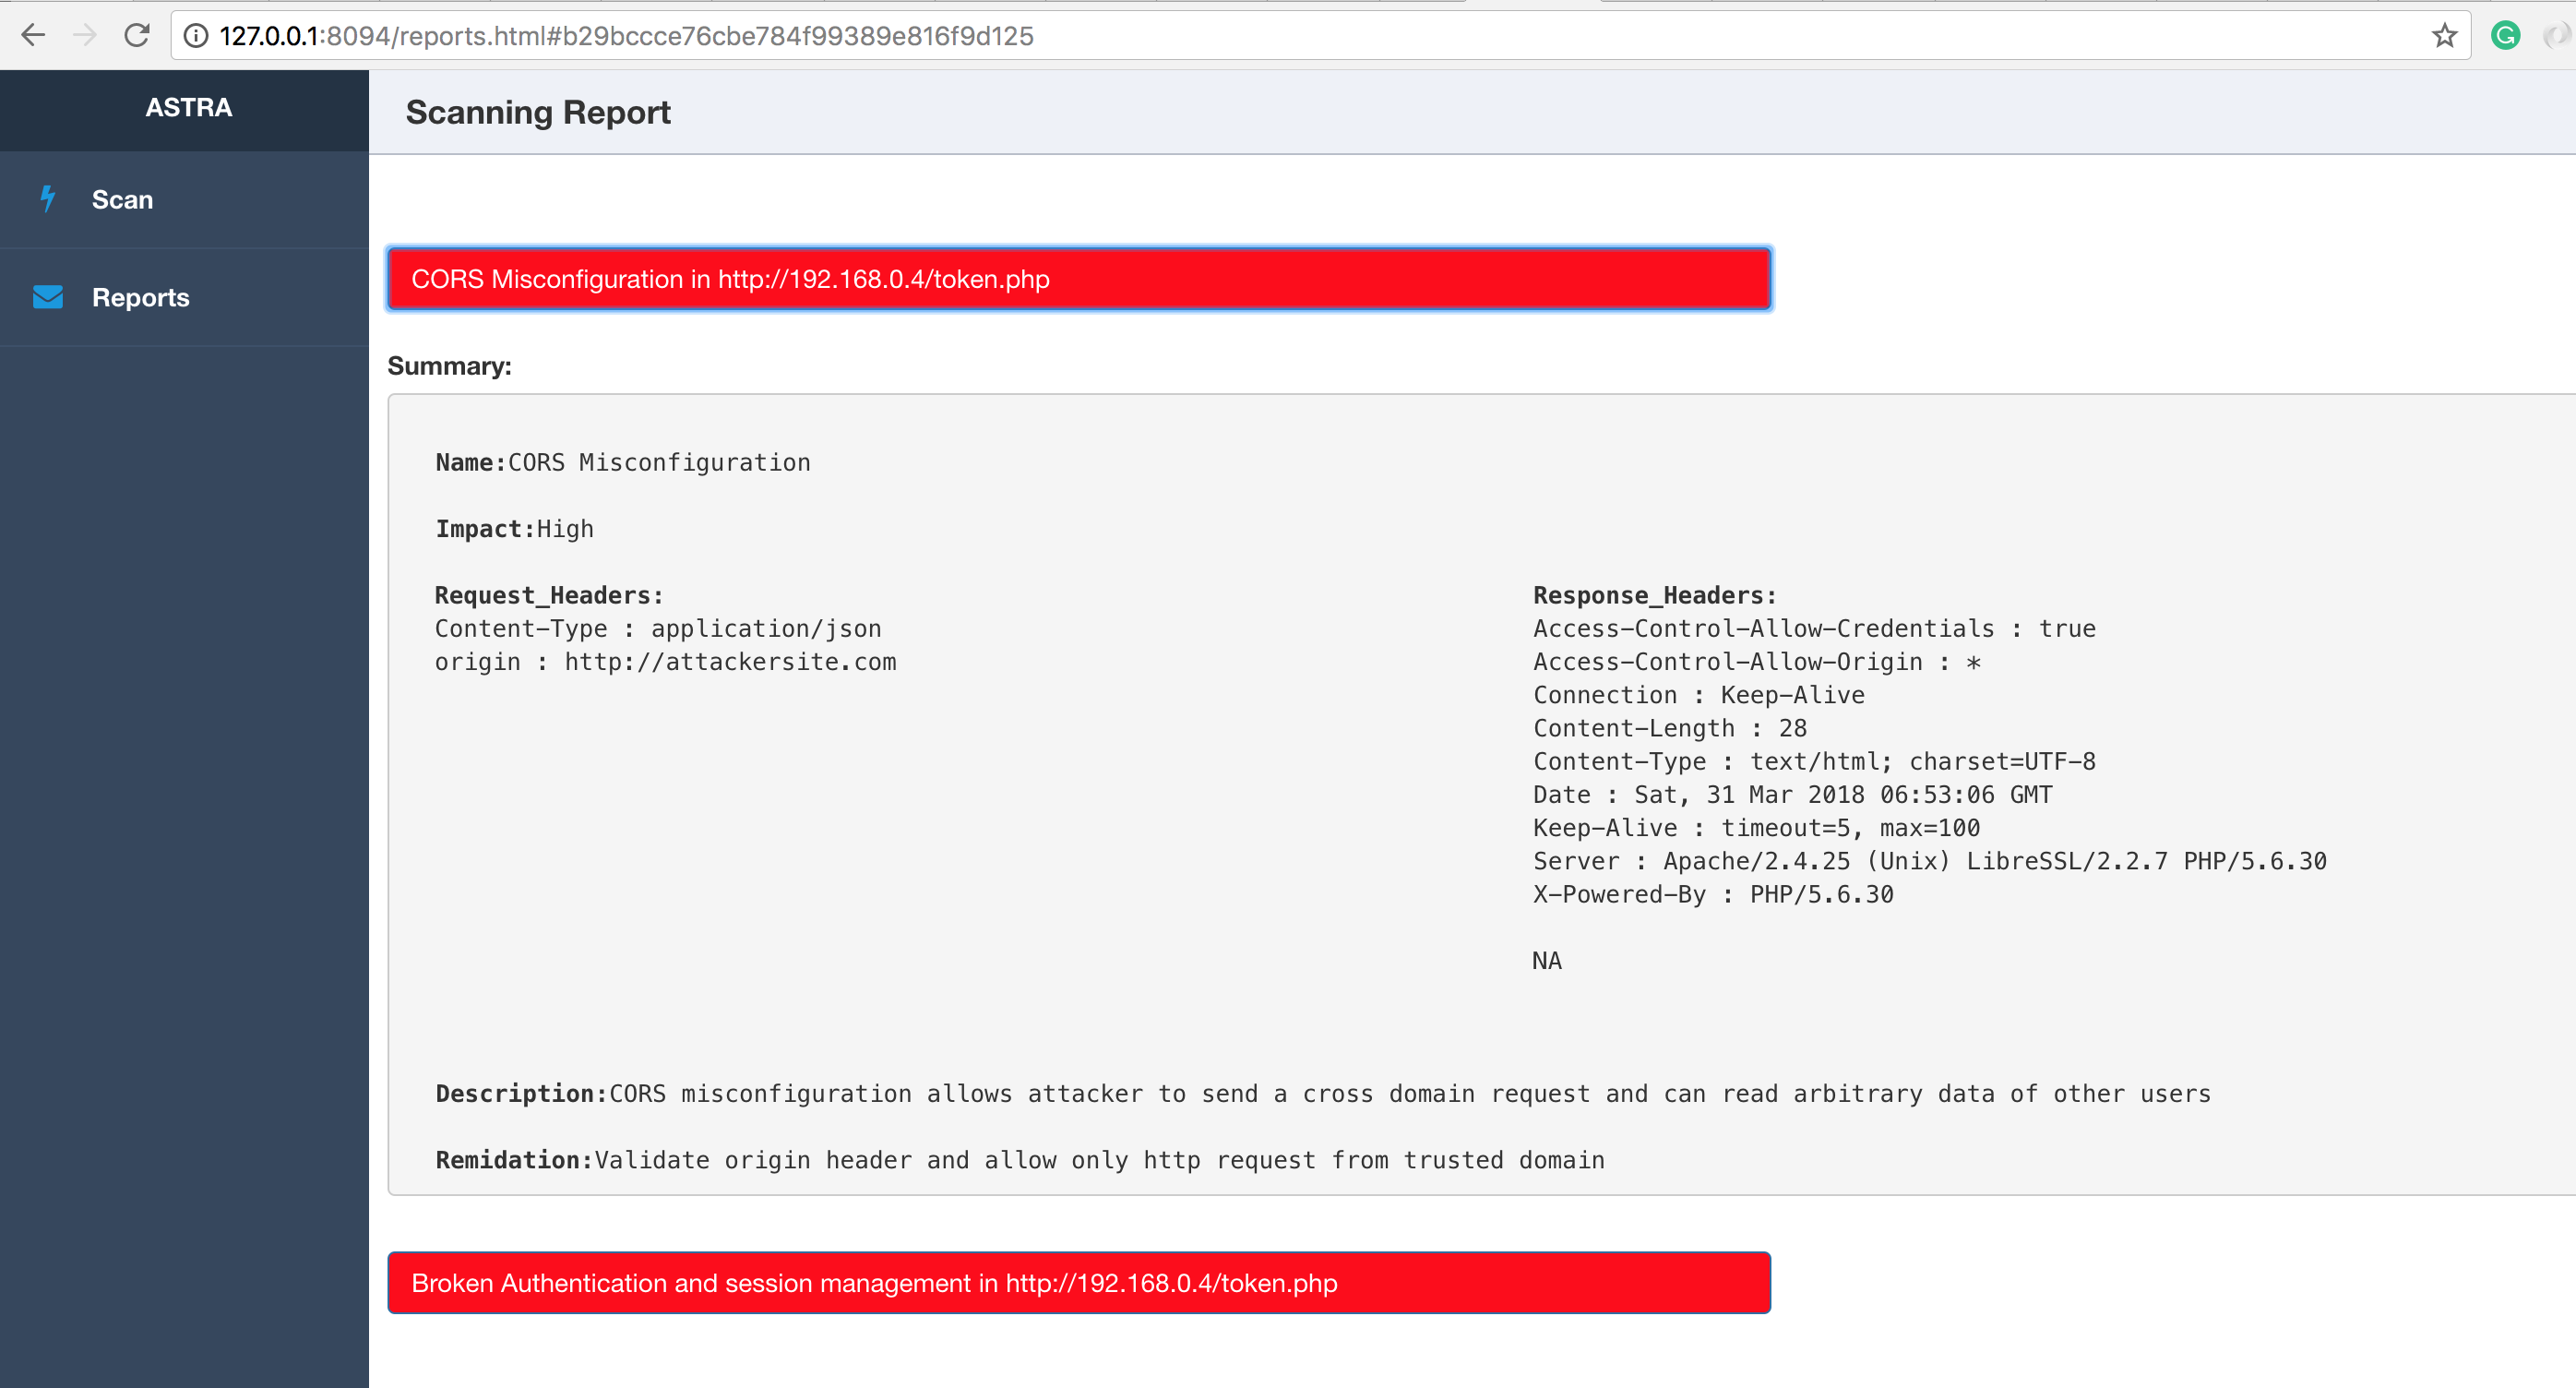 flipkart-incubator/astra
Tests de sécurité automatisés pour les API REST
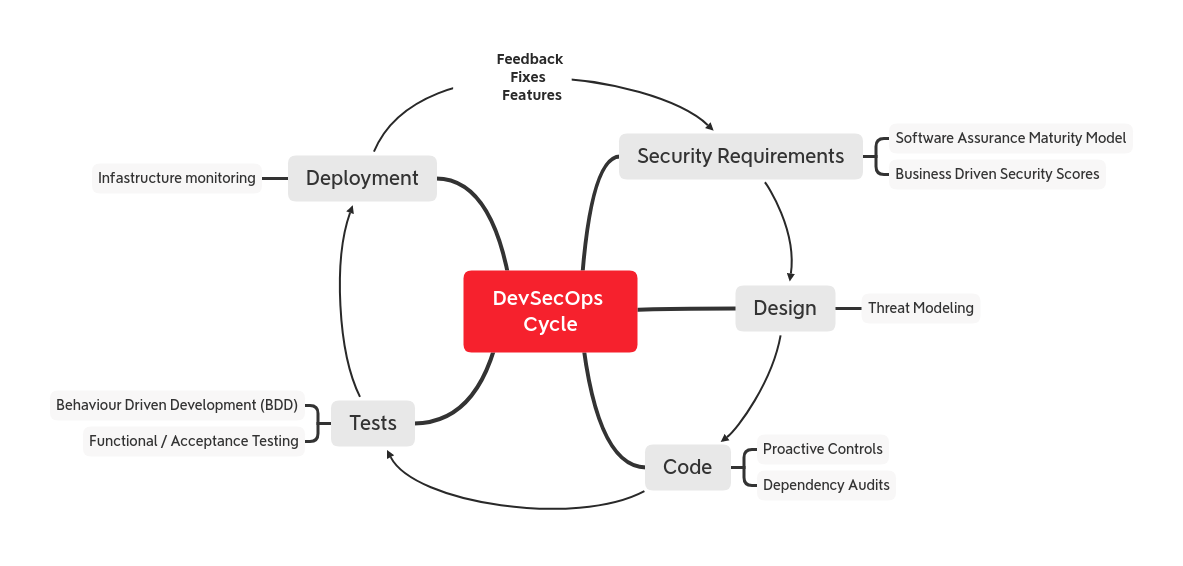 owasp/devsecopsguideline
Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.
 nilsteampassnet/teampass
Gestionnaire de mots de passe collaboratif
 yelp/detect-secrets
Une solution adaptée aux entreprises pour détecter et prévenir les secrets dans le code.
 bearer/bearer
Outil de scan de sécurité de code (SAST) pour découvrir, filtrer et prioriser les risques de sécurité et de vie privée.
 m14r41/pentestingeverything
Solution complète pour le guide de VAPT/AppSec et de test d'intrusion : Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless…
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills