

keyshade
 keyshade-xyz/keyshade
Outil de gestion des secrets et de la configuration en temps réel
defensive-toolsconfiguration-auditingcryptography+6
773
keyshade-xyz/keyshadeOutil de gestion des secrets et de la configuration en temps réel
 garudex-labs/caracal
🐾 L'autorité, et non les identifiants, pour les agents IA : des actions approuvées par politique, une délégation qui ne peut que restreindre, une…
 aboutcode-org/scancode-toolkit
🔍 ScanCode détecte les licences, les droits d'auteur et les dépendances en « analysant le code » ... afin de découvrir et d'inventorier les paquets…
 filipi86/drogonsec
Scanner de sécurité open source haute performance combinant SAST, SCA, détection de secrets et analyse IaC, conçu pour les développeurs et les…
 armanbuet09/rurlalshield
RuralShield — un prototype de recherche AWS CDK pour la sécurité cloud dans le domaine de la santé, avec un triage par IA encadré par des politiques,…
 drau6/keydra
Scanner CLI qui détecte les clés API, jetons et identifiants divulgués dans les arborescences de code source et les applications web déployées, avec…
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require livraison du correctif officiel APSB26-146 (CVE-2026-75650) d'Adobe pour les boutiques Mage-OS, via cweagans/composer-patches.…
 dev-sec/ansible-ssh-hardening
Ce rôle Ansible fournit de nombreuses configurations SSH liées à la sécurité, offrant une protection de base complète.
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] Scanner local simple pour les instances log4j vulnérables
 tenable/terrascan
Détectez les violations de conformité et de sécurité dans l'Infrastructure as Code pour atténuer les risques avant de provisionner une infrastructure…
 feeicn/cobra
Source Code Security Audit (Audit de sécurité du code source)
 microsoft/onefuzz
Une plateforme Fuzzing-As-A-Service auto-hébergée
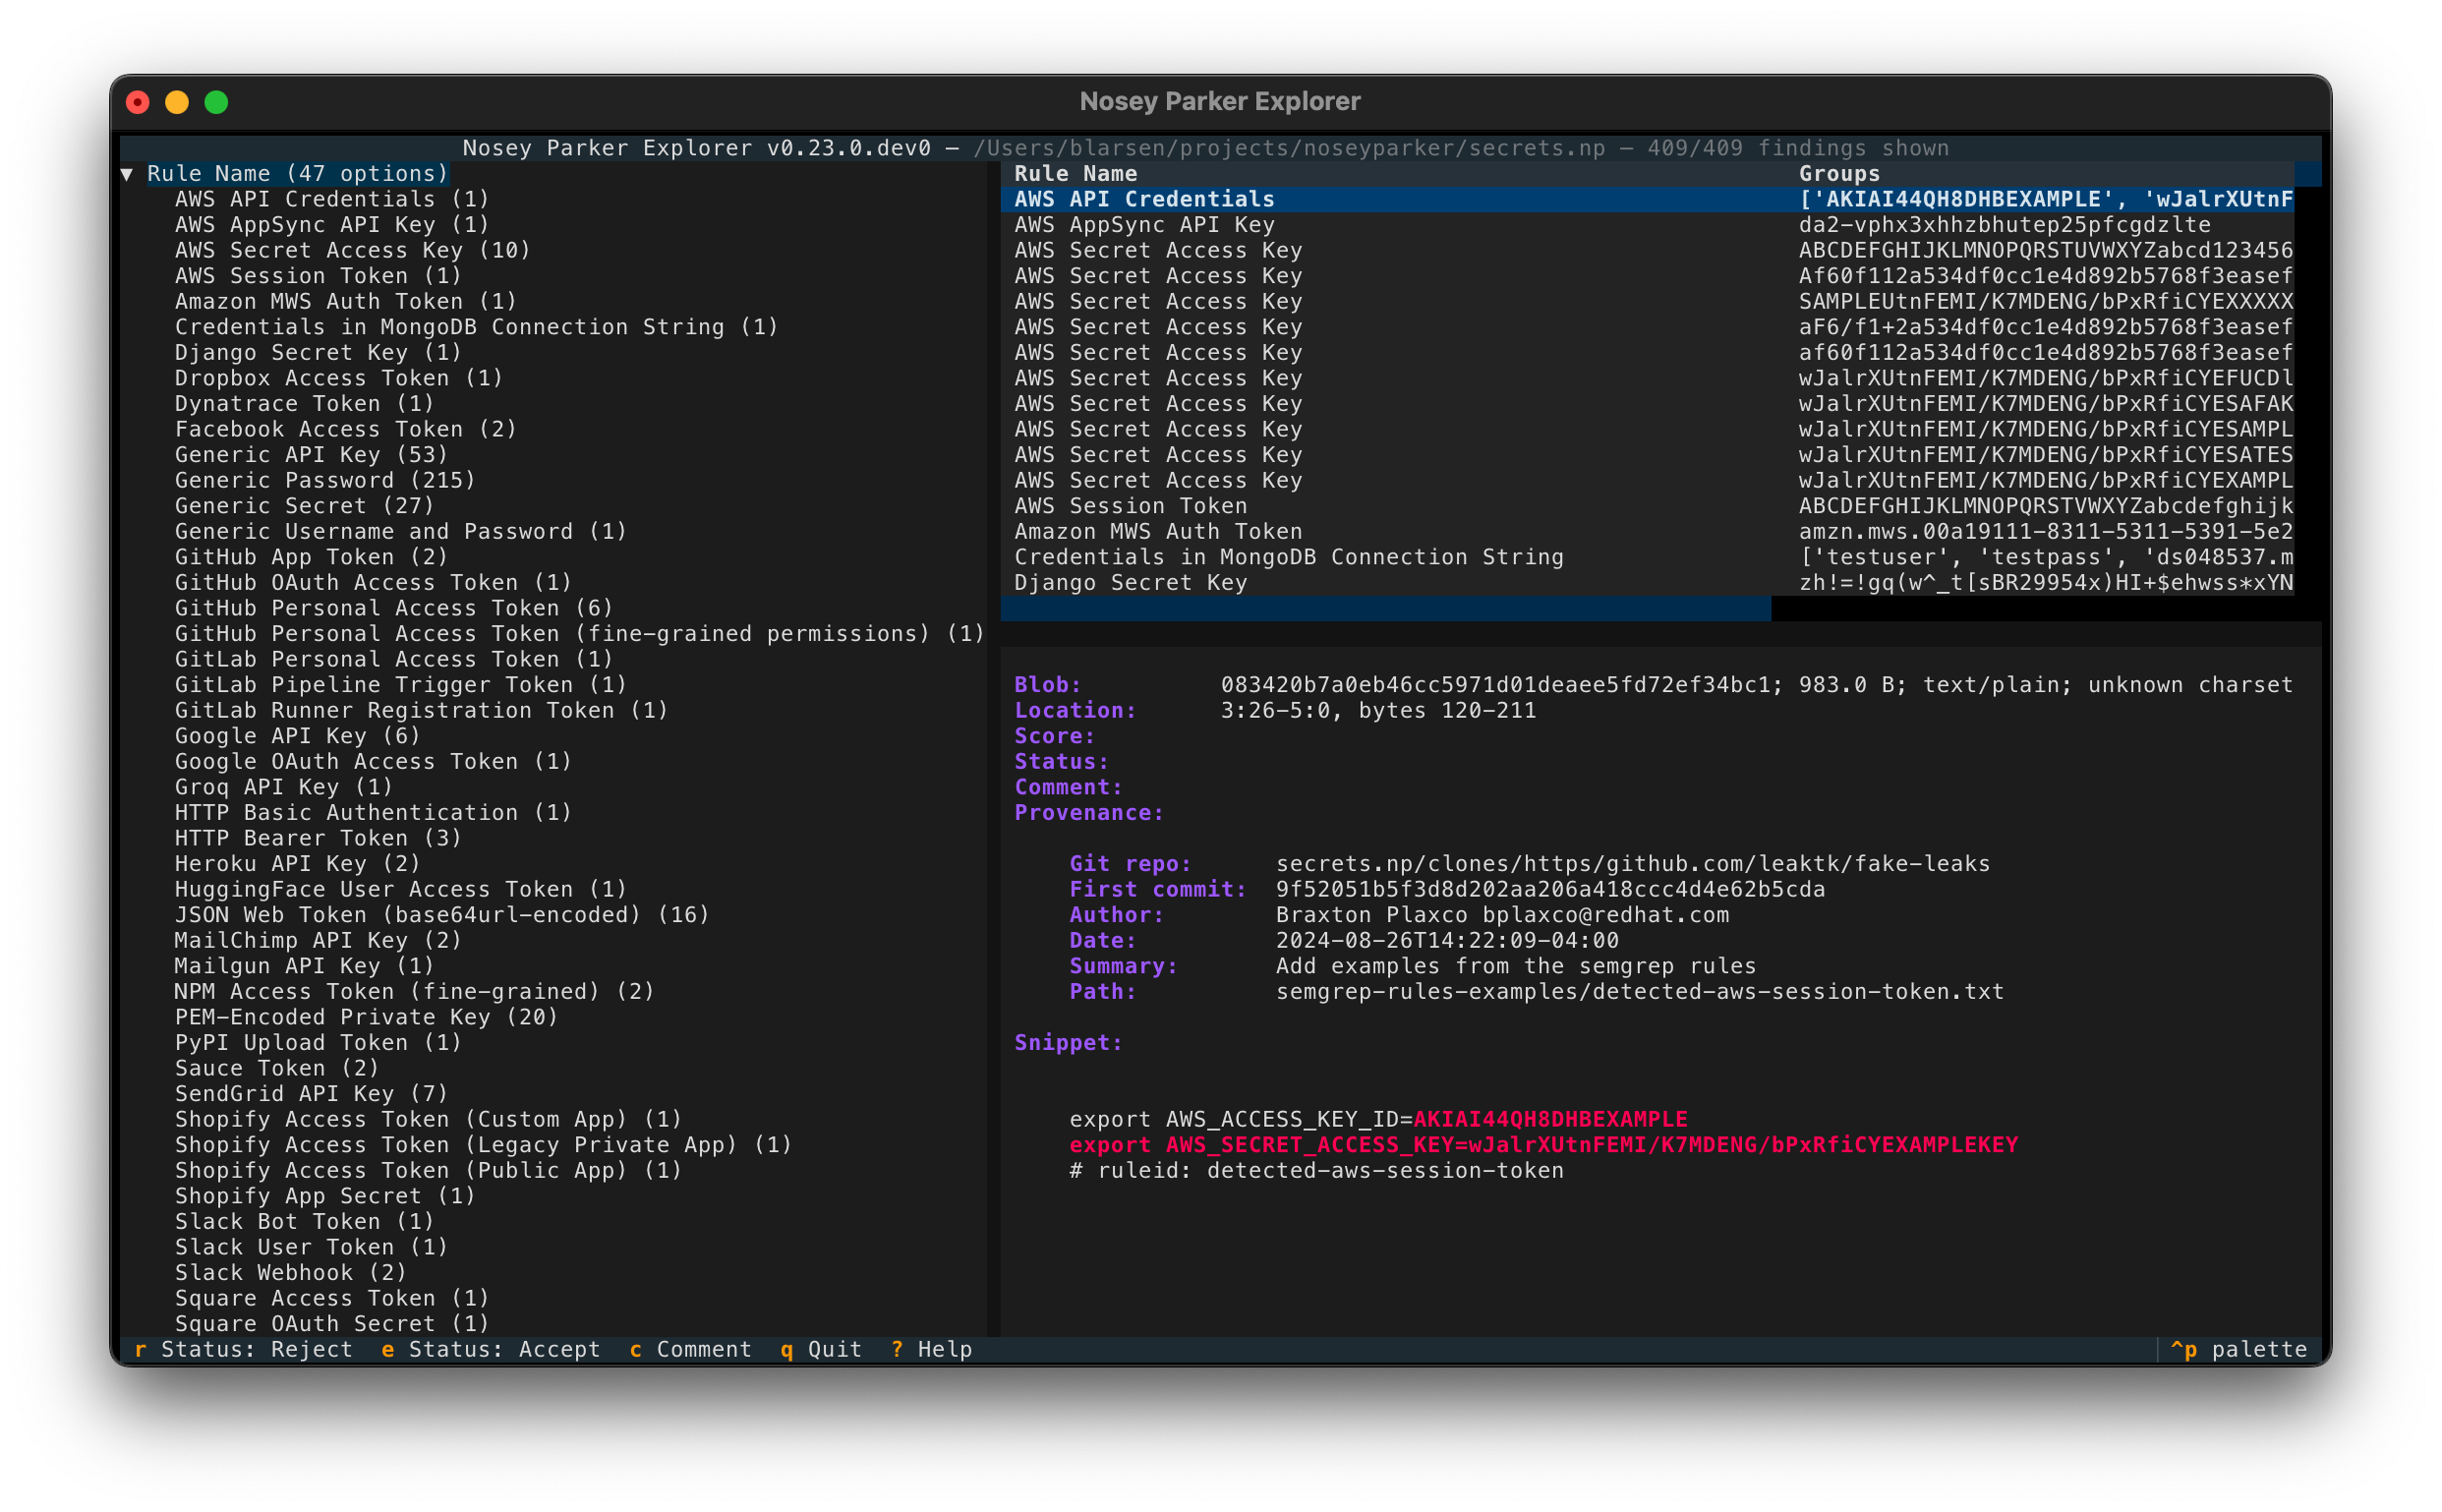 praetorian-inc/noseyparker
Nosey Parker est un outil en ligne de commande qui trouve des secrets et des informations sensibles dans les données textuelles et l'historique Git.
 praetorian-inc/gokart
Un outil d'analyse statique pour sécuriser le code Go
 shopify/kubeaudit
kubeaudit vous aide à auditer vos clusters Kubernetes par rapport aux contrôles de sécurité courants
 anchore/anchore-engine
Un service qui analyse les images Docker et recherche les vulnérabilités.
 openclarity/openclarity
OpenClarity est une plateforme open source conçue pour renforcer la sécurité et l'observabilité des applications et infrastructures cloud natives.
 hasecuritysolutions/vulnwhisperer
Créer des données exploitables à partir de vos scans de vulnérabilités