
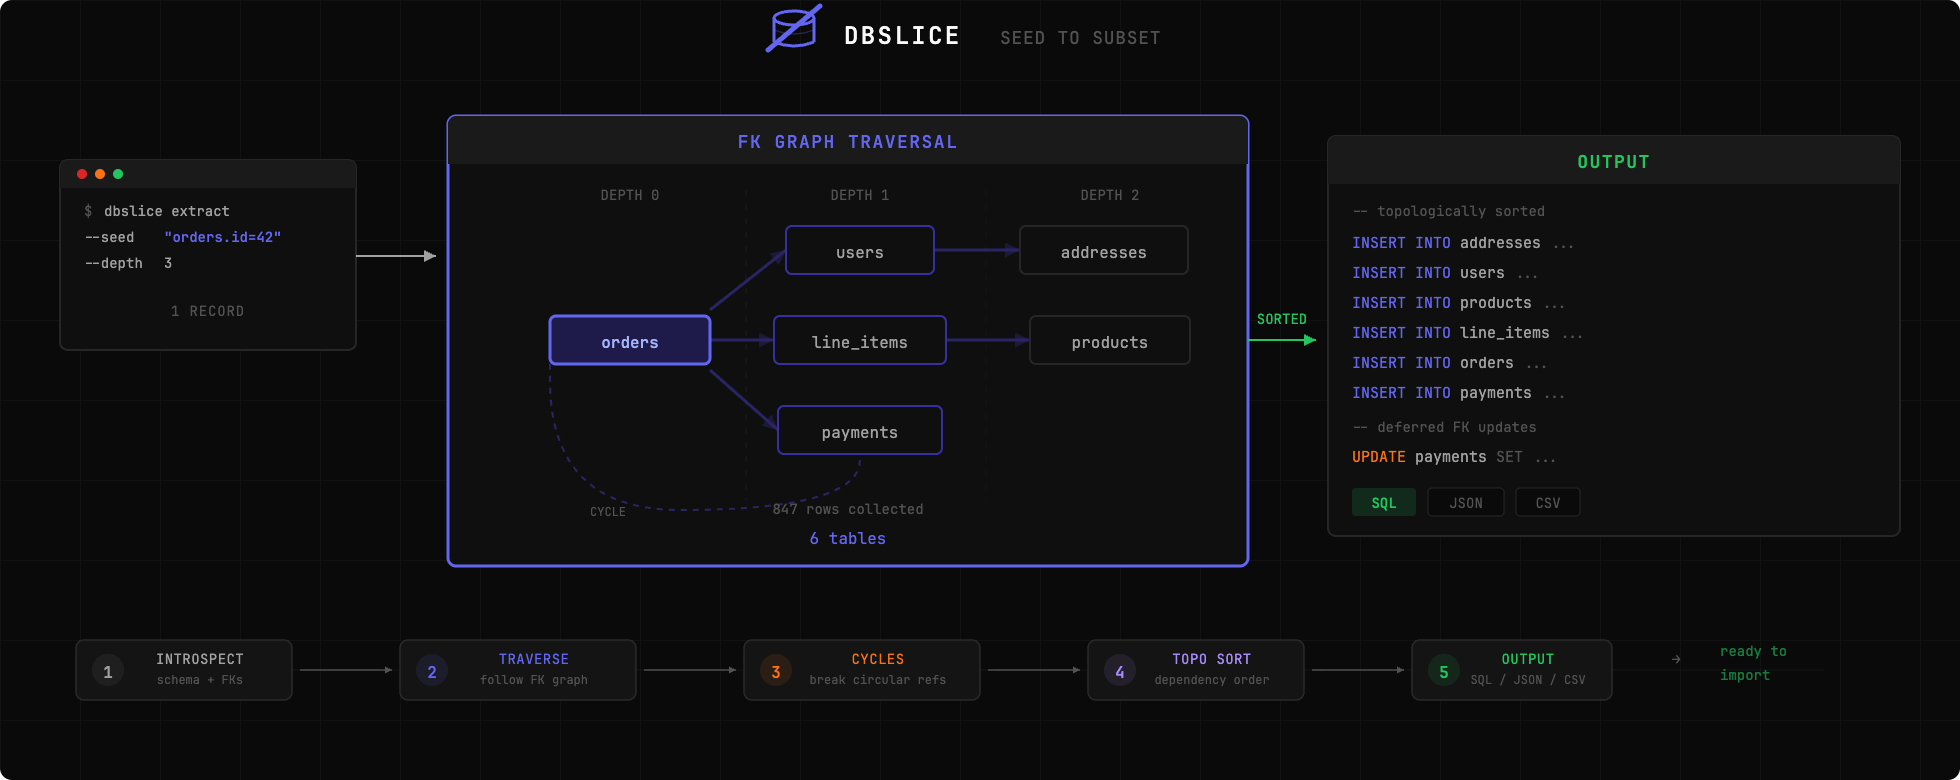
dbslice
 nabroleonx/dbslice
Extrayez une tranche de votre base de production pour reproduire des bugs localement. Pointez dbslice sur un enregistrement, il suit les clés…
general-purpose-utilitiesconfiguration-auditingdata-recovery+3
141
nabroleonx/dbsliceExtrayez une tranche de votre base de production pour reproduire des bugs localement. Pointez dbslice sur un enregistrement, il suit les clés…
 pigyon/mcpwner
Serveur Model Context Protocol pour la découverte autonome de vulnérabilités
 wavestone-cdt/defcon-cicd-pipelines-workshop
Atelier pratique sur la sécurité des pipelines CI/CD avec lab Terraform, exploitation AWS, évasion Kubernetes et exercices de backdooring d'artefacts…
 dev-sec/mysql-baseline
DevSec MySQL Baseline - Profil InSpec
 sshwarts/skillscript
Skillscript — un petit langage déclaratif pour créer des workflows d'agents. Runtime, compilateur et CLI.
 agentguard-ai/tealtiger
Protection puissante pour les agents IA - Sécurité open-source et suivi des coûts pour les applications IA
 gitlab-org/security-products/sast-rules
Référentiel de règles Semgrep organisé pour GitLab SAST, fournissant des motifs d'analyse statique pour détecter les vulnérabilités de sécurité dans…
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 wardgate/wardgate
Passerelle de sécurité pour agents IA - proxy API isolé par identifiants et exécution à distance contrôlée par politique (conclaves). Réduisez le…
 clidey/deptrust
Serveur CLI et MCP qui vérifie les versions de paquets pour détecter des vulnérabilités connues dans 14+ écosystèmes, notamment npm, PyPI, crates.io,…
 coffeeandsecurity/dakshscra
Outil d'analyse statique de code sensible au framework pour une revue automatisée du code source avec des règles spécifiques à la plateforme, analyse…
 lijiejie/log4j2_vul_local_scanner
Script local de détection de la vulnérabilité Log4j. Analyse tous les processus Java de votre hôte pour vérifier s'ils sont affectés par la…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 owasp/agent-security-regression-harness
Tests de régression de sécurité exécutables pour les applications agentiques et les systèmes intégrés à MCP.
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 momenbasel/vulnhawk
Scanner SAST alimenté par l'IA qui détecte les contournements d'authentification, les IDOR et les bugs logiques que Semgrep/CodeQL manquent. Action…
 preflightsh/preflight
Outil CLI basé sur Go qui analyse les bases de code pour vérifier leur état de préparation au lancement, en détectant les configurations manquantes,…
 owasp/owasp-ctf-in-a-box
Kit CTF OWASP auto-hébergé : une machine, une organisation GitHub gratuite, aucune dépendance cloud