

zaproxy
 zaproxy/zaproxy
Scanner de sécurité d'application web open-source pour la détection automatisée des vulnérabilités, les tests de pénétration manuels et les tests de…
android-securityphishing-toolsvulnerability-scanners+15
15.6k
zaproxy/zaproxyScanner de sécurité d'application web open-source pour la détection automatisée des vulnérabilités, les tests de pénétration manuels et les tests de…
 gitleaks/gitleaks
Outil d'analyse statique open-source rapide pour détecter les secrets codés en dur comme les mots de passe, les clés API et les jetons dans les…
 getsops/sops
Outil simple et flexible pour gérer les secrets
 facebook/infer
Un analyseur statique pour Java, C, C++ et Objective-C
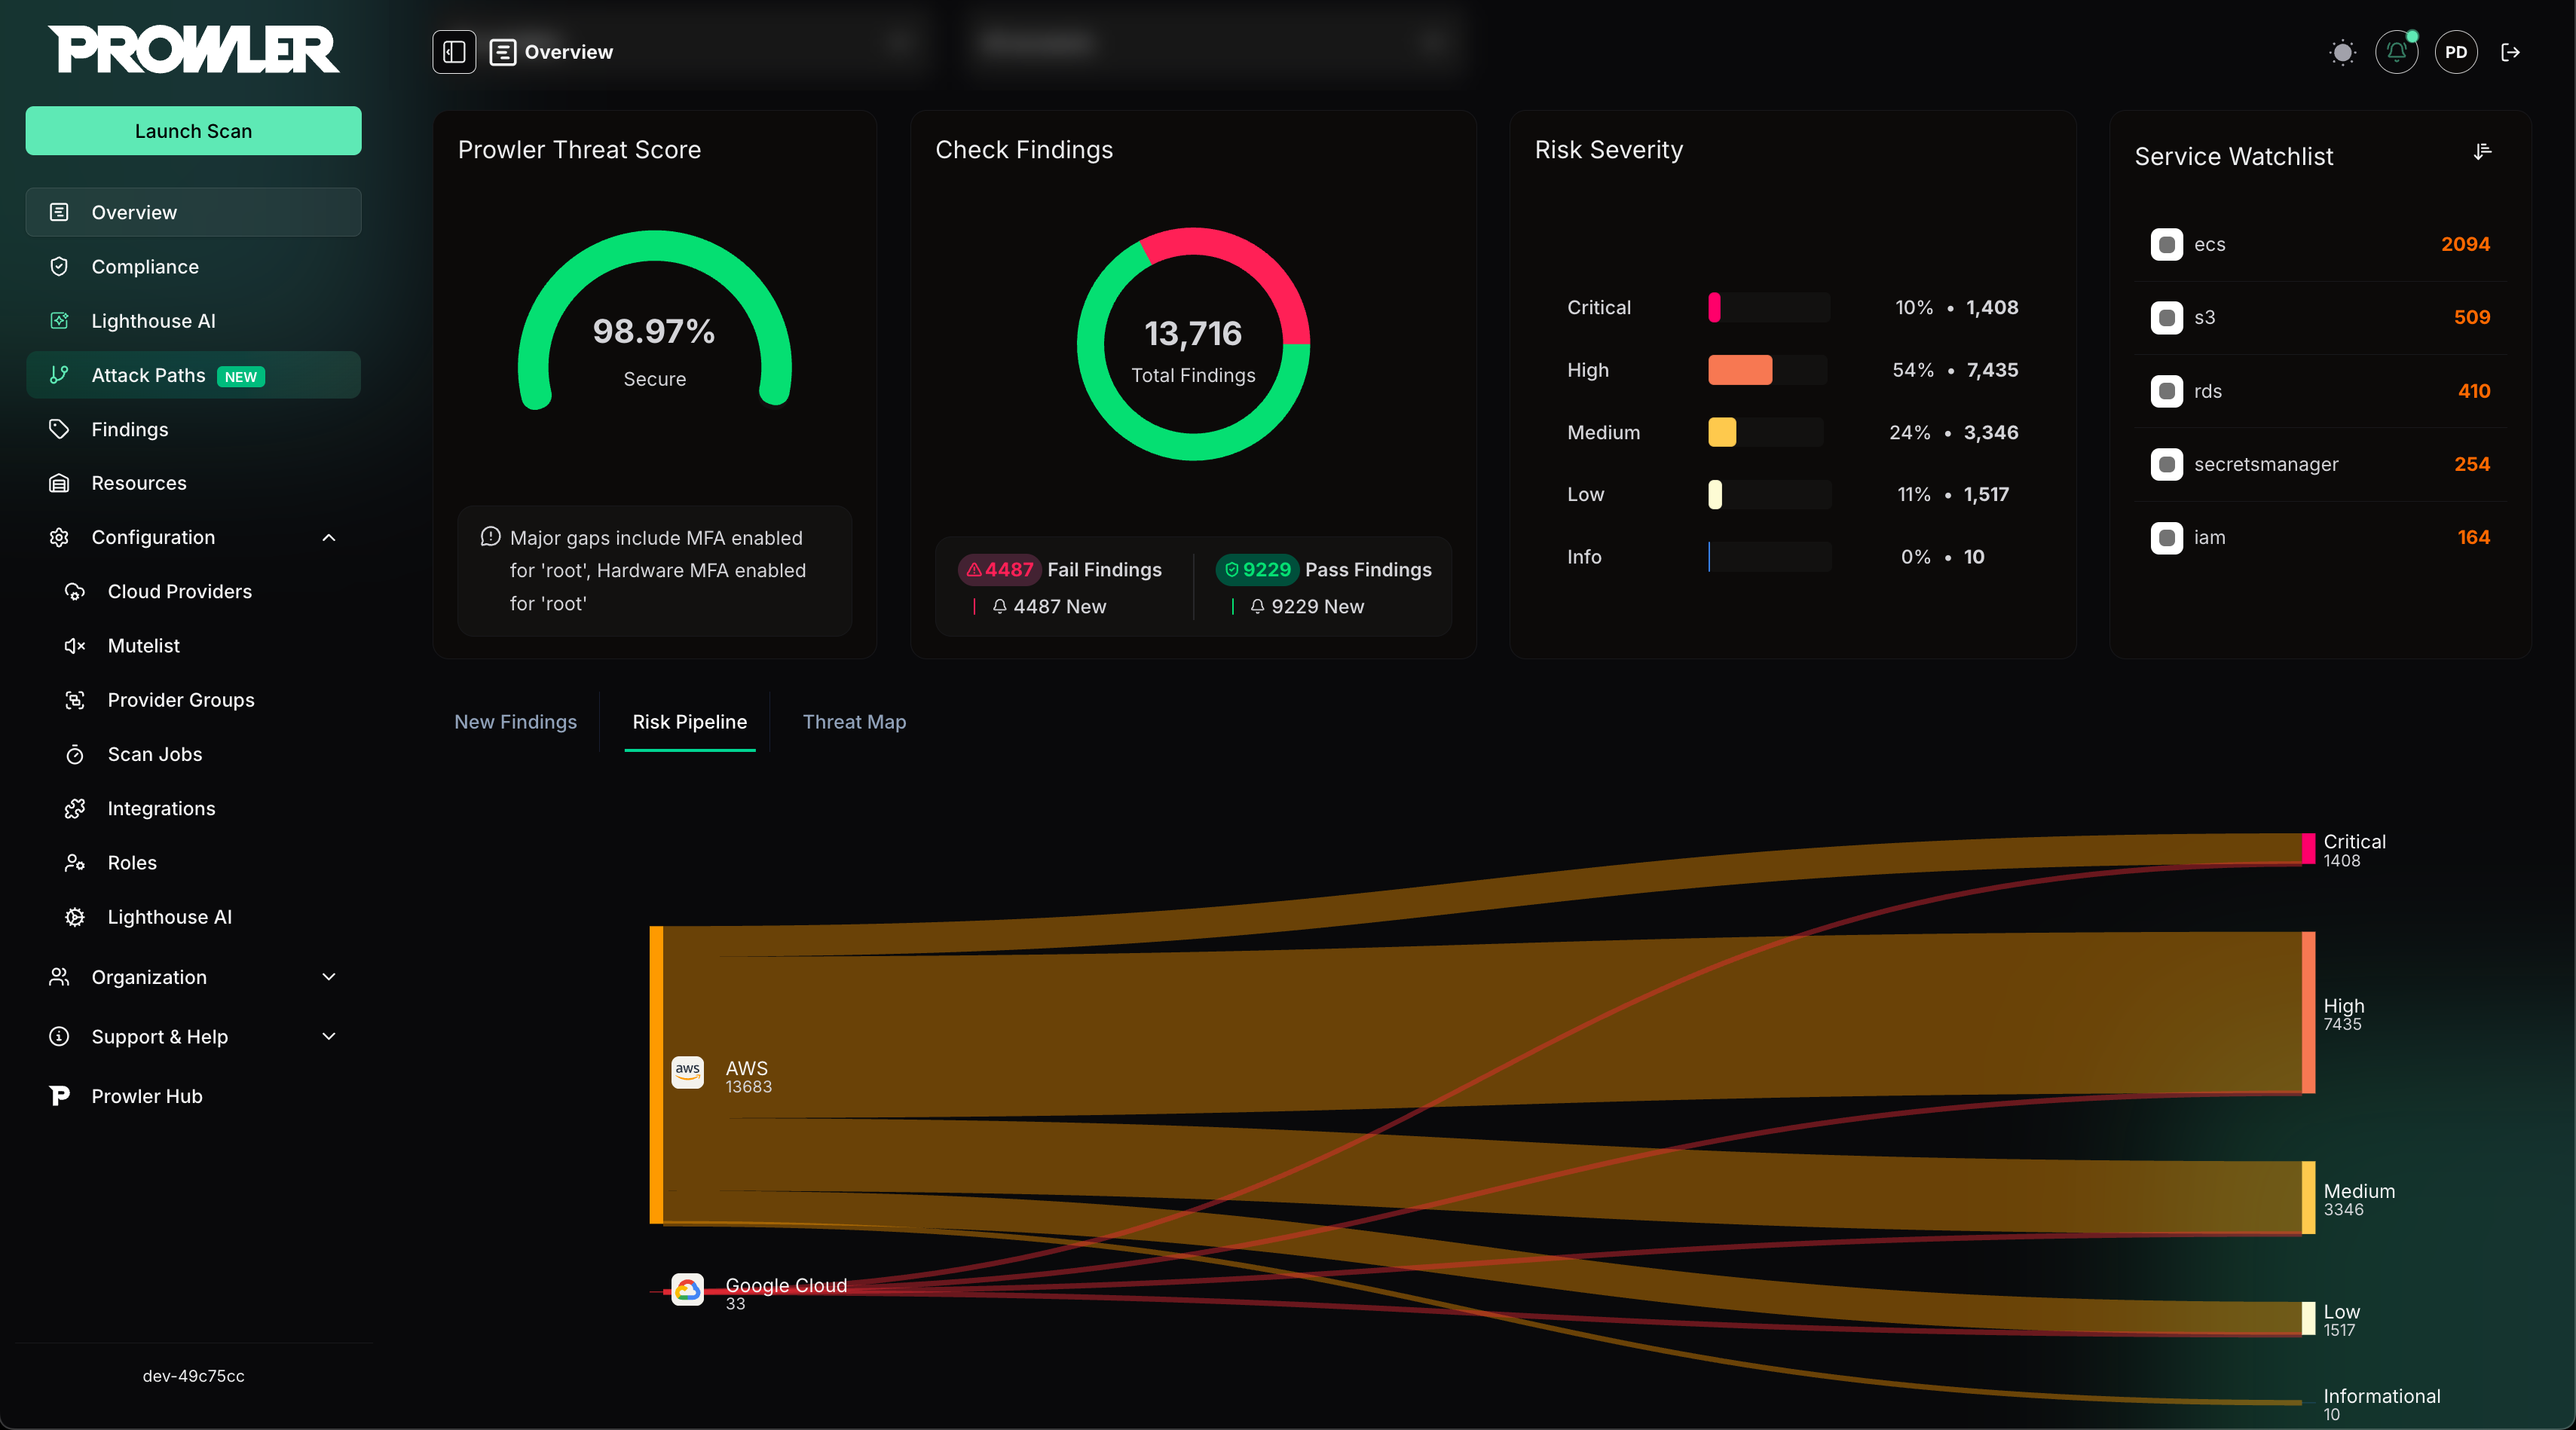 prowler-cloud/prowler
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…
 gravitational/teleport
Le moyen le plus simple et le plus sûr d'accéder à l'ensemble de votre infrastructure et de la protéger.
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 semgrep/semgrep
Analyse statique légère pour de nombreux langages. Trouvez des variantes de bogues avec des motifs qui ressemblent à du code source.
 leaningtech/webvm
Machine virtuelle Linux côté client s'exécutant dans le navigateur via WebAssembly, avec réseau Tailscale, images personnalisées basées sur…
 github/codeql
CodeQL : les bibliothèques et requêtes qui alimentent les chercheurs en sécurité du monde entier, ainsi que l'analyse de code dans GitHub Advanced…
 ccfos/nightingale
Moteur d'alerte open-source pour données de surveillance de séries temporelles. Se connecte à Prometheus, VictoriaMetrics, ElasticSearch et d'autres…
 nearai/ironclaw
Système d'exploitation d'agent IA sécurisé et privé avec stockage local chiffré, authentification OAuth/SSO, contrôle d'accès basé sur des politiques…
 trailofbits/skills
Compétences de Trail of Bits Claude Code pour la recherche en sécurité, la détection de vulnérabilités et les workflows d'audit
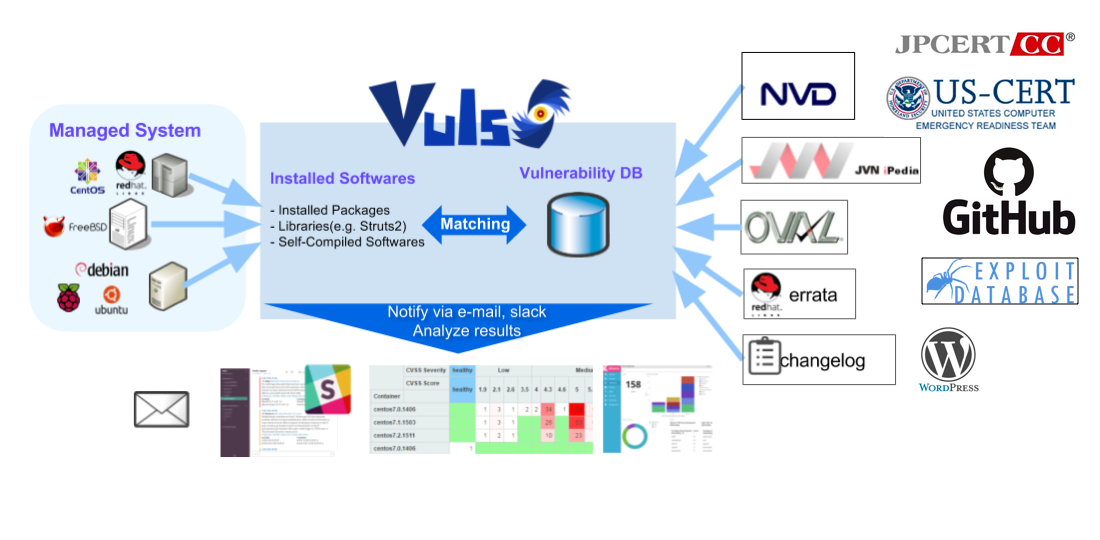 future-architect/vuls
Scanner de vulnérabilités sans agent pour Linux, FreeBSD, Conteneur, WordPress, Bibliothèques de langages de programmation, Équipements réseau
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 open-policy-agent/opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…
 anchore/grype
Un scanner de vulnérabilités pour les images de conteneurs et les systèmes de fichiers
 vercel-labs/deepsec
Scanner de vulnérabilités basé sur des agents pour les bases de code à grande échelle. Utilise des LLM pour trouver des problèmes de sécurité…