
ftw
 coreruleset/ftw
Framework piloté par YAML pour tester les règles de pare-feu d'applications Web (WAF) en utilisant les références OWASP Core Rule Set. Automatise la…
vulnerability-scannerswaf-bypassweb-security+2
142
coreruleset/ftwFramework piloté par YAML pour tester les règles de pare-feu d'applications Web (WAF) en utilisant les références OWASP Core Rule Set. Automatise la…
 spiarh/webhook-cve-2022-0811
Webhook simple pour bloquer l'exploitation de CVE-2022-0811
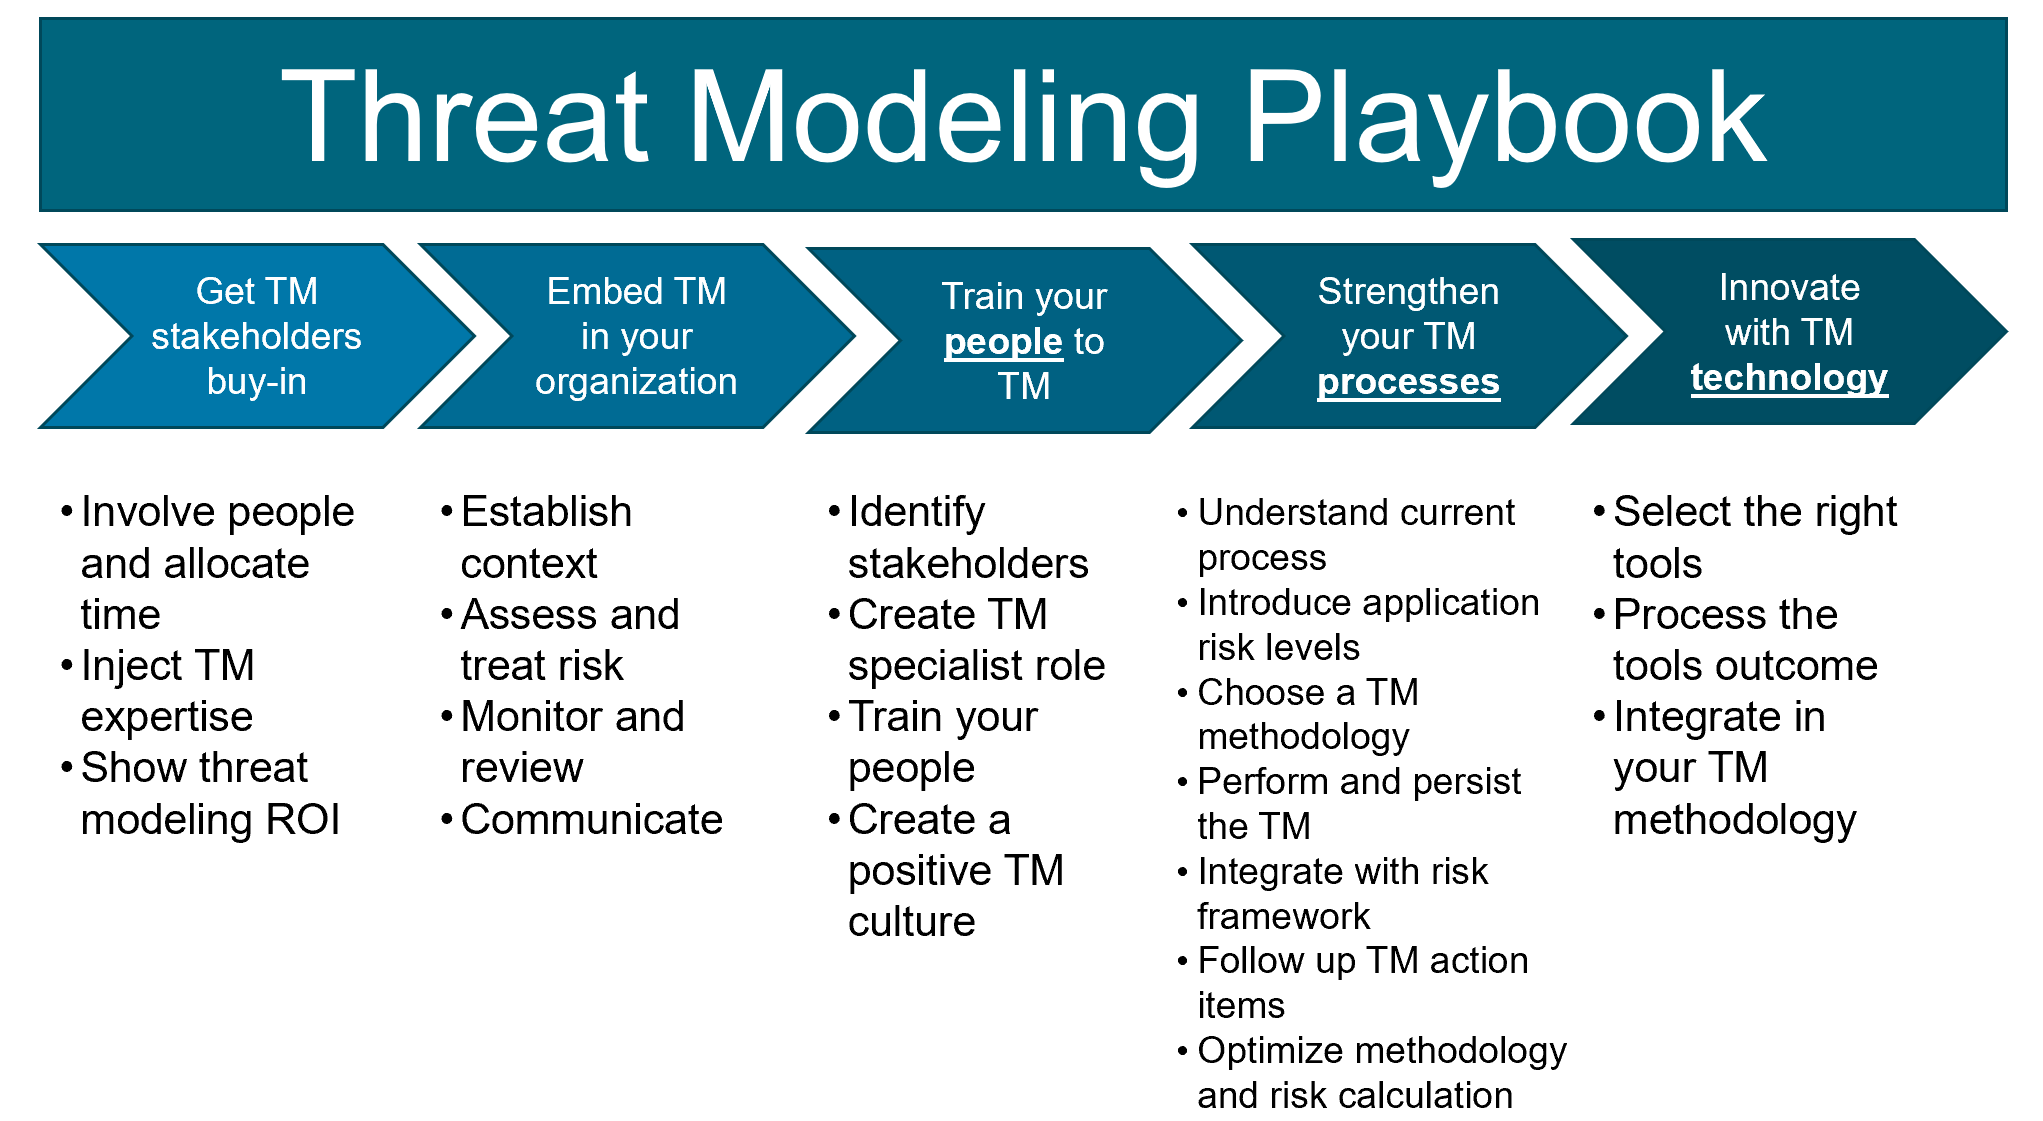 owasp/threat-modeling-playbook
Playbook structuré pour intégrer la modélisation des menaces dans la sécurité des produits, couvrant l'adhésion des parties prenantes, l'intégration…
 poshbotio/poshbot
Framework de bots basé sur PowerShell
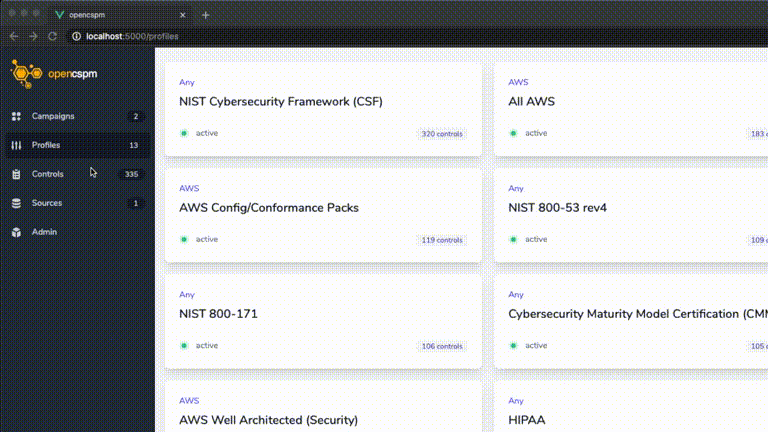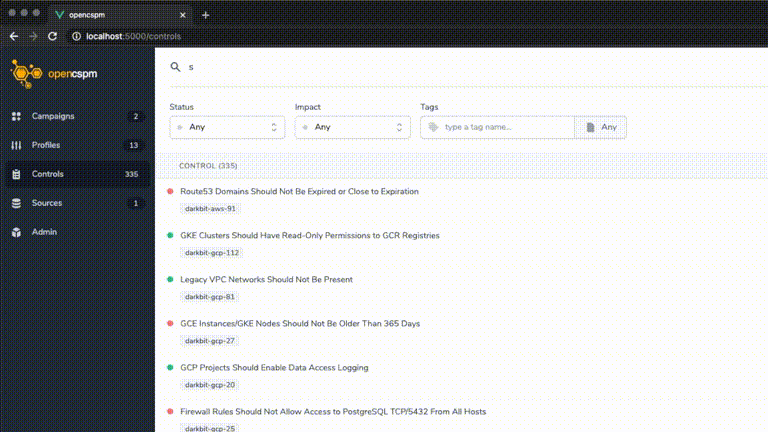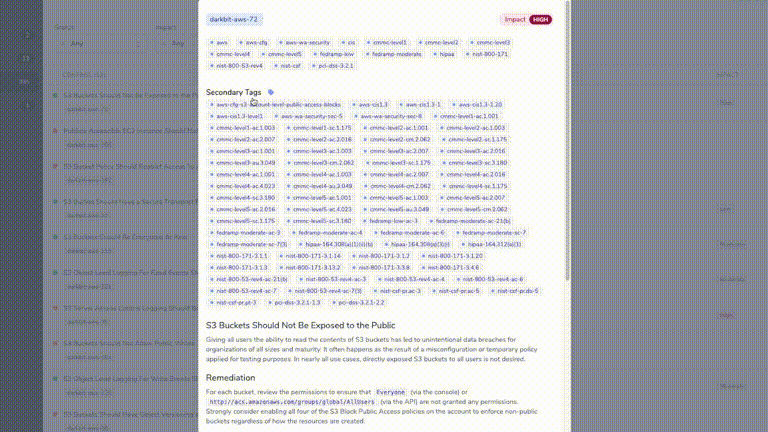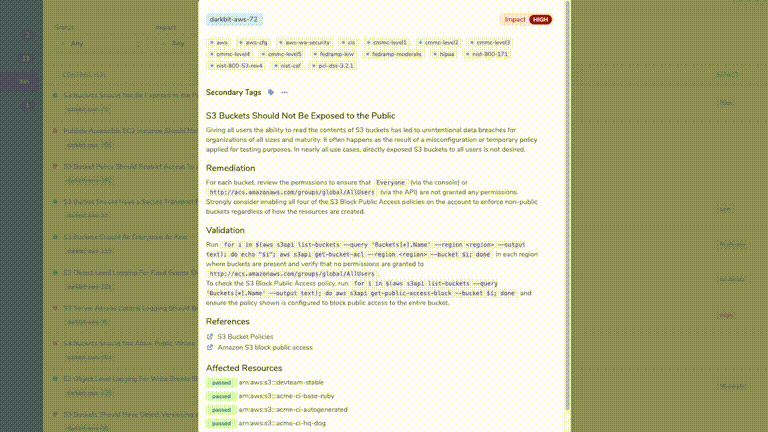 opencspm/opencspm
Moteur ouvert de gestion de posture de sécurité cloud
 salesforce/vulnreport
Plateforme open-source de gestion et d'automatisation de pentesting par Salesforce Product Security
 novoda/gradle-static-analysis-plugin
Configuration facile des outils d'analyse statique pour les projets Android et Java.
 ziadsaleemi/polkit_cve-2021-4034
Rôle Ansible pour corriger RHSB-2022-001 Élévation de privilèges Polkit - (CVE-2021-4034)
 arnaudluti/ps-cve-2021-44228
Détection statique des bibliothèques log4j vulnérables sur les serveurs Windows, membres d'un domaine AD.
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Corriger les images Docker Pulsar avec la mise à jour Log4J 2.17.1 pour atténuer les vulnérabilités de sécurité Apache Log4J, y compris Log4Shell.
 open-aims/log4j
Bibliothèque Log4j 1.2.17 corrigée, avec la classe vulnérable JMSAppender supprimée pour atténuer la CVE-2021-4104, conçue comme un remplacement…
 lucab85/log4j-cve-2021-44228
Playbook Ansible automatisant le script de détection Log4j de Red Hat pour analyser les hôtes Linux pour la vulnérabilité CVE-2021-44228 (Log4Shell)…
 dbzoo/log4j_scanner
Analyseur de système de fichiers pour Log4Shell (CVE-2021-44228) et les CVE associées. Détecte les fichiers JAR vulnérables via la correspondance de…
 lucab85/ansible-role-log4shell
Ansible playbook pour vérifier les hôtes Linux cibles en utilisant le script officiel de détection Log4j de Red Hat RHSB-2021-009 pour Log4Shell…
 3pplus/loguccino
Outil d'analyse et de correction pour CVE-2021-44228 et les préoccupations liées à log4j.
 robocoder/rips-scanner
RIPS - Un analyseur statique de code source pour les vulnérabilités dans les scripts PHP
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228 : Aide-mémoire d'atténuation
 dtact/divd-2021-00038--log4j-scanner
Scanner récursif de vulnérabilités pour les CVE Log4j dans les archives et les images Docker. Détecte JndiLookup.class et les versions vulnérables…