
cfDr
 parmstro/cfdr
# Playbook Ansible pour détecter et corriger CVE-2026-31431 (Copy Fail) - Vulnérabilité d'élévation de privilèges locale du noyau Linux
vulnerability-scannersconfiguration-auditingdevsecops
parmstro/cfdr# Playbook Ansible pour détecter et corriger CVE-2026-31431 (Copy Fail) - Vulnérabilité d'élévation de privilèges locale du noyau Linux
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
Un outil de détection passive permettant d'identifier une exposition potentielle à CVE-2026-24061 dans les installations telnet de GNU inetutils.
 owasp/pytm
Un framework Pythonic pour la modélisation des menaces
 anshumanbh/git-all-secrets
Un outil pour capturer tous les secrets git en exploitant plusieurs outils de recherche git open source
 aaaguirrep/offensive-docker-vps
Créez facilement un VPS sur Google Cloud Platform ou Digital Ocean avec Offensive Docker inclus pour lancer des évaluations sur les cibles.
 chen-keinan/kube-beacon
Scanner open source en runtime pour les clusters k8s et effectue des audits de sécurité basés sur la spécification CIS Kubernetes Benchmark.
 bogdanticu88/threatmap
Modélisateur de menaces IaC avec les frameworks STRIDE, MITRE ATT&CK et PASTA. Support pour REST API, GraphQL et Docker pour Terraform,…
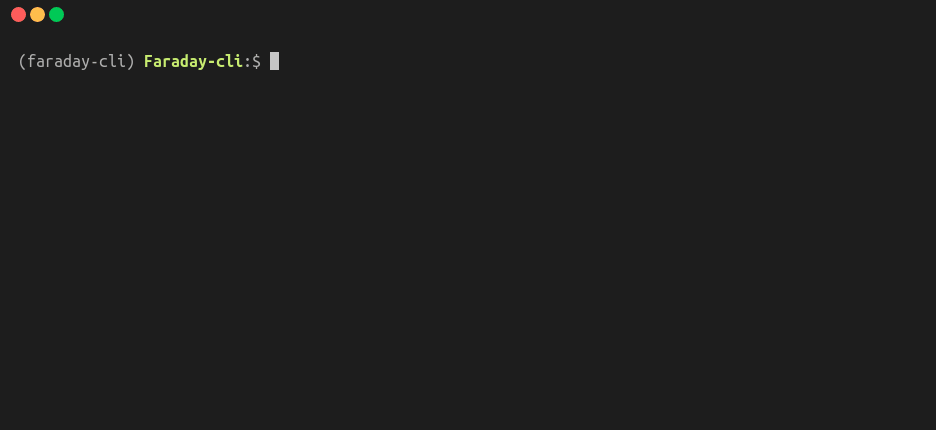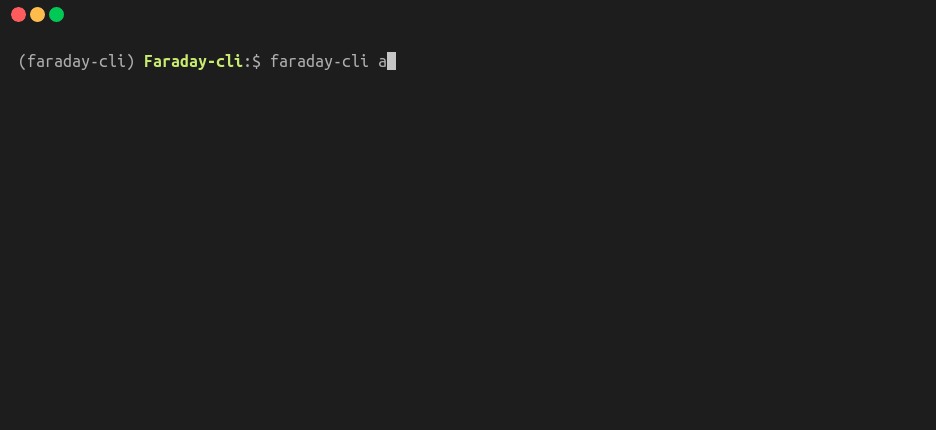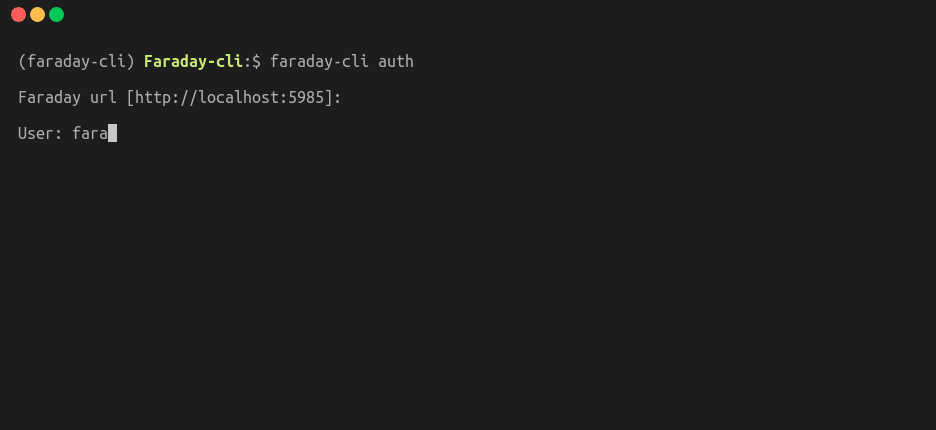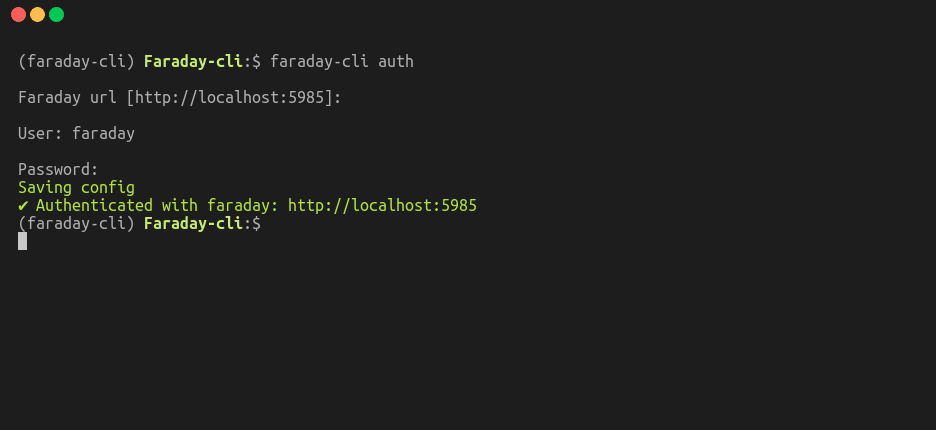 infobyte/faraday-cli
Interface en ligne de commande de Faraday
 xlab-si/iac-scan-runner
Service qui analyse votre Infrastructure en tant que Code pour les vulnérabilités courantes
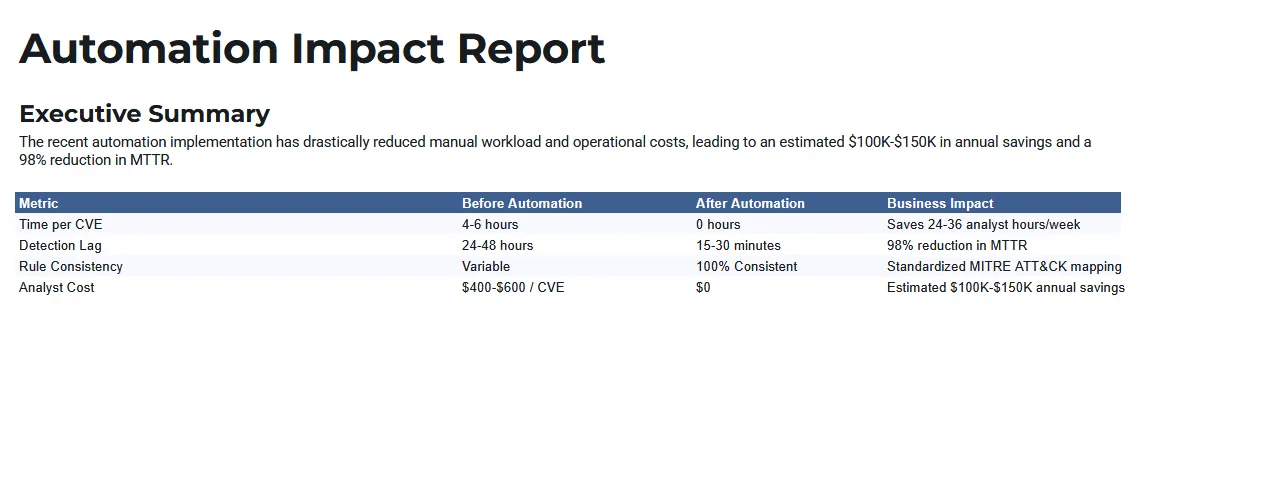 manishrawat21/cisa-kev-threat-intel-orchestrator
Pipeline sans intervention qui transforme automatiquement, chaque semaine, les CVE nouvellement armées du catalogue CISA Known Exploited…

 gitlab-org/security-products/sast-rules
Référentiel de règles Semgrep organisé pour GitLab SAST, fournissant des motifs d'analyse statique pour détecter les vulnérabilités de sécurité dans…
 guettli/fix-cve-2020-15228
Script Python qui corrige automatiquement les fichiers de workflow GitHub Actions pour remplacer les commandes obsolètes et non sécurisées ::set-env…
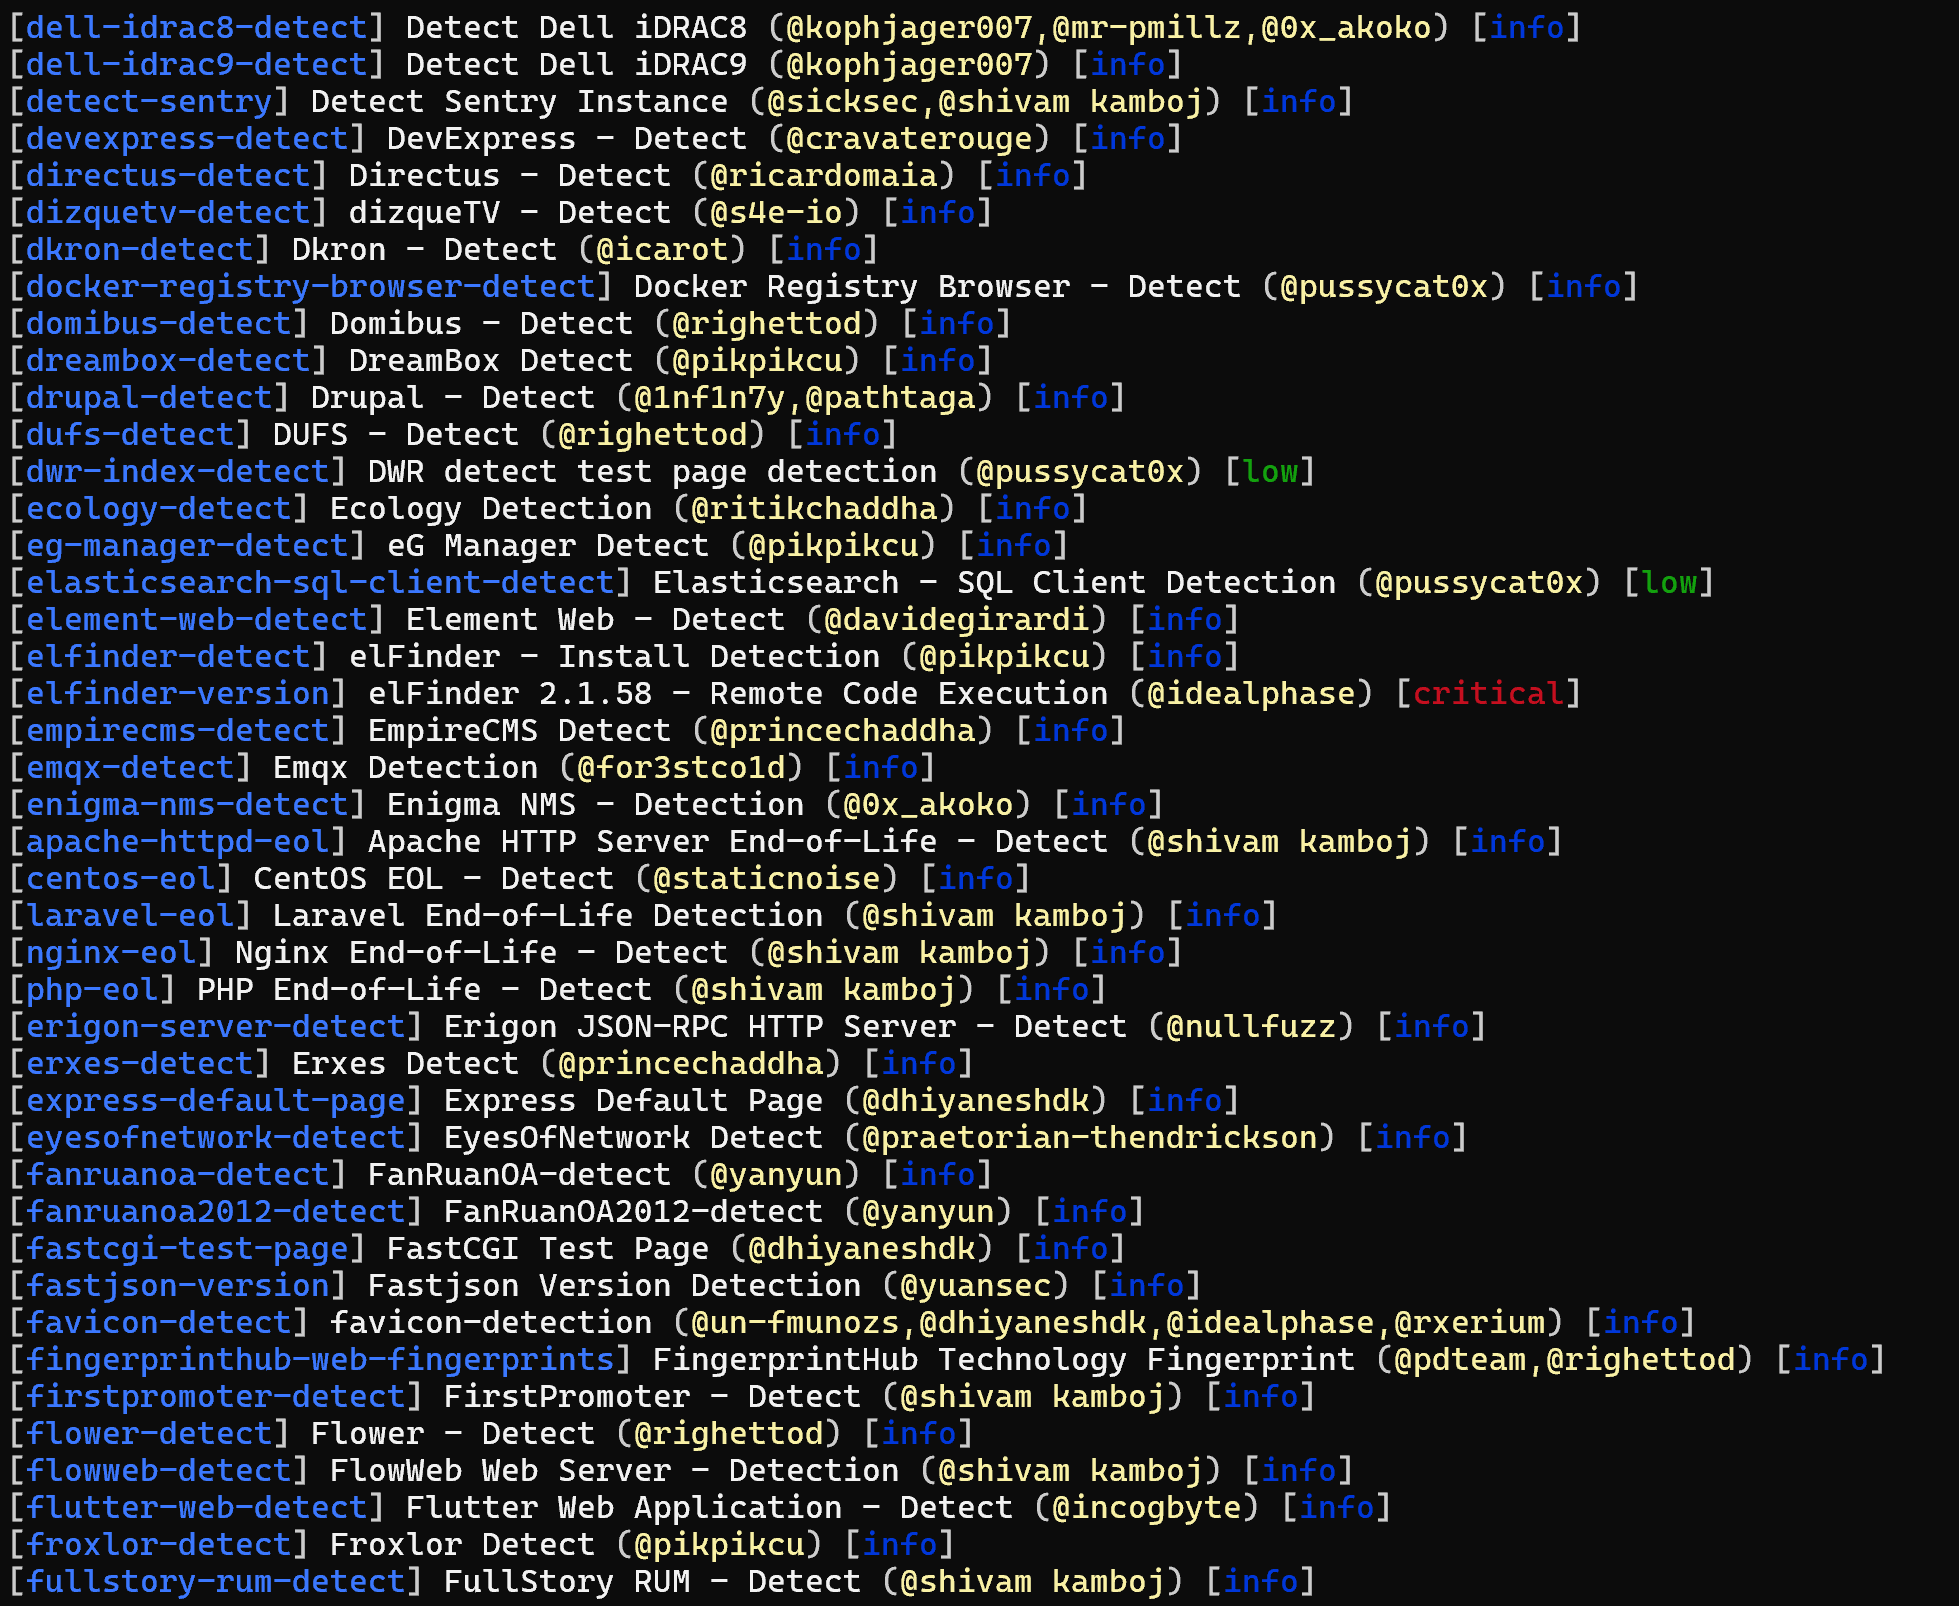 adimahluf/rapidwebrecon
Un outil d'automatisation haute performance conçu pour combler le fossé entre la reconnaissance technique web et le reporting exécutif. Développé par…
 jduck/csw-slides-2024
Diapositives pour le développement de logiciels sécurisés en 2024 à CanSecWest.
 andypitcher/check_struts
Analyseur de version Apache Struts (Ansible) basé sur CVE-2017-5638
 captain4554/cve-2025-55182-scanner
🛡️ Analysez et évaluez les vulnérabilités dans Next.js/Waku avec le CVE-2025-55182-Scanner, combinant analyse statique et dynamique pour une…
 test-avm-714877d2df585126/c-test-2
Dependabot test d'automerge de sécurité - ejs CVE-2022-29078
 shoucheng3/wildfly__wildfly_cve-2018-1047_11-0-0-final
Serveur d'applications Java EE 7 avec conception modulaire, configuration et gestion unifiées. Prend en charge les modes autonome et domaine avec des…