serverless-application-model

Transforme les modèles SAM en ressources CloudFormation, générant des fonctions Lambda, des rôles IAM et des politiques avec des bonnes pratiques…

Transforme les modèles SAM en ressources CloudFormation, générant des fonctions Lambda, des rôles IAM et des politiques avec des bonnes pratiques…

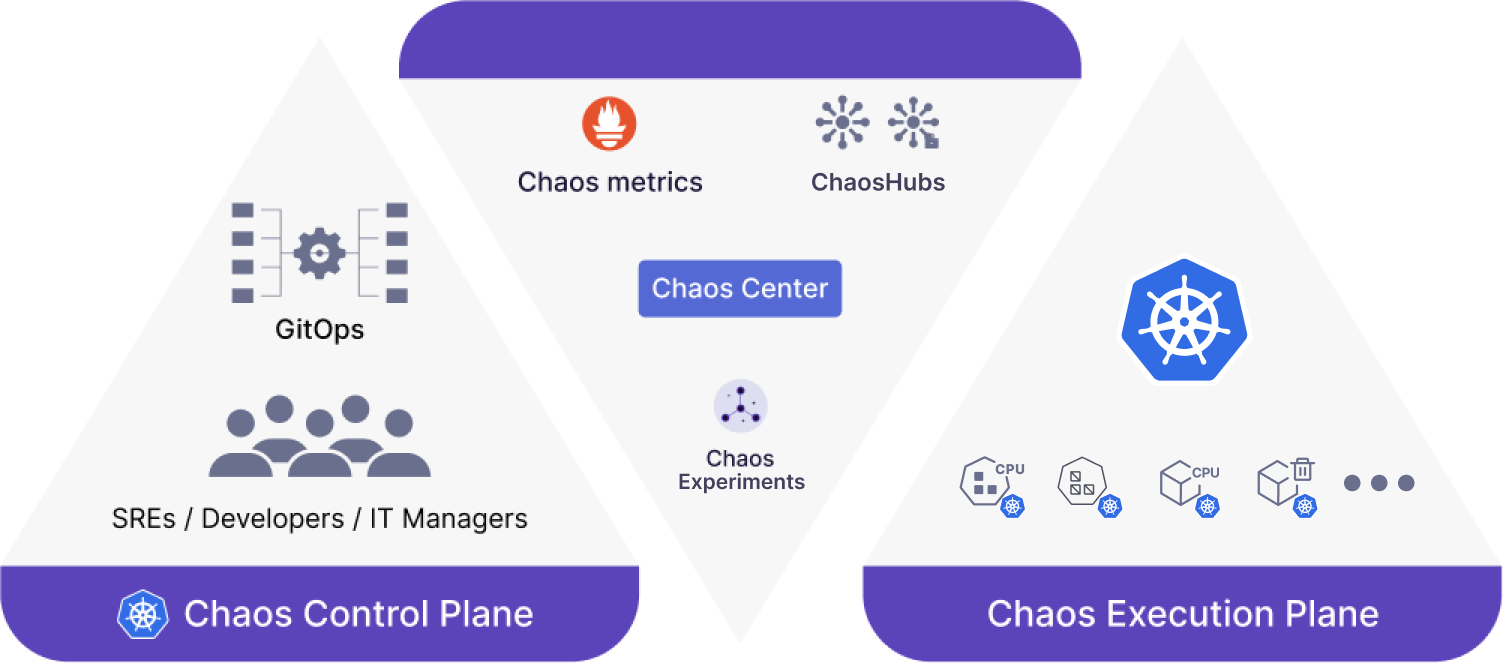
Plateforme cloud-native d'ingénierie du chaos pour Kubernetes avec injection de pannes, orchestration de workflows et validation de l'état stable…

Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.

Ensemble de règles Linux Auditd suivant les bonnes pratiques, avec 14 956 règles mappées à MITRE ATT&CK, un rôle de déploiement Ansible et des outils…

Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…

Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…

Outil open-source de test de sécurité d'application interactif (IAST) qui instrumente passivement les applications Java pour détecter les…

Vous empêche de valider des secrets et des identifiants dans les dépôts git

Framework piloté par YAML pour tester les règles de pare-feu d'applications Web (WAF) en utilisant les références OWASP Core Rule Set. Automatise la…

Vérificateur de sécurité Go

Pack de règles d'analyse statique pour détecter les vulnérabilités de sécurité, les schémas de code dangereux et les problèmes de configuration dans…

Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets…

红/蓝队环境自动化部署工具 | Outil de déploiement automatisé d'environnement pour équipe rouge/bleue

Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

Système d'exploitation d'agent IA sécurisé et privé avec stockage local chiffré, authentification OAuth/SSO, contrôle d'accès basé sur des politiques…

Moteur de règles pour la sécurité cloud, l'optimisation des coûts et la gouvernance, DSL en yaml pour des politiques permettant d'interroger, filtrer…

Infrastructure de fuzzing évolutive avec des moteurs guidés par couverture (libFuzzer, AFL, Honggfuzz), déduplication automatisée des plantages,…

Collection de règles Semgrep pour l'analyse statique de code, la détection de vulnérabilités de sécurité et l'application de pratiques de codage…