evmbench-certora-agent-harness

Harnais d'agent itératif qui utilise des LLM et Certora Prover pour générer et affiner des spécifications CVL de contrats intelligents, en…

Harnais d'agent itératif qui utilise des LLM et Certora Prover pour générer et affiner des spécifications CVL de contrats intelligents, en…

Distribution Linux renforcée et optimisée pour Azure, construite à partir des sources de Fedora avec empaquetage RPM, sécurité de la chaîne…

OWASP dependency-check est un utilitaire d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les…

GitHub App pour définir et appliquer des politiques de sécurité

Parcourt les dépôts git à la recherche de chaînes à haute entropie et de secrets, en fouillant profondément dans l'historique des commits.

Script shell pour détecter les indicateurs d'attaque de la chaîne d'approvisionnement npm TanStack (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)

Collection d'articles de sécurité de qualité. Des articles géniaux.

PacBot (Bot de politique en tant que code)

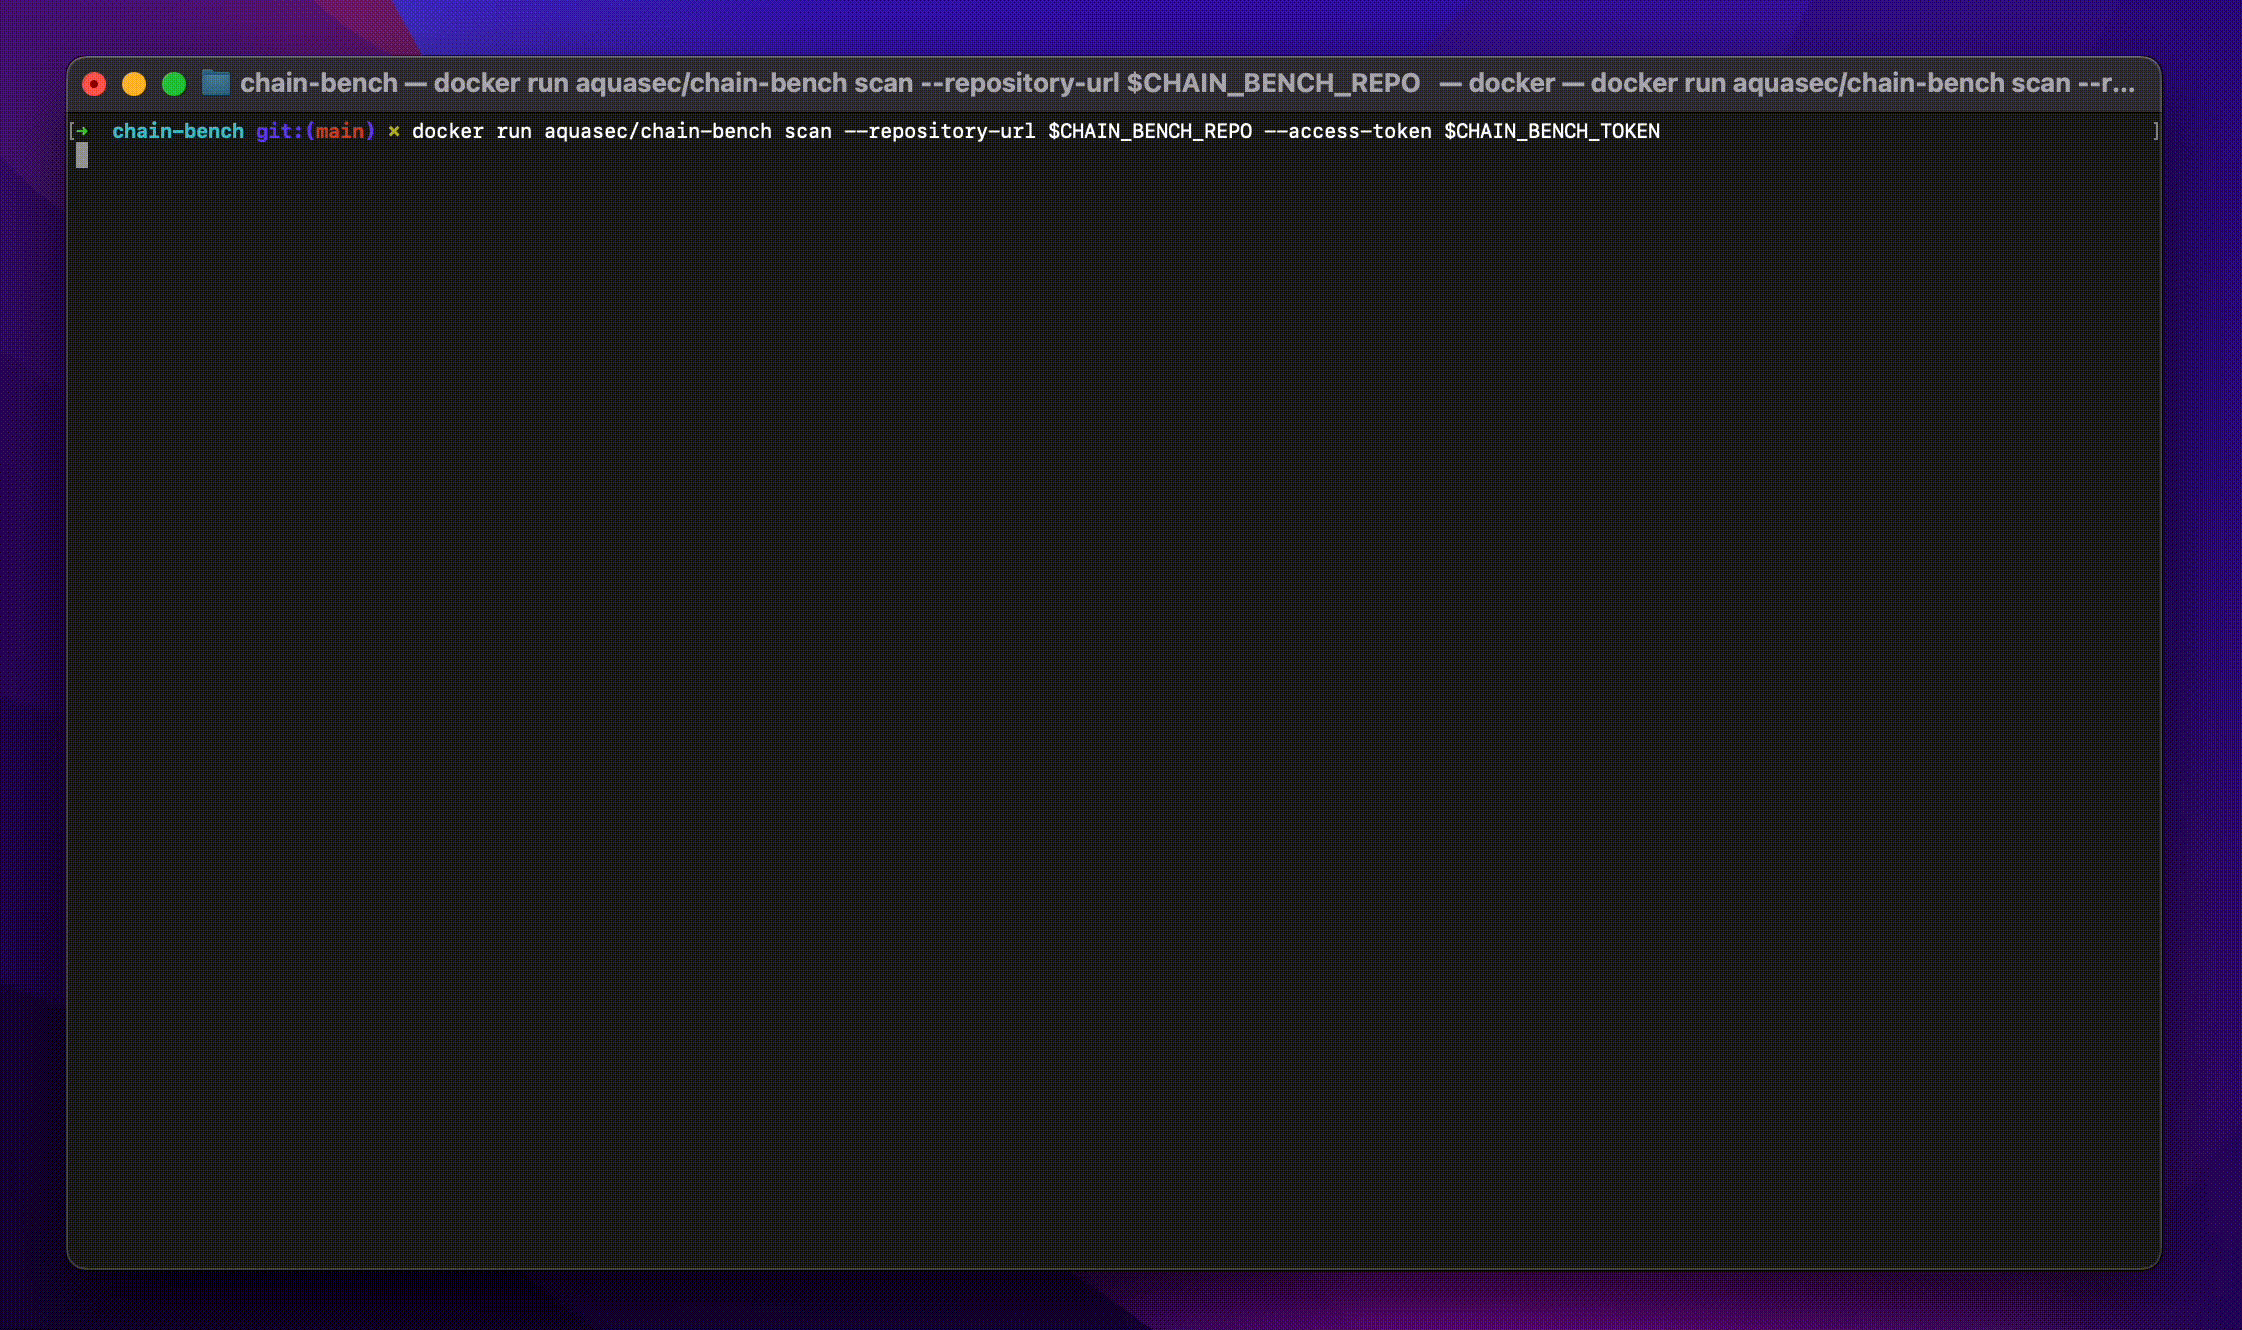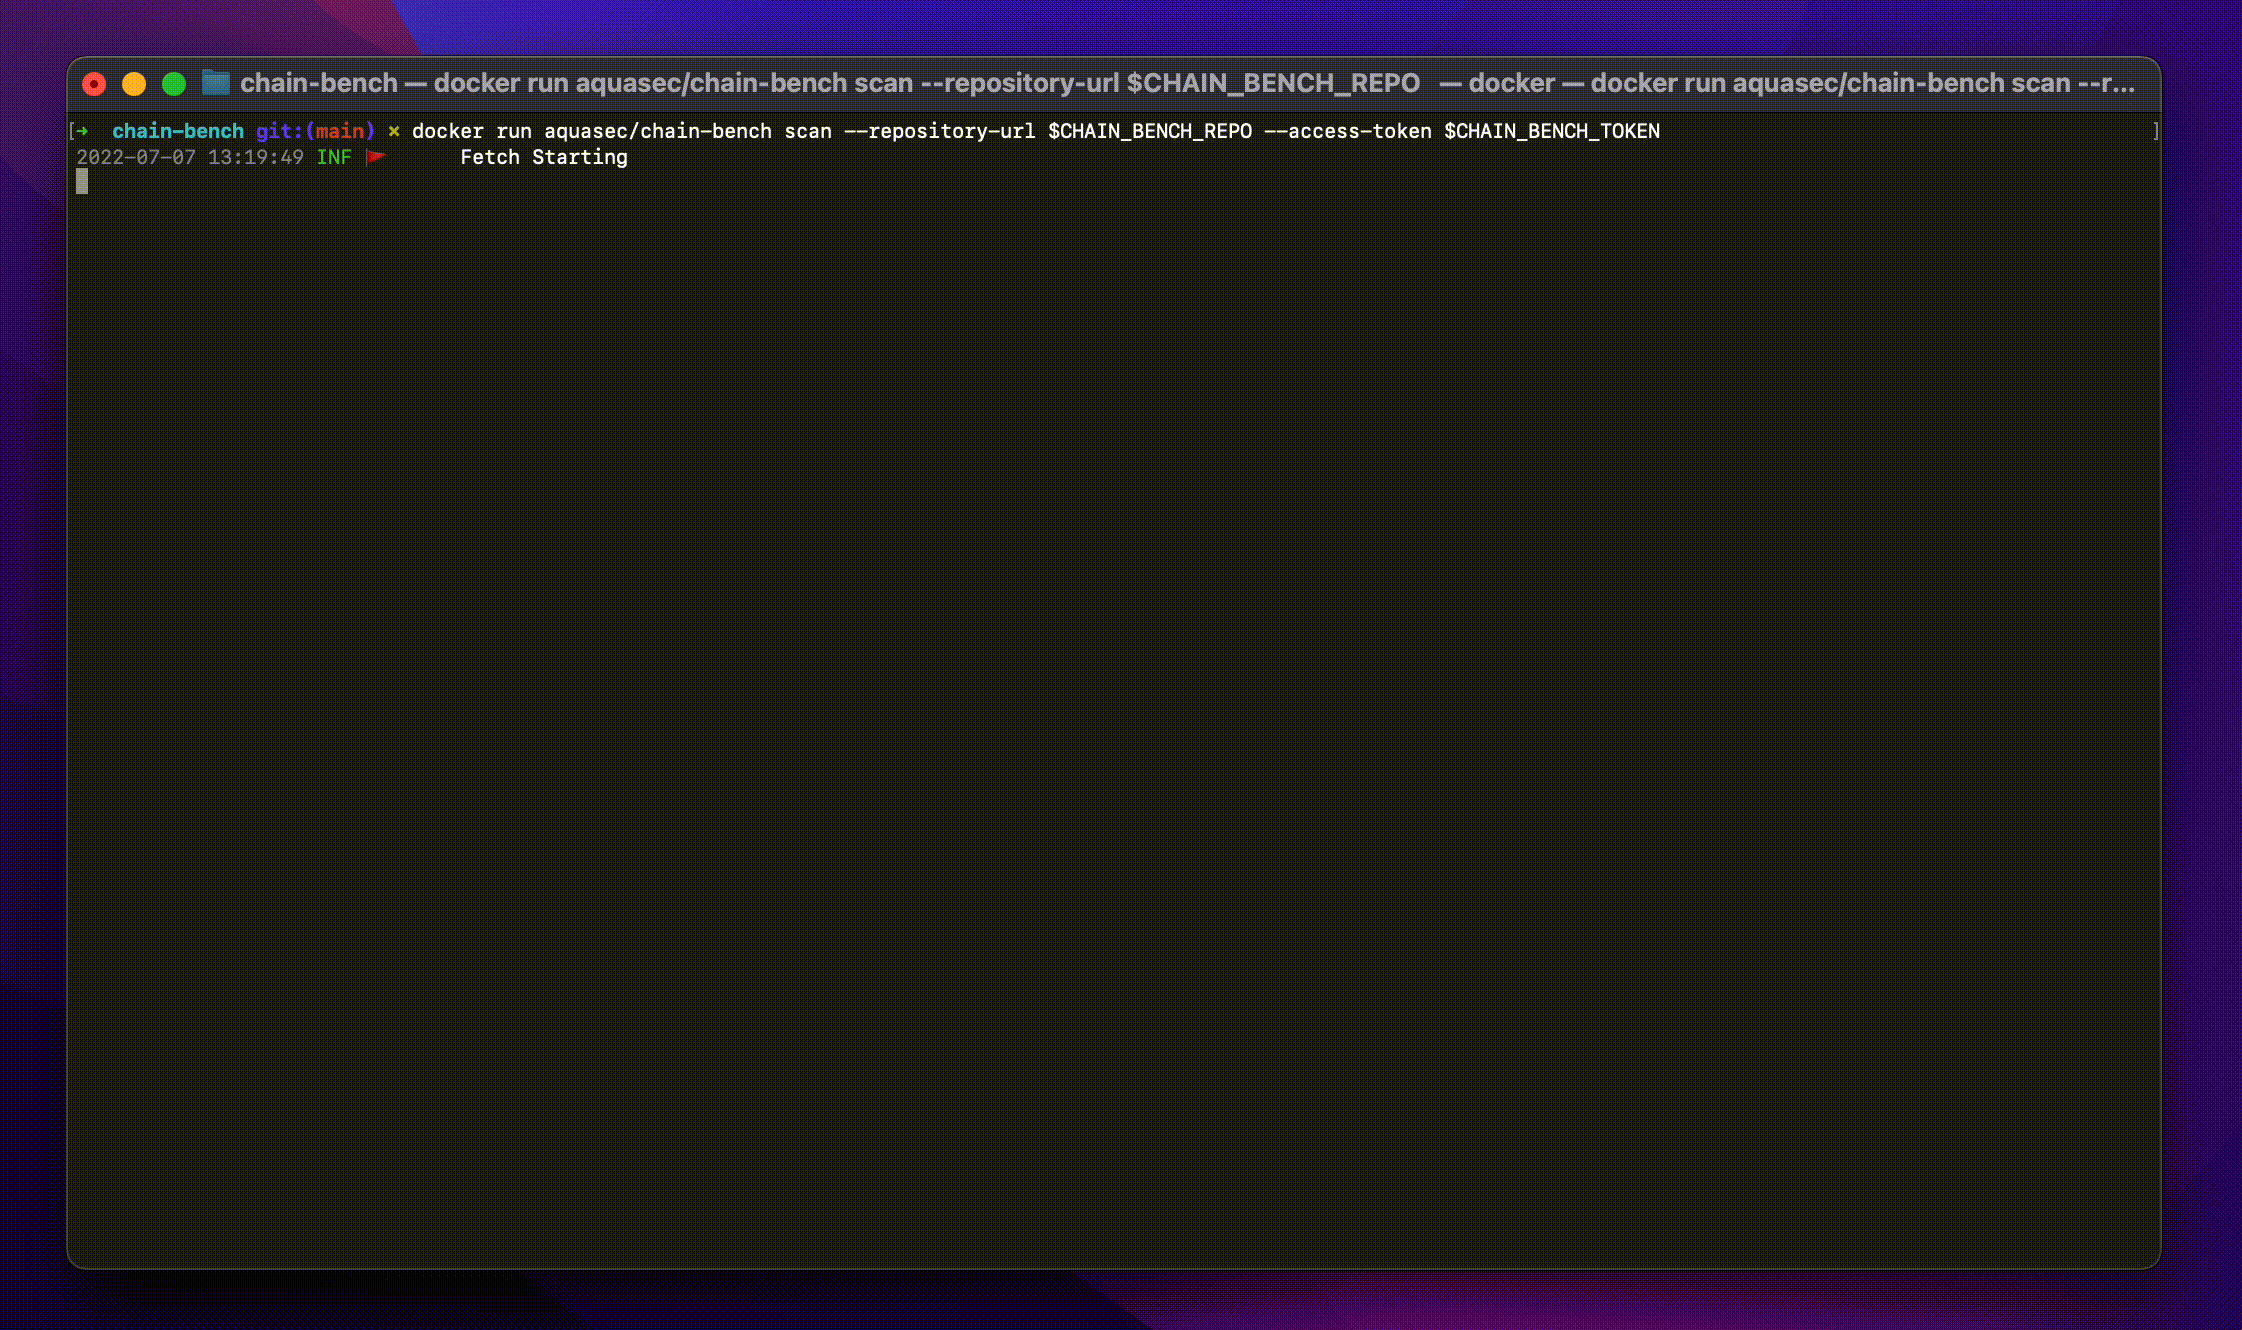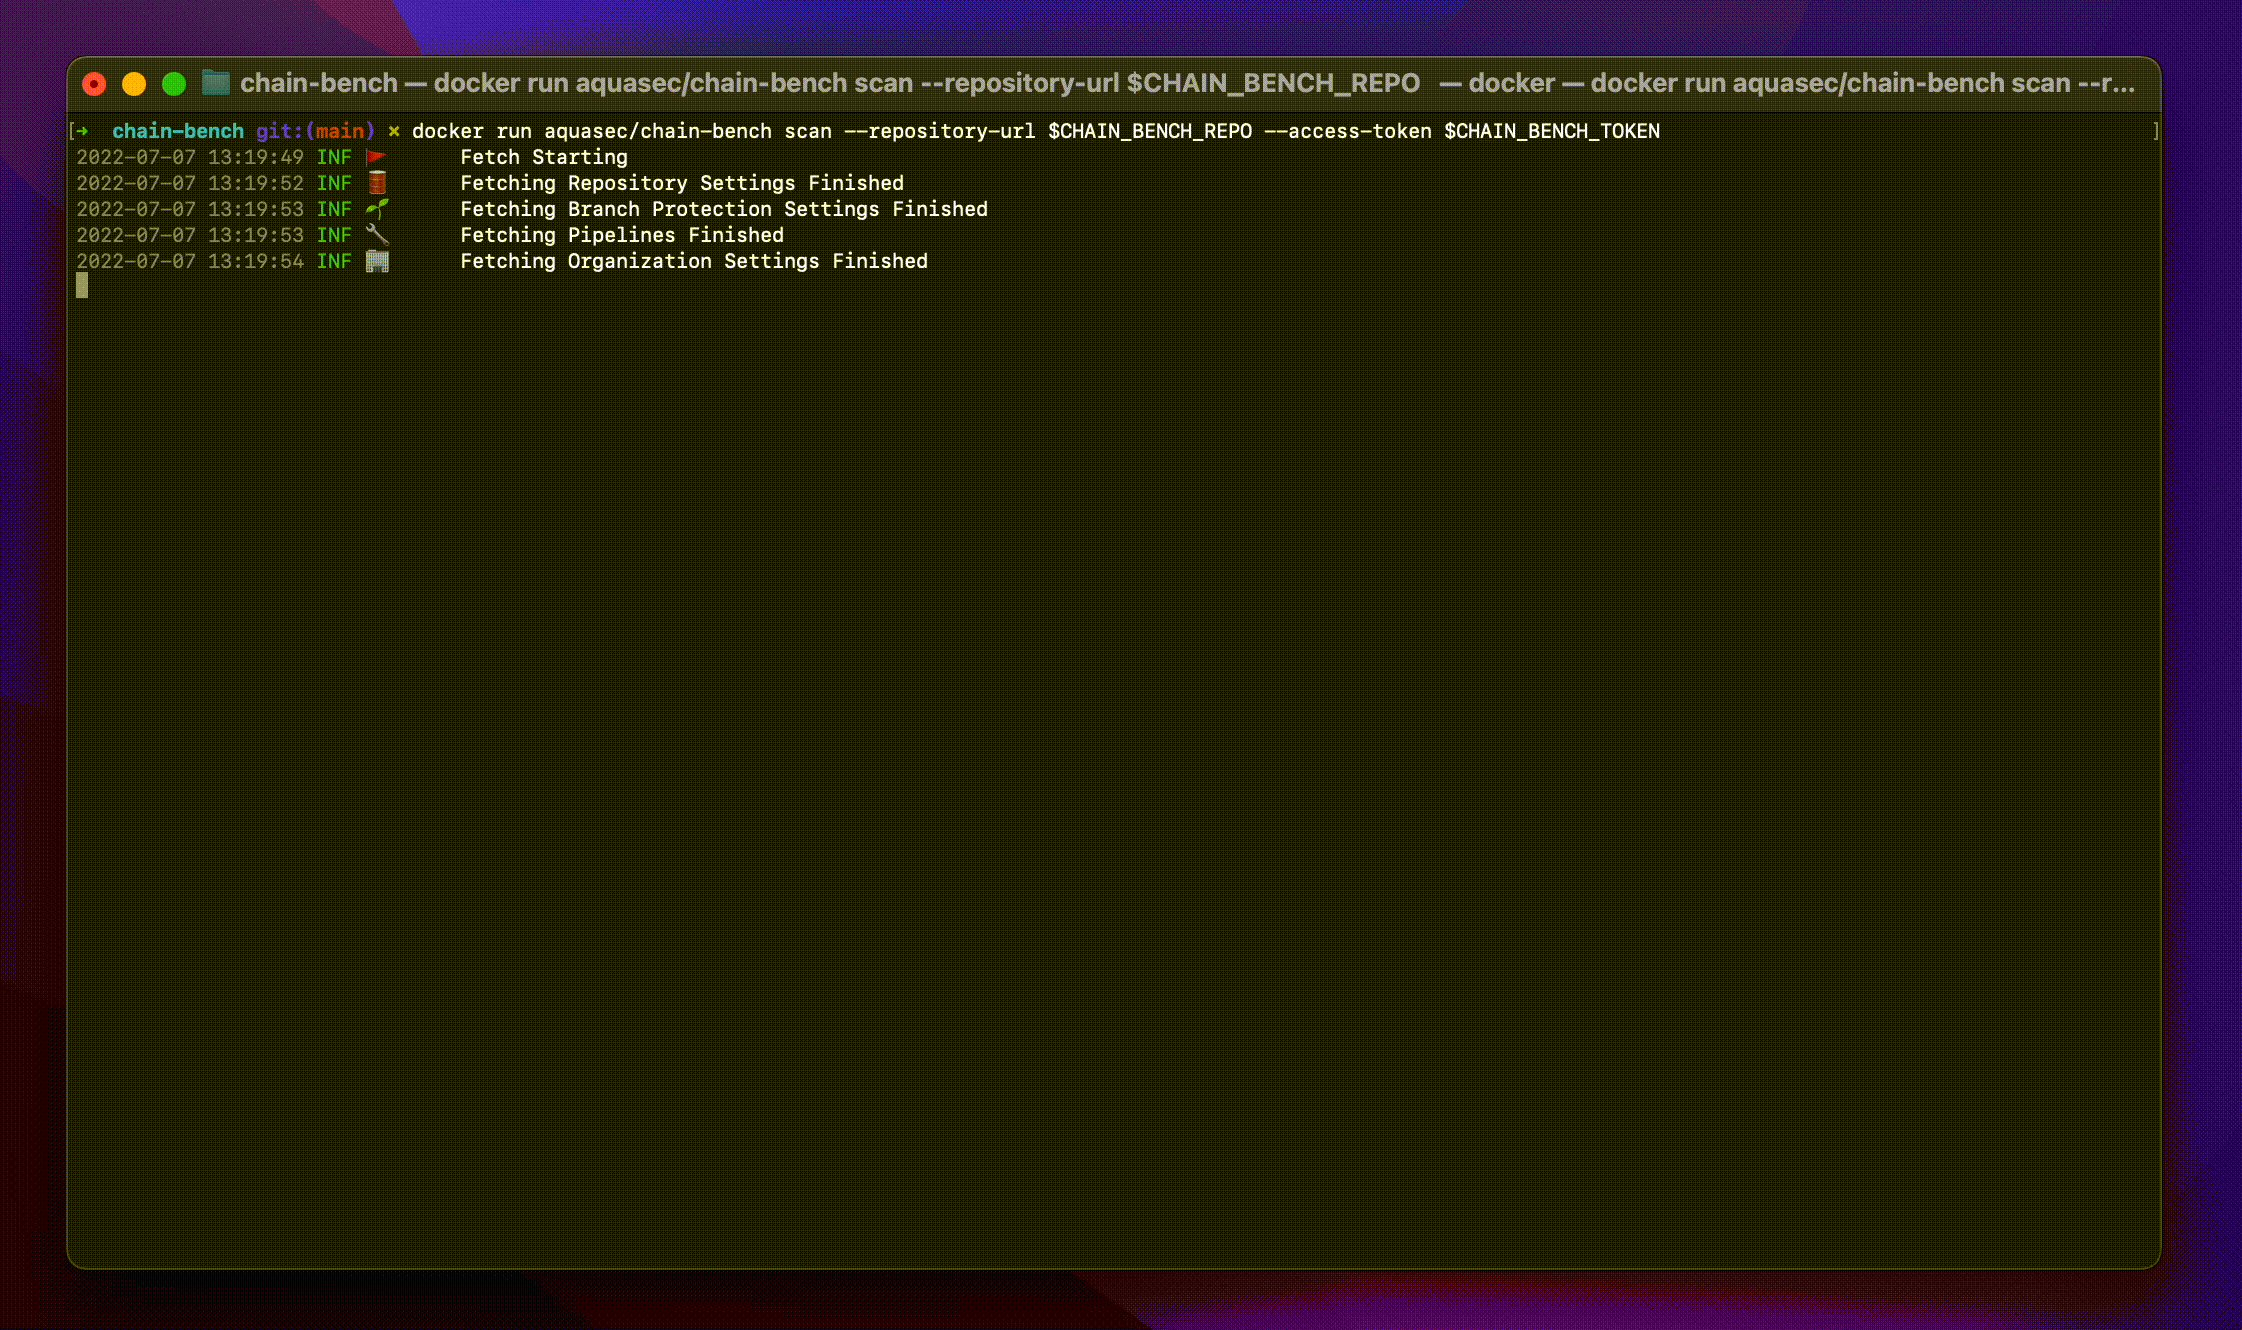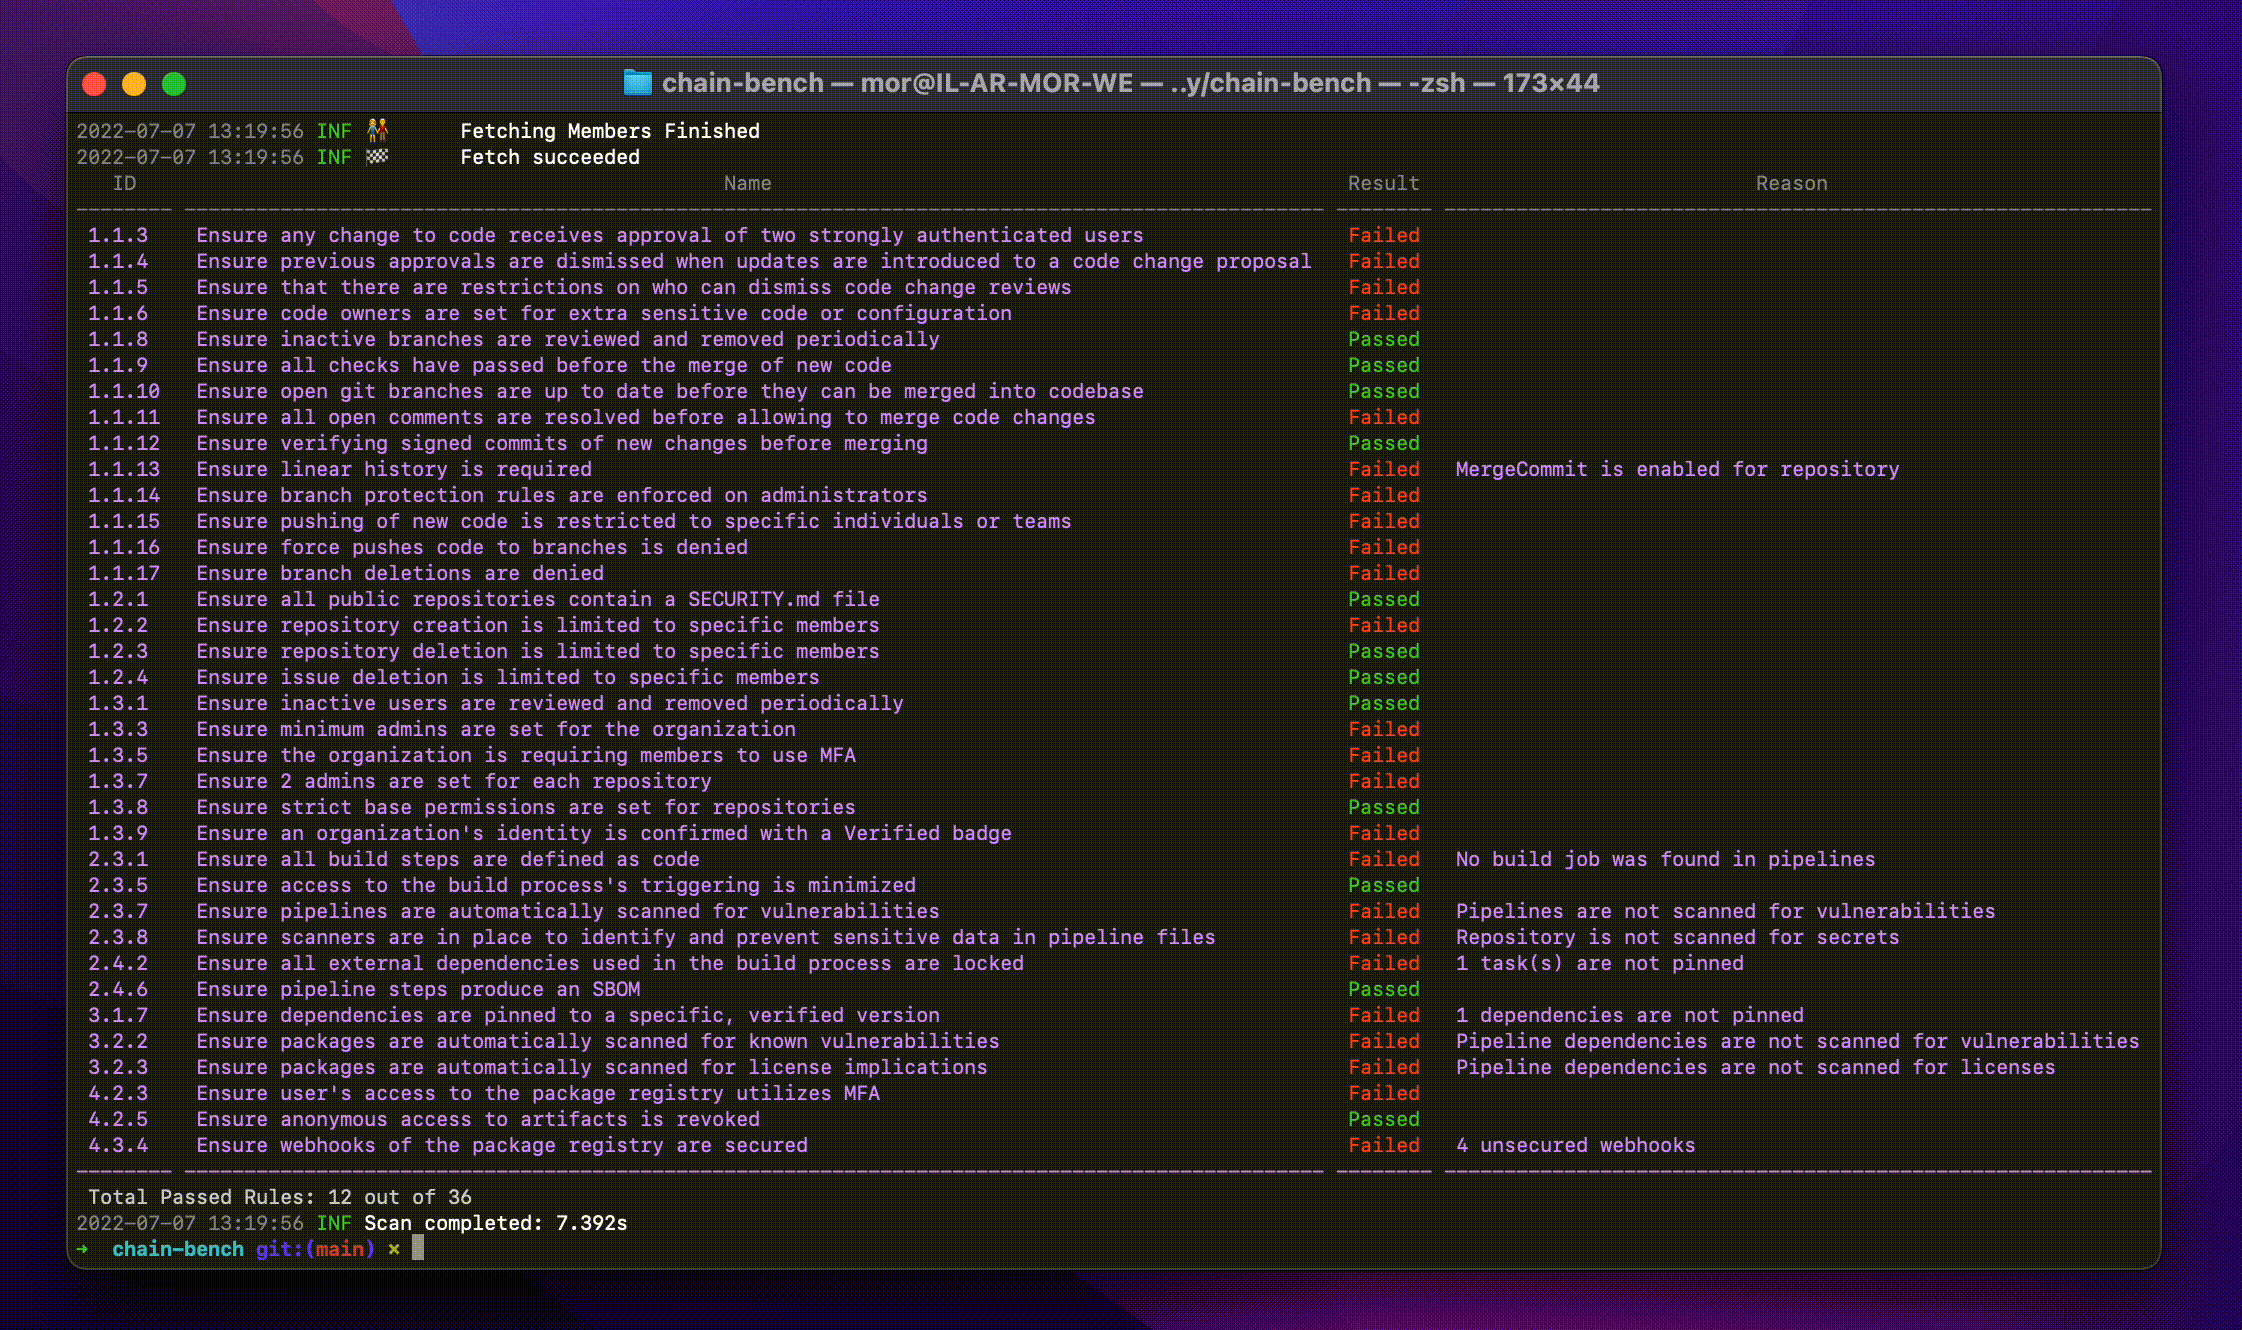
Audit la conformité de la sécurité de la chaîne d'approvisionnement logicielle par rapport au benchmark CIS, en analysant les paramètres SCM, les…

Bac à sable instantané, concurrent, sécurisé et léger pour les agents IA.

Une application macOS pour analyser les fichiers de projet Xcode à la recherche de problèmes de sécurité potentiels.

Linter basé sur des règles pour les fichiers de configuration du client OpenSSH qui détecte les hôtes en double, les fichiers d'identité manquants,…

Un kit d'expérimentation d'ingénierie du chaos facile à utiliser et puissant. (Un outil d'injection d'expériences de chaos open source d'Alibaba,…

Moteur de pentest IA autonome, sécurité offensive continue sur le web, le cloud, l'AD et Kubernetes. Raisonnement agentique + exécution réelle…

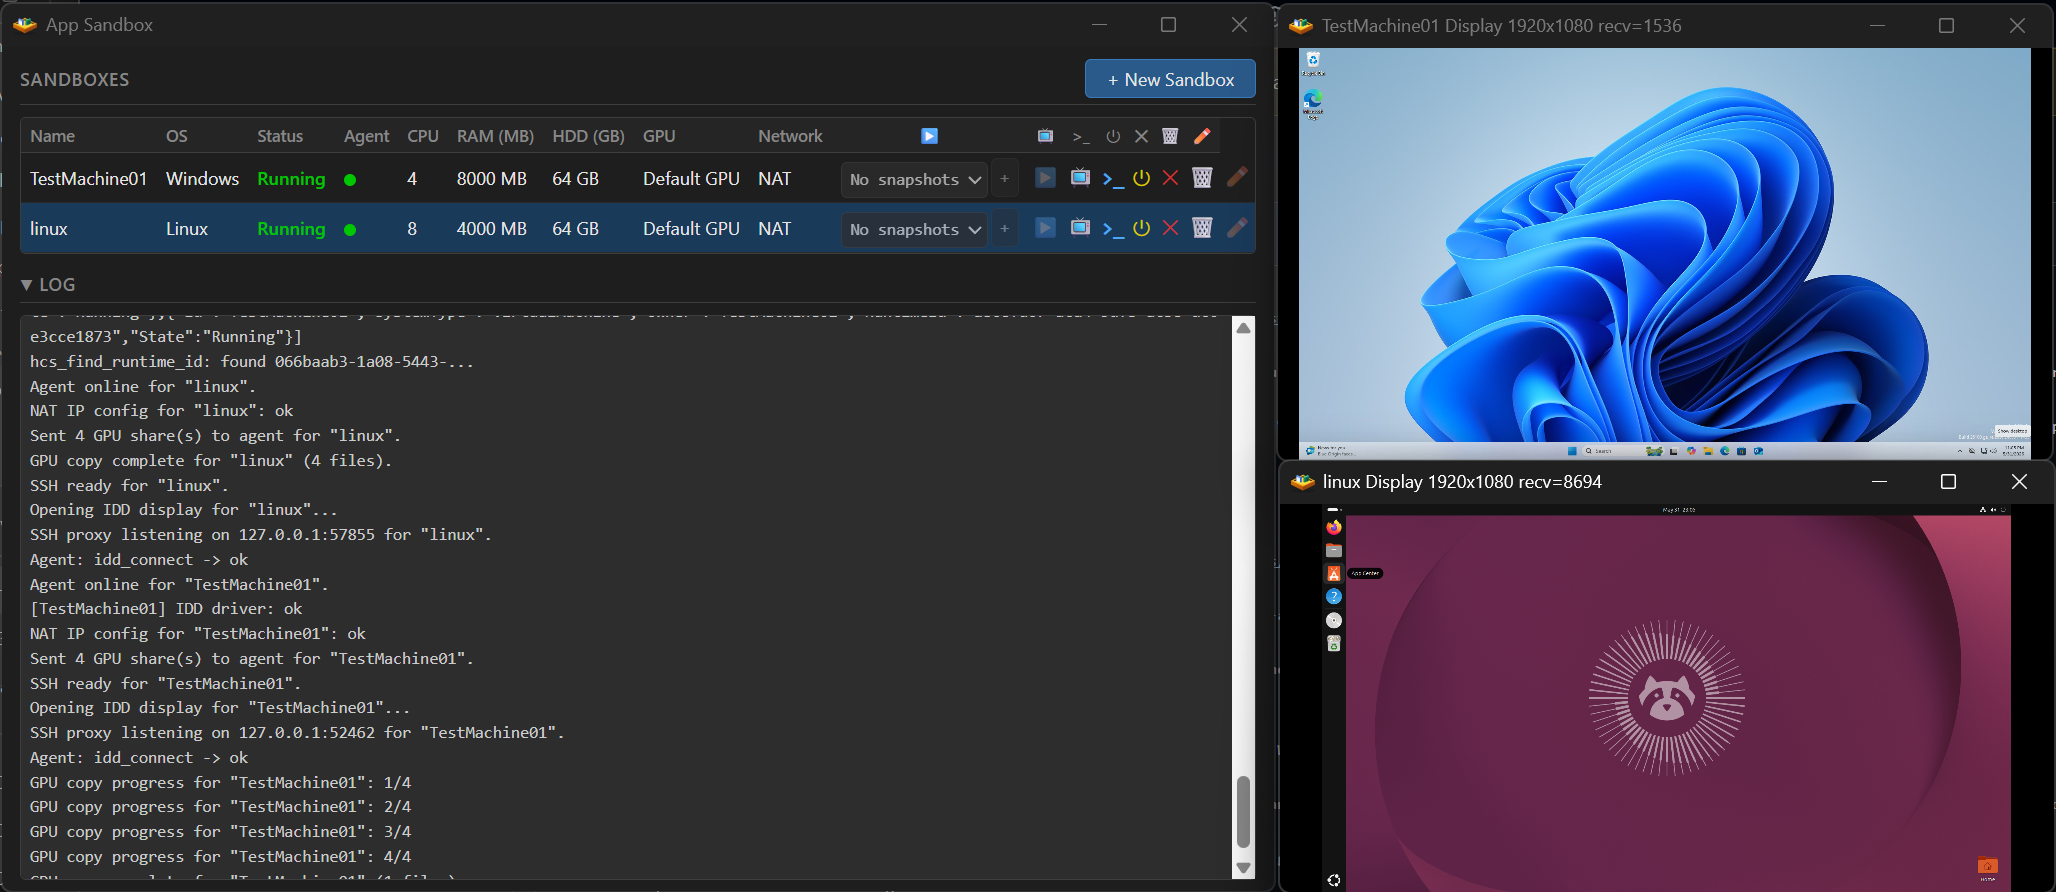
Créez facilement des machines virtuelles complètes en bac à sable pour le développement ou les modèles d'utilisation informatique.

Détectez et validez plus de 500 types de secrets codés en dur avec des vérifications avancées. Utilisez-le comme hook pre-commit, GitHub Action ou…

OpenAnt de Knostic est le principal produit open source de découverte de vulnérabilités basé sur LLM, aidant les défenseurs à détecter de manière…

Module Terraform pour gérer les groupes de sécurité AWS. Actuellement, les règles d'entrée et de sortie prennent en charge les entrées IPv4, IPv6 et…