
bothan
 audibleblink/bothan
Cette IP est-elle un serveur C2 ?
defensive-toolsreconnaissanceinformation-gathering+3
audibleblink/bothanCette IP est-elle un serveur C2 ?
 withsecurelabs/amsidetection
Outil de preuve de concept pour détecter les contournements d'AMSI (Antimalware Scan Interface) et l'activité malveillante de scripts en mémoire sur…
 bats3c/ghost-in-the-logs
Outil de niveau noyau pour désactiver Sysmon et la journalisation des événements Windows via l'injection de hooks basée sur un pilote, permettant des…
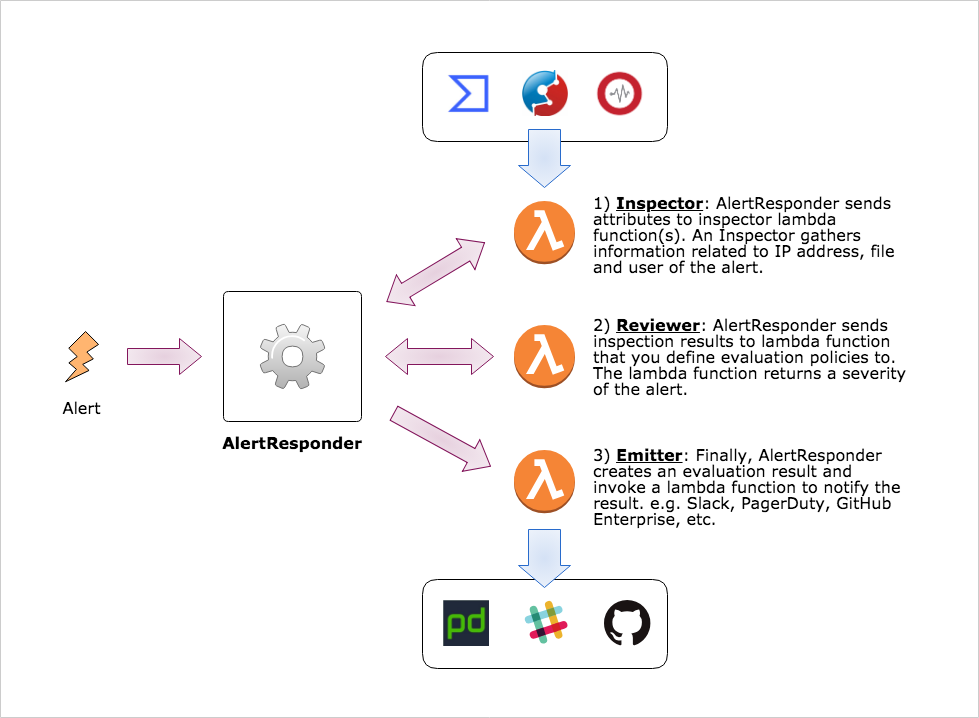 m-mizutani/alertresponder
Framework de réponse automatique aux alertes de sécurité par AWS Serverless Application Model
 sinologicnet/sipcheck
Surveille les journaux d'authentification Asterisk et bannit automatiquement les IP avec des tentatives de connexion échouées répétées en utilisant…
 withsecurelabs/remotepspy
Outil de surveillance en temps réel pour les sessions PowerShell distantes utilisant ETW pour capturer et décoder le protocole WinRM/PSRP,…
 reconinfosec/web-traffic-generator
Un générateur de trafic HTTP/S « organique » rapide et sale.
 ecapuano/web-traffic-generator
Un générateur de trafic HTTP/S "organique" rapide et sale.
 bashfuscator/bashfuscator
Un framework d'obfuscation Bash entièrement configurable et extensible. Cet outil est conçu pour aider à la fois les équipes rouges et les équipes…
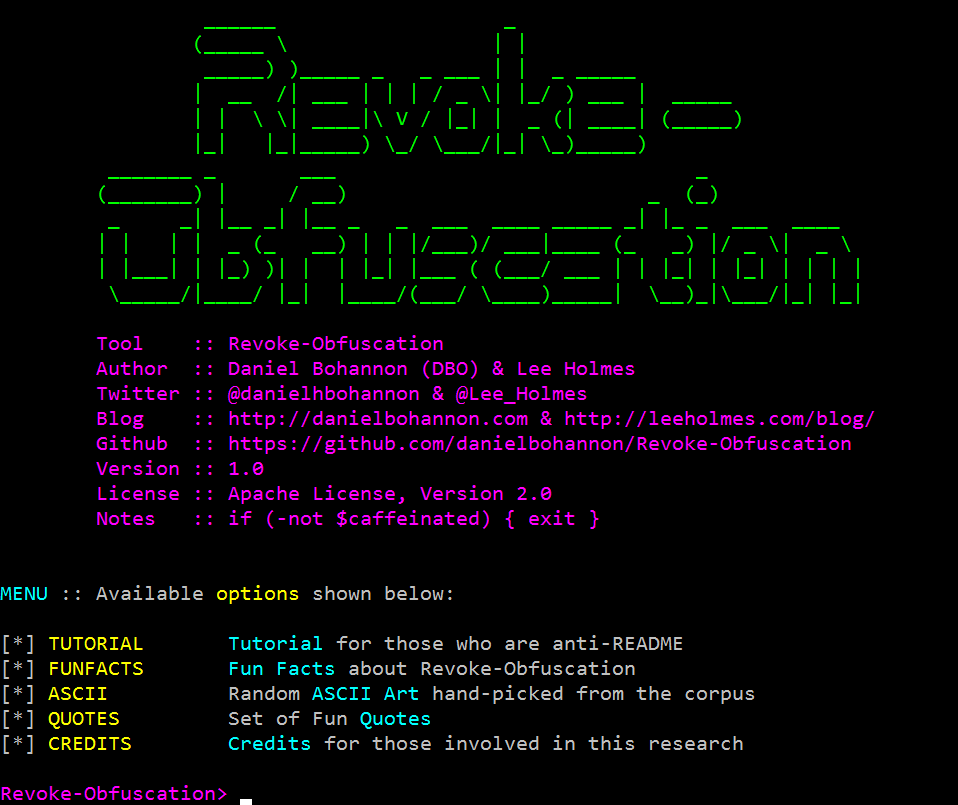 danielbohannon/revoke-obfuscation
Framework de détection d'obfuscation PowerShell
 airbnb/binaryalert
BinaryAlert: détection de malwares sans serveur, en temps réel & rétroactive.
 eliushhimel/citrix-honeypot
Citrix ADC (NetScaler) Honeypot. Supporte la détection de CVE-2019-19781 et des tentatives de connexion.
 chryzsh/darthsidious
Construire un domaine Active Directory et le pirater
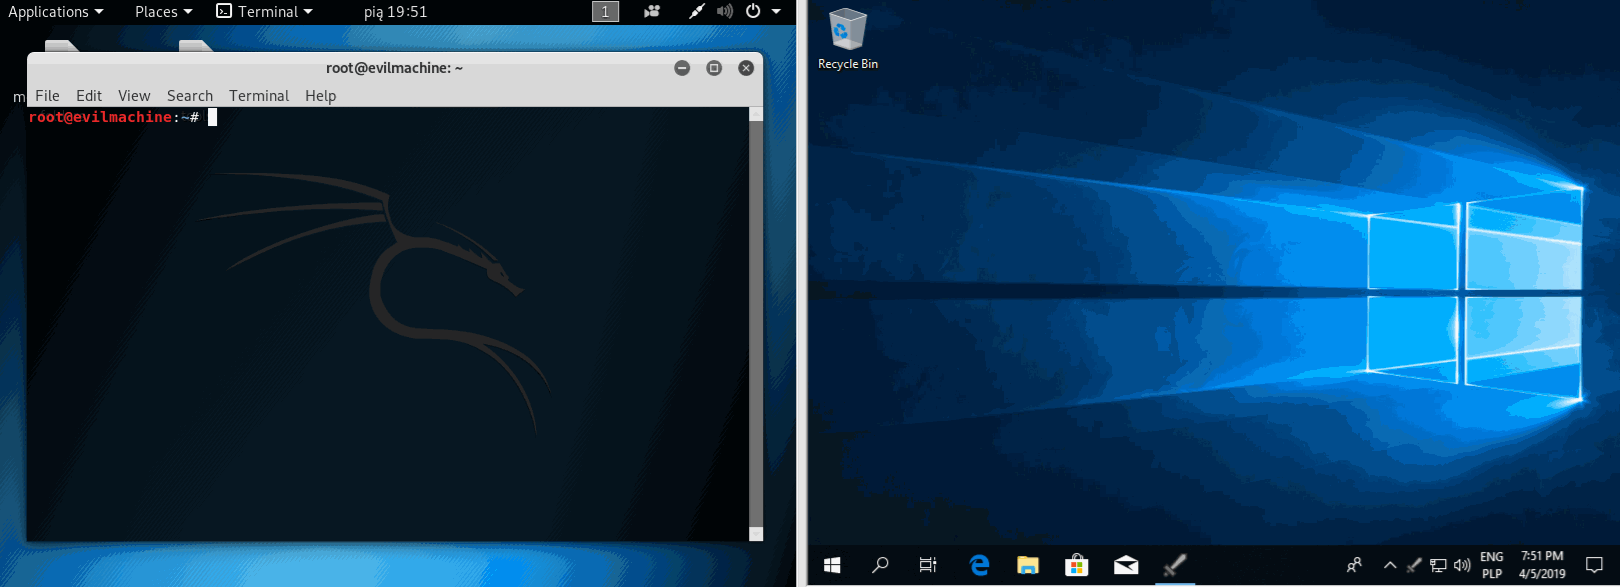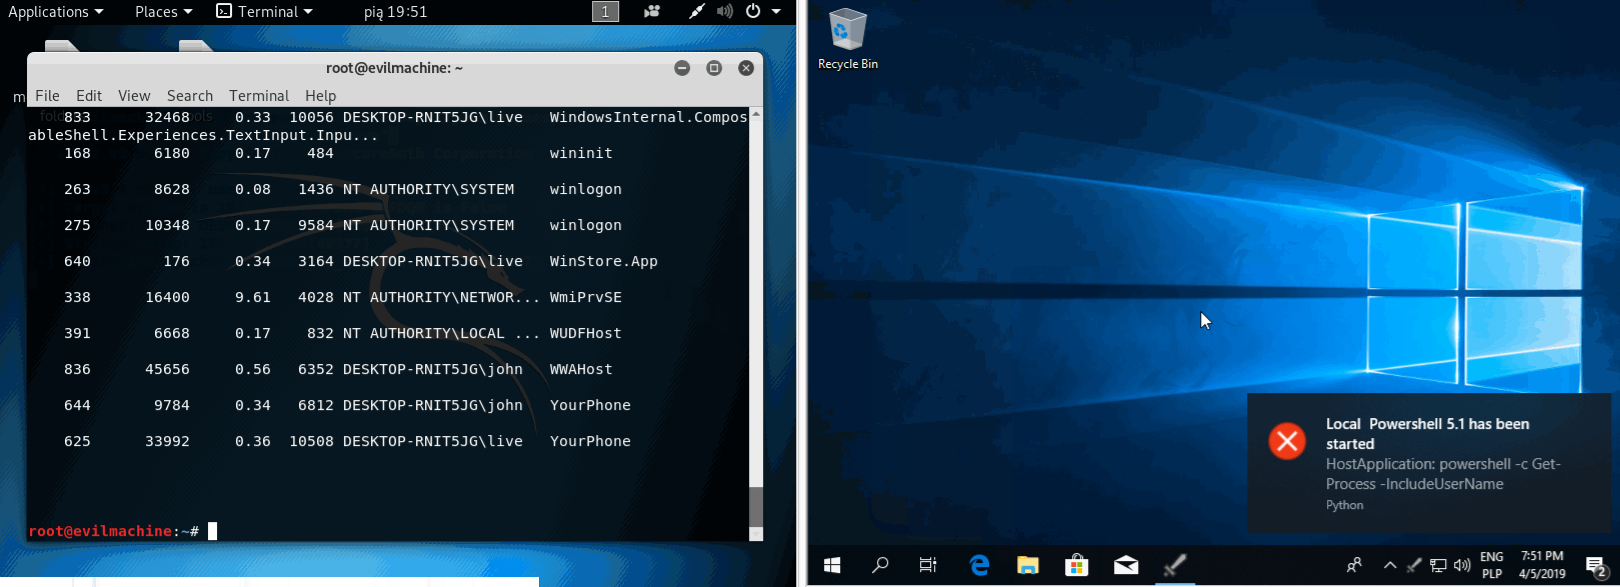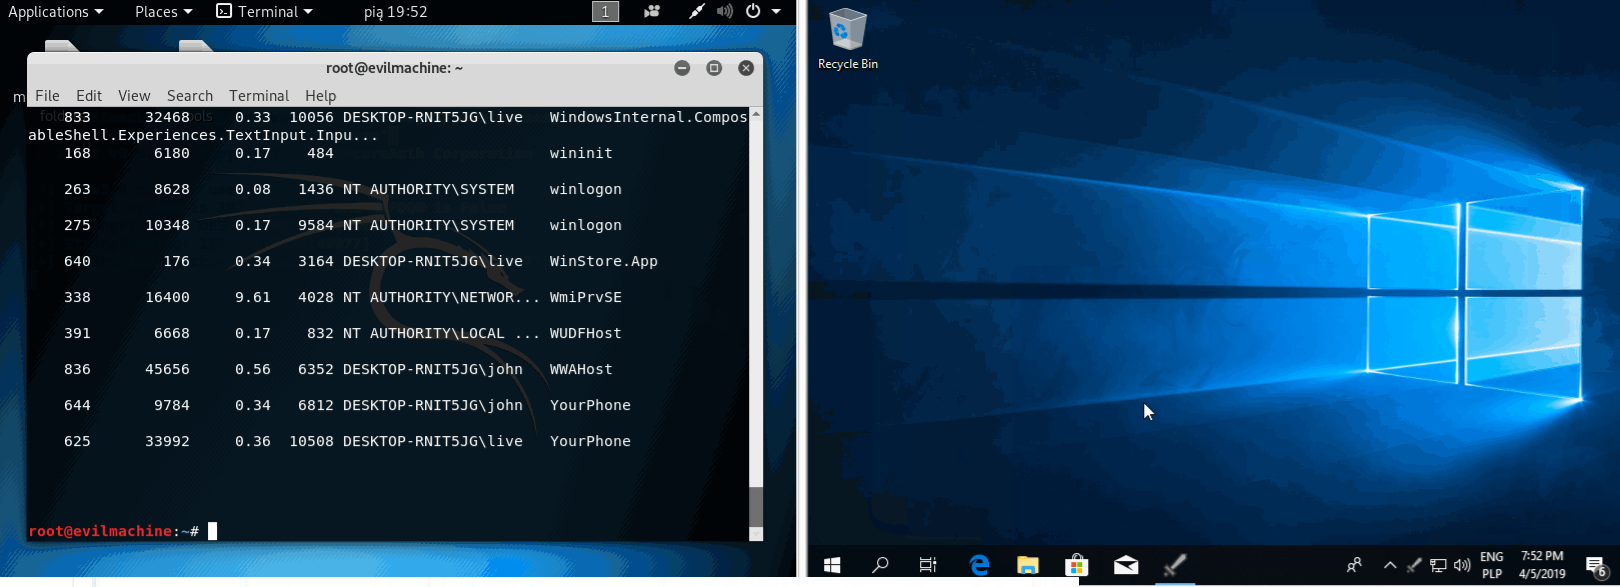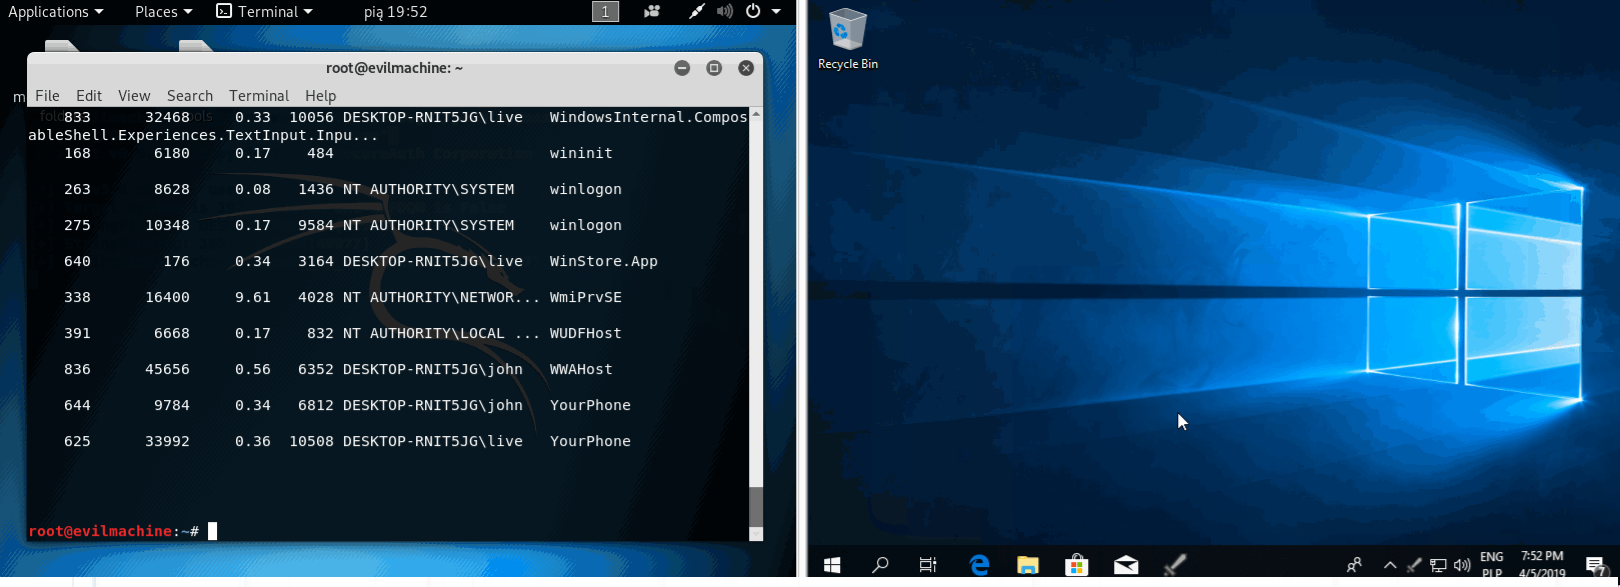 yarox24/attack_monitor
Logiciel de détection des points de terminaison et d'analyse des logiciels malveillants
 withsecurelabs/usb-ninja-detection-poc
Détecte les attaques par injection de frappes clavier USB Ninja en journalisant les frappes clavier et les événements d'application, fournissant une…
 anvilsecure/dawgmon
dawg the hallway monitor - surveiller les changements du système d'exploitation et analyser la surface d'attaque introduite lors de l'installation de…
 k4yt3x/scutum
Pare-feu automatique ARP (TCP/UDP/ICMP) Linux
 beyarz/portforge
Utilitaire léger pour tromper les scanners de ports