

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/m-mizutani/alertresponder
Outils DéfensifsSécurité ServerlessSécurité CloudRenseignement sur les MenacesRéponse aux IncidentsArchived
GitHubm-mizutani/alertresponder

AlertResponder

Framework de réponse automatique aux alertes de sécurité par AWS Serverless Application Model

Voir le dépôt
14463il y a 6 ansPas encore vérifié
Partager

AlertResponder

NOTE : Ce dépôt est obsolète. Le nouveau dépôt est ici : https://github.com/m-mizutani/deepalert

AlertResponder est un framework serverless pour la réponse automatique aux alertes de sécurité.

Aperçu

AlertResponder reçoit une alerte qui est un événement d'intérêt du point de vue de la sécurité et répond automatiquement à l'alerte. AlertResponder comporte 3 parties de réponse automatique.
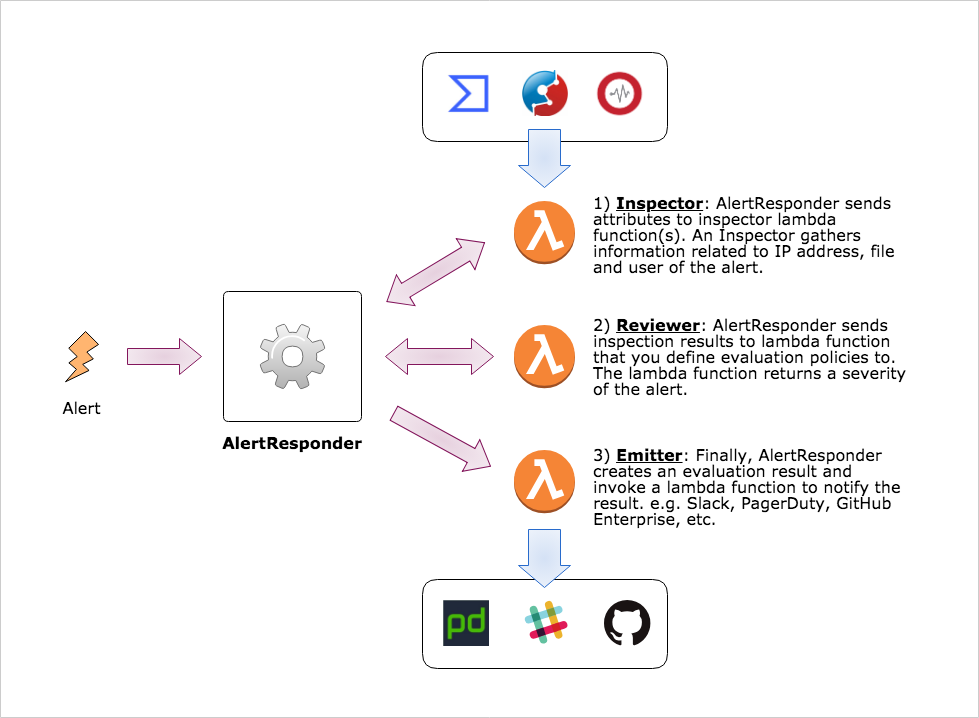
  1. Inspecteur enquête sur les entités apparues dans l'alerte, y compris l'adresse IP, le nom de domaine et stocke un résultat : réputation, historique des activités malveillantes, instance cloud associée, etc. Les composants suivants sont déjà fournis pour s'intégrer à votre environnement AlertResponder. Vous pouvez également créer votre propre inspecteur pour vérifier les journaux stockés dans le stockage de journaux d'origine ou un système de recherche de journaux.
    • VirusTotalInspector
  2. Relecteur reçoit l'alerte avec le(s) résultat(s) de l'inspecteur et évalue la sévérité de l'alerte. Le relecteur doit être écrit par chaque opérateur/administrateur de sécurité de votre organisation car les politiques de sécurité diffèrent d'une organisation à l'autre.
  3. Émetteur reçoit finalement l'alerte avec le résultat de l'évaluation de sévérité du relecteur. Ensuite, l'émetteur envoie vers un système externe intégré. Par exemple, PagerDuty, Slack, Github Enterprise, etc. Une quarantaine automatique peut également être configurée à l'aide de la fonction AWS Lambda.
    • GheReporter

concept

Concept

  • Analyse de corrélation basée sur le pull
  • Aggrégation d'alertes
  • Inspecteurs et émetteurs enfichables

Pour commencer

Veuillez remplacer les variables suivantes en fonction de votre environnement :

  • $REGION : Remplacez-la par votre région AWS. (ex. ap-northeast-1)
  • $STACK_NAME : Remplacez-la par le nom de votre pile CloudFormation
$ curl -o alert_responder.yml https://s3-$REGION.amazonaws.com/cfn-assets.$REGION/AlertResponder/templates/latest.yml
$ aws cloudformation deploy --template-file alert_responder.yml --stack-name $STACK_NAME --capabilities CAPABILITY_IAM
Développement

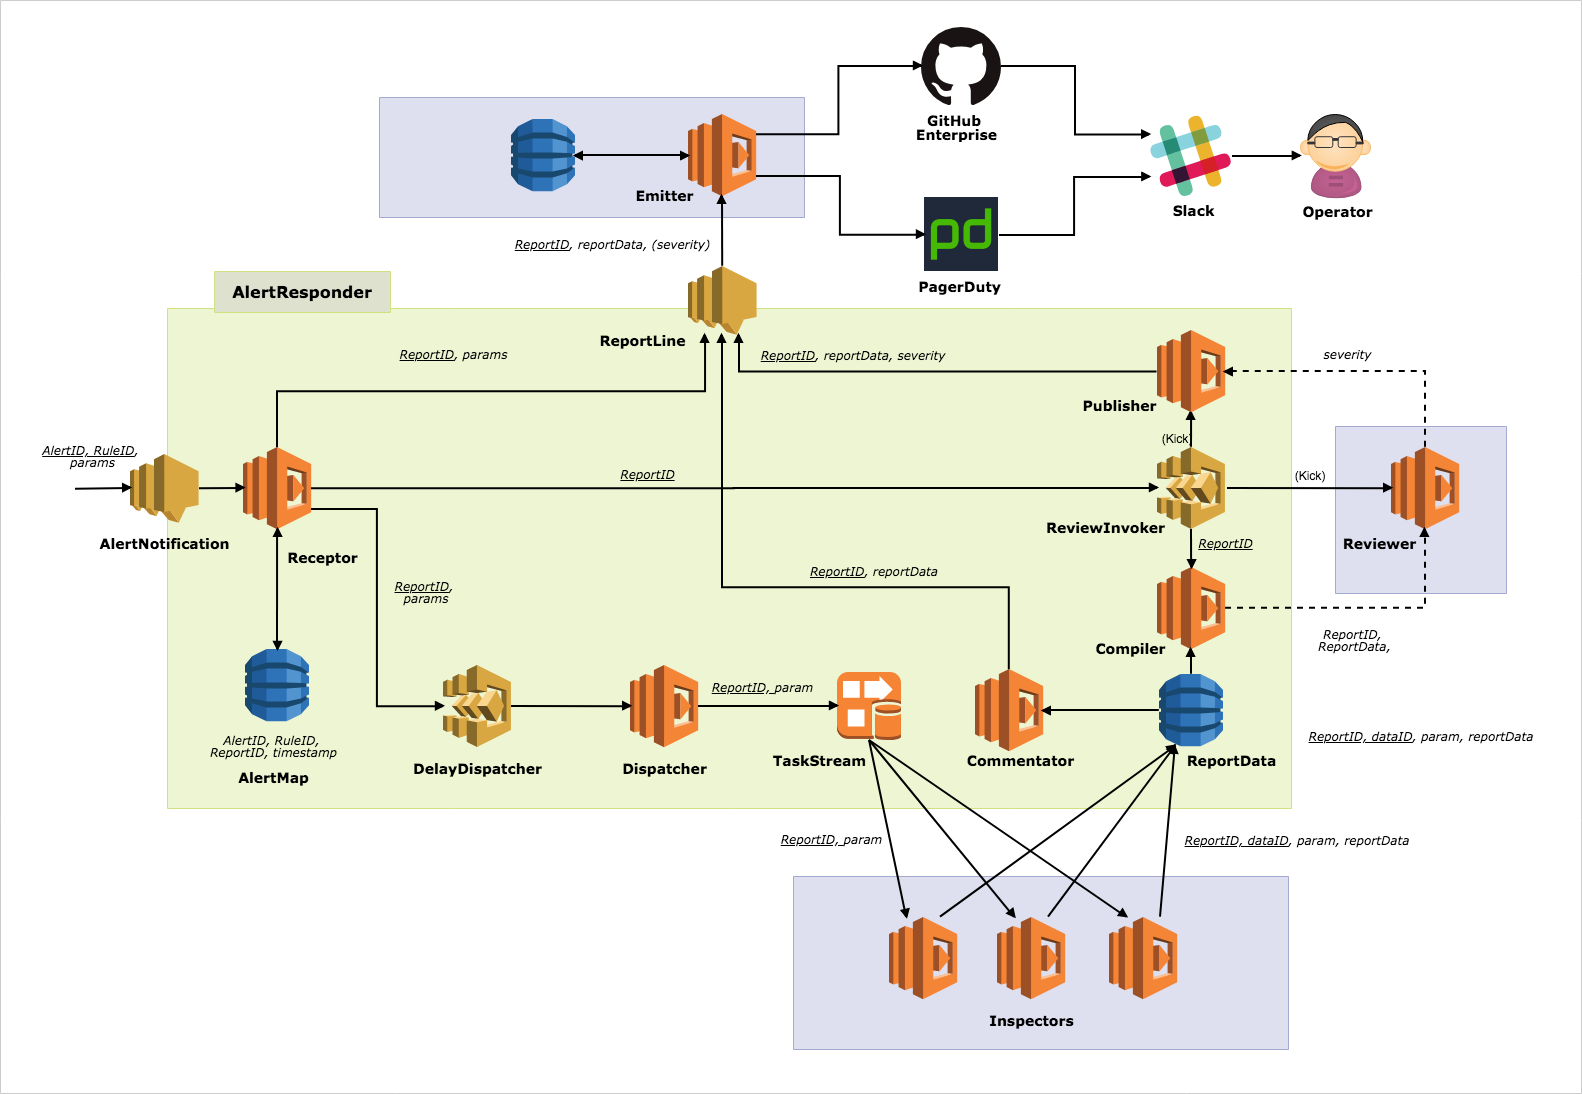
Aperçu de l'architecture

architecture

Prérequis

  • awscli >= 1.16.20
  • Go >= 1.11
  • GNU automake >= 1.16.1

Déploiement et test

Déployer votre propre pile AlertResponder

Préparez un fichier de paramètres, par exemple config.json et exécutez la commande make.

$ cat config.json
{
  "StackName": "your-alert-responder-name",
  "TestStackName": "your-test-stack-name",
  "CodeS3Bucket": "your-some-bucket",
  "CodeS3Prefix": "for-example-functions",

  "InspectionDelay": "1",
  "ReviewDelay": "10"
}
$ env AR_CONFIG=config.json make deploy

NOTE : Assurez-vous de disposer des identifiants AWS (par exemple, clé API) et des autorisations appropriées.

Déployer une pile de test

Après avoir déployé AlertResponder, déplacez-vous dans le répertoire tester et déployez une pile de test.

$ cd tester/
$ make AR_CONFIG=../config.json deploy

Vous pouvez voir param.json qui est créé par le script dans le répertoire tester après le déploiement.

$ cat params.json
{
  "AccountId": "214219211678",
  "Region": "ap-northeast-1",
  "Inspector": "slam-alert-responder-test-functions-Inspector-1OBGU89CT1P4B",
  "Reporter": "slam-alert-responder-test-functions-Reporter-1NDHU0VDI8OPA"
}

Ensuite, revenez au répertoire racine du dépôt git et vous pouvez exécuter le test d'intégration.

$ go test -v
=== RUN   TestInvokeBySns
--- PASS: TestInvokeBySns (3.39s)
           (snip)
PASS
ok      github.com/m-mizutani/AlertResponder    20.110s

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





