

cp30_XXE_partial_fix
 shanika04/cp30_xxe_partial_fix
version entre CVE-2018-20433 et CVE-2019-5427
vulnerability-analysiscode-analysissupply-chain-security+1
shanika04/cp30_xxe_partial_fixversion entre CVE-2018-20433 et CVE-2019-5427
 stampery/mongoaudit
🔥 Un outil puissant d'audit et de pentesting MongoDB 🔥
 knqyf263/redis-post-exploitation
Outil éducatif de serveur Redis malveillant pour la post-exploitation. Déploie un serveur Redis malveillant pour parvenir à une exécution de code à…
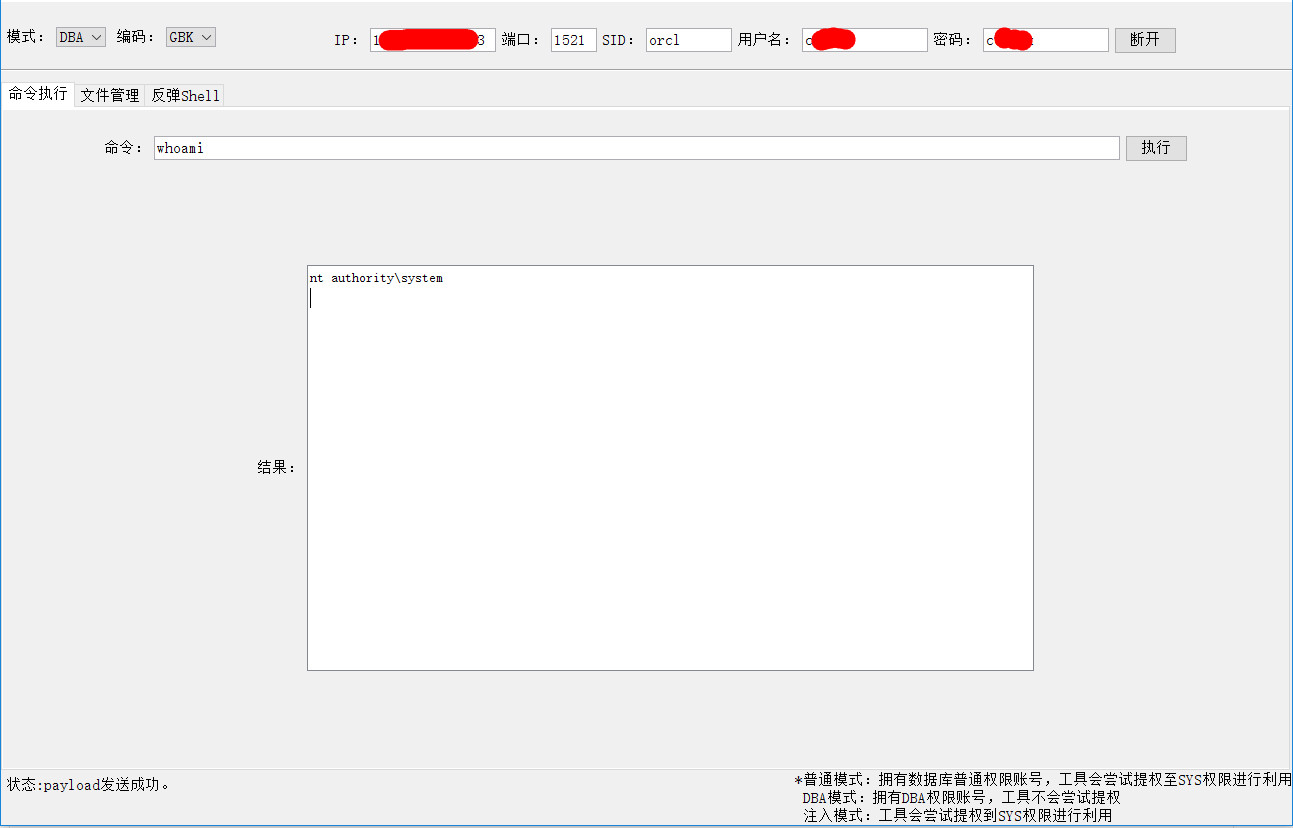 jas502n/oracleshell
Exécution de commandes sur la base de données oracle
 40t/go-sniffer
🔎Sniffing and parsing mysql,redis,http,mongodb etc protocol. Intercepter les requêtes de base de données dans le projet et les analyser pour les…
 etlownoise/xolo
Outil pour explorer, visualiser et interagir avec les liens de serveurs SQL dans un graphe D3 afin d'aider vos évaluations des risques…
 fsecurelabs/n1qlmap
L'outil exfiltre des données de la base de données Couchbase en exploitant les vulnérabilités d'injection N1QL.
 blackarrowsec/mssqlproxy
mssqlproxy est une boîte à outils visant à effectuer un mouvement latéral dans des environnements restreints via un serveur Microsoft SQL Server…
 woj-ciech/leaklooker
Trouver des bases de données ouvertes - Propulsé par Binaryedge.io
 citcheese/odbparser
Outil OSINT pour rechercher, analyser et extraire uniquement les répertoires Elasticsearch et MongoDB ouverts contenant les données exposées qui vous…
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 jas502n/database-druid
druid_decode
 paulsec/hqlmap
(Obsolète) HQLmap, outil automatique pour exploiter les injections HQL
 lauxjpn/corruptqueryaccessworkaround
La dernière solution de contournement pour l'erreur « Query is corrupt » introduite avec CVE-2019-1402
 ianxtianxt/mongodb-redis-scan
Script de scan anonyme mongodb-redis, prenant en charge le scan anonyme de mongodb et redis.
 ianxtianxt/dbscanner
Accès non autorisé + détection par lots de mots de passe faibles
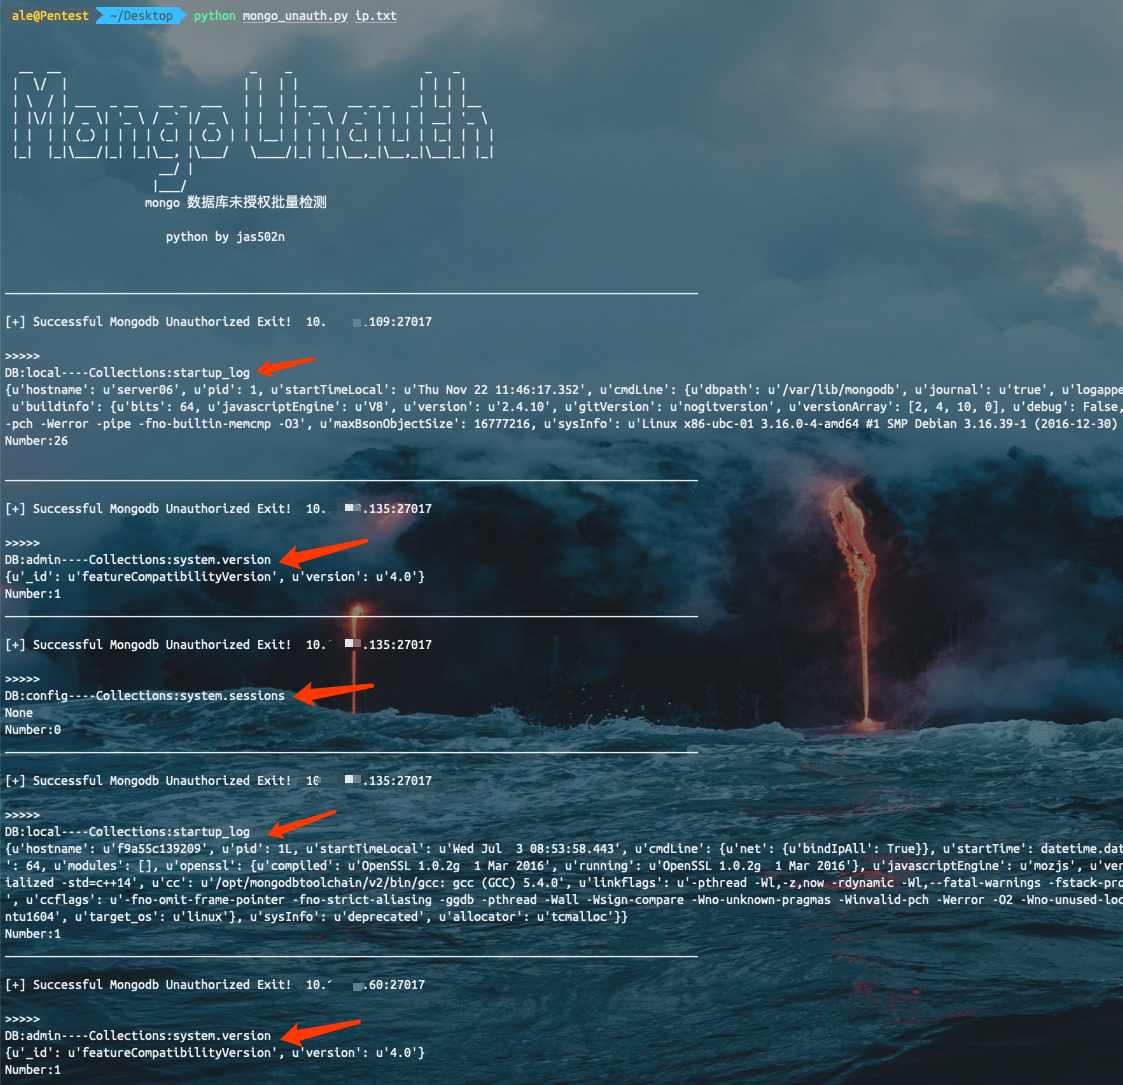 jas502n/unauthorized-tools
Script de détection non autorisée en masse