exim-cve-2019-10149-data

Ensemble de données organisé d'IP, d'ASN et de bannières SMTP pour Exim CVE-2019-10149, avec avis liés et renseignements sur les acteurs de la menace…

Ensemble de données organisé d'IP, d'ASN et de bannières SMTP pour Exim CVE-2019-10149, avec avis liés et renseignements sur les acteurs de la menace…

Nous avons collecté le code open source existant pour la détection d'URL malveillantes.

Diaporama de la conférence que j'ai présentée à Bsides Ahmedabad 2022

Index organisé des attaques et défenses liées à la latence, à l'énergie-latence et au timing (disponibilité) en apprentissage profond — complément à…

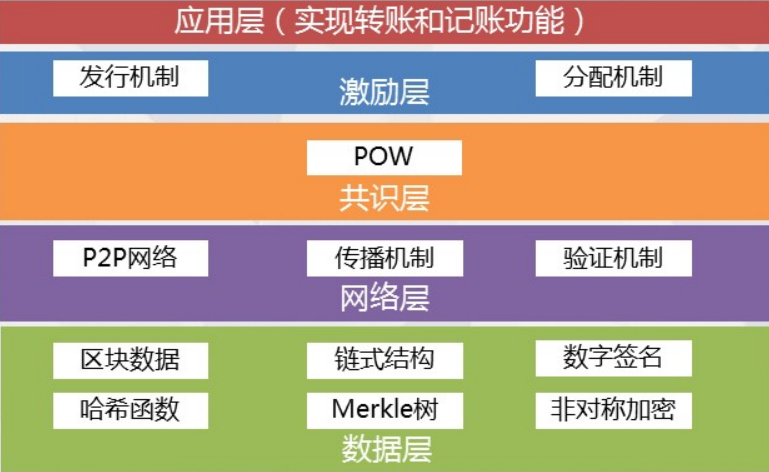
BlockChain Security Construction

Kerberos RC4 dépréciation : détection, remédiation et recommandations (CVE-2026-20833)

Log4J CVE-2021-44228 : Aide-mémoire d'atténuation

Le guide de sécurité LLM + MCP le plus complet : aligné sur OWASP, avec des CVE réelles et des checklists concrètes.

QuantumLock est un protocole Bitcoin open source et résistant quantique, conçu pour protéger les actifs numériques contre les futures menaces de…

110 one-liners de sécurité offensive pour des tests autorisés et des CTF, regroupés par catégorie et par étape de la kill chain.

Référence d'ingénierie de détection mappant les classes d'attaques Windows, cloud, conteneur, identité et ICS vers les règles Sigma, les modèles de…

Ce dépôt héberge un ensemble de données multimodal d'attaques web (MWAD) pour faire progresser la recherche sur la détection des menaces pilotée par…

Base de connaissances de sécurité structurée avec des cas inspirés de la production : analyse de vulnérabilités, explication des exploits,…

Suivi du débordement de tas du module rewrite de nginx CVE-2026-9256

CVEs découvertes en 2025 et leurs PoCs

Cryptographie post-quantique (PQC) : exemples TLS 1.3 avec Apache Camel utilisant l'échange de clés hybride X25519MLKEM768 sur JDK 21 (BouncyCastle)…

CVE couverts: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533

Utilisation de la recherche de code pour aider à corriger/atténuer log4j CVE-2021-44228