

VXUG-Papers
 vxunderground/vxug-papers
Code de recherche et articles des membres de vx-underground.
reverse-engineeringmalware-analysispapers-research+2
1.4k
vxunderground/vxug-papersCode de recherche et articles des membres de vx-underground.
 misp/misp-galaxy
Clusters et éléments à attacher aux événements ou attributs MISP (comme les acteurs de la menace)
 owasp/apts
Standard OWASP de test d'intrusion autonome
 googleprojectzero/0days-in-the-wild
Dépôt d'informations sur les 0-days exploités dans la nature.
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 simpsonpt/appsecezine
AppSec Ezine Dépôt public.
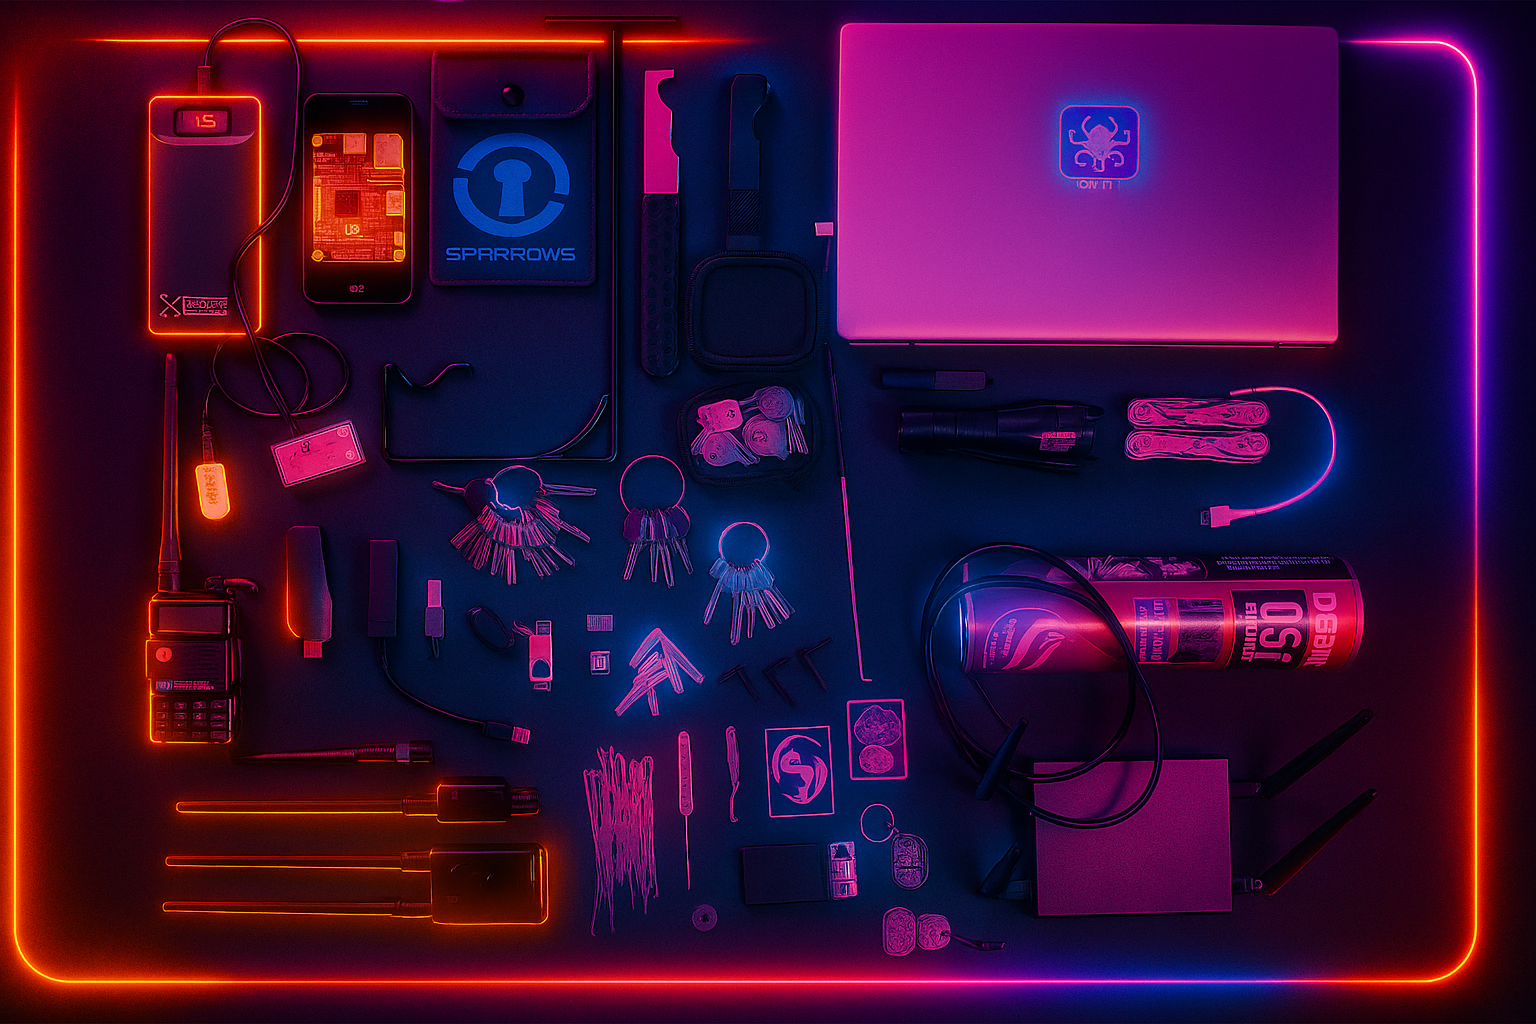 davidprobinsky/redteam-physical-tools
Red Team Toolkit - A curated list of tools that are commonly used in the field for Physical Security, Red Teaming, and Tactical Covert Entry.
 owasp/nest
Votre passerelle vers OWASP. Découvrez, engagez-vous et aidez à façonner l'avenir !
 pushsecurity/browser-identity-attacks-matrix
La sécurité offensive stimule la sécurité défensive. Nous partageons une collection de techniques d'attaque SaaS pour aider les défenseurs à…
 igorbrigadir/twitter-advanced-search
Guide de référence complet sur les opérateurs de recherche avancée de Twitter pour une collecte précise de données sur les réseaux sociaux, incluant…
 7etsuo/windows-api-function-cheatsheets
Une référence des appels de fonctions de l'API Windows, incluant des fonctions pour les opérations sur les fichiers, la gestion des processus, la…
 s3cur3th1ssh1t/offensivevba
Ce dépôt couvre certaines méthodes d'exécution de code et d'évasion AV pour les macros dans les documents Office.
 forbiddenprogrammer/conti-pentester-guide-leak
Manuels de pentest divulgués donnés aux criminels du ransomware Conti
 hacktricks-wiki/hacktricks-cloud
Base de connaissances communautaire pour le pentest d'environnements cloud et de pipelines CI/CD : techniques d'attaque, énumération, élévation de…
 pypa/advisory-database
Base de données communautaire d’avis de sécurité pour les paquets Python sur PyPI, fournissant des données structurées sur les vulnérabilités au…
 gmh5225/awesome-llvm-security
Collection soigneusement sélectionnée de ressources de sécurité LLVM couvrant le binary lifting, l'obfuscation de code, l'analyse statique,…
 yeswehack/vulnerable-code-snippets
Twitter extraits vulnérables
 syslifters/offsec-reporting
Outil de rapport d'examens et de laboratoires / de prise de notes pour Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA,…