

TCL-xss-Labs
 the-cyber-ledger/tcl-xss-labs
Une plateforme de formation XSS interactive et auto-hébergée avec 33 défis de plus en plus difficiles
vulnerability-analysisweb-application-exploitationweb-security+5
1
the-cyber-ledger/tcl-xss-labsUne plateforme de formation XSS interactive et auto-hébergée avec 33 défis de plus en plus difficiles
 anir0y/sonicwall-audit-toolkit
Kit d'audit de sécurité SonicWall avec lab CTF vulnérable (CVE-2021-20038, CVE-2024-53704)
 p1kachu/v0lt
Kit d'outils CTF de sécurité (N'est plus maintenu)
 shellphish/ictf-framework
Framework open-source pour héberger des compétitions CTF Attaque/Défense avec gamebot automatisé, exécution de scripts, routage VPN et gestion…
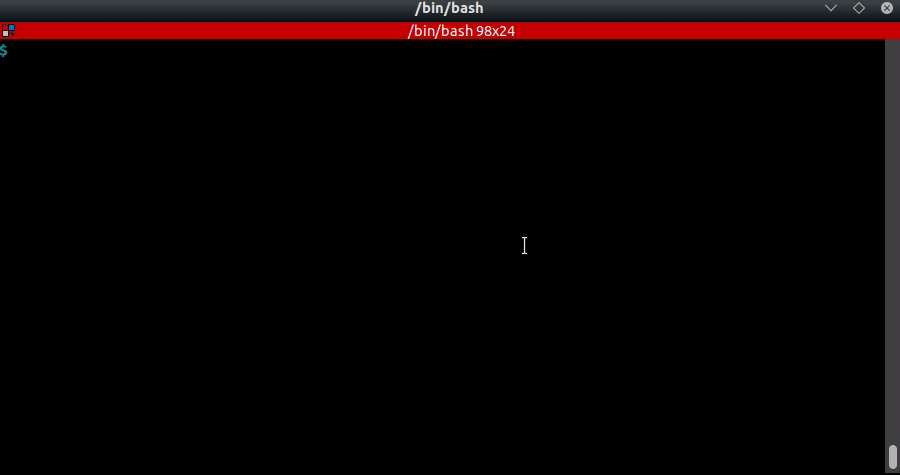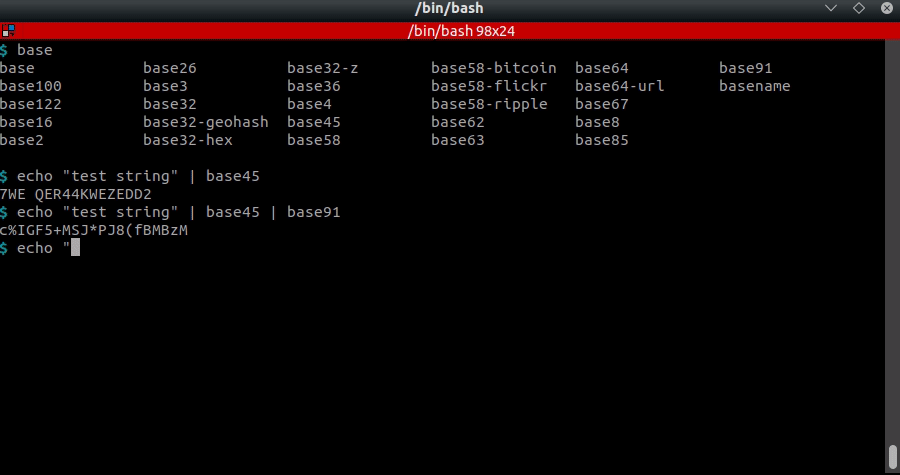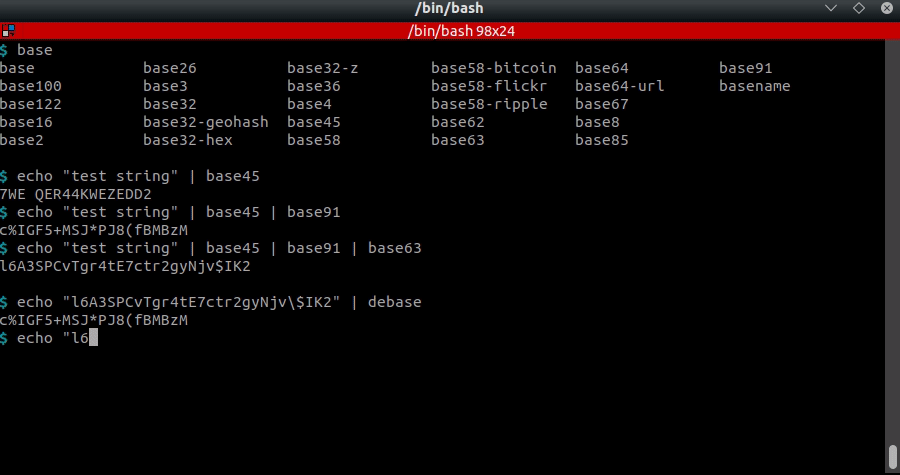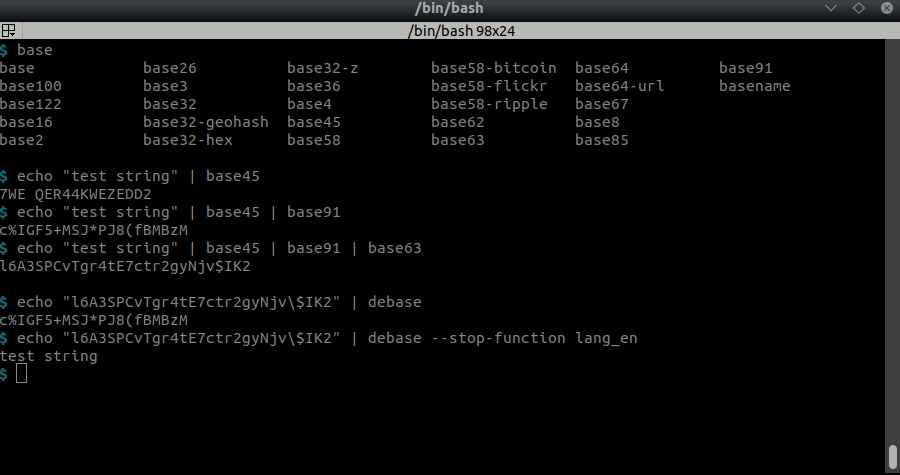 dhondta/python-codext
Extension Python codecs proposant des outils CLI pour encoder/décoder n'importe quoi
 devploit/debughunter
Extension Chrome qui détecte passivement les paramètres de débogage, les en-têtes sensibles et les chemins exposés (.env, .git, actuator) pendant…
 hac01/owasp-top-10-k8s-2025
Atelier pratique de type capture-the-flag pour le OWASP Kubernetes Top 10 (2025). Exploitez 11 faiblesses réelles de clusters, capturez les drapeaux,…
 anvbis/browser_ctf
Une collection de défis CTF et de solutions pour navigateurs web.
 apipia/log4j-pcap-activity
Une activité amusante utilisant un fichier de capture de paquets provenant de l'exploit log4j (CVE-2021-44228)
 owasp/mimosa
Plateforme open source de défis de sécurité pour applications web, avec inscription auto-approuvée, génération de dumps SQL et déploiement Docker…
 acseguin21/trust-boundary-ctf
CTF MCP basé sur le navigateur — confusion de jeton OAuth et échec d'isolation de session (modèle CVE-2025-49596). DevTools uniquement.

 mbrandner-group/juiceshopgl
Application web intentionnellement vulnérable pour la formation en sécurité, les compétitions CTF et le test d'outils de sécurité. Couvre les…
 harishsg993010/damn-vulnerable-mcp-server
Serveur MCP Damn Vulnerable

 aau-network-security/haaukins
Une plateforme de virtualisation hautement accessible et automatisée pour l'éducation à la sécurité
 mohshomis/modo
Collection organisée de ressources d'apprentissage en cybersécurité, writeups de CTF, articles de recherche et laboratoires pratiques pour le…
 warxim/vucsa
Application client-serveur délibérément vulnérable pour apprendre les tests d'intrusion de clients lourds non-HTTP. Inclut des défis sur les…
 hyp3rlinx/pstrojanfile
POC d'exécution de code non corrigé via le nom de fichier Windows PowerShell