

Python-Honeypot
 owasp/python-honeypot
OWASP Honeypot, cadre automatisé de leurre.
defensive-toolscontainer-securitynetwork-security+4
482
owasp/python-honeypotOWASP Honeypot, cadre automatisé de leurre.
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 rajanagori/nightingale
Nightingale Docker for Pentesters est un environnement Dockerisé complet conçu pour les tests d'intrusion et l'évaluation des vulnérabilités. Il est…
 rderaison/bromure
Sandboxing approprié pour le codage agentique et la navigation web
 backbay-labs/clawdstrike
Moteur de politiques et EDR pour les flottes d'agents IA et les postes de travail des développeurs. Surveille les appels d'outils, l'accès aux…
 afshinm/zerobox
Sandboxing léger et multiplateforme de processus, propulsé par le runtime d'OpenAI Codex. Isolez toute commande avec des contrôles de fichier, réseau…
 cynative/cynative
Agent IA en lecture seule qui interroge votre infrastructure cloud, code et runtime pour mettre en évidence les erreurs de configuration, les secrets…
 pompelmi/pompelmi
Analyse antivirus ClamAV pour Node.js — analysez les téléchargements de fichiers avec un seul appel de fonction. Zéro dépendances. Verdicts de…
 capsulerun/capsule
Runtime sécurisé pour mettre en bac à sable les tâches des agents IA. Exécutez du code non fiable dans des environnements WebAssembly isolés.
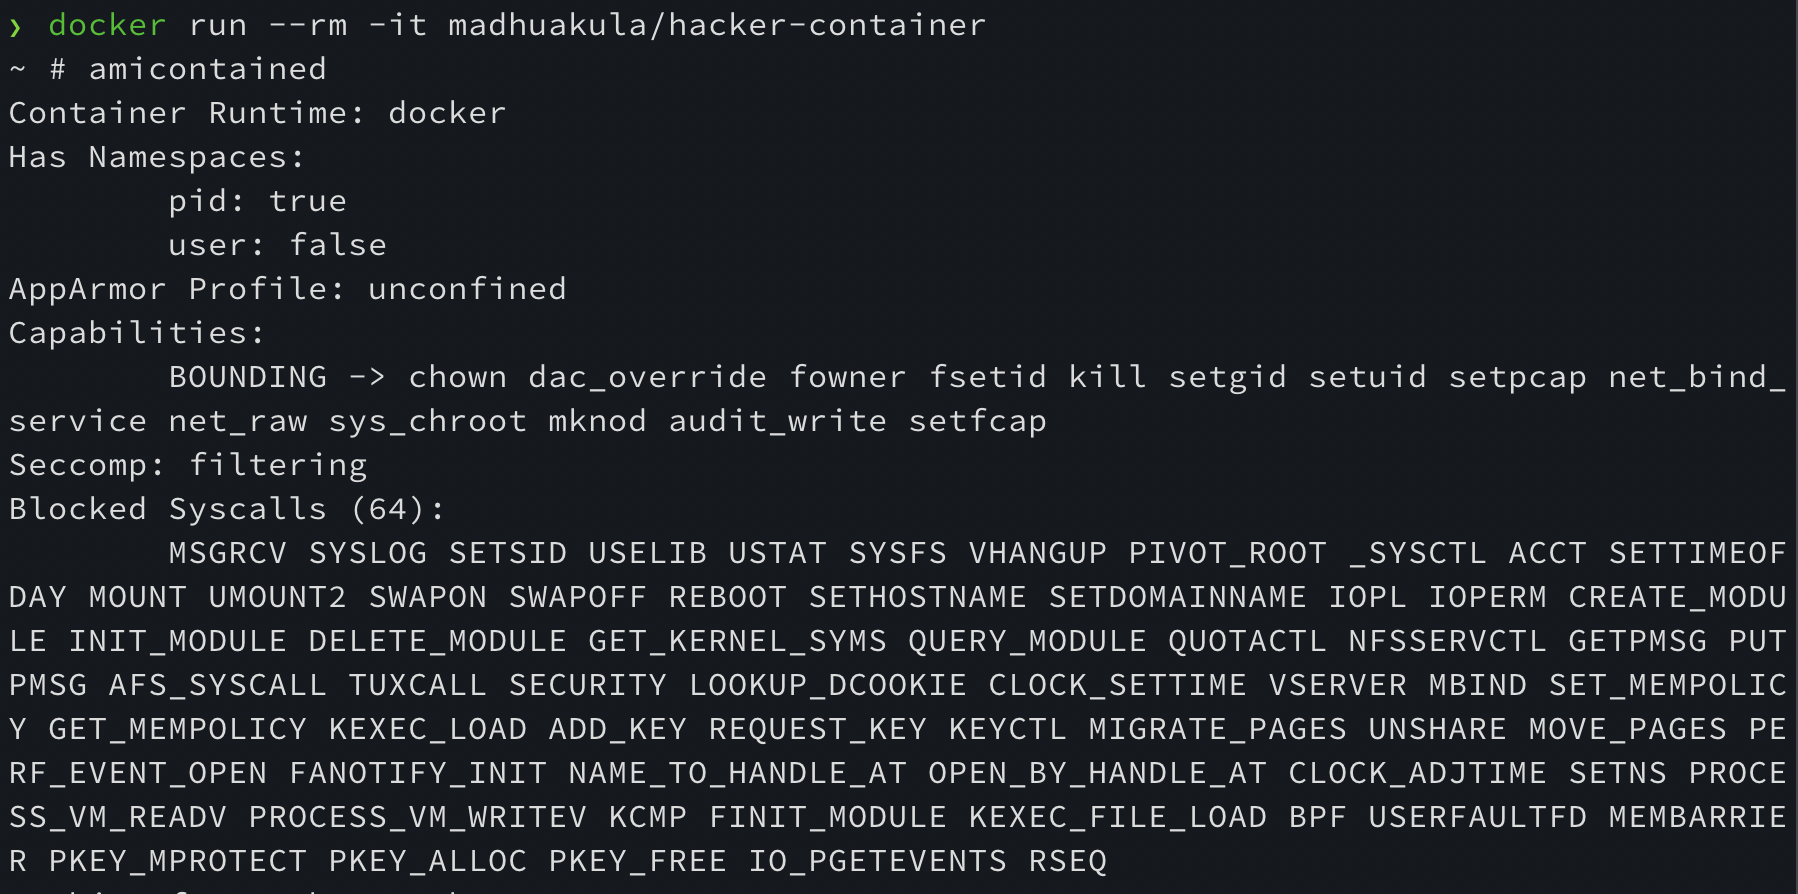 madhuakula/hacker-container
Le couteau suisse des conteneurs pour la sécurité cloud native. Conteneur contenant toute la liste d'outils/commandes utiles lors du piratage et de…
 skorokithakis/stavrobot
Un assistant personnel IA axé sur la sécurité.
 cybereason-public/owlsm
Moteur de règles Sigma à l'intérieur du noyau Linux utilisant eBPF. Axé sur les capacités de prévention.
 cr0nx/awesome-linux-attack-forensics-purplelabs
Cette page est le résultat de recherches pratiques en cours sur les techniques et outils avancés d'attaques Linux, de détection et de forensique.
 metarget/k0otkit
k0otkit est une technique universelle de post-pénétration qui peut être utilisée dans les pénétrations contre les clusters Kubernetes.
 k8scout/k8scout
Déposez un seul binaire dans un pod Kubernetes compromis et cartographiez instantanément chaque chemin d'attaque réaliste vers cluster-admin, node…
 elttam/semgrep-rules
Règles de sécurité d'analyse statique pour la détection de vulnérabilités et la revue de code axée sur l'audit dans Java, Go, Python, C#, Kotlin,…
 node9-ai/node9-proxy
Contrôle d'accès pour les agents IA. Définissez ce que Claude Code, Codex, Gemini, Cursor et tout serveur MCP sont autorisés à faire, examinez les…
 videns/vulners-scanner
Scanner de vulnérabilités basé sur l'API d'audit de vulners.com