
Aurea
 roxanne_ardary/aurea
Aurea est une plateforme open-source basée sur l'IA qui sécurise l'infrastructure en tant que code (IaC) sur Terraform, Kubernetes, Docker et…
cloud-infrastructure-securityvulnerability-scannerscontainer-security+5
roxanne_ardary/aureaAurea est une plateforme open-source basée sur l'IA qui sécurise l'infrastructure en tant que code (IaC) sur Terraform, Kubernetes, Docker et…
 alexei-led/pumba
Outil de test de chaos, d'émulation réseau et de test de stress pour conteneurs
 division-36/z-jail
Un sandbox Linux léger et multicouche combinant les namespaces, pivot_root, seccomp-bpf, la suppression de capacités (capability dropping) et un…
 gravitational/teleport
Le moyen le plus simple et le plus sûr d'accéder à l'ensemble de votre infrastructure et de la protéger.
 wattocyber/detection-defense-library
Detection-engineering reference mapping Windows, cloud, container, identity, and ICS attack classes to Sigma rules, trust-boundary models, BYOVD…
 kstenerud/yoloai
Votre agent est un risque de sécurité, alors traitez-le comme tel. yoloAI maîtrise le sandboxing des agents IA.
 appsec-forge/appsec-forge
Base de connaissances de sécurité structurée avec des cas inspirés de la production : analyse de vulnérabilités, explication des exploits,…
 target/strelka
Analyse de fichiers en temps réel, basée sur des conteneurs, à l'échelle de l'entreprise.
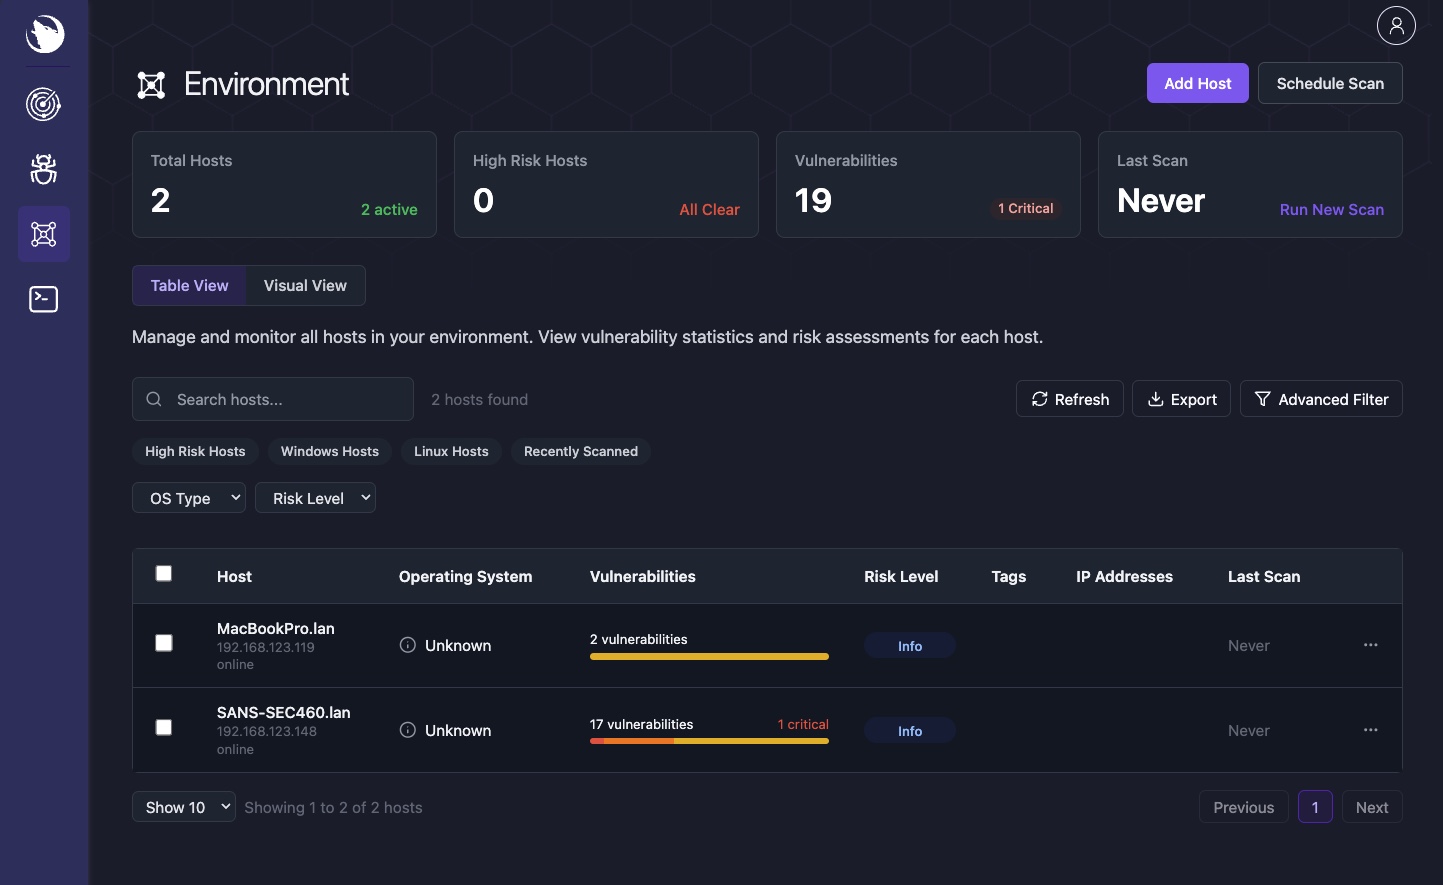 siriusscan/sirius
Scanner de vulnérabilités open source avec découverte réseau automatisée, détection basée sur les CVE, score CVSS, tableaux de bord des risques,…
 instavm/coderunner
Un bac à sable local pour vos agents IA
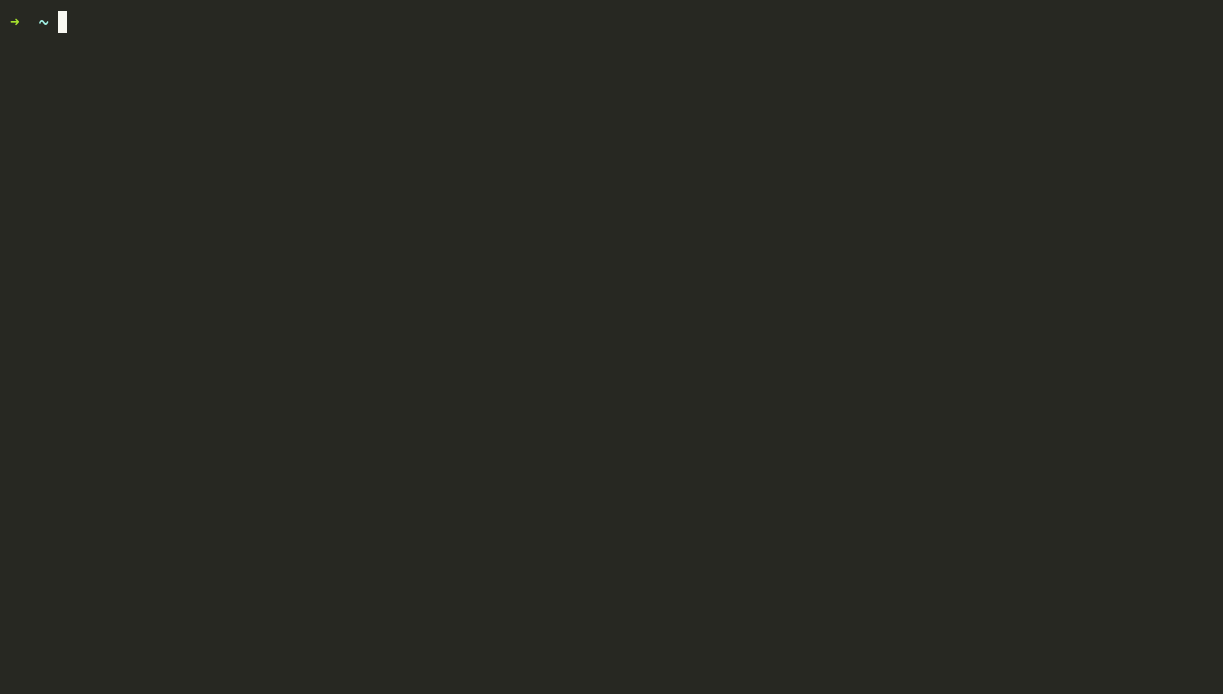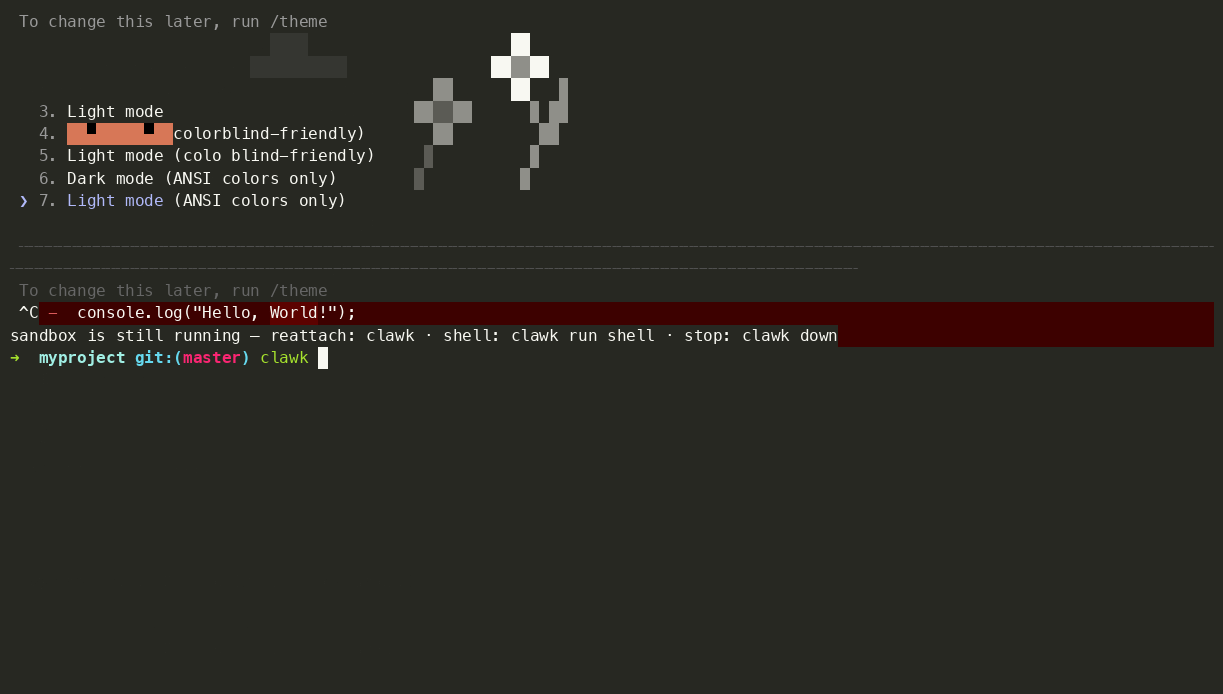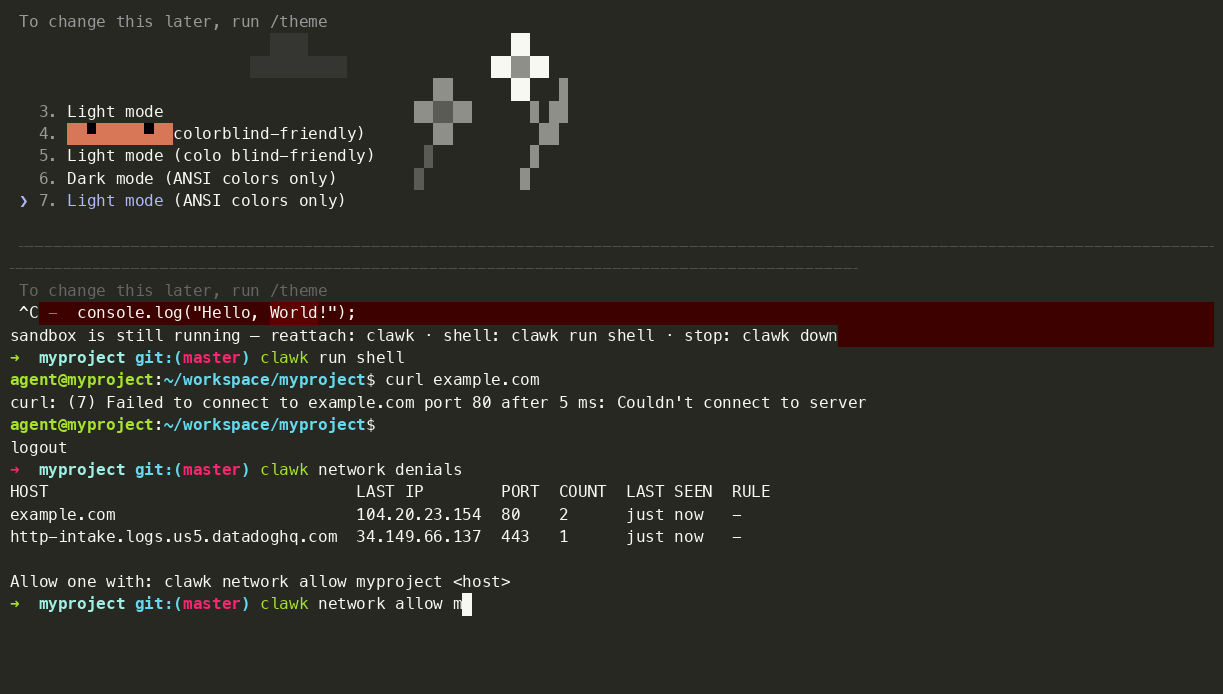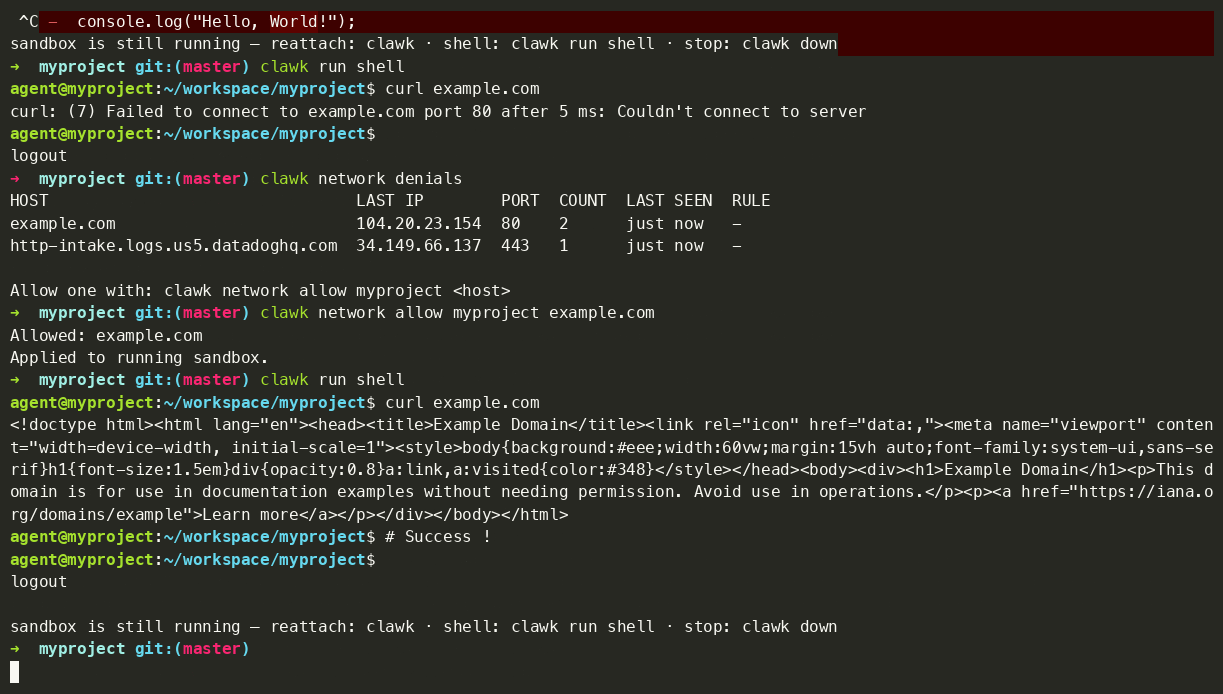 clawkwork/clawk
Donnez aux agents de codage une VM Linux jetable, pas votre ordinateur portable
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet pour la mitigation de la vulnérabilité CVE-2026-64564 (SCTPhantom)
 leitwacht/leitwacht
Leitwacht plan de contrôle — sécurité d'exécution pour GitLab Runner CI/CD : rédaction de politiques, multi-locataire, audit, intégration GitLab
 ahndrewalters/projectsecurity-homelab
Atelier pratique simulant la vulnérabilité Log4Shell (CVE-2021-44228) dans un environnement de laboratoire personnel. Déployez des conteneurs Docker…
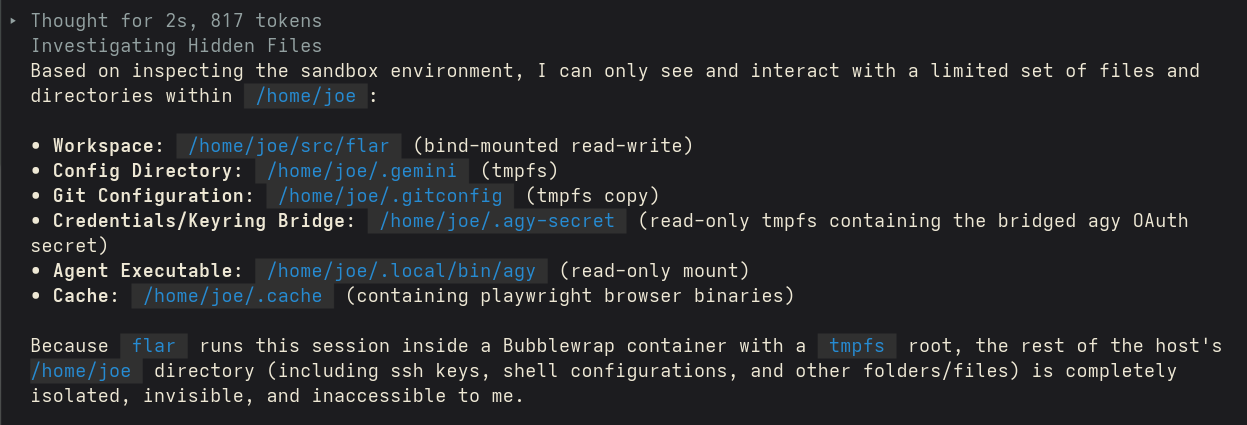 swelljoe/flar
Outil CLI léger qui exécute des agents de codage IA dans des sandboxes Bubblewrap isolées avec une isolation stricte du système de fichiers, du…
 suominen/ipv6_frag_escape
Suivi de IPV6_FRAG_ESCAPE (CVE-2026-53362, CVE-2026-53366), l'évasion de conteneur par fragmentation IPv6
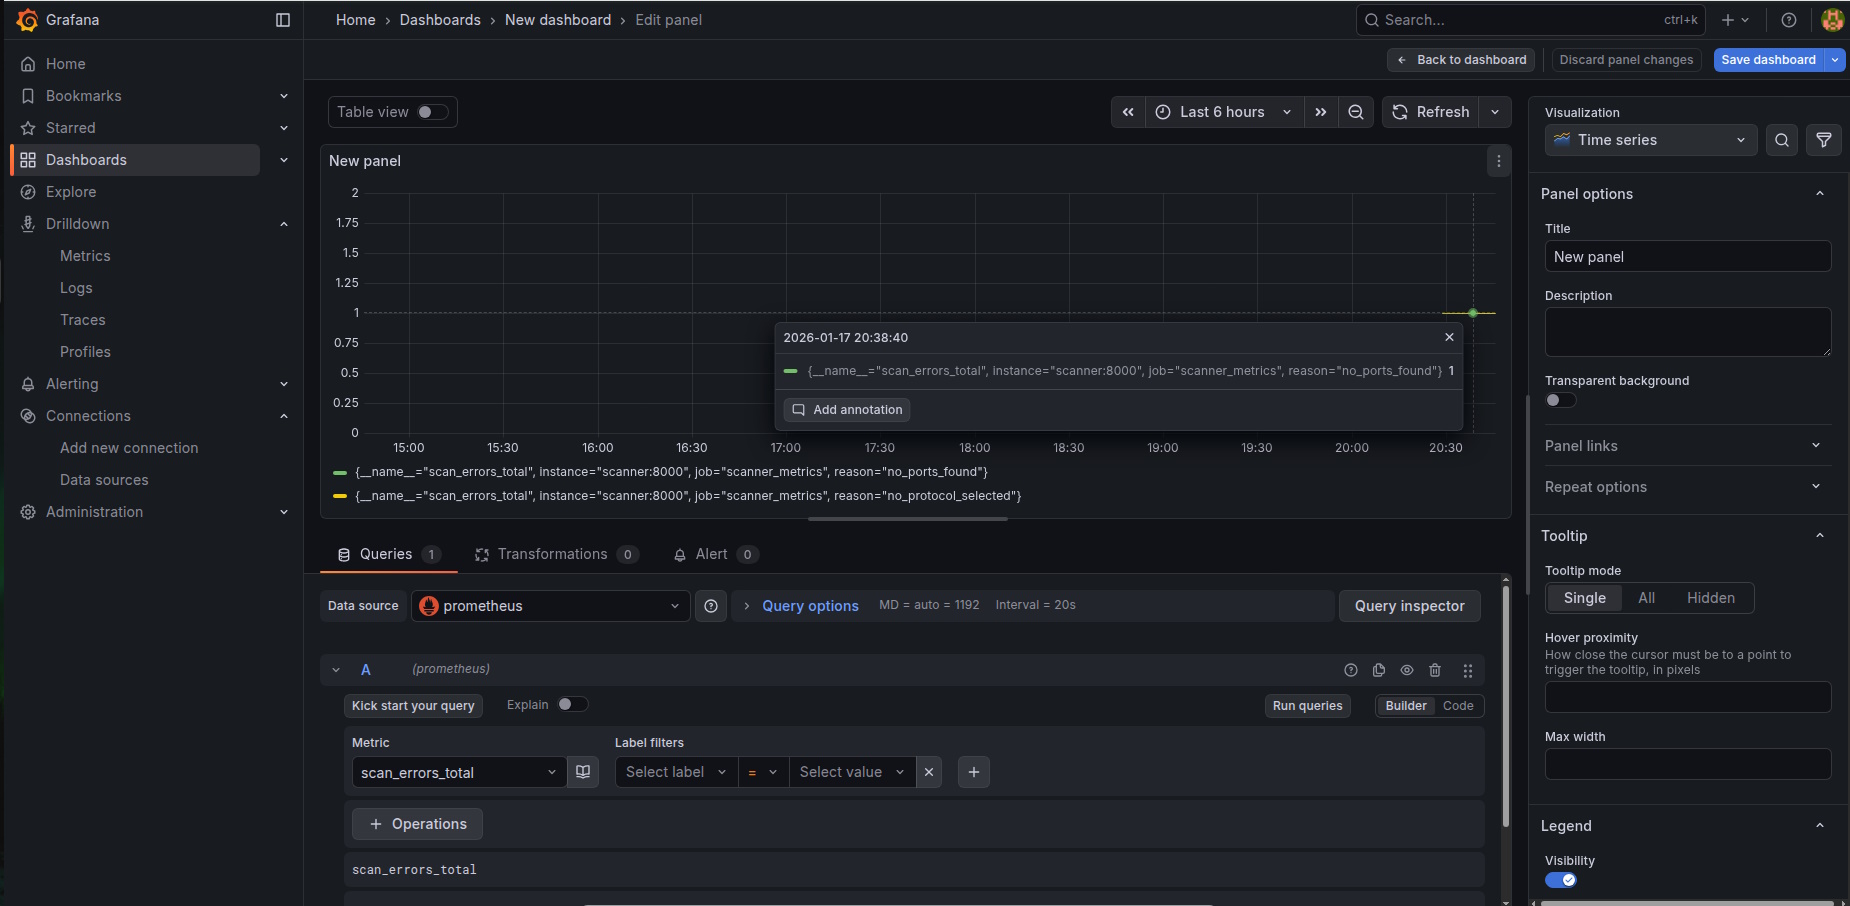 znakar/sharktooth
Scanner de ports avec intégration Docker & Prometheus + Grafana. Un outil d'audit réseau avec support du multithreading et surveillance en temps réel.
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Recherche technique approfondie sur CVE-2026-43284 (Dirty Frag), incluant les mécanismes internes du noyau Linux, l'analyse des causes profondes,…