
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
417 résultats
stratus-red-team preview

stratus-red-team

GitHubdatadog/stratus-red-team

:cloud: :zap: Émulation d'adversaires granulaire et actionnable pour le cloud

cloud-infrastructure-securitypenetration-testing-frameworkscontainer-security+5
2.4k
il y a 4 jours
checkov preview

checkov

GitHubbridgecrewio/checkov

Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets…

cloud-infrastructure-securitystatic-analysisvulnerability-scanners+12
8.9kil y a 4 jours
jumpserver preview

jumpserver

GitHubjumpserver/jumpserver

JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande…

authentication-authorizationcontainer-securityconfiguration-auditing+5
31.2kil y a 4 jours
kubeshark preview

kubeshark

GitHubkubeshark/kubeshark

Observabilité réseau basée sur eBPF pour Kubernetes. Indexe le trafic L4/L7 avec le contexte complet de K8s, déchiffre TLS sans clés. Interrogeable…

cloud-infrastructure-securitypacket-sniffing-analysiscontainer-security+9
12.0kil y a 4 jours
OpenShell preview

OpenShell

GitHubnvidia/openshell

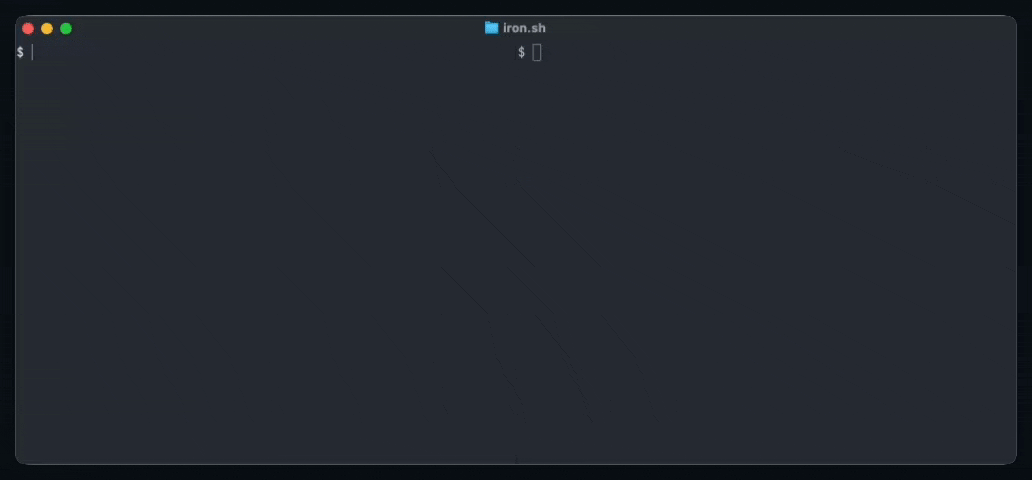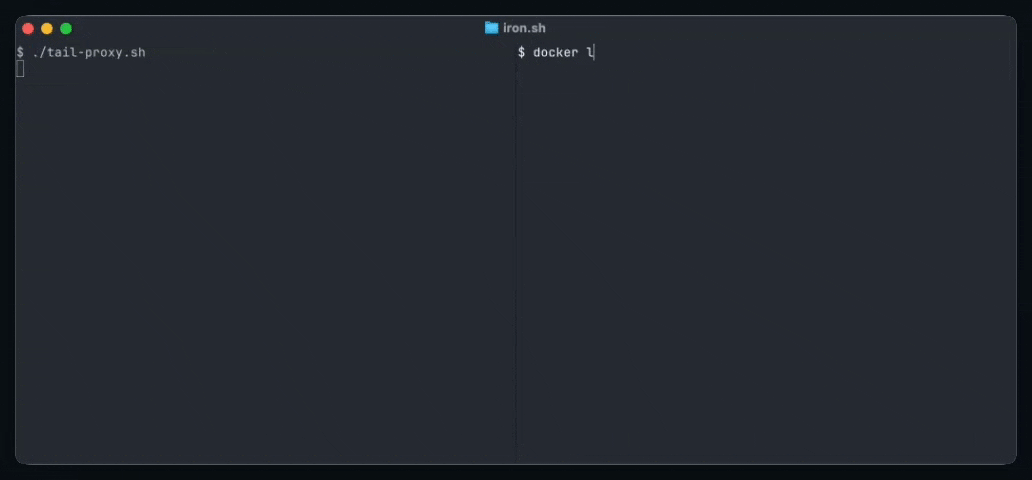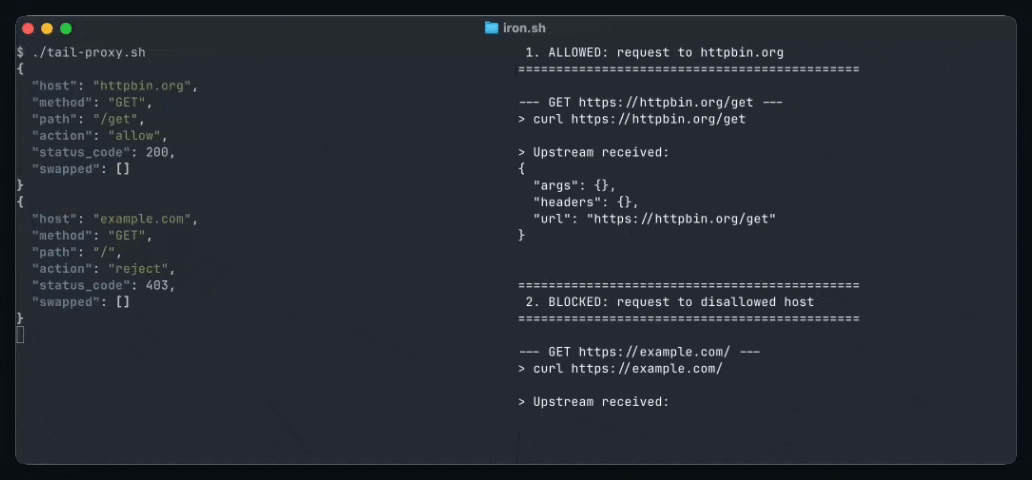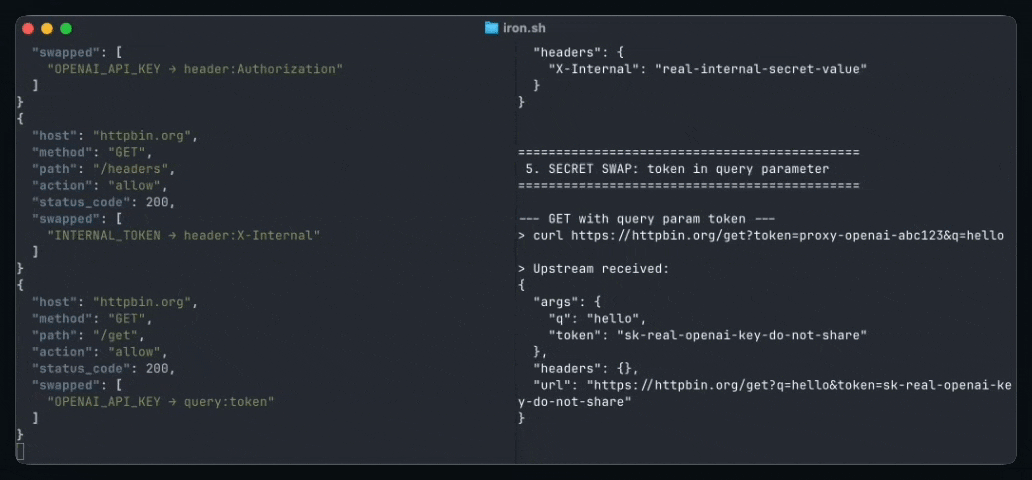
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
authentication-authorizationdefensive-toolscontainer-security+7
12.4kil y a 4 jours
iron-proxy preview

iron-proxy

GitHubparadigmxyz/iron-proxy

An egress firewall for untrusted workloads.

container-securityweb-proxies-interceptiondata-exfiltration+5
700il y a 4 jours
kube-linter preview

kube-linter

GitHubstackrox/kube-linter

KubeLinter est un outil d'analyse statique qui vérifie les fichiers YAML Kubernetes et les charts Helm afin de garantir que les applications qu'ils…

cloud-infrastructure-securitystatic-analysiscontainer-security+6
3.5kil y a 4 jours
kube-bench preview

kube-bench

GitHubaquasecurity/kube-bench

Vérifie si Kubernetes est déployé conformément aux meilleures pratiques de sécurité telles que définies dans le CIS Kubernetes Benchmark
cloud-infrastructure-securityvulnerability-scannerscontainer-security+4
8.1kil y a 4 jours
owLSM preview

owLSM

GitHubcybereason-public/owlsm

Moteur de règles Sigma à l'intérieur du noyau Linux utilisant eBPF. Axé sur les capacités de prévention.
defensive-toolscontainer-securityvulnerability-analysis+4
281il y a 4 jours
OWASP-Top-10-Neocloud-and-AI-Data-Center-Security-Risks preview

OWASP-Top-10-Neocloud-and-AI-Data-Center-Security-Risks

GitHubowasp/owasp-top-10-neocloud-and-ai-data-center-security-risks

Cadre OWASP recensant les 10 principaux risques de sécurité dans les infrastructures de neocloud et de centres de données d'IA, couvrant le matériel,…
defensive-toolscontainer-securitynetwork-security+8
1il y a 4 jours
clair preview

clair

GitHubquay/clair

Analyse statique des vulnérabilités pour les conteneurs
static-analysisvulnerability-scannerscontainer-security+1
11.0kil y a 5 jours
gatekeeper preview

gatekeeper

GitHubopen-policy-agent/gatekeeper

Moteur de politiques Kubernetes avec contrôle d'admission basé sur OPA, mutation et audit pour appliquer les configurations de sécurité et de…

container-securityconfiguration-auditingcloud-security+3
4.3kil y a 5 jours
ziti preview

ziti

GitHubopenziti/ziti

Plateforme de réseau zero-trust qui rend les services invisibles grâce à l'identité cryptographique, un accès basé sur les politiques et un…
authentication-authorizationcontainer-securityencryption-decryption-tools+7
4.3kil y a 5 jours
installer preview

installer

GitHubmondoohq/installer

Scripts d'installation pour Linux, macOS et Windows pour cnquery & cnspec
general-purpose-utilitiesvulnerability-scannerscontainer-security+1
83il y a 6 jours
chaosblade preview

chaosblade

GitHubchaosblade-io/chaosblade

Un kit d'expérimentation d'ingénierie du chaos facile à utiliser et puissant. (Un outil d'injection d'expériences de chaos open source d'Alibaba,…
cloud-infrastructure-securitycontainer-securitydevsecops+1
6.5kil y a 6 jours
mxc preview

mxc

GitHubmicrosoft/mxc

Policy-driven, layered isolation and containment
cloud-infrastructure-securitydefensive-toolscontainer-security+3
1.4kil y a 6 jours
tracee preview

tracee

GitHubaquasecurity/tracee

Sécurité et forensique en environnement runtime Linux à l'aide d'eBPF
defensive-toolscontainer-securityforensics
4.6kil y a 6 jours
portclue preview

portclue

GitHubpbxqdown/portclue

Explain why a Linux TCP port may or may not be reachable

defensive-toolscontainer-securityconfiguration-auditing+3
3il y a 6 jours
Précédent1…456…24Suivant