

docker-confluence-patched
 toowoxx/docker-confluence-patched
Confluence 7.12.2 corrigé (CVE-2021-26084)
container-securityvulnerability-analysisexploitation+2
2
toowoxx/docker-confluence-patchedConfluence 7.12.2 corrigé (CVE-2021-26084)
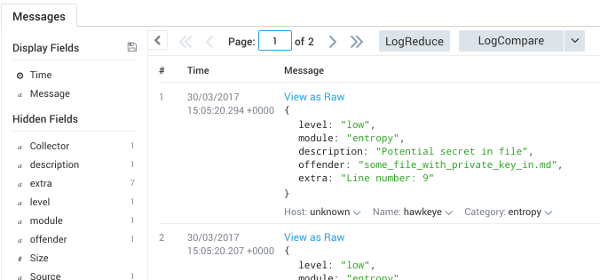 hawkeyesec/scanner-cli
Un outil de scan de sécurité/vulnérabilité/risque de projet
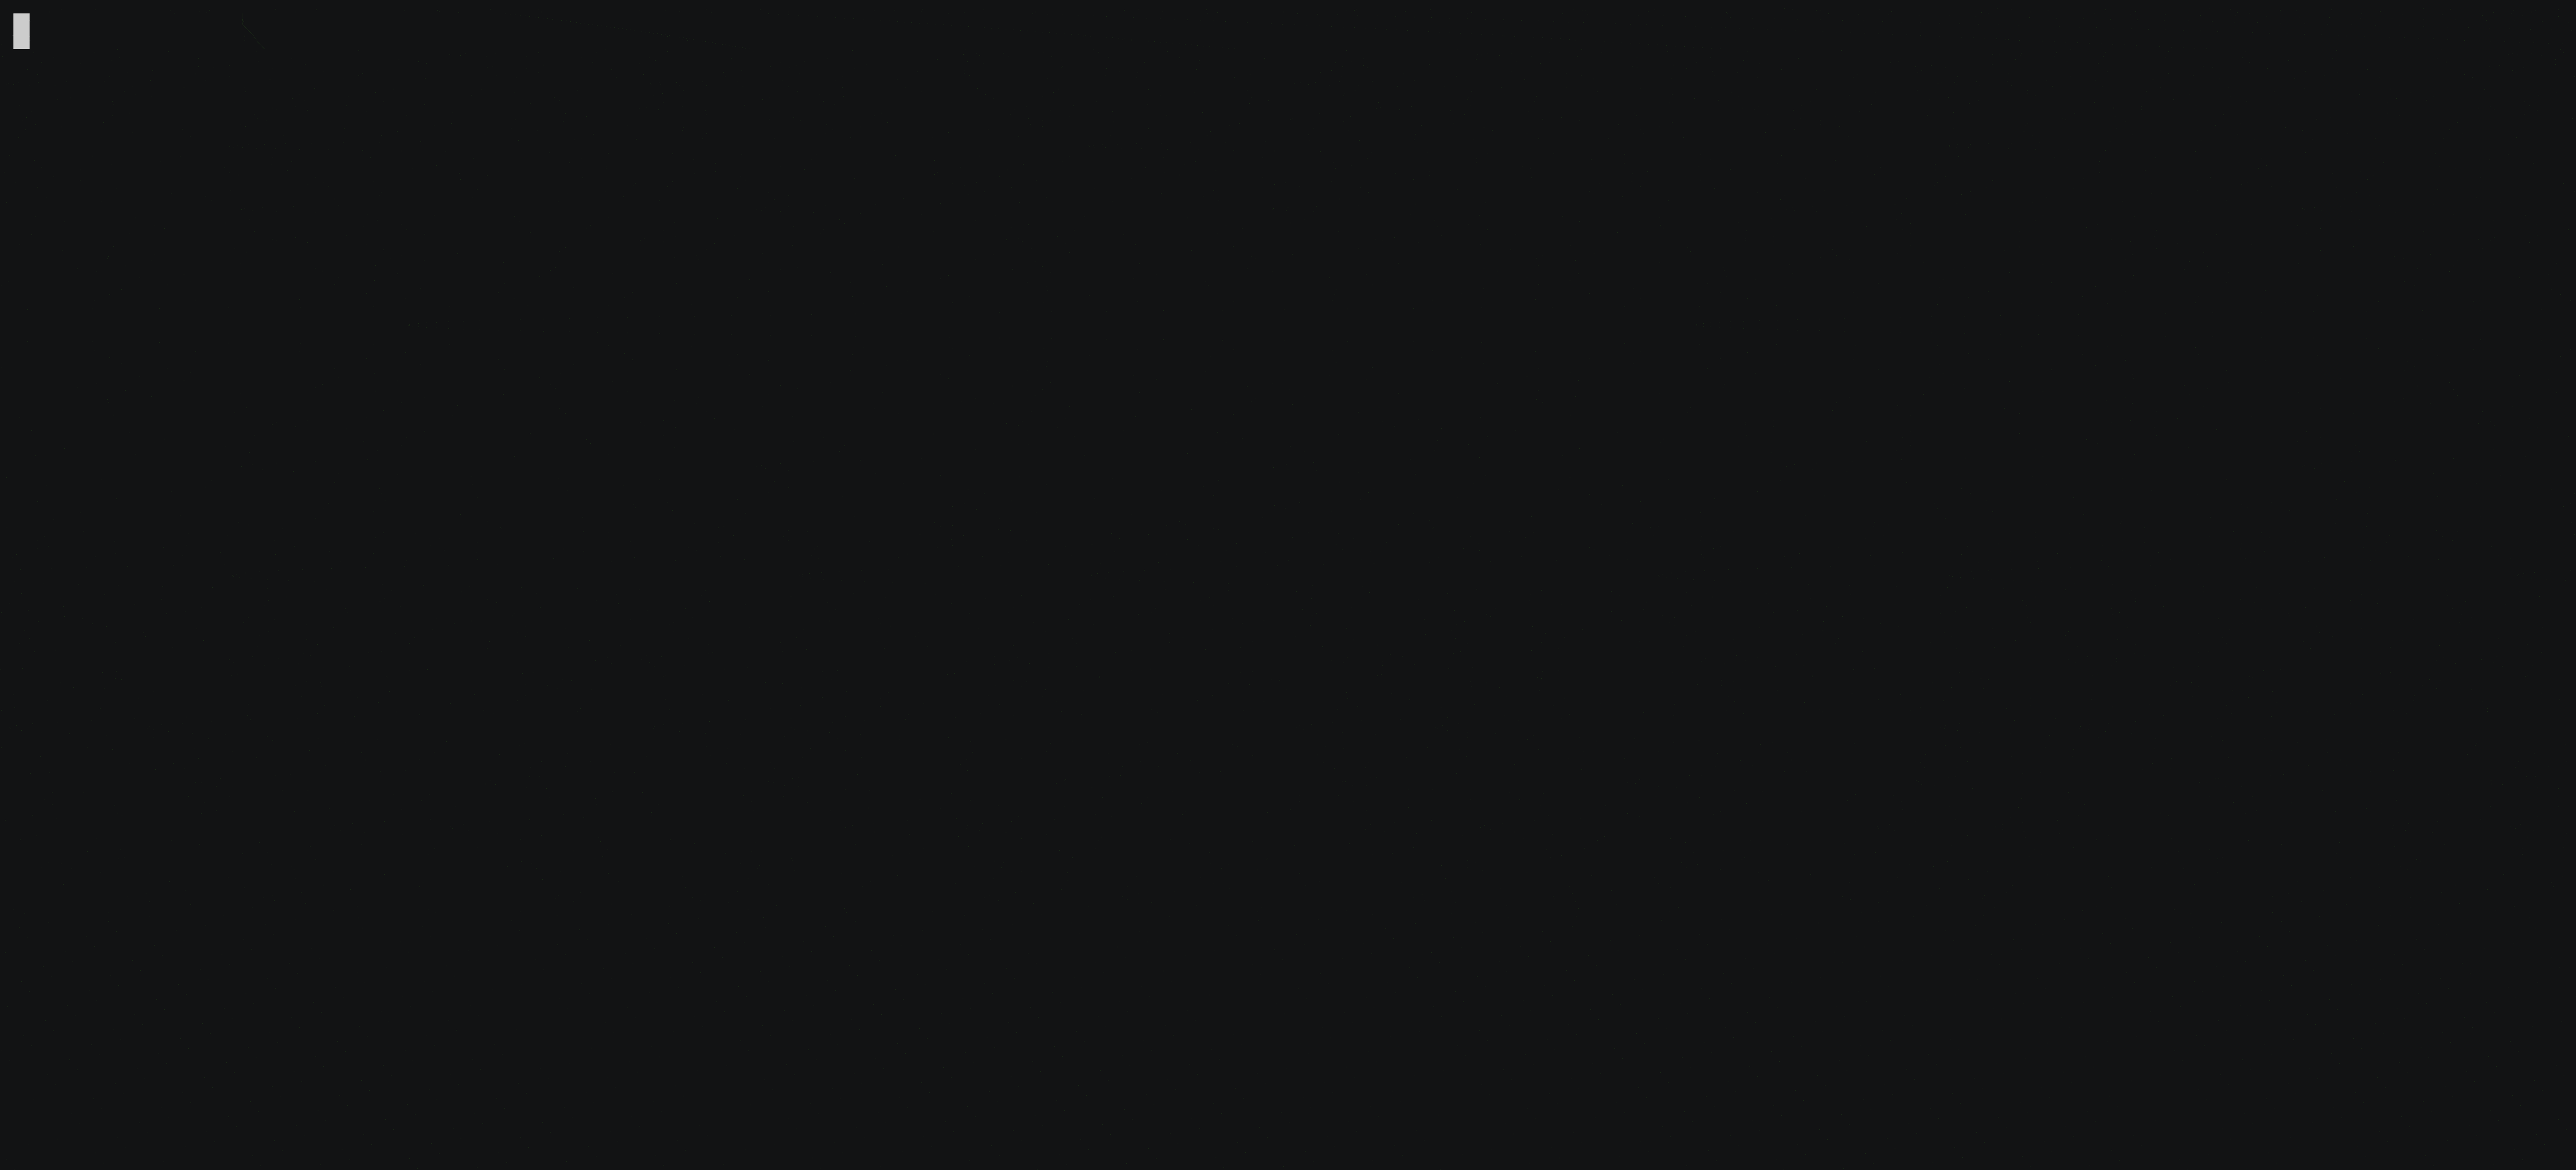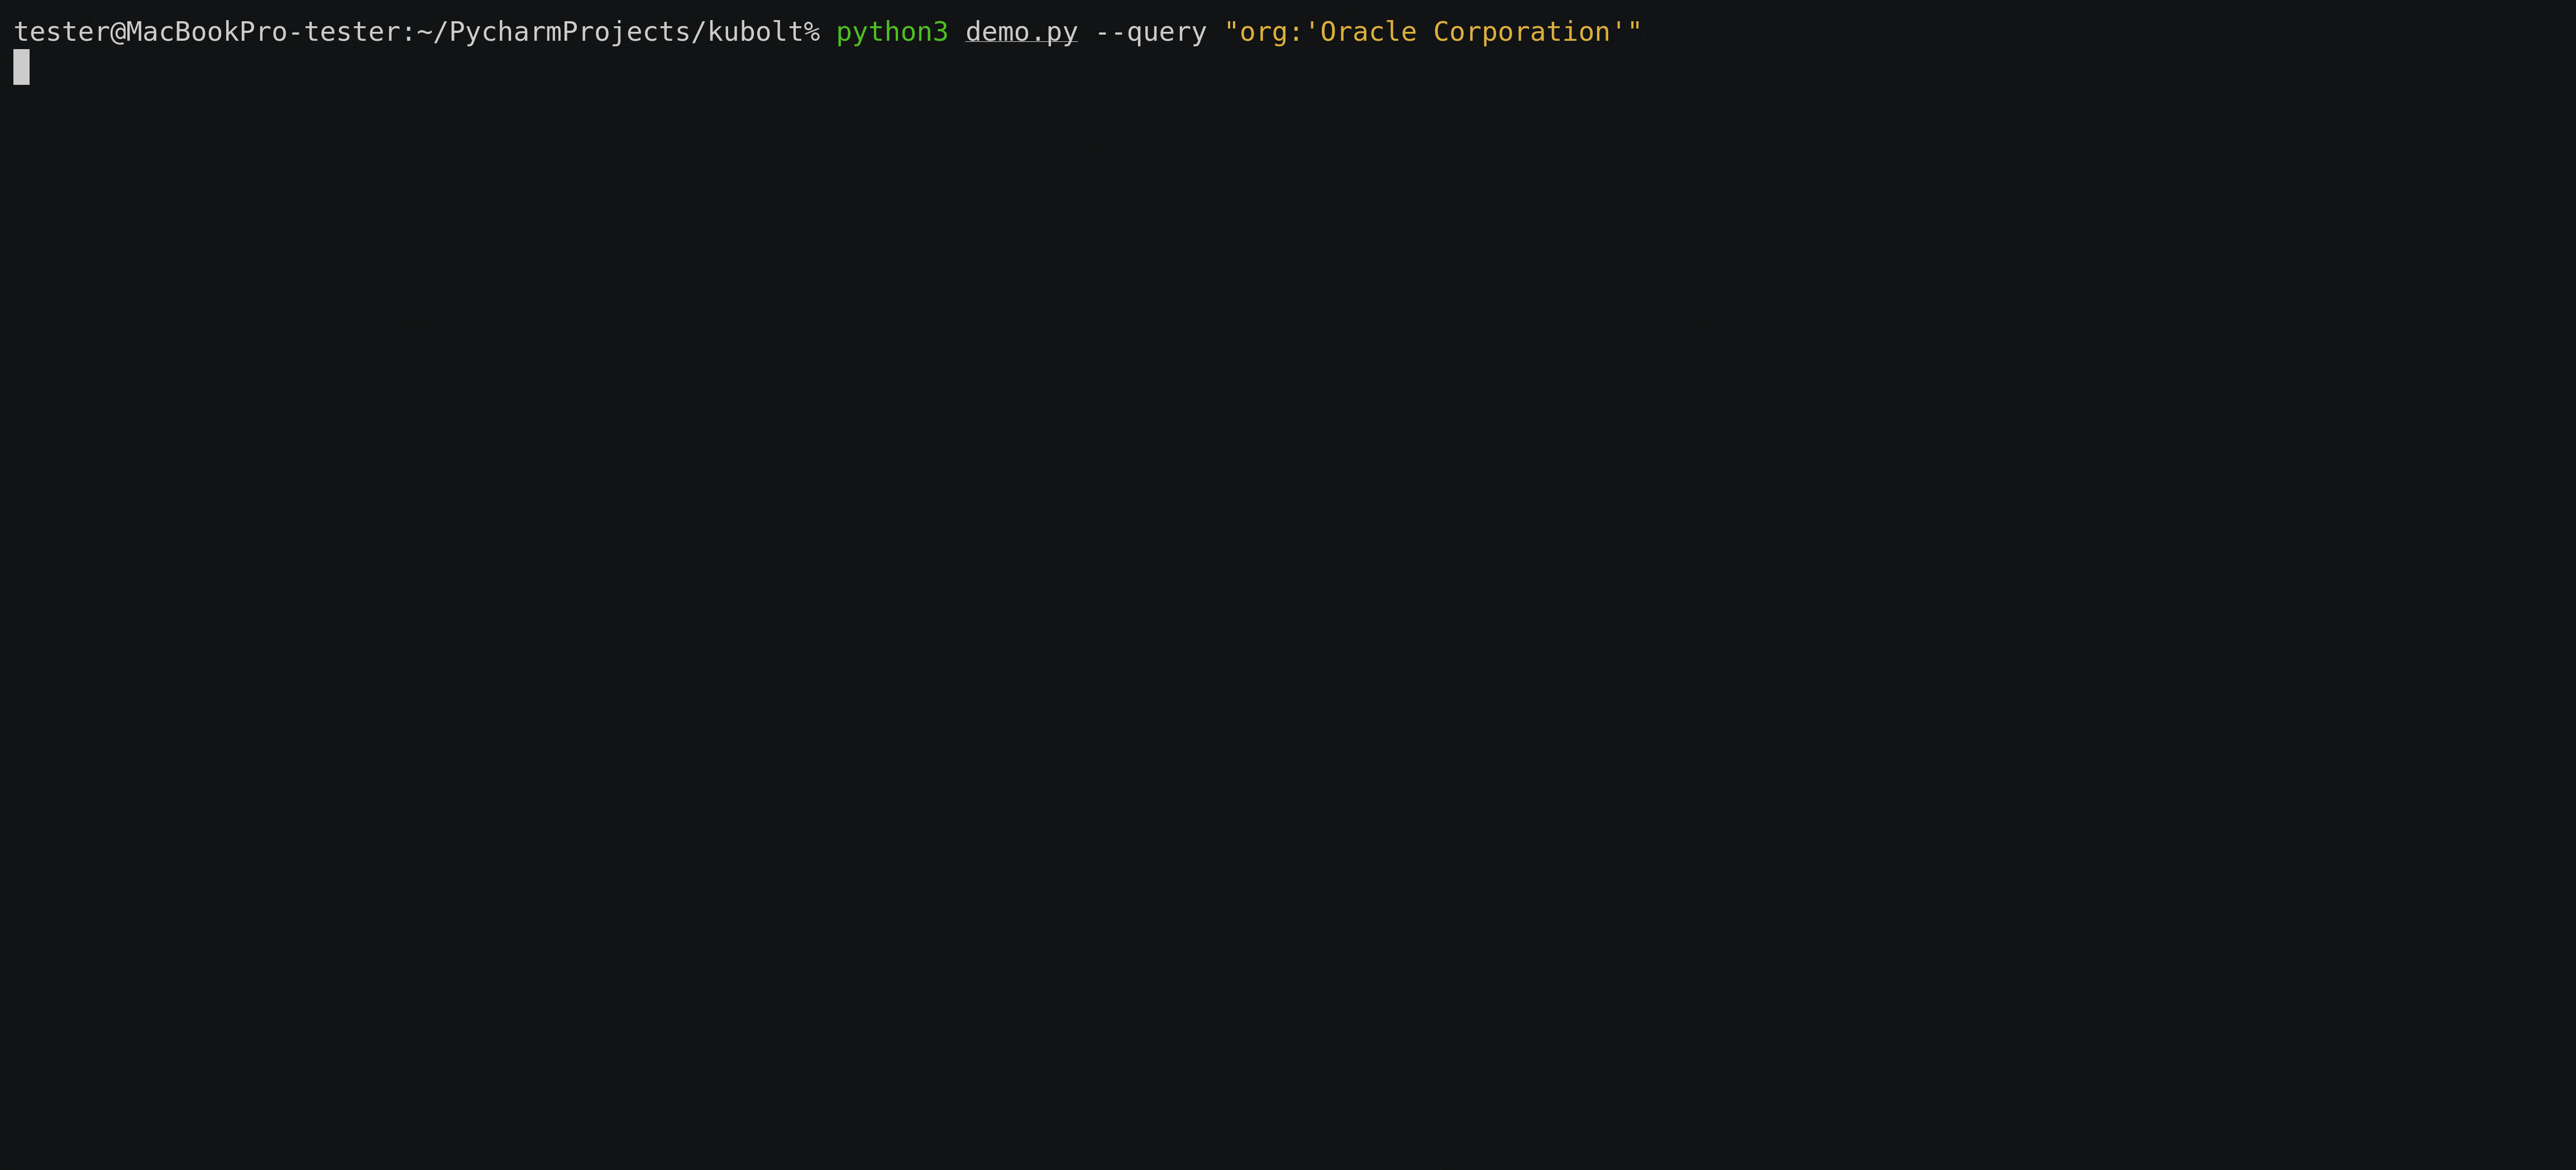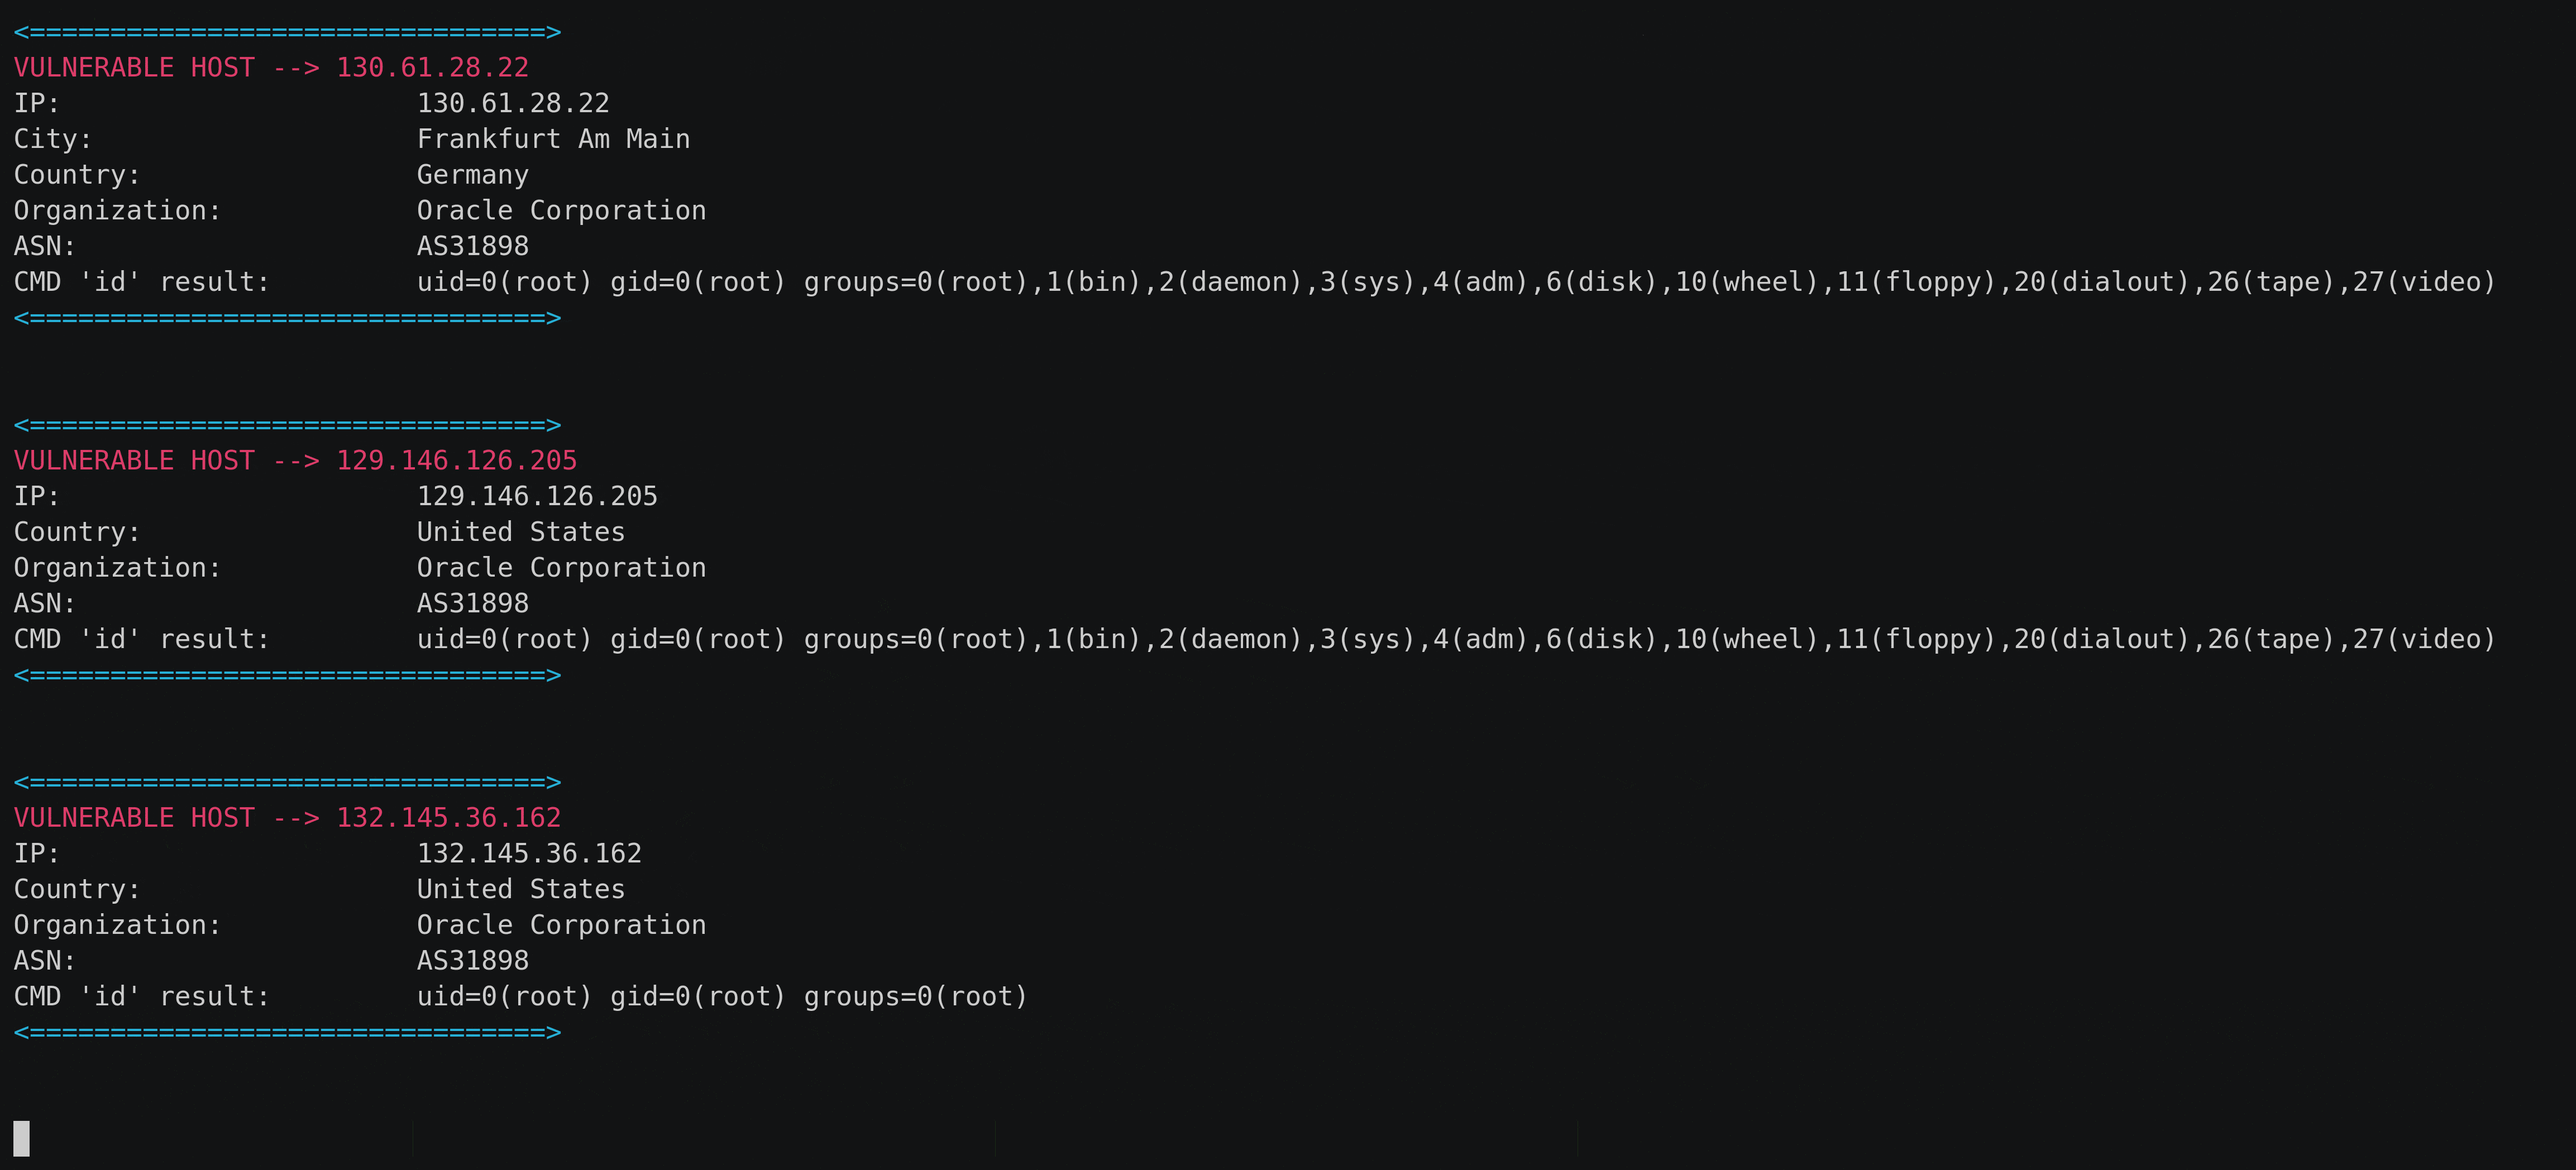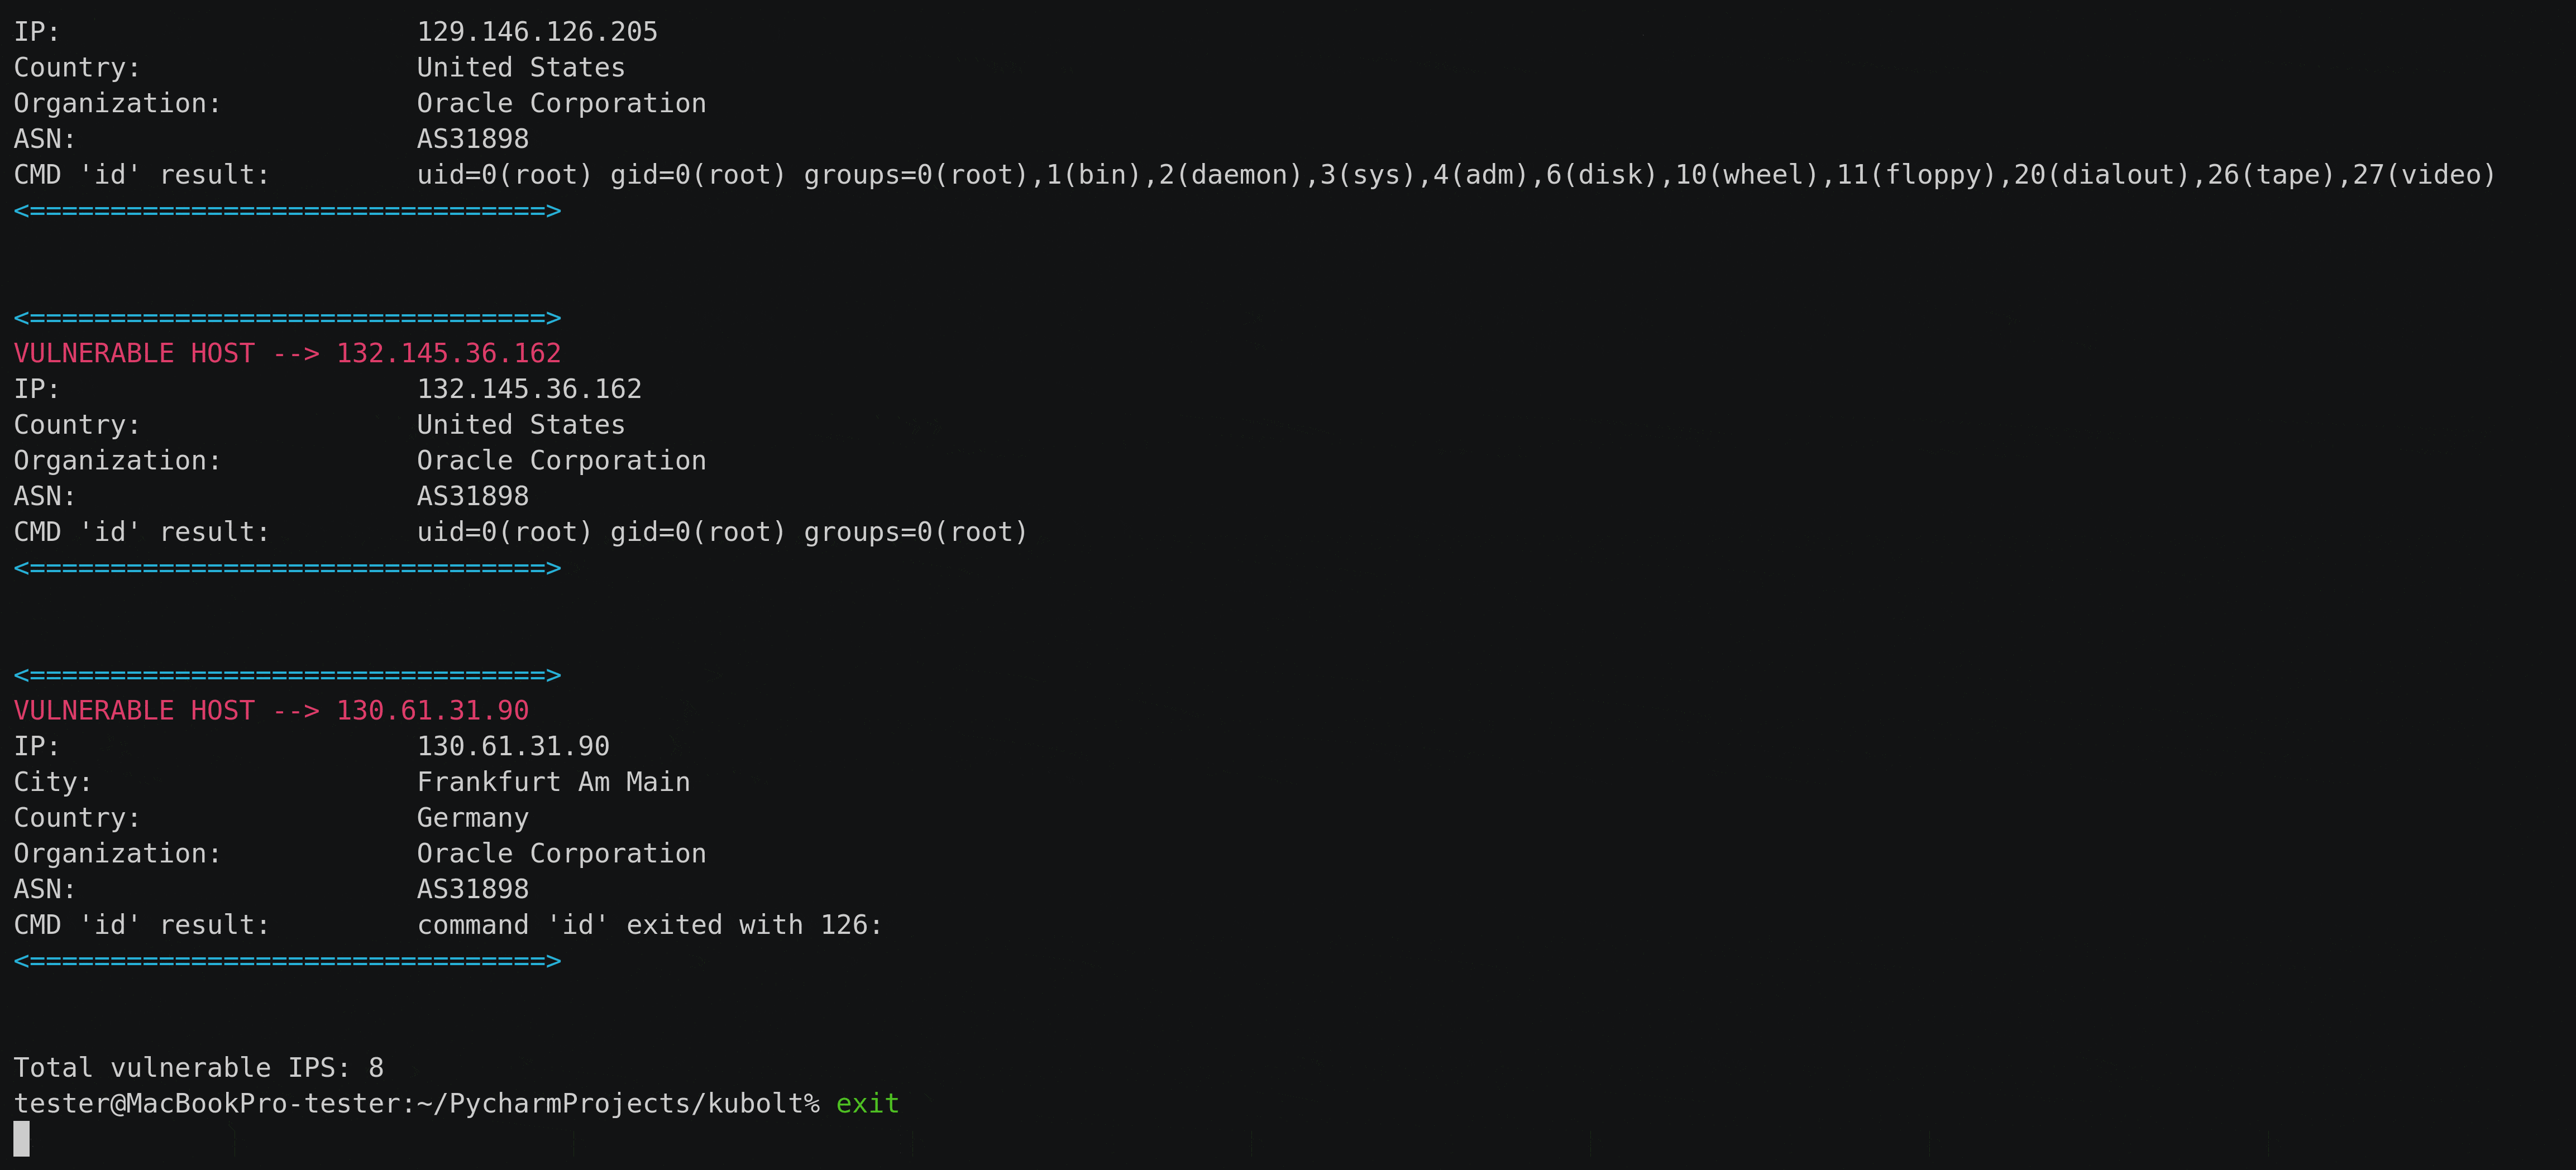 averonesis/kubolt
Kubolt utilitaire pour scanner les clusters Kubernetes publics
 metarget/k0otkit
k0otkit est une technique universelle de post-pénétration qui peut être utilisée dans les pénétrations contre les clusters Kubernetes.
 lightspin-tech/red-kube
Émulation d'adversaire Red Team K8S basée sur kubectl
 nixwizard/kube-alien
Outil automatisé de test d'intrusion de cluster Kubernetes qui exploite les défauts de configuration dans l'API, Kubelet, etcd et Dashboard pour…
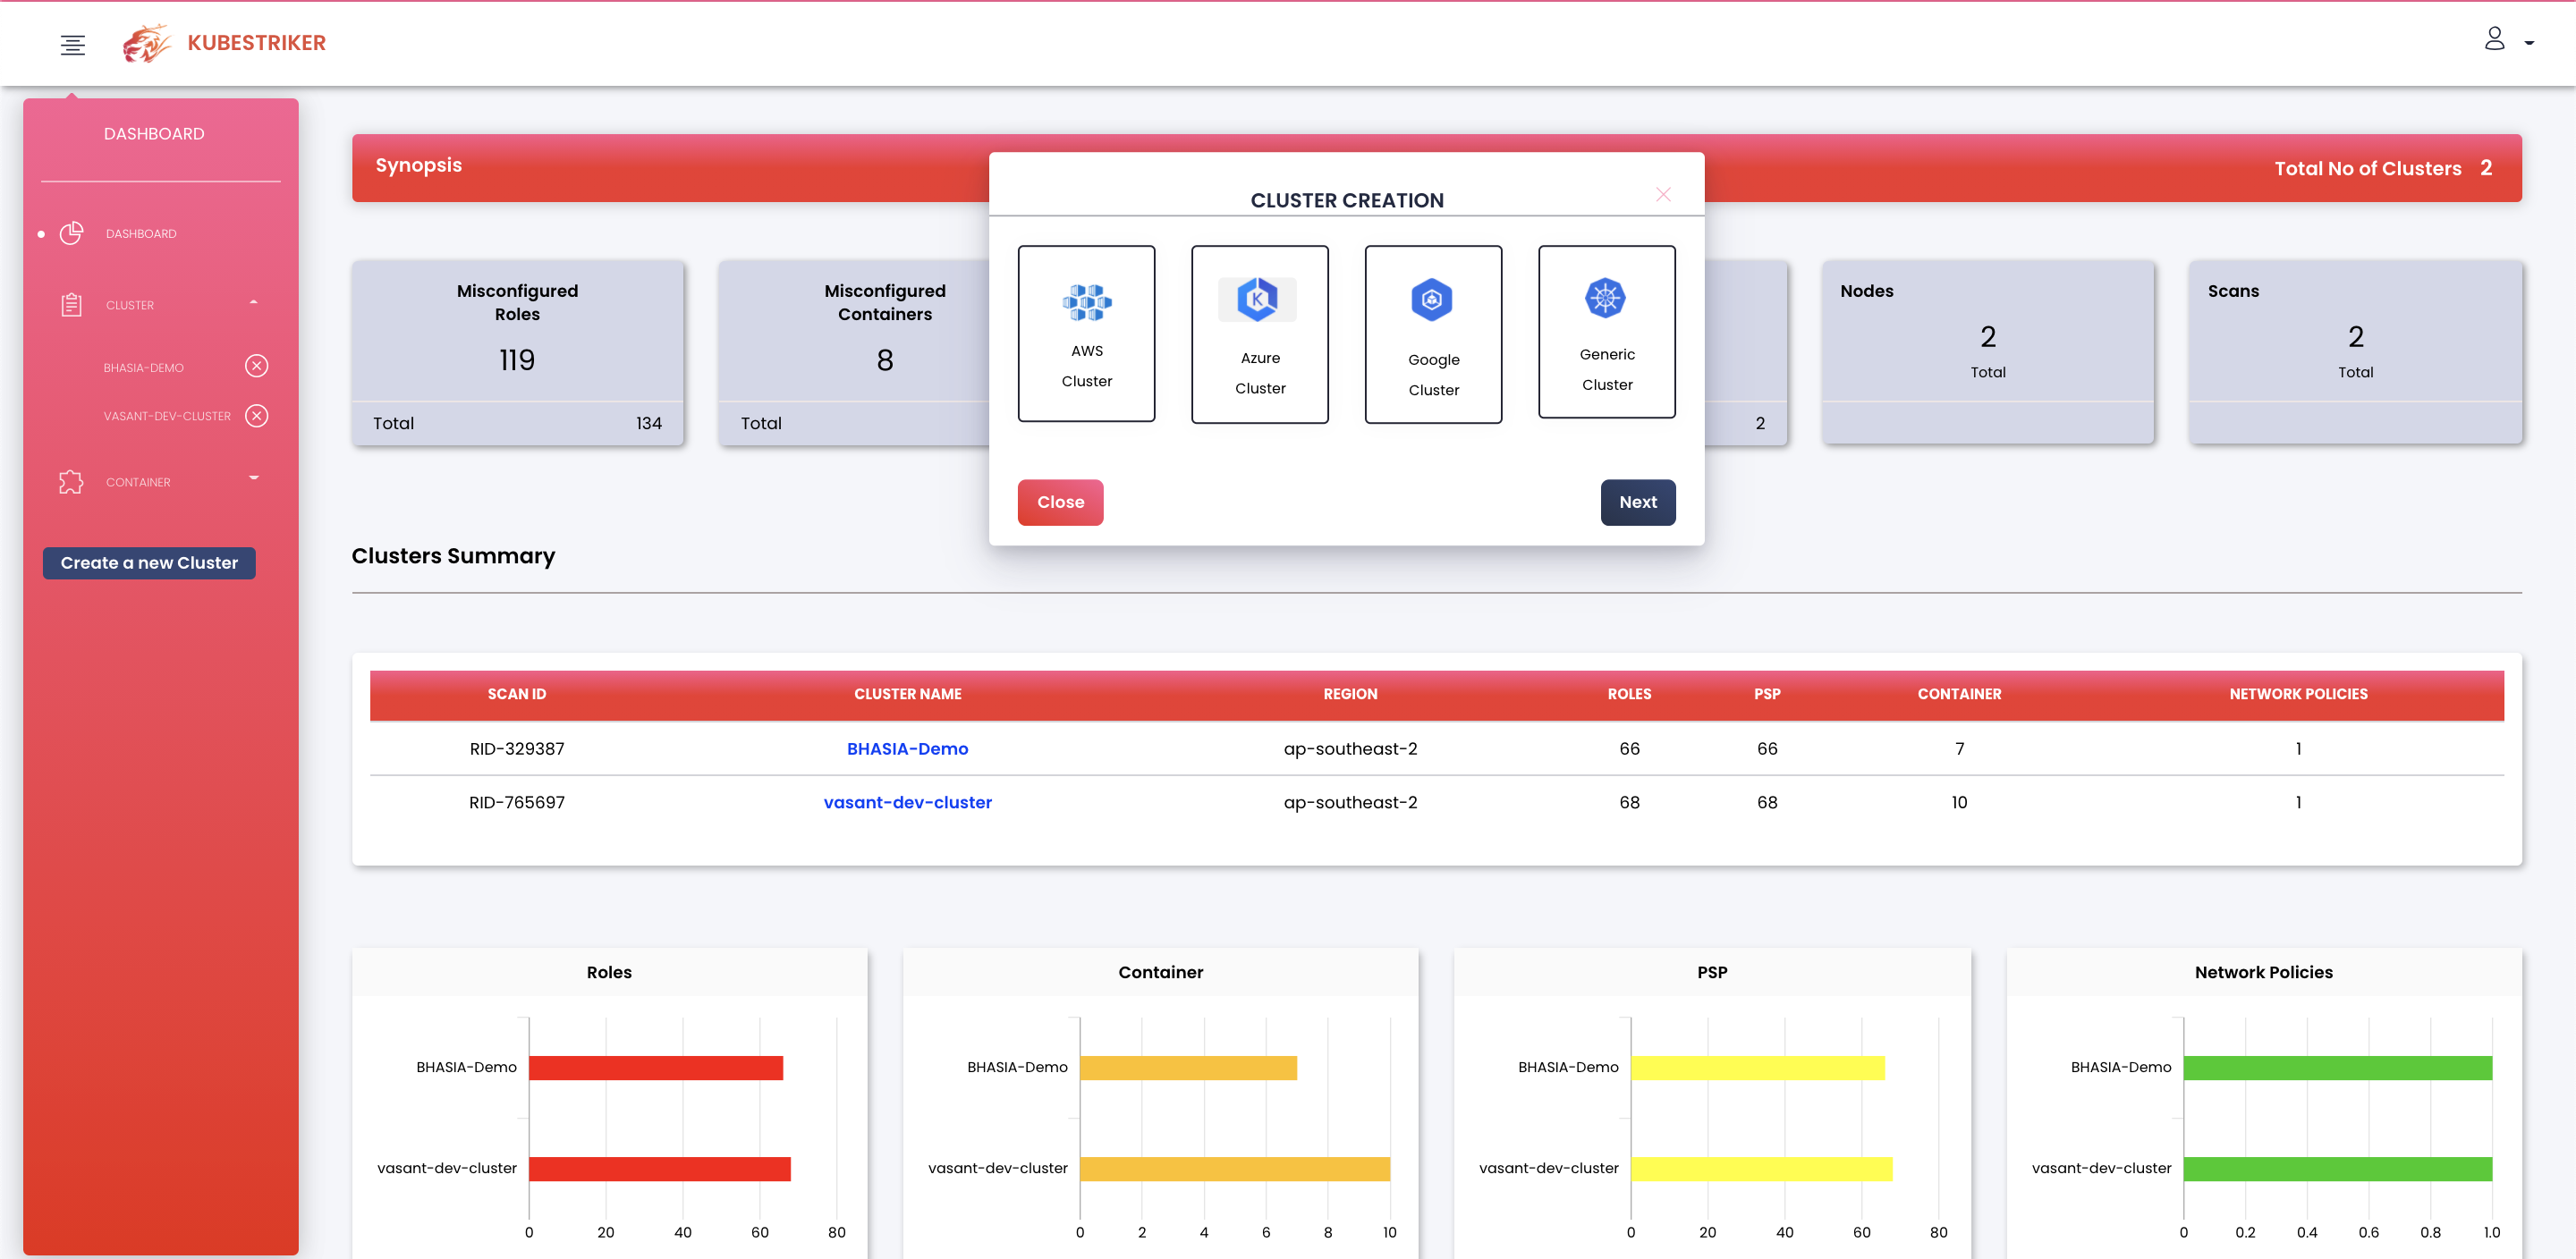 vchinnipilli/kubestriker
Un outil d'audit de sécurité ultra-rapide pour Kubernetes
 nccgroup/wubes
Qubes containerisation sous Windows
 cved-sources/cve-unassigned-1
cve-unassigned-1

 git-rep-src/cved
Un outil pour gérer les conteneurs docker vulnérables
 ebwi11/agentsmith-hids
Par la technologie Kprobe Système de détection d'intrusion basé sur l'hôte Open Source (HIDS), de E_Bwill.
 sensepost/dwn
d(ockerp)wn - un gestionnaire d'outils docker pwn
 jrmurray000/cve-2020-8554
Modèles de politiques basés sur OPA Gatekeeper pour atténuer la CVE-2020-8554 en restreignant les adresses IP externes des services Kubernetes à une…
 shanika04/apache_skywalking
CVE-2020-9483 OU CVE-2020-13921
 purpleteam-labs/purpleteam-s2-containers
Conteneurs de deuxième étape
 flyniu666/ingress-nginx-0.21-1.19.5
basé sur nginx 1.19.5 pour corriger les CVE-2018-16843, CVE-2018-16844, CVE-2019-9511, CVE-2019-9513 et CVE-2019-9516
 twistlock/k8s-cve-2020-8554-mitigations
Règles d'admission Prisma Cloud Compute pour atténuer Kubernetes CVE-2020-8554