
yc-mk8s-sctphantom-mitigation
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet pour la mitigation de la vulnérabilité CVE-2026-64564 (SCTPhantom)
cloud-infrastructure-securitydefensive-toolscontainer-security+3
yandex-cloud-examples/yc-mk8s-sctphantom-mitigationDaemonSet pour la mitigation de la vulnérabilité CVE-2026-64564 (SCTPhantom)

 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
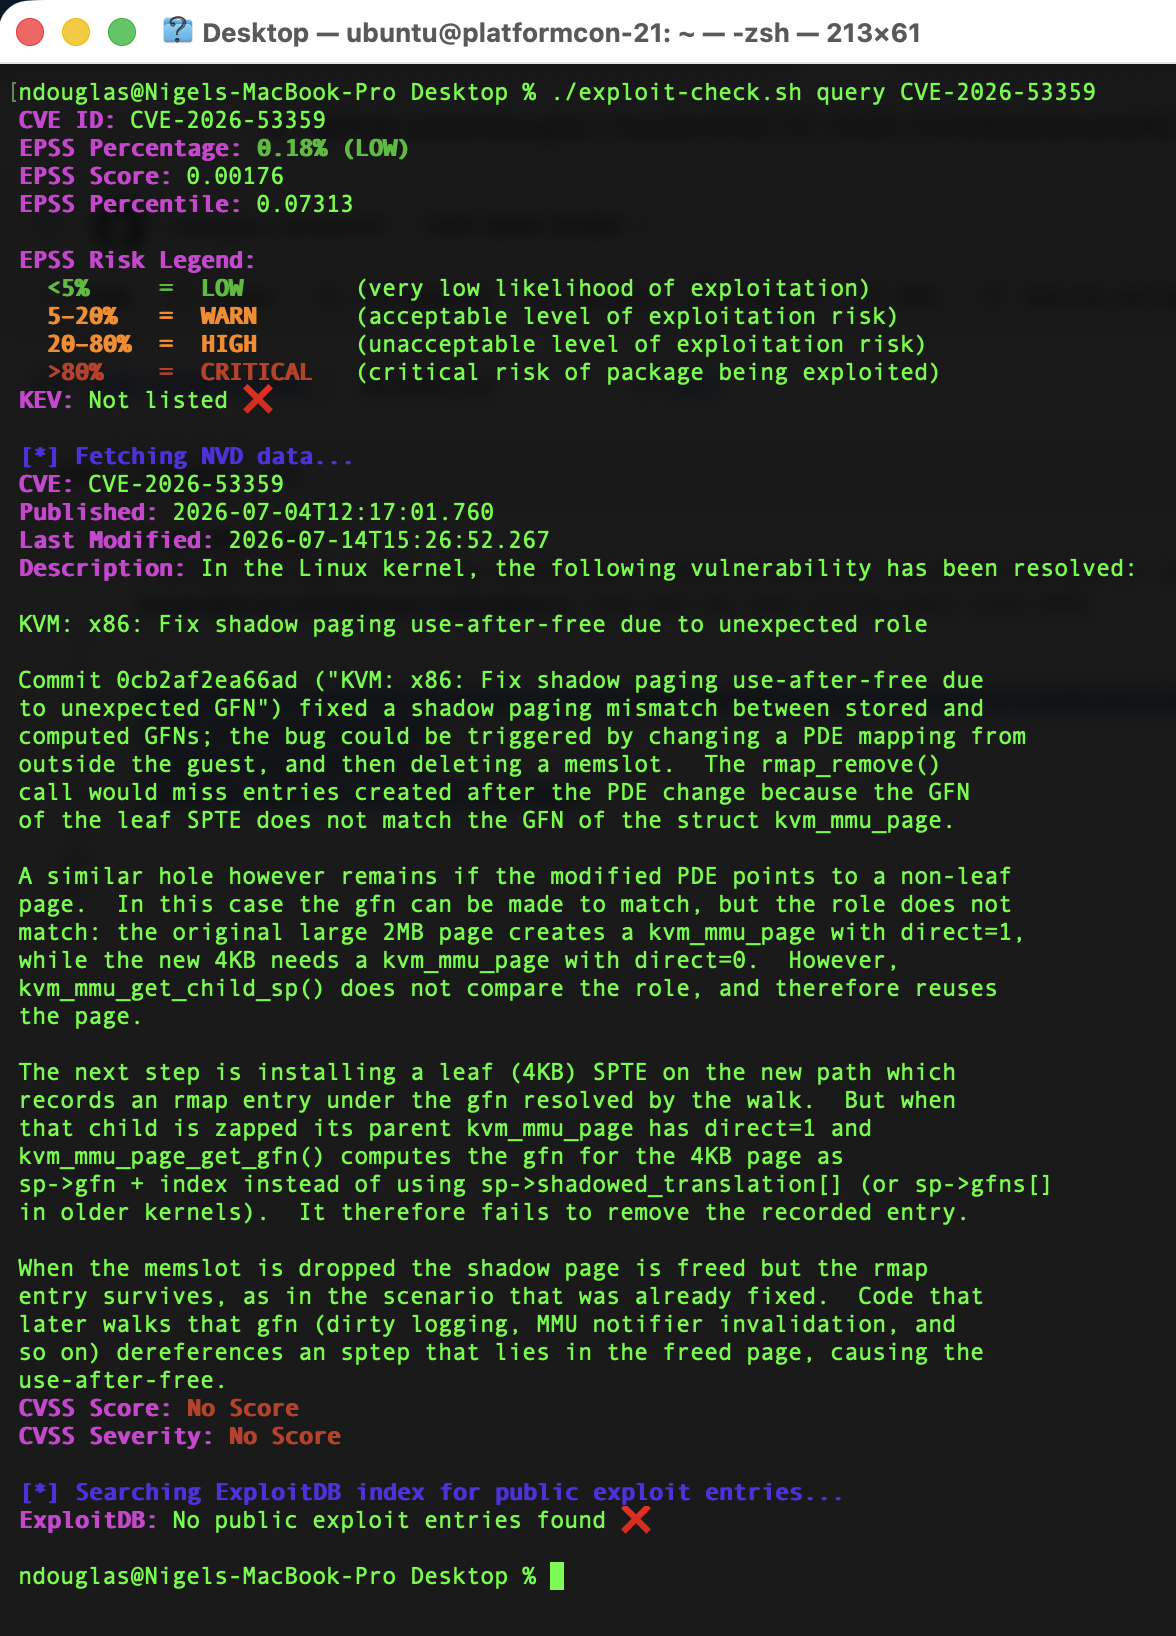 ndouglas-cloudsmith/cve-2026-53359
Un bug vieux de 16 ans dans le noyau Linux permet à une VM louée de s'échapper et d'attaquer l'hôte sur lequel elle s'exécute. Intel et AMD…
 suominen/ipv6_frag_escape
Suivi de IPV6_FRAG_ESCAPE (CVE-2026-53362, CVE-2026-53366), l'évasion de conteneur par fragmentation IPv6
 ishankaru/cve-2026-23111-nftables-lab
Vérificateur d'exposition et laboratoire VM jetable sécurisé pour CVE-2026-23111 (escalade de privilèges locale use-after-free dans nf_tables Linux).…
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
Le POC montre comment fuiter des éléments de postgresql en raison du sous-système hugefile. Basé sur…
 vrtlbob/linux-kernel-vulnerabilities-cve-2026-23111
Vulnérabilité LPE de gravité élevée dans le noyau Linux, avec un score CVS de 7,8. Une vérification inversée de la part de l'utilisateur permet à un…
 nicetop1027/cve-2026-d0cker
Exploit de preuve de concept pour une vulnérabilité critique d'évasion de conteneur runC (CVE-2026-Pending) avec condition de course de liens…