

ClientInspectorV2
 knudsenmorten/clientinspectorv2
Outil d'inventaire client et de détection de dérive basé sur Azure qui collecte les données de configuration Windows (antivirus, correctifs,…
defensive-toolsconfiguration-auditingcloud-security+2
knudsenmorten/clientinspectorv2Outil d'inventaire client et de détection de dérive basé sur Azure qui collecte les données de configuration Windows (antivirus, correctifs,…
 ny1024/clawguard
Boîte à outils de sécurité modulaire pour agents autonomes offrant analyse statique, audit de configuration, surveillance de l'exécution et…
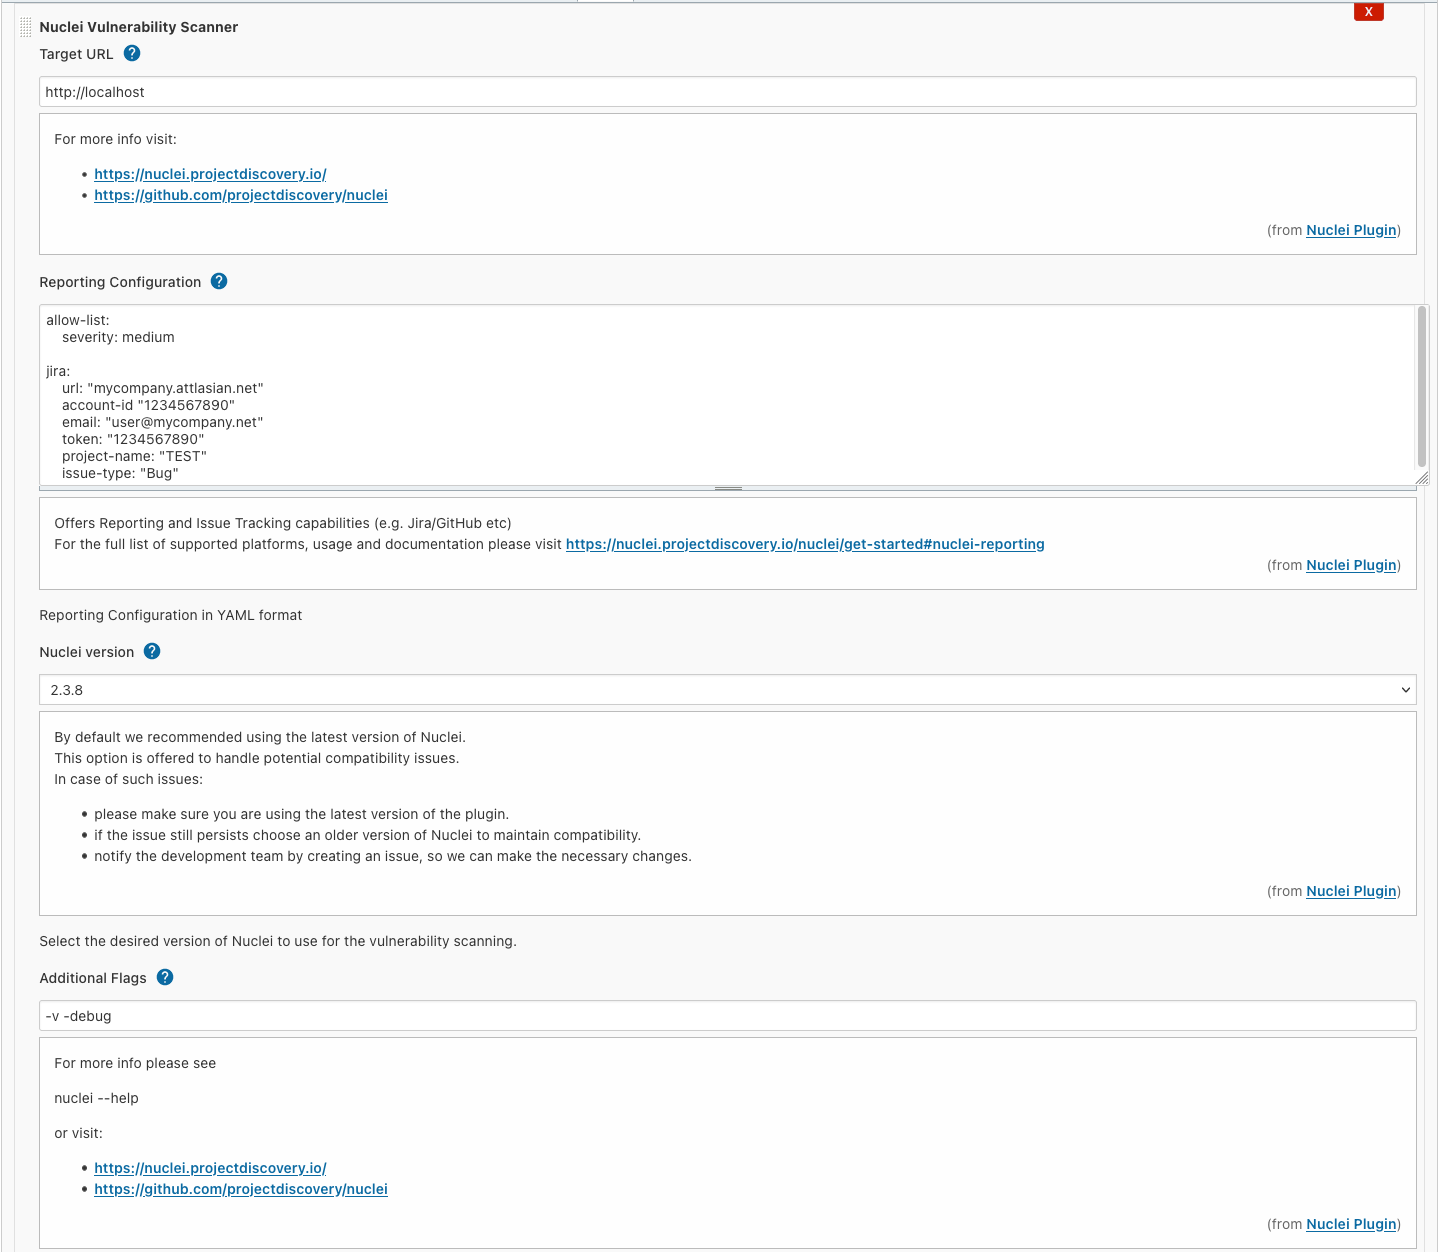 jenkinsci/nuclei-plugin
Nuclei est un outil rapide pour le scan ciblé et configurable de vulnérabilités, basé sur des modèles, offrant une extensibilité massive et une…
 jhs/audit_couchdb
Détecter les problèmes de sécurité dans un serveur Apache CouchDB
 alt3kx/wafparan01d3
Quick WAF « paranoïaque » Évaluation du Docteur | Outil WAFPARAN01D3
 semonte/sisu
Monte les ressources AWS comme un système de fichiers local pour l'exploration d'infrastructure, l'audit de sécurité et l'analyse de configuration en…
 ivankovic/stop-bots
Automatisez le blocage des mauvais bots qui accèdent à votre serveur
 synacktiv/bissap
Un nouvel outil open-source pour auditer rapidement les autorisations SAP.
 iot-onboarding/mud-visualizer
mud-visualizer est un outil pour visualiser les fichiers MUD
 synacktiv/kcmapper
KcMapper est un outil d'audit de sécurité pour Keycloak. Il exporte votre configuration Keycloak (realms, clients, utilisateurs, rôles, etc.) dans…
 maxwitat/cve-2023-36884-scripts-for-intune-remediation-sccm-compliance-baseline
Le script de remédiation doit définir les entrées de registre décrites dans https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-36884 . Le…
 contrastsecurity/contrast
SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…
 aaronfay/cve-2015-0235-test
Ansible playbook pour vérifier la vulnérabilité CVE-2015-0235
 ibondarenko1/azure-sentinel-detection-engineering
9 détections KQL mappées sur MITRE ATT&CK dans un environnement Microsoft Sentinel + Defender XDR en production (plan de contrôle, point de…
 brentmartinmiller/php2shell-check
Script de triage en lecture seule pour les sites WordPress après PHP2Shell (CVE-2026-109618, CVE-2026-109619). Vérifie les signes de compromission et…

 ykupriyanov/bakablocker
Stop Secret Phone Slowdowns & 24/7 Spyware in One Tap — Autonomous Local ADB Debloater & Background Jail (No PC, No Root, 100% Safe)
 claranet/ansible-role-log4shell
Rôle Ansible pour détecter Log4Shell (CVE-2021-44228) en analysant le système de fichiers et les fichiers ouverts à la recherche de fichiers JAR/WAR…
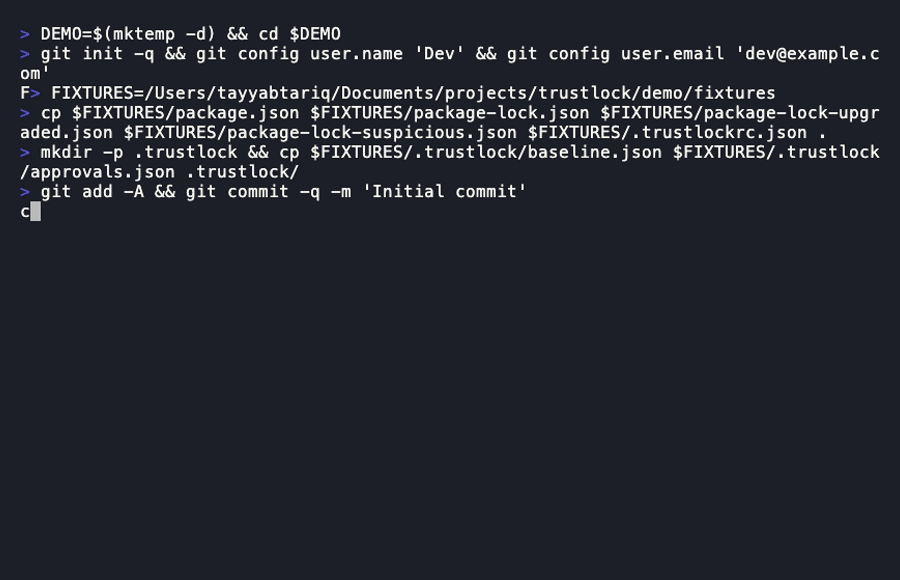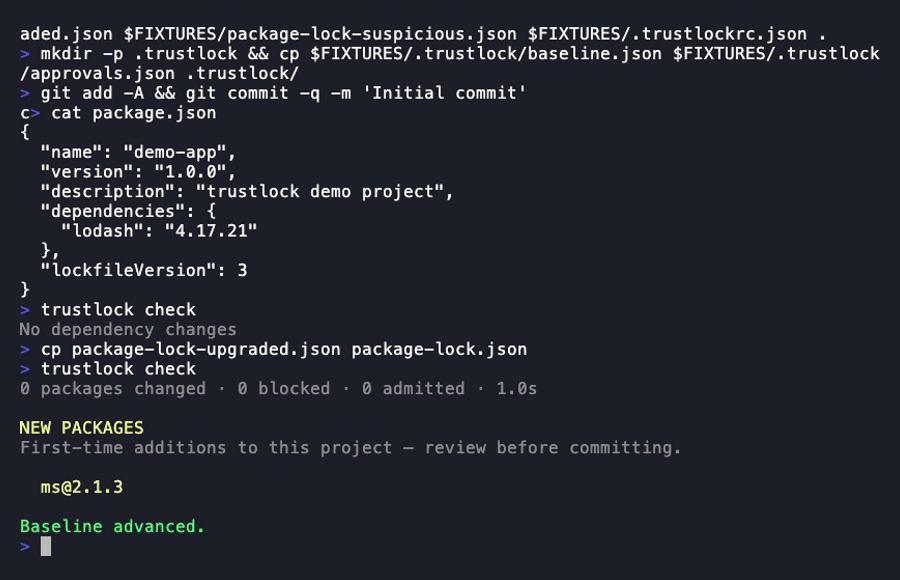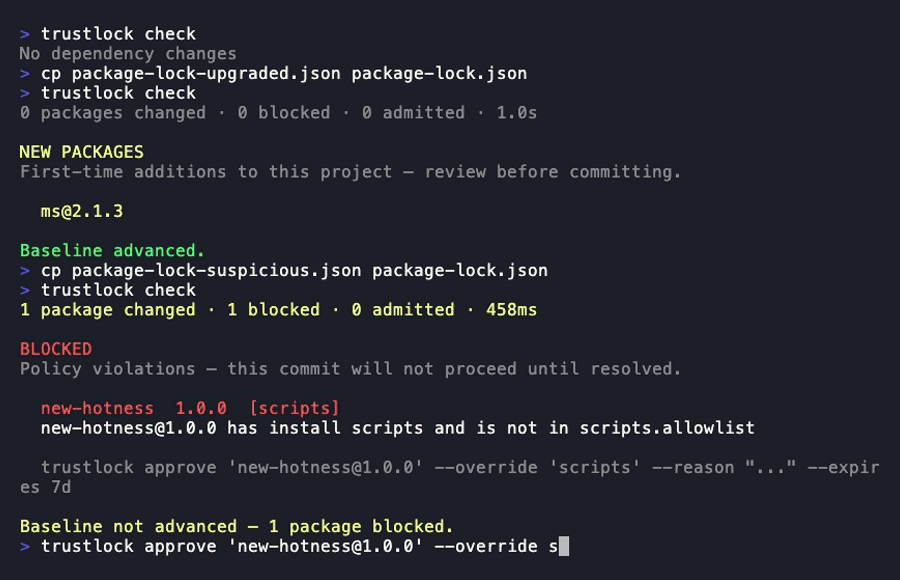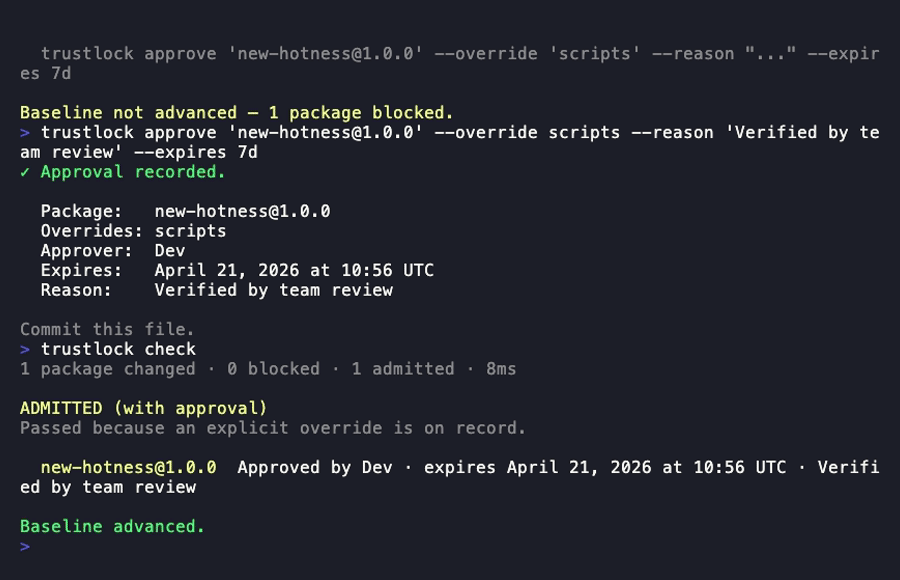 tayyabt/trustlock
Un contrôleur d'admission de dépendances natif à Git. Évalue les signaux de confiance à chaque modification de dépendance et bloque les commits ou…