Januscape-Hotfix
Collection complète de correctifs pour la vulnérabilité d'évasion invité-vers-hôte CVE-2026-53359 dans la shadow MMU KVM/x86. Du livepatch sans…

Collection complète de correctifs pour la vulnérabilité d'évasion invité-vers-hôte CVE-2026-53359 dans la shadow MMU KVM/x86. Du livepatch sans…

Renforcez vos configurations de gestionnaire de paquets contre les attaques de la chaîne d'approvisionnement.

Un serveur web tout-en-un Redfish, KVM, GUI et DBus pour OpenBMC

Module Terraform pour gérer les groupes de sécurité AWS. Actuellement, les règles d'entrée et de sortie prennent en charge les entrées IPv4, IPv6 et…

CONCEPTION ET MISE EN ŒUVRE D'UN SCANNER DE VULNÉRABILITÉS POUR CVE-2026-45498 DANS MICROSOFT DEFENDER

Un modèle AWS CloudFormation utilisé pour provisionner et gérer les ressources AWS WAFv2, comprenant une ACL Web, des groupes de règles gérés, un…

Laboratoire blue-team : détection et atténuation de CVE-2025-24054 (divulgation de hachage NTLM Windows) avec Sysmon, Wazuh SIEM et Group Policy

Vérificateur de préconditions Citrix NetScaler CVE selon CTX696604 | CVE pris en charge : CVE-2026-8451, CVE-2026-8452, CVE-2026-8655,…

Modélisateur de menaces IaC avec les frameworks STRIDE, MITRE ATT&CK et PASTA. Support pour REST API, GraphQL et Docker pour Terraform,…

Analyseur statique SQL de nouvelle génération écrit en Rust. 282+ règles. Zéro faux positifs. Sécurité, performance, fiabilité, coût, conformité,…

Une collection de scripts pour évaluer la sécurité de Microsoft Azure.

Norme de vérification de sécurité IoT OWASP (ISVS)

Auditeur AD CS passif détectant ESC1–ESC16 et les Shadow Credentials via des contrôles LDAP/ACL/registre en lecture seule, avec remédiation priorisée…

Outil de preuve de concept exploitant l'API COM WinGet Configuration pour appliquer des configurations DSC via des binaires signés par Microsoft,…

Générateur d'initramfs rapide et sécurisé

Scanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…

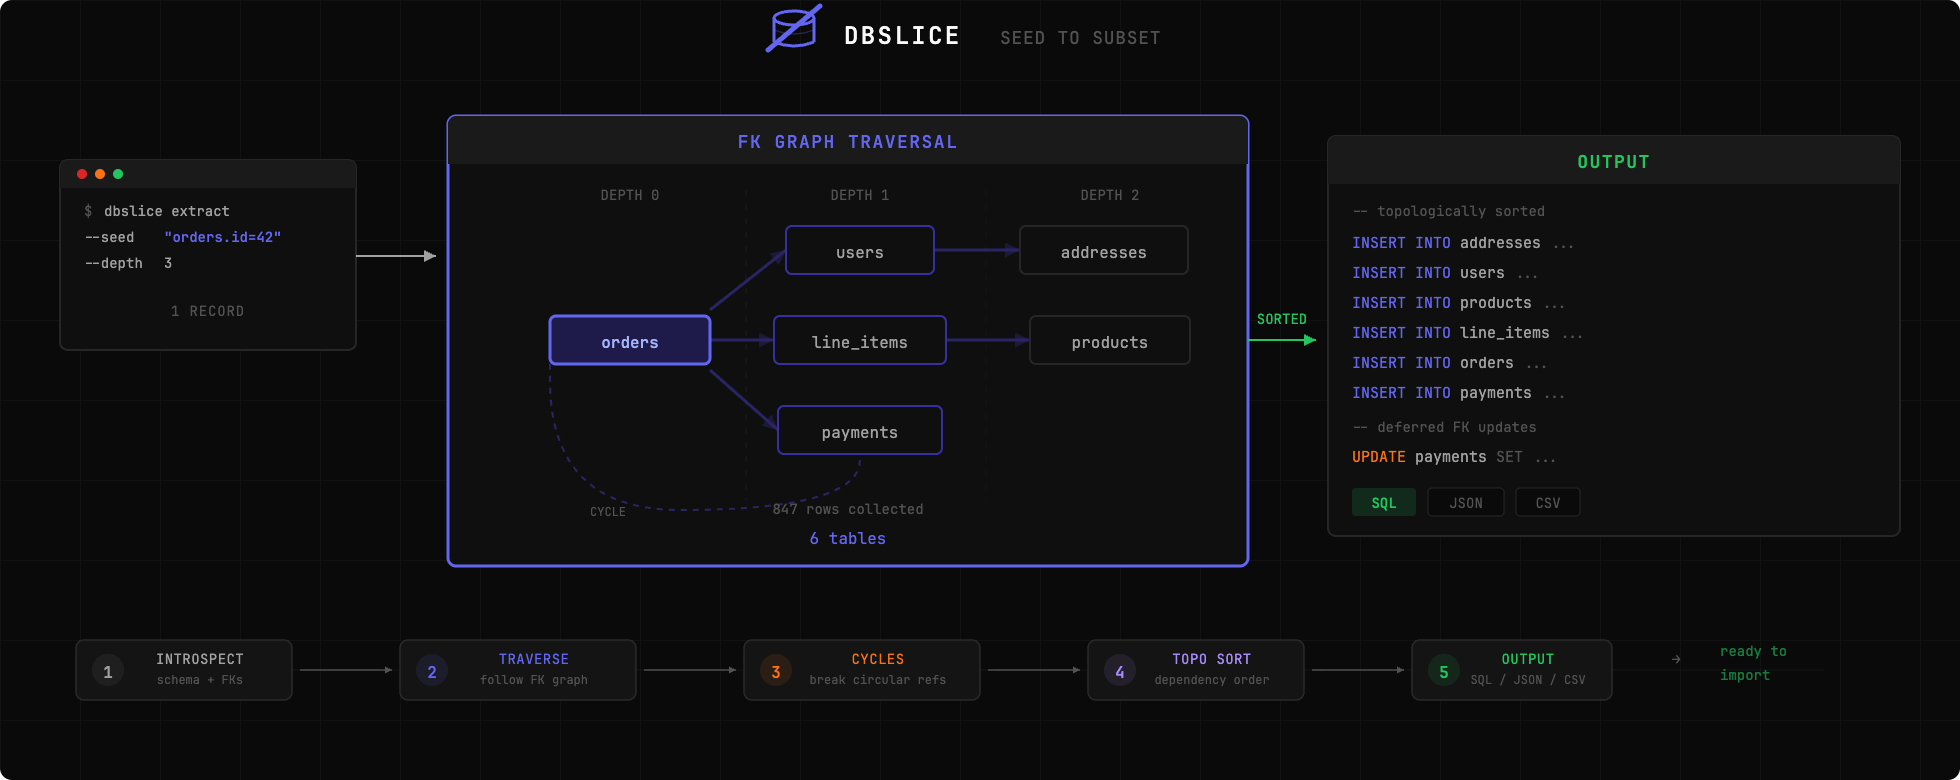
Extrayez une tranche de votre base de production pour reproduire des bugs localement. Pointez dbslice sur un enregistrement, il suit les clés…

Documentation Microsoft Entra sur l'accès conditionnel avec PowerShell