

SSTImap
 vladko312/sstimap
Outil de détection automatique de SSTI avec interface interactive
vulnerability-scannerspayload-generationcode-analysis+6
1.6k
vladko312/sstimapOutil de détection automatique de SSTI avec interface interactive
 r00ts3c/ddos-rootsec
Explorez l'archive DDOS de RootSec, comprenant des scanners de premier ordre, de puissants botnets (Mirai et QBot) et autres variantes, des exploits…
 rootclay/wmihacker
Un outil de contournement des logiciels antivirus pour le mouvement latéral et l'exécution de commandes
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 nettitude/poshc2
Un framework C2 compatible avec les proxys utilisé pour aider les red teamers dans la post-exploitation et le mouvement latéral.
 nccgroup/redsnarf
RedSnarf est un outil de test d'intrusion / red teaming pour environnements Windows.
 i-am-jakoby/powershell-for-hackers
Ce dépôt est une collection de fonctions powershell que tout hacker devrait connaître.
 sweetsoftware/ares
Botnet et backdoor Python
 bats3c/shad0w
Un framework de post-exploitation conçu pour opérer discrètement dans des environnements fortement surveillés.
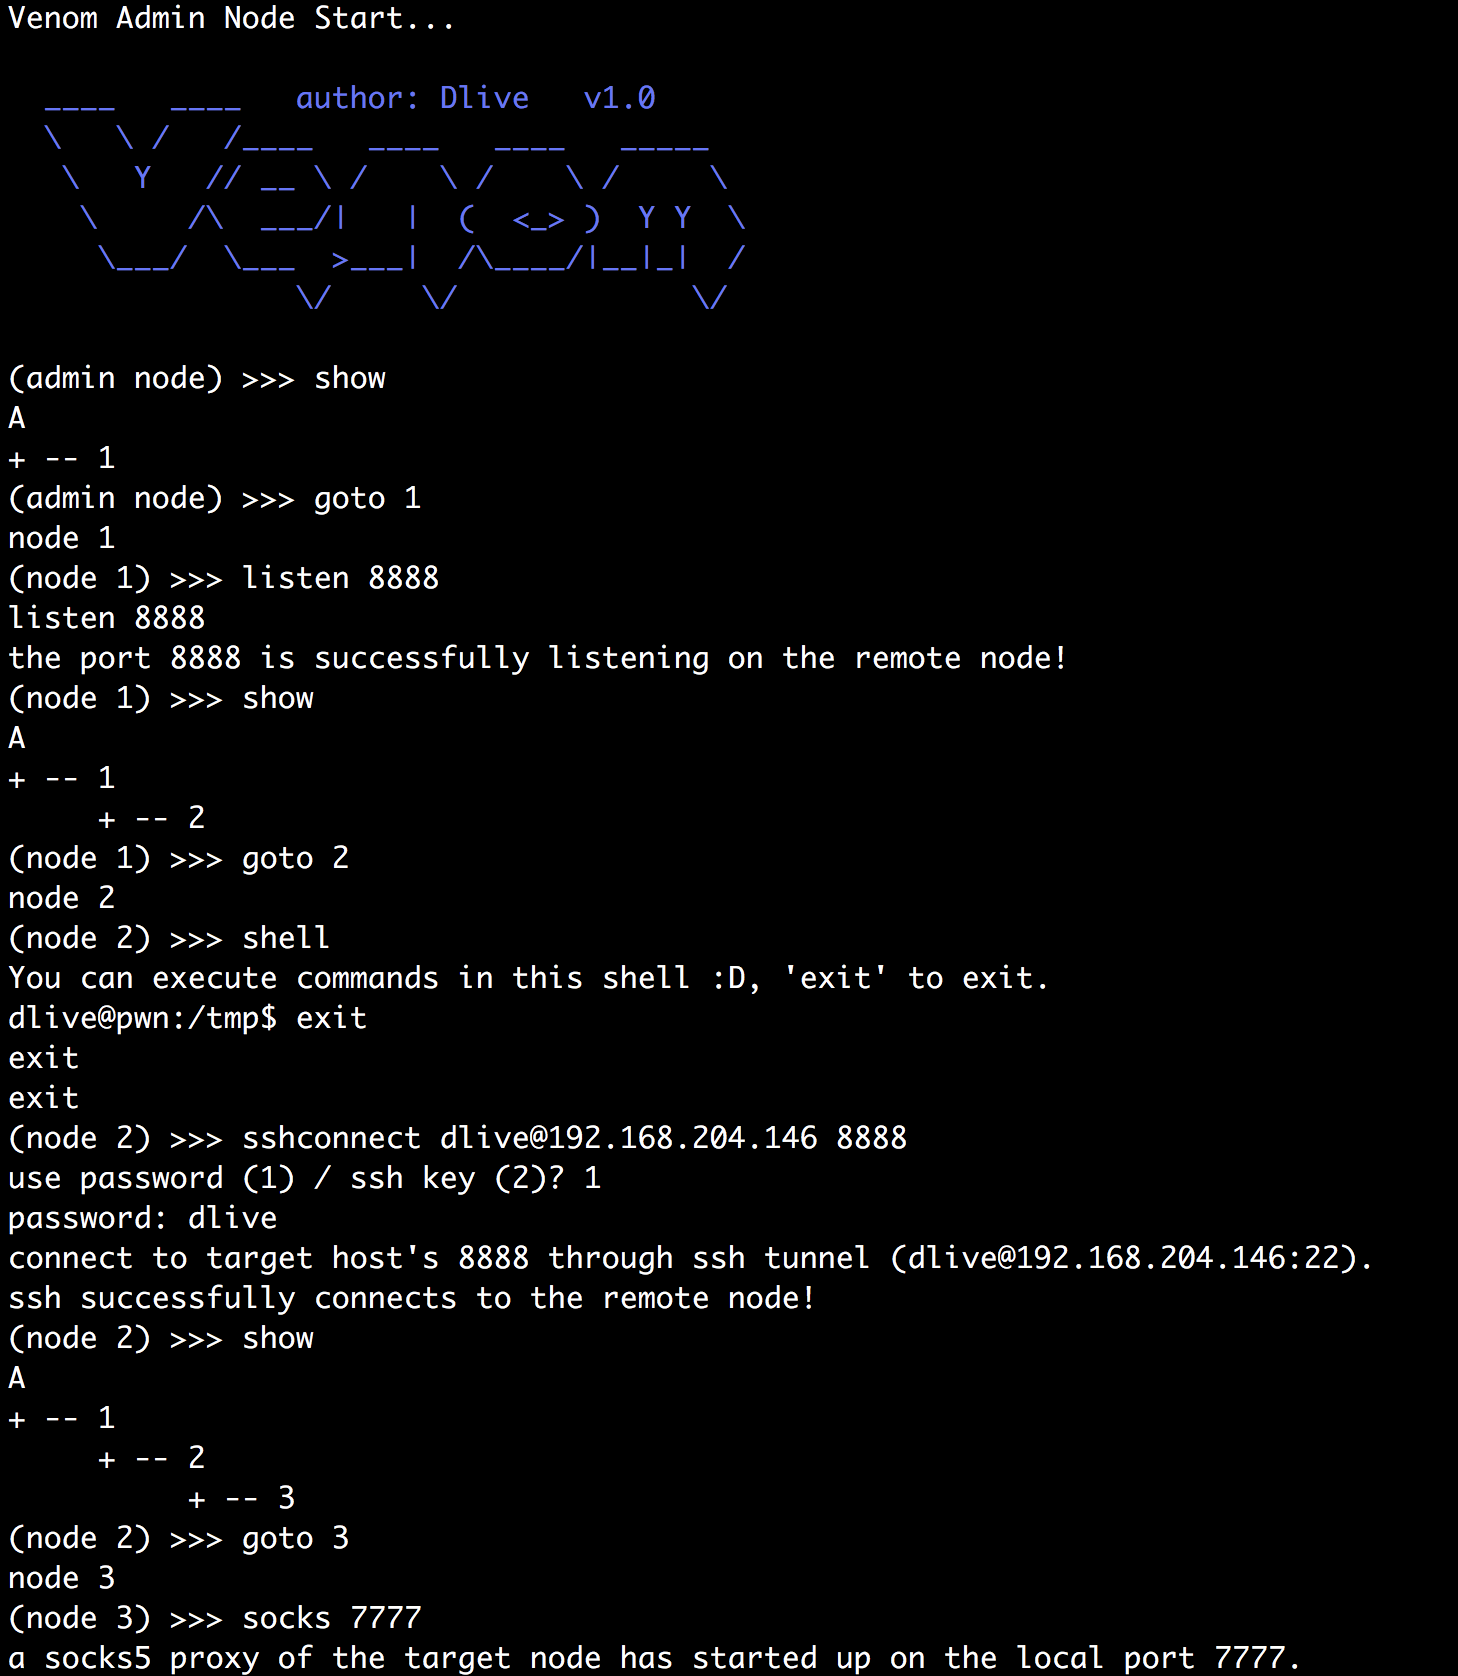 dliv3/venom
Venom - Un proxy multi-sauts pour testeurs de pénétration
 quentinhardy/odat
Outil de test d'intrusion pour bases de données Oracle qui découvre des SID valides, force les identifiants par brute force, élève les privilèges au…
 reverseclabs/c3
Custom Command and Control (C3). Un framework pour le prototypage rapide de canaux C2 personnalisés, tout en offrant une intégration avec les boîtes…
 cobbr/sharpsploit
SharpSploit est une bibliothèque de post-exploitation .NET écrite en C#
 r00t-3xp10it/fakeimageexploiter
Utilisez une fausse image.jpg pour exploiter des cibles (masquer les extensions de fichiers connues)
 sentinel-one/cobaltstrikeparser
Analyseur Python pour extraire les configurations CobaltStrike Beacon à partir de fichiers PE, dumps mémoire et URLs C2 en utilisant le déchiffrement…
 beigeworm/badusb-files-for-flipperzero
Une collection de plus de 60 scripts - mise à jour spécifiquement pour la fonction BadUSB sur le FlipperZero.
 darkr4y/geacon
Pratiquez la programmation Go et implémentez le Beacon de CobaltStrike en Go.
 h3xduck/triplecross
Un rootkit Linux eBPF avec une backdoor, C2, injection de bibliothèques, détournement d'exécution, persistance et capacités de furtivité.