Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
936 résultats
google_socks preview
Archived

google_socks

GitHublukebaggett/google_socks

Une preuve de concept démontrant l'utilisation de Google Drive pour la commande et le contrôle.
data-exfiltrationpenetration-testingcloud-security+3
88
il y a 8 ans
pace preview
Archived

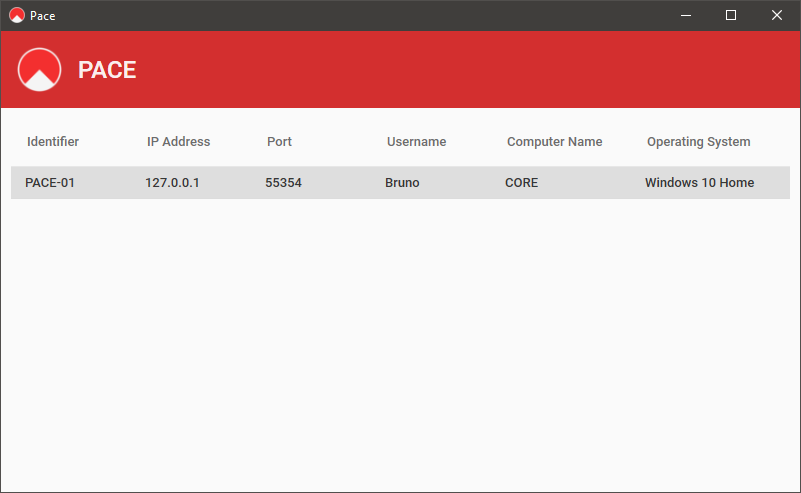
pace

GitHubtypetrait/pace

Outil d'accès à distance pour Windows.
post-exploitationpenetration-testingcommand-and-control+3
83il y a 3 ans
M-Botnet preview
Archived

M-Botnet

GitHubm507/m-botnet

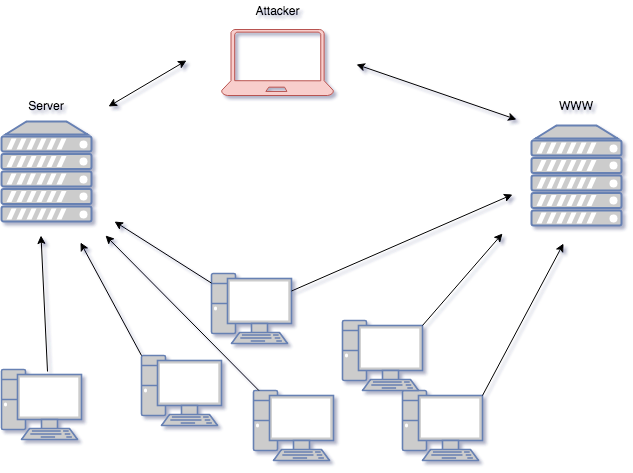
Un projet C2 qui contrôle un ver MS17-010 auto-propagant.
exploitationlateral-movementmalware-analysis+4
78il y a 5 ans
TinkererShell preview
Archived

TinkererShell

GitHub4n4nk3/tinkerershell

Un simple reverse shell en python écrit juste pour le plaisir.

phishing-toolsprivilege-escalationencryption-decryption-tools+8
62il y a 3 ans
firefox_tunnel preview
Archived

firefox_tunnel

GitHubconviso-archives/firefox_tunnel

Tunnel C2 basé sur navigateur qui exfiltre des charges utiles via le cookie.sqlite de Firefox et la soumission automatique de HTML/JS, permettant un…
payload-generationweb-proxies-interceptionids-ips-evasion+5
61il y a 8 ans
msf-remote-console preview
Archived

msf-remote-console

GitHubqubasa/msf-remote-console

Une msfconsole distante écrite en Python 2.7 pour se connecter au serveur msfrcpd de metasploit. Cet outil vous donne la capacité de charger des…

penetration-testing-frameworksexploit-frameworksscripting-automation+3
57il y a 8 ans
katana preview
Archived

katana

GitHubsaintly2k/katana

Botnet Katana utilisé pour des attaques DDoS basé sur le Botnet Mirai. UNIQUEMENT À DES FINS PÉDAGOGIQUES ! JE NE PEUX PAS ÊTRE TENU RESPONSABLE DE…

exploitationnetwork-securitymalware-analysis+3
56il y a 3 ans
Firework preview
Archived

Firework

GitHubspiderlabs/firework

Firework est un outil de preuve de concept pour interagir avec Microsoft Workplaces en créant des fichiers valides requis pour le processus de…
osint-social-engineeringpayload-generationphishing+5
43il y a 6 ans
pentestproxy preview
Archived

pentestproxy

GitHubshiva108/pentestproxy

Scripts pour : Comment construire une infrastructure de pentesting furtive presque gratuite

ids-ips-evasionscripting-automationnetwork-security+4
22il y a 8 mois
caldera-agent preview
Archived

caldera-agent

GitHubmitre/caldera-agent

Agent de service Windows pour la plateforme d'émulation d'adversaires CALDERA. Installé sur les ordinateurs cibles pour communiquer avec le serveur…
penetration-testing-frameworkspayload-generationlateral-movement+3
20il y a 8 ans
Aurora preview
Archived

Aurora

GitHubalanbaumgartner/aurora

Outil d'administration à distance Aurora

post-exploitationpenetration-testingcommand-and-control+3
20il y a 8 ans
oni-framework preview
Archived

oni-framework

GitHubkiwidoggie/oni-framework

Logiciel C2 pour systèmes embarqués écrit en C/C#

embedded-systems-securitydebuggerscommand-and-control+3
19il y a 8 ans
hermes preview
Archived

hermes

GitHub0xbbuddha/hermes

Un agent Python ciblant Linux pour Mythic C2
reconnaissanceencryption-decryption-toolslateral-movement+6
18il y a 7 mois
HIROO preview
Archived

HIROO

GitHubcinaaaa/hiroo

🔐 HIROO est un générateur d'outil d'administration à distance (RAT) FUD
payload-generationexploitationpost-exploitation+3
16il y a 7 ans
caldera-crater preview
Archived

caldera-crater

GitHubmitre/caldera-crater

Implant de cheval de Troie d'accès à distance (RAT) en C# pour le framework d'émulation d'adversaire Caldera, permettant le commandement et le…
post-exploitationpenetration-testingcommand-and-control+3
9il y a 8 ans
metasploit-framework preview
Archived

metasploit-framework

GitHubmarkoarmitage/metasploit-framework

app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
5il y a 5 ans
LAZYPARIAH preview
Archived

LAZYPARIAH

GitHuboctetsplicer/lazypariah

Un outil pour générer des payloads de shell inversé à la volée.
payload-generationexploitationctf+5
1il y a 6 mois
goldig preview
Archived

goldig

GitLabrtfmkiesel/goldig

Exécuter des commandes sur Windows via des enregistrements DNS TXT malveillants

payload-generationexploitationpenetration-testing+3
il y a 3 ans
Précédent1…5152Suivant
