

XeytanWxCpp-RAT
 melardev/xeytanwxcpp-rat
Travail en cours. RAT écrit en C++ avec wxWidgets.
shellcodeinformation-gatheringpost-exploitation+3
11
melardev/xeytanwxcpp-ratTravail en cours. RAT écrit en C++ avec wxWidgets.
 bc-security/empire-compiler
Compile et obfusque des payloads .NET et PowerShell pour les frameworks C2 Empire et Covenant, avec des profils de compilation configurables pour les…

 xorrior/apfell-chrome-extension-c2server
Serveur C2 Apfell pour le payload d'extension Google Chrome.
 lovechoudoufu/about_cobaltstrike4.5_cdf
Crack de la version 4.5 de CobaltStrike, suppression de la fonctionnalité checksum8, contournement de BeaconEye, correction de la fuite du stage due…
 corelight/pingback
Un paquet Zeek pour détecter le trafic réseau de commande et contrôle (C2) du malware Pingback via tunnel ICMP.
 cenobyte-vincit/encrypted-linux-kernel-modules
# Modules noyau Linux chiffrés
 davidcarliez/mythic_telegram_profile
Profil Mythic C2 qui tunnelise le trafic des agents Athena et Apollo via des messages bot-à-bot Telegram, reliant les charges utiles chiffrées à…
 rootup/claude-poc
Claude Code Exécution de code à distance
 shadowopcode/desckvb-rat
Analyse complète d'un cheval de Troie d'accès à distance jamais documenté auparavant, lié à la chaîne d'outils Pjoao1578
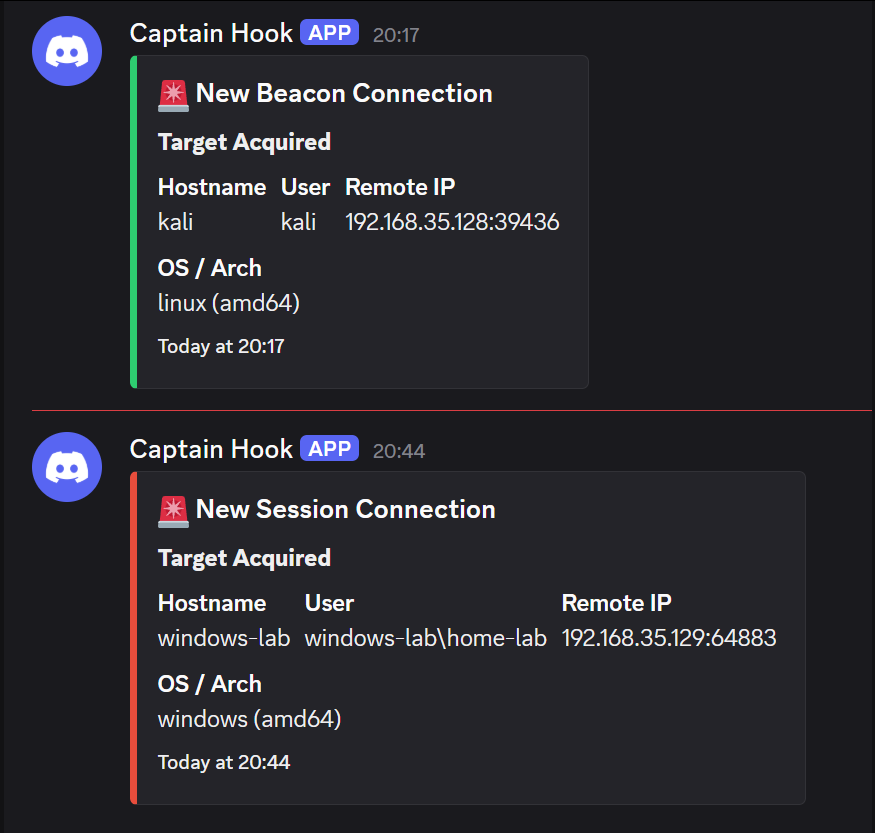 0x0trace/sliver-n8n-notifications
Système de notification en temps réel pour les rappels d’implant Sliver C2, intégrant des workflows n8n pour envoyer des alertes codées par couleur…
 jacobsoo/malconfig
Cela fait partie d'un module pour le framework que je développe constamment. Actuellement, seules les informations du C2 sont divulguées ici.
 jorgeorchilles/presentations
Supports et matériaux pour présentations en conférence
 machine1337/smtpshell
Un simple Reverse Shell capable de communiquer via Gmail SMTP ou tout autre SMTP pour contourner les restrictions réseau.
 teycir/skillsguard
Analyseur de sécurité statique pour les packages de compétences d'agents IA. Détecte les fichiers SKILL.md malveillants et les scripts intégrés avant…
 zjuicsr/deeptrap
Benchmark de sécurité pour évaluer les agents OpenClaw face à des contextes d'exécution adverses incluant des fichiers empoisonnés, des compétences…
 seep1959/njutils
Un programme client et de chat pour njrat 0.6.4, 0.7d et 0.7d golden edition.
 killswitch-gui/flask_heroku_redirector
modèle de redirecteur C2 flask heroku