

TeamsImplant
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
exploit-frameworkspersistence-mechanismsshellcode+5
208
allevon412/teamsimplantImplant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 iomoath/sharpstrike
Un outil de post-exploitation écrit en C# qui utilise soit CIM soit WMI pour interroger des systèmes distants.
 synacktiv/dcomillusionist
DCOM en mémoire et techniques de mouvement latéral sans fichier via la désérialisation .Net
 gr1mmie/atlasc2
C# C2 Framework centré sur les opérations de la phase 1
 blacksnufkin/nyxinvoke
NyxInvoke est un outil CLI en Rust permettant d'exécuter des assemblys .NET, des scripts PowerShell et des BOFs, avec des fonctionnalités de…
 ace-responder/roguesliver
Un ensemble d'outils pour perturber les campagnes utilisant le framework Sliver C2.
 cobbr/elite
Elite est le composant côté client du projet Covenant. Covenant est un framework de commande et de contrôle .NET qui vise à mettre en évidence la…
 ziconius/fudgec2
FudgeC2 - un framework de commande et de contrôle conçu pour la collaboration en équipe et les activités de post-exploitation.
 dirkjanm/askwam
Demander des jetons Entra ID au Web Account Manager (WAM)
 rasta-mouse/ost-c2-spec
Source ouverte C&C Spécification
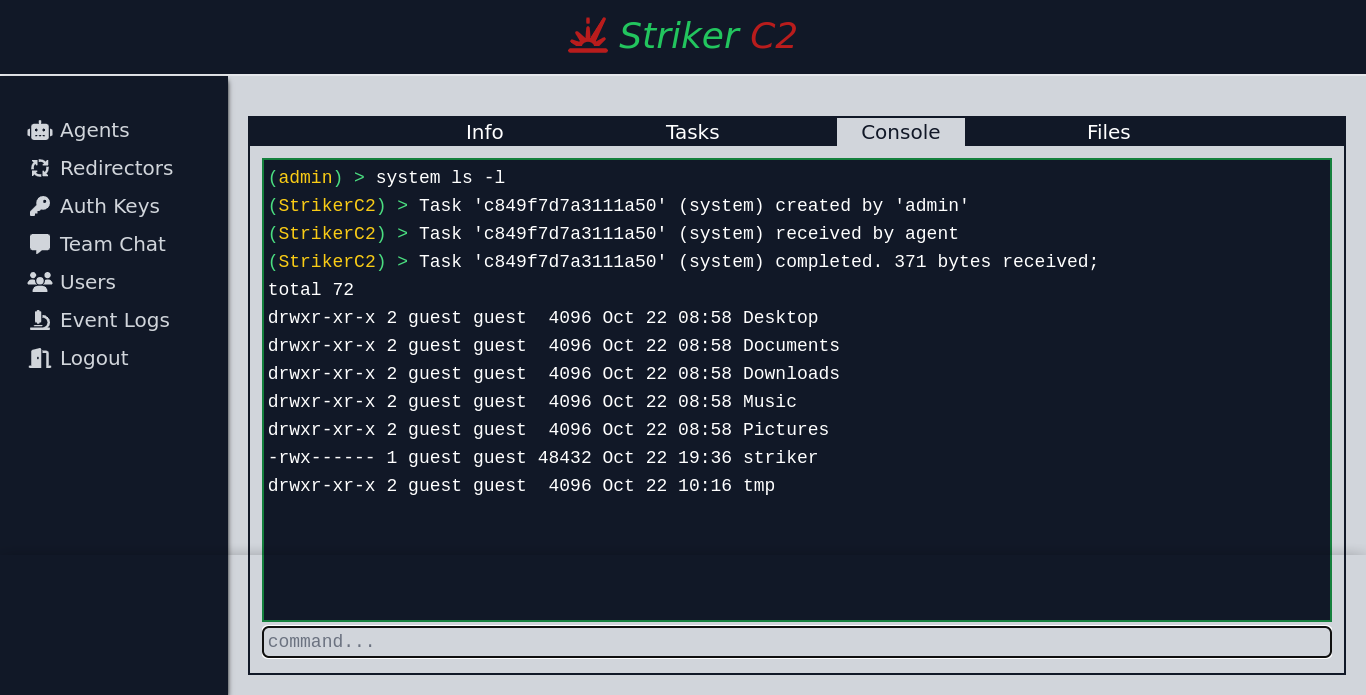 4g3nt47/striker
Framework C2 multi-opérateur avec agents natifs en C et Python, canaux HTTP(S), tâches asynchrones et une interface web réactive pour les opérations…
 cornerpirate/java-stager
Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
 ilikenwf/darkagent
DarkAgent Outil d'administration à distance RAT par DragonHunter
 jephthai/evilvm
Compilateur basé sur Forth déployé sous forme de shellcode x86_64 position-independent, fournissant un agent d'exécution de code à distance avec un…
 codewhitesec/lastenzug
Proxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur
 b3rito/peeko
peeko – C2 XSS basé sur navigateur pour une exploration furtive du réseau interne via un navigateur infecté.
 ctxis/snitchdns
Serveur DNS piloté par base de données avec une interface Web
 ntdallas/bof_executeassembly
Beacon Object File pour Cobalt Strike qui exécute des assemblys .NET dans le beacon avec des techniques d'évasion.