
purrcrypt
 vxfemboy/purrcrypt
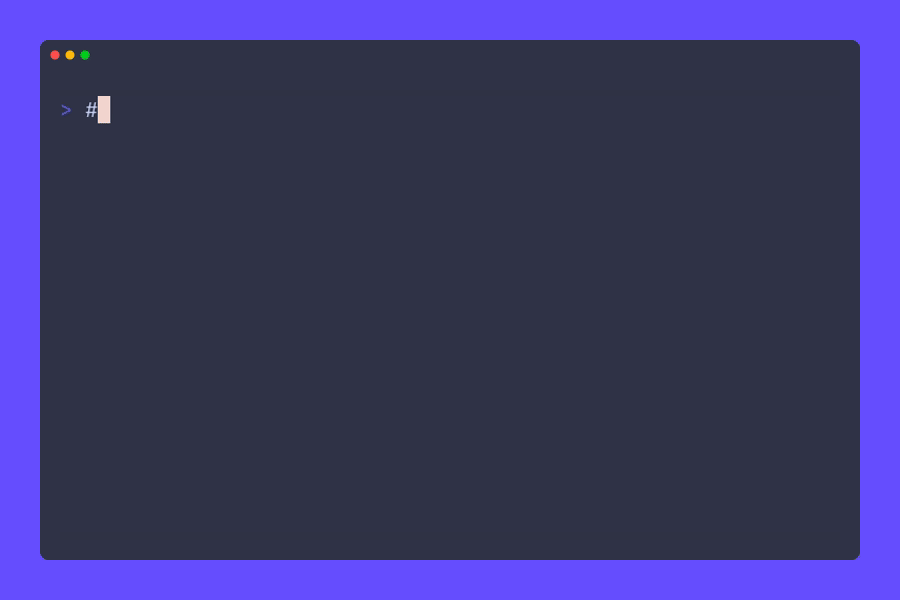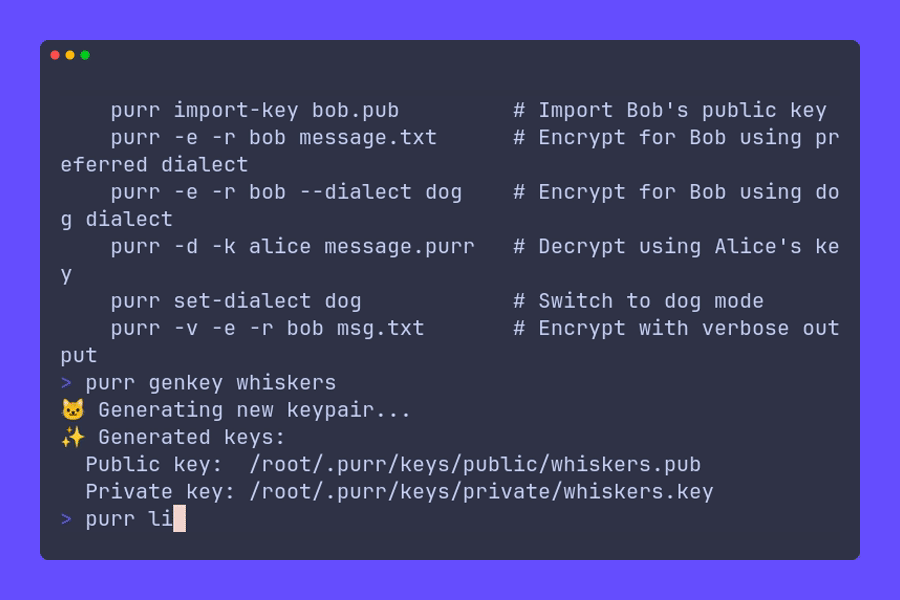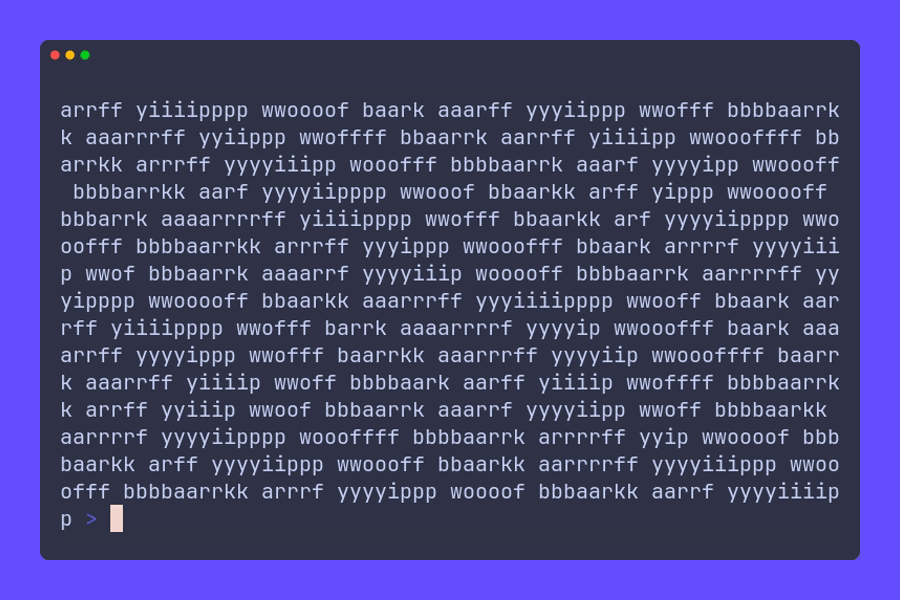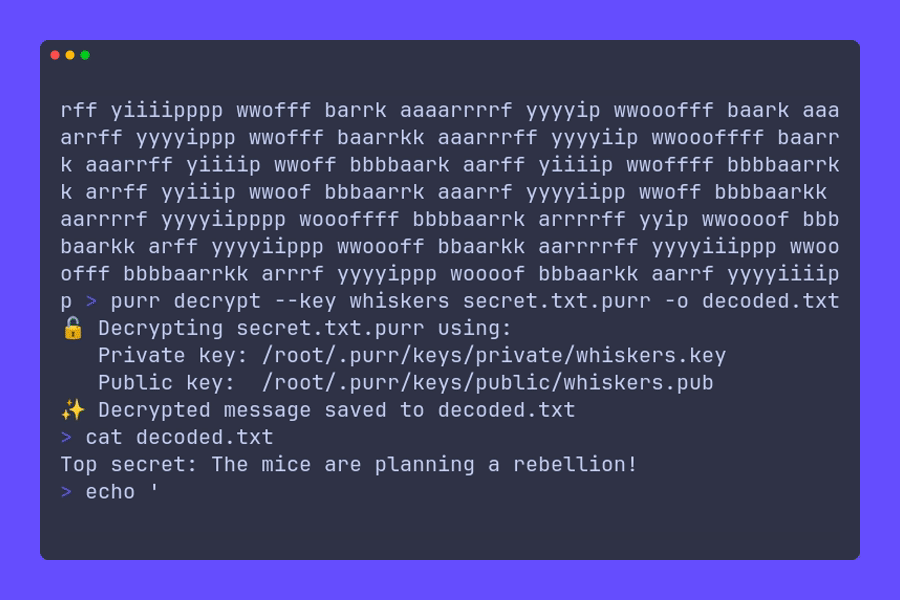
Un outil de chiffrement furieusement sécurisé qui encode vos secrets en adorables sons de chats et de chiens, utilisant une véritable cryptographie à…
encryption-decryption-toolssteganographycryptography+2
624
vxfemboy/purrcryptUn outil de chiffrement furieusement sécurisé qui encode vos secrets en adorables sons de chats et de chiens, utilisant une véritable cryptographie à…
 codextf2/screenshotbof
Une capacité de capture d'écran alternative pour Cobalt Strike qui utilise WinAPI et n'effectue pas de fork & run. Capture d'écran téléchargée en…
 doudoudedi/hackembedded
Cet outil est utilisé pour le chiffrement de backdoor, la génération de shellcode et de proxy socks5, la récupération d'informations et…
 razureink/fucker
Framework de test d'intrusion avec moteur de décision piloté par l'IA
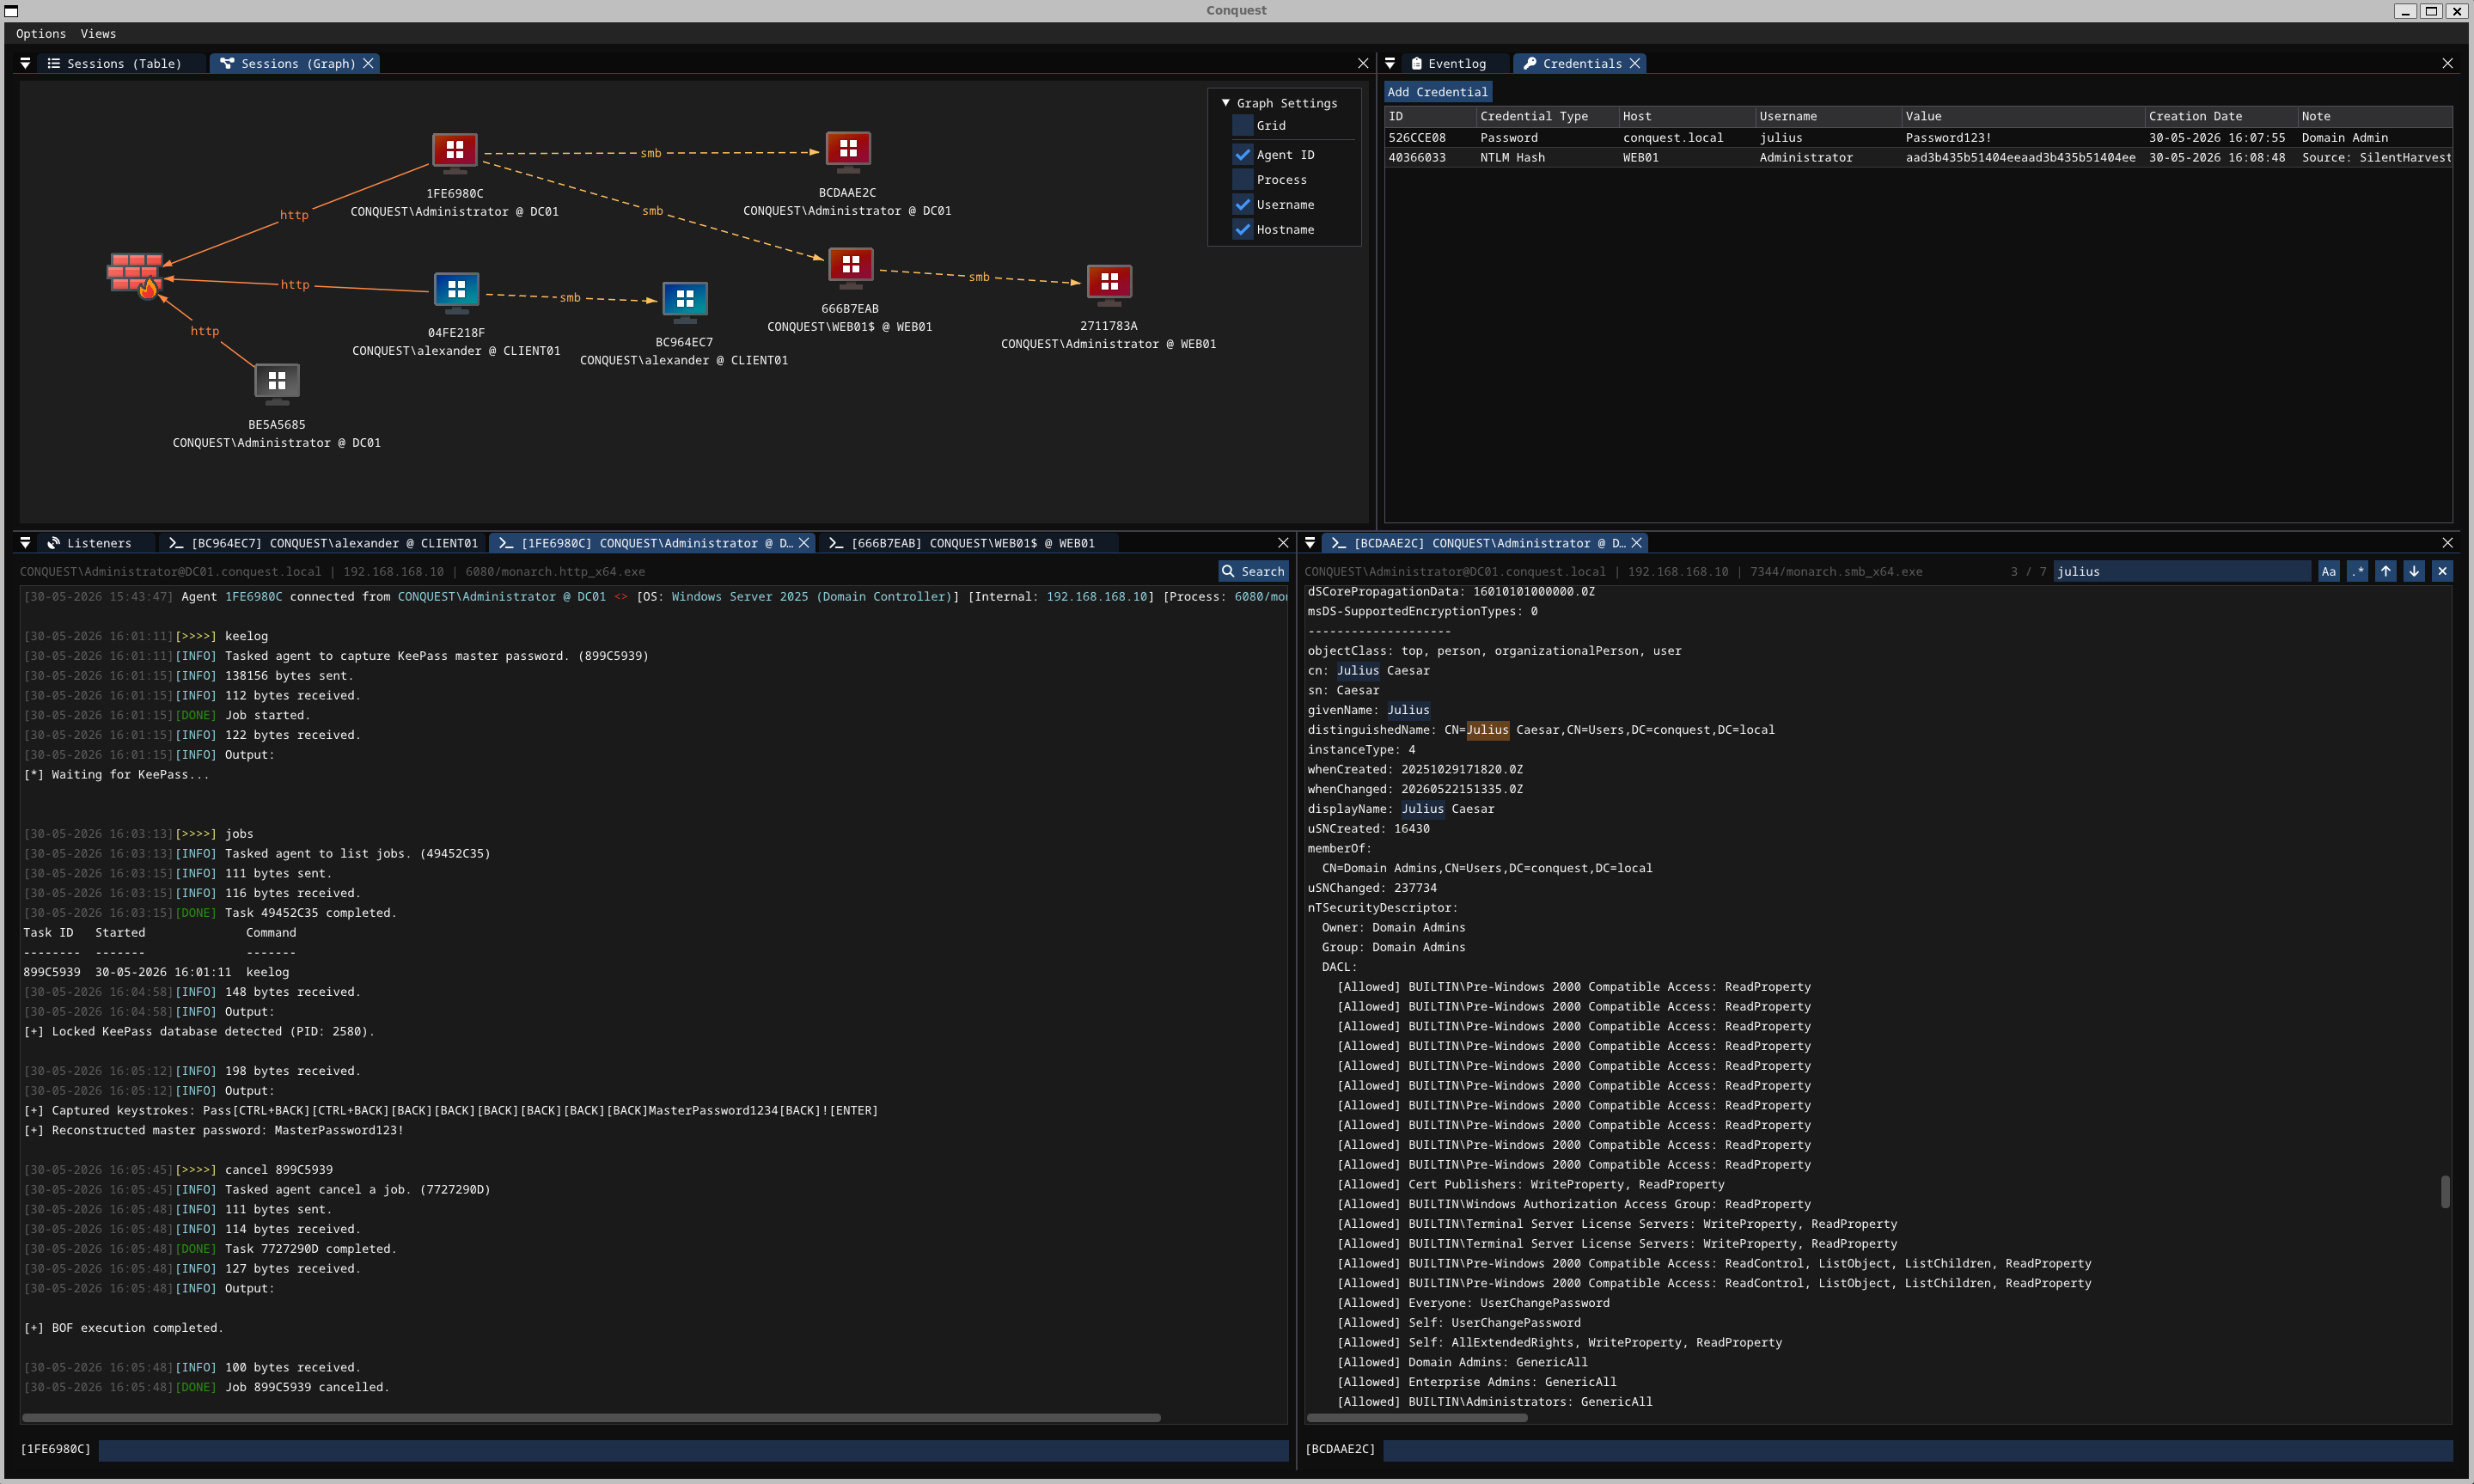 jakobfriedl/conquest
Conquest est un framework de commande & contrôle/post-exploitation riche en fonctionnalités et malléable développé en Nim.
 luemmelsec/pentest-tools-collection
Collection organisée d'outils et de commandes de sécurité offensive pour les attaques Active Directory, le C2, l'élévation de privilèges,…
 matheuzsecurity/furtex
Kit de recherche en post-exploitation et évasion pour Linux
 softdeadlock/voron-crypto
Bibliothèque crypto/protocole de messagerie Voron (X3DH-lite + Double Ratchet, group sender-keys, transport onion) — revue externe demandée
 galoryber/fawkes
Fawkes est un agent Mythic C2 en golang exclusivement écrit par IA.
 csinexus/mcpshield
Correctif de substitution pour la faille non corrigée d'injection de commandes MCP STDIO (famille CVE-2026-30623)
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Analyse en rétro-ingénierie de Salat Stealer, un info-stealer basé sur Go qui utilise un leurre de proxy Telegram, une communication C2 et des blocs…
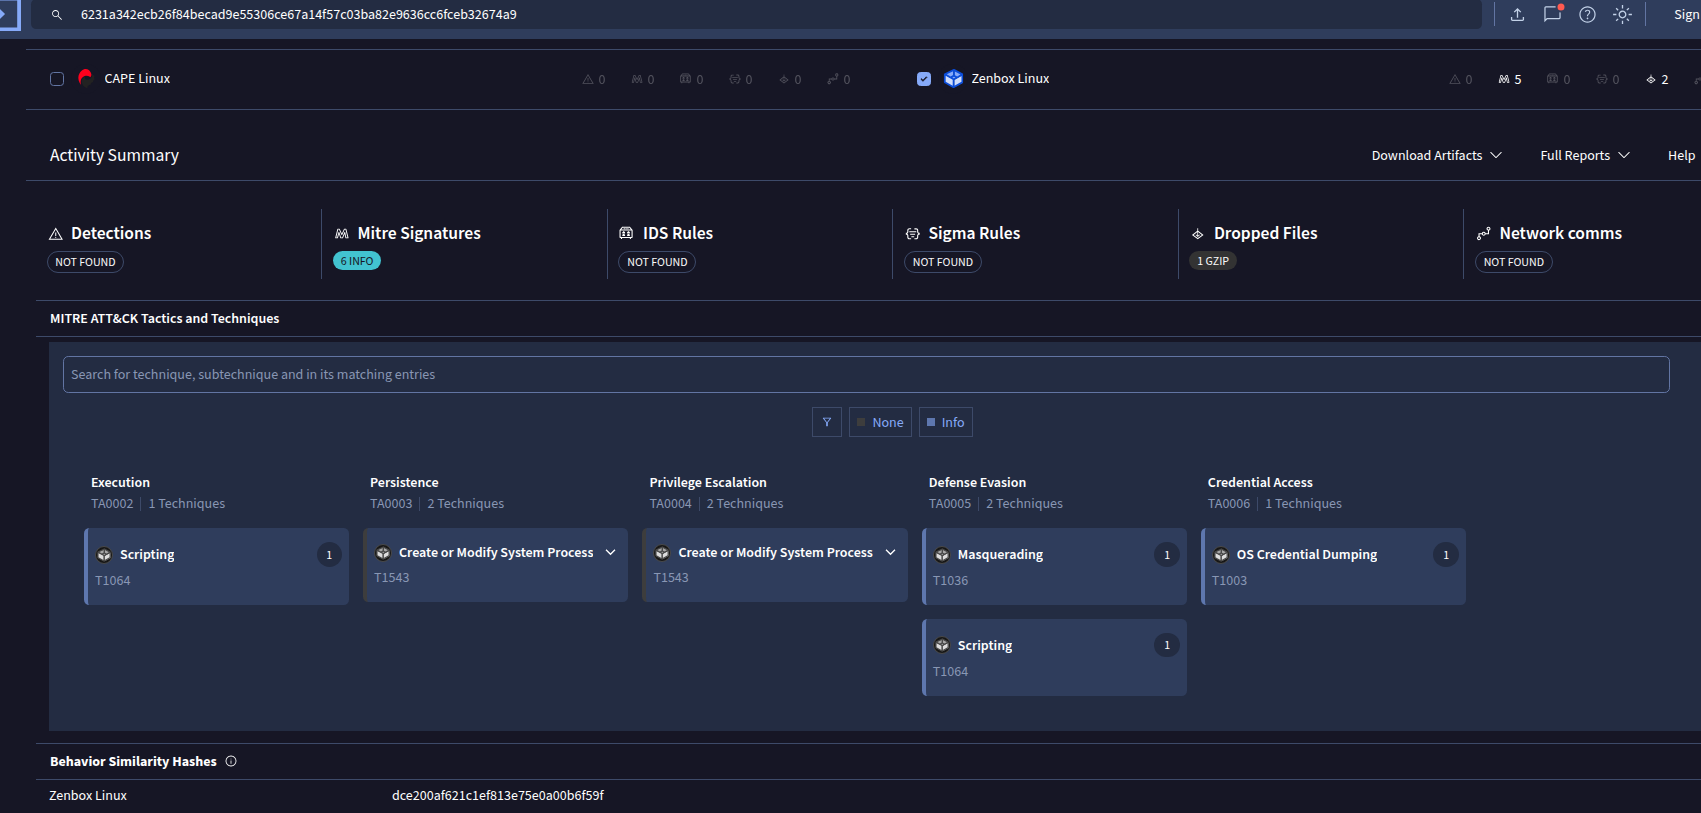 jm00nj/phantom-evasion-loader
Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…
 d00movenok/bounceback
↕️🤫 Redirecteur furtif pour la sécurité de vos opérations red team
 schich/lucky-spark
Un stager furtif conçu pour des charges utiles de shellcode mises en scène via http/https comme Sliver, ou sur github raw.
 beigeworm/badusb-files-for-flipperzero
Une collection de plus de 60 scripts - mise à jour spécifiquement pour la fonction BadUSB sur le FlipperZero.
 hackerschoice/team-teso
Archive historique de code d'exploitation et d'outils de TESO, comprenant des exploits distants, des agents DDoS et des utilitaires de développement…
 astraljays/traditionaljay
Boutique Java hébergée sur VM volontairement vulnérable — Laboratoire d'atelier Log4Shell (CVE-2021-44228) (EC2 / Azure VM / GCE)
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater représente la charge utile principale et l'épine dorsale de l'ensemble de l'opération adverse lors des attaques du groupe Static Kitten.