
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
936 résultats
PyIris preview

PyIris

GitHubnot-sekiun/pyiris

PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
payload-generationexploitationpost-exploitation+4
325
il y a 18 jours
gophoner preview

gophoner

GitHubm4elstr0m/gophoner

Vérifiez simultanément si un numéro de téléphone est enregistré sur des applications et sites web populaires, sans aucun prérequis 📞
osintreconnaissancescripting-automation+5
81il y a 19 jours
porterminal preview

porterminal

GitHublyehe/porterminal

Tunneling terminal web/mcp rapide et sale entre votre téléphone & votre pc

web-proxies-interceptionpenetration-testingcommand-and-control+3
296il y a 19 jours
khaos-c2 preview

khaos-c2

GitHub28zaaky/khaos-c2

KHAOS est un framework C2 moderne qui achemine le trafic des agents via des services cloud déjà approuvés par les réseaux d'entreprise.

penetration-testing-frameworksprivilege-escalationlateral-movement+5
210il y a 19 jours
terminalphone preview

terminalphone

GitLabhere_forawhile/terminalphone

Communication vocale et textuelle push-to-talk chiffrée via les services cachés Tor avec chiffrement de bout en bout, chiffrements configurables,…
osintencryption-decryption-toolsnetwork-security+3
268il y a 19 jours
msteams preview

msteams

GitHubwhispergate/msteams

Profil Mythic C2 qui tunnelise le trafic de l'agent via les canaux Microsoft Teams en utilisant l'API Microsoft Graph, avec chiffrement AES256,…
defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
38il y a 21 jours
waybend preview

waybend

GitHubprinciplebreach/waybend

Atelier auto-hébergé pour les redirections SSRF, les payloads, les callbacks et le DNS
reconnaissancepayload-generationvulnerability-analysis+9
5il y a 22 jours
dig preview

dig

GitHubxsser/dig

Wrapper dig pour macOS qui ajoute des enregistrements TXT locaux falsifiés à la sortie des requêtes DNS, conçu pour tromper les agents LLM afin…
information-gatheringpenetration-testingcommand-and-control+3
106il y a 23 jours
nimrm preview

nimrm

GitHubblue0x1/nimrm

Shell WinRM natif Nim avec NTLM, Kerberos, transfert de fichiers, utilitaires en mémoire et reporting AD/OPSEC
payload-generationlateral-movementinformation-gathering+6
5il y a 23 jours
askWAM preview

askWAM

GitHubdirkjanm/askwam

Demander des jetons Entra ID au Web Account Manager (WAM)

identity-managementpost-exploitationpenetration-testing+5
155il y a 23 jours
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
62il y a 23 jours
pentest-harness preview

pentest-harness

GitHubs1n6h/pentest-harness

Harnais d'agent IA auto-hébergé pour les pentests autorisés, le bug bounty, les laboratoires de sécurité et les CTF. Basé sur des plugins, prise en…

exploitationscripting-automationctf+7
400il y a 24 jours
Chinese-Cybercrime-Research preview

Chinese-Cybercrime-Research

GitHubprincessauroraj/chinese-cybercrime-research

Resources to learn more about Chinese-language cybercrime actors.

osintdata-exfiltrationphishing+7
14il y a 25 jours
stratum-c2 preview

stratum-c2

GitHublame-projects/stratum-c2

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+6
43il y a 25 jours
R2Socks preview

R2Socks

GitHubivancabrera02/r2socks

Proxy SOCKS5 tunnellisé via le stockage objet Cloudflare R2, avec des agents Python et C++ sans dépendances relayant le trafic TCP via des objets R2…

encryption-decryption-toolsdata-exfiltrationpost-exploitation+5
38il y a 26 jours
CAPE-parsers preview

CAPE-parsers

GitHubcapesandbox/cape-parsers

Analyseurs du noyau et de la communauté CAPE

dynamic-analysis-sandboxingmalware-analysiscommand-and-control+1
19il y a 26 jours
Empire preview

Empire

GitHubbc-security/empire

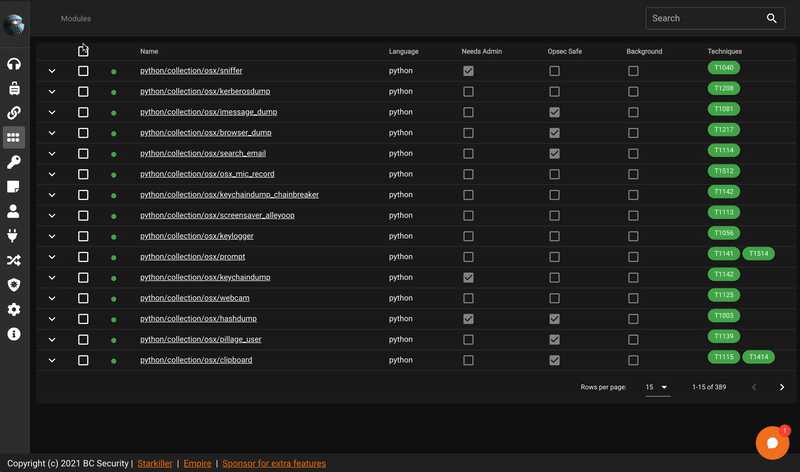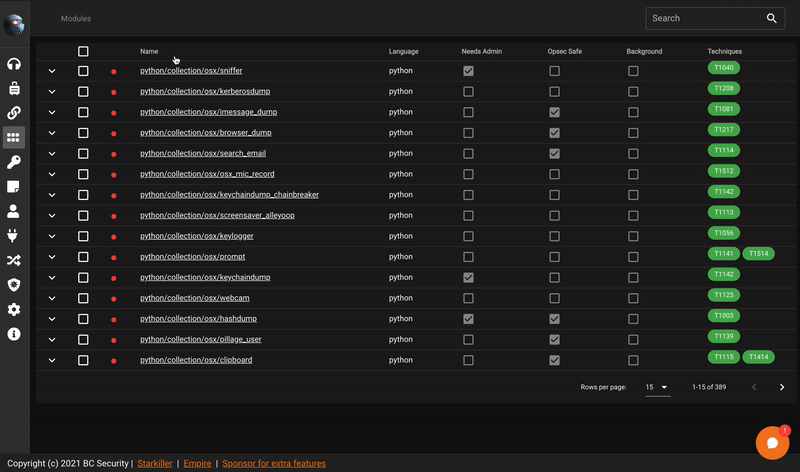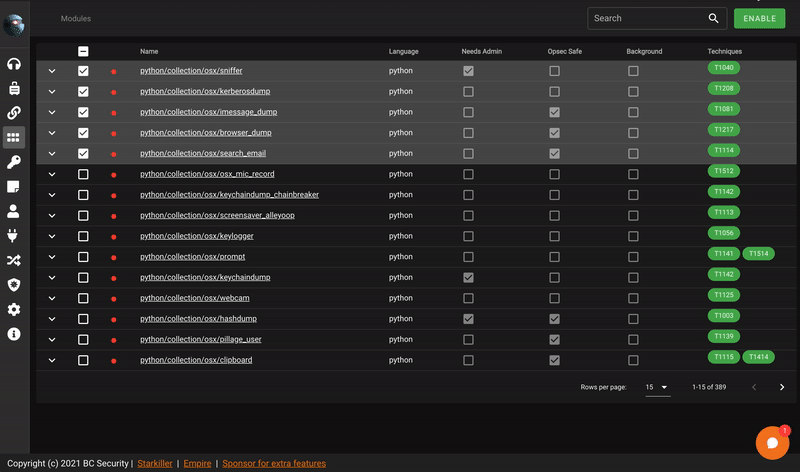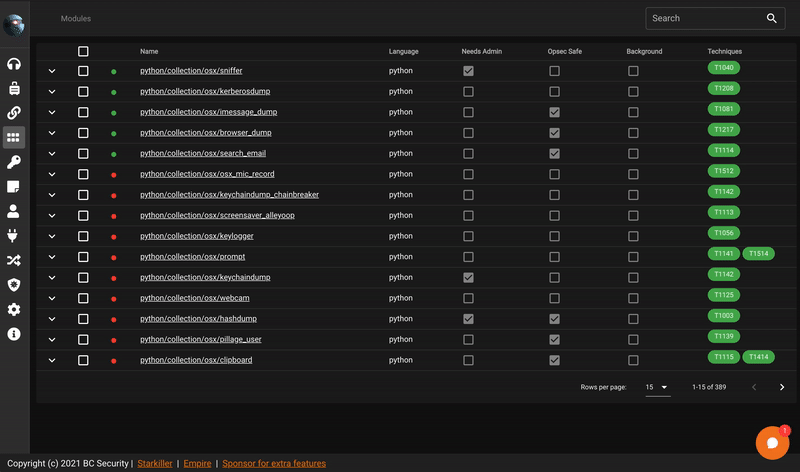
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2kil y a 26 jours
Starkiller preview

Starkiller

GitHubbc-security/starkiller

Starkiller est une interface frontale pour PowerShell Empire.

penetration-testing-frameworksexploit-frameworkspost-exploitation+2
1.7kil y a 26 jours
Précédent1…456…52Suivant