metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…

Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…

Shadow Workers est un C2 et proxy gratuit et open source conçu pour les testeurs d'intrusion afin de faciliter l'exploitation des XSS et des Service…

Code source pour SubSeven 2.1.3

Extracteur de configuration pour AgentTesla - Variante Discord/Telegram

Venom est une bibliothèque conçue pour effectuer des communications furtives en utilisant des sockets de navigateur volés.

Backdoor basée sur NTP pour réseaux durcis, délivrant et exécutant du shellcode arbitraire via du trafic NTP usurpé, avec persistance optionnelle en…

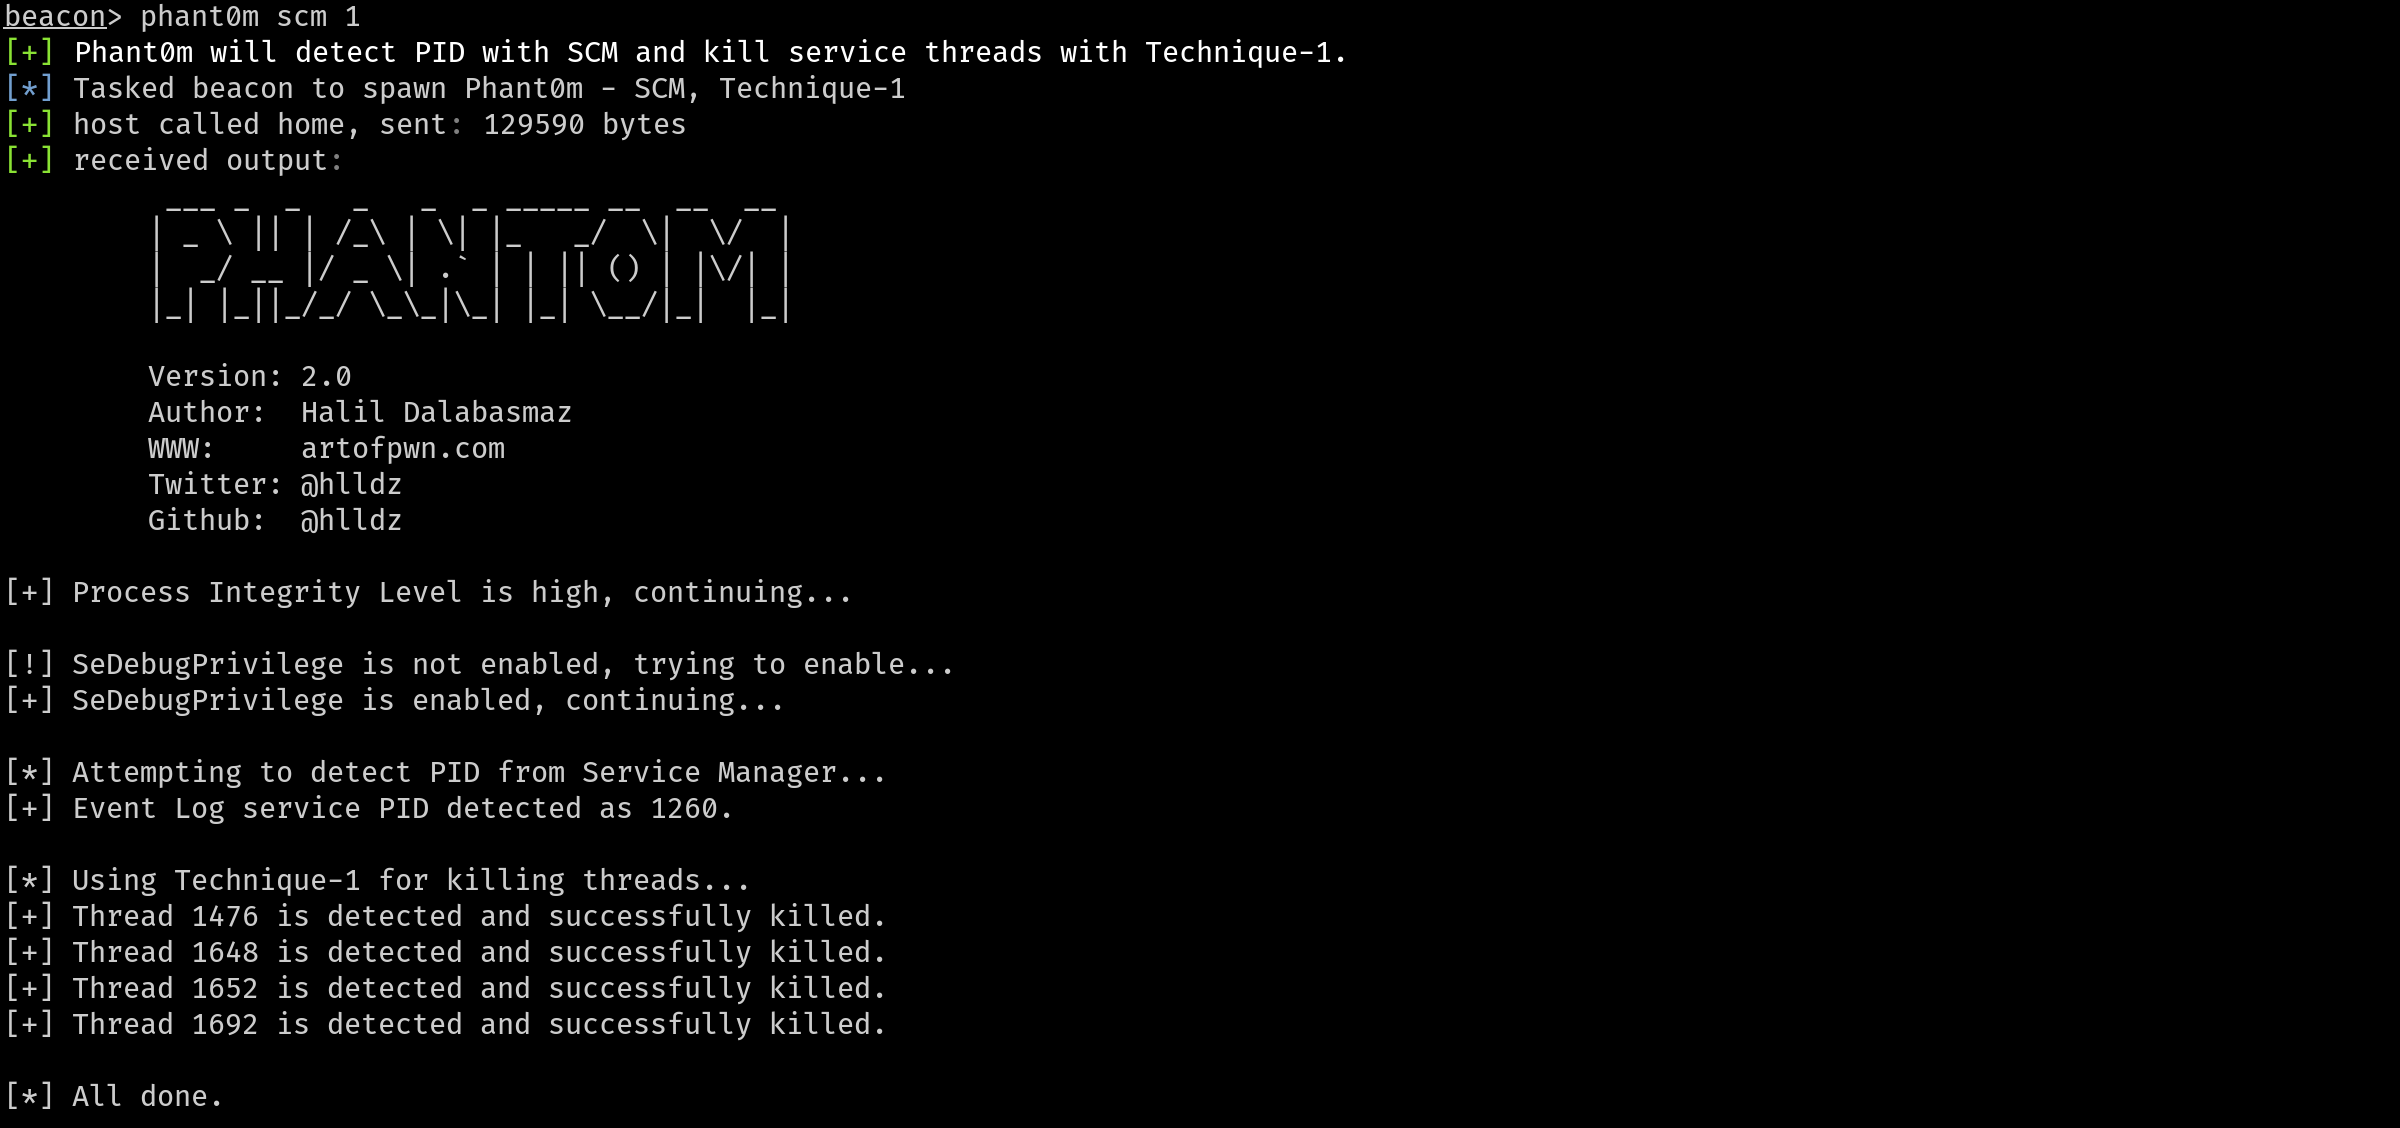
Tueur de journaux d'événements Windows

Liste de ressources Awesome CobaltStrike

WIP Cadre de post-exploitation adapté aux hyperviseurs.

Détection du framework C2 Manjusaka

Kit de pivotement réseau

Un client Powershell pour dnscat2, un outil de commande et contrôle DNS chiffré.

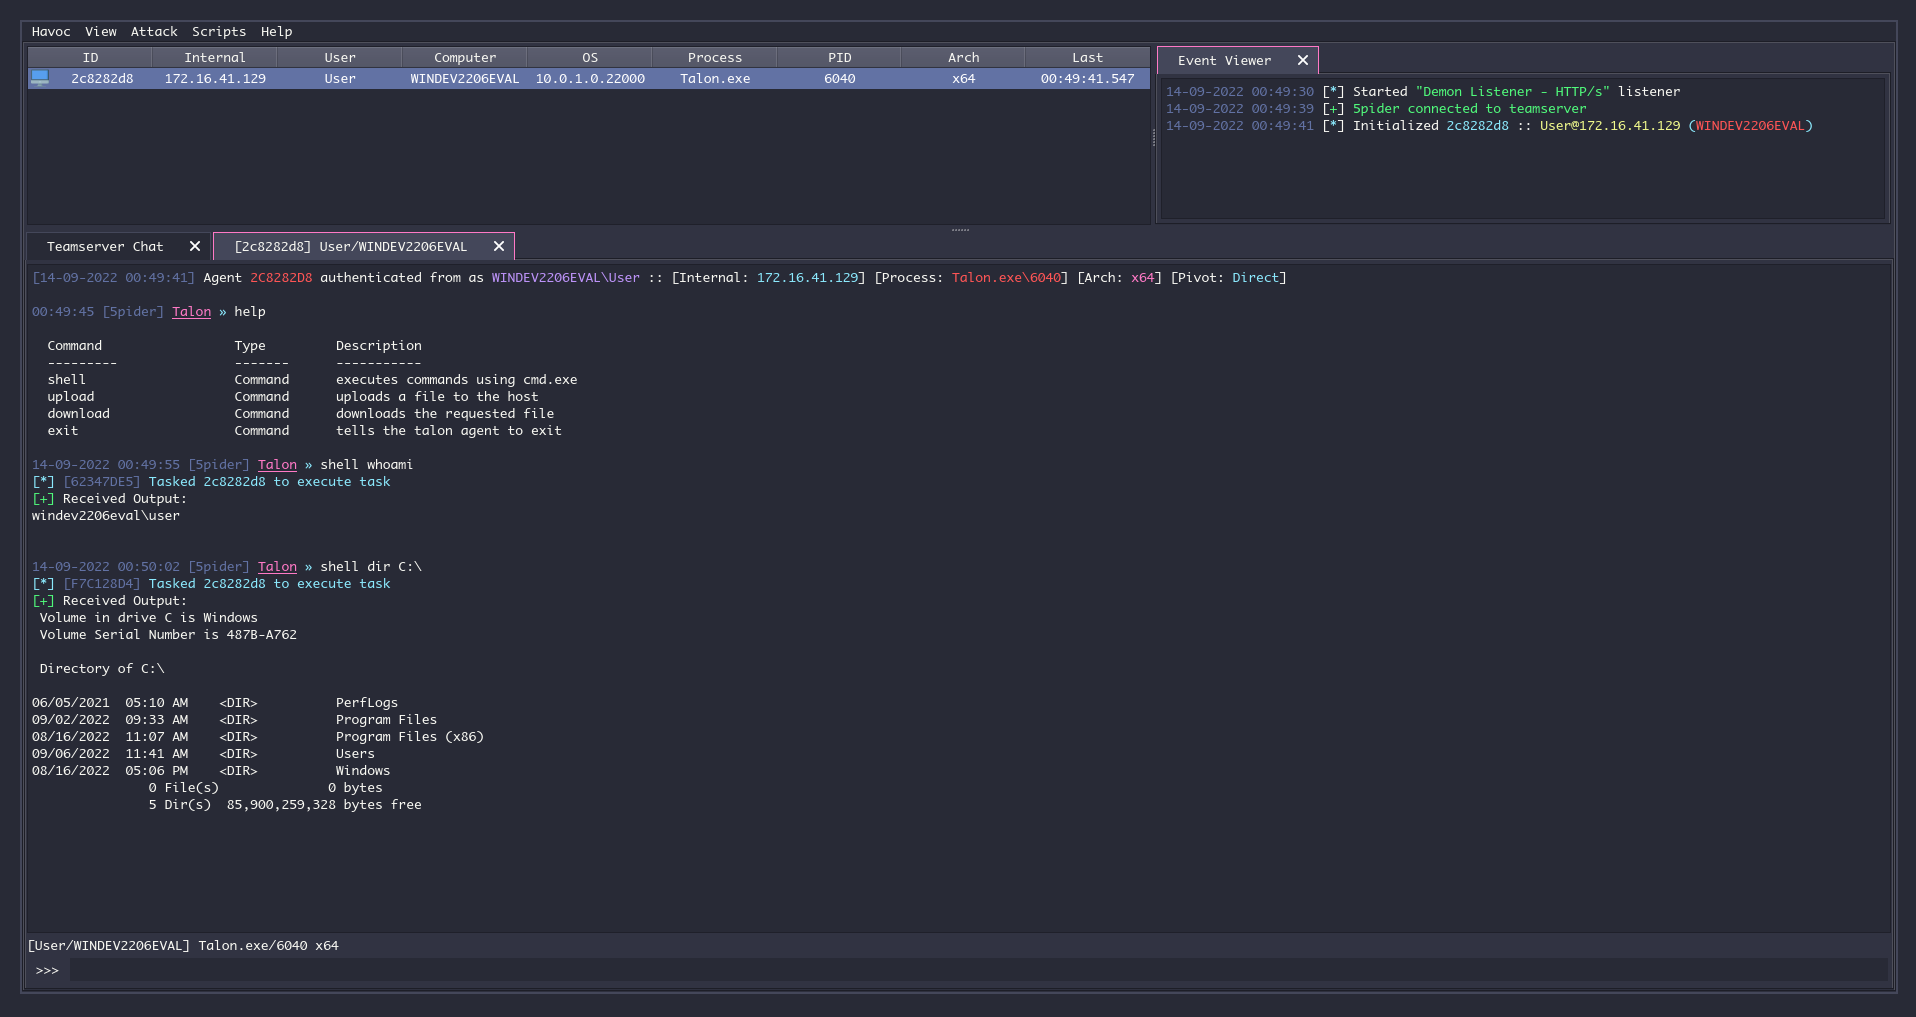
(Démo) Agent tiers pour Havoc

Malware ciblé par DNS over HTTPS (ne s'exécute qu'une seule fois)

Générer le payload multiplateforme de CobaltStrike

CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…

Un ensemble d'outils pour perturber les campagnes utilisant le framework Sliver C2.

Un RAT totalement indétectable pour Windows qui contourne tous les types de protections antivirus et vous donnera un shell CMD dans votre terminal