
Archived
novahot
 chrisallenlane/novahot
Un framework de webshell pour les testeurs d'intrusion.
exploit-frameworkspayload-generationweb-application-exploitation+3
 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 cobalt-strike/sleep_python_bridge
Ce projet est un « pont » entre le sommeil et le langage python. Il permet de contrôler un teamserver Cobalt Strike via python sans avoir besoin du…
 vulncheck-oss/external-c2-experiments
Module C2 externe Go pour go-exploit qui capture les shells SSH inversés, fournissant un écouteur serveur et un client de payload pour intégrer des…
 azurit/modsecurity-backdoor
Ceci est une preuve de concept d'un logiciel malveillant s'exécutant à l'intérieur de ModSecurity WAF.
 zarkones/bloodfangc2
Implant PIC moderne pour Windows (64 et 32 bits)
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…
 nettitude/poshc2
Un framework C2 compatible avec les proxys utilisé pour aider les red teamers dans la post-exploitation et le mouvement latéral.
 synacktiv/ccmmessagingbackdoor
Porte dérobée de preuve de concept pour le point de gestion SCCM utilisant un service COM malveillant pour l'exécution persistante de commandes à…
 u53rw4r3/remotekeystrokes
Un script pour automatiser les frappes au clavier via un programme graphique de bureau.
 trustedsec/specula
Framework modulaire de commande et de contrôle abusant de la fonctionnalité Page d'accueil de Microsoft Outlook pour une persistance furtive, un…
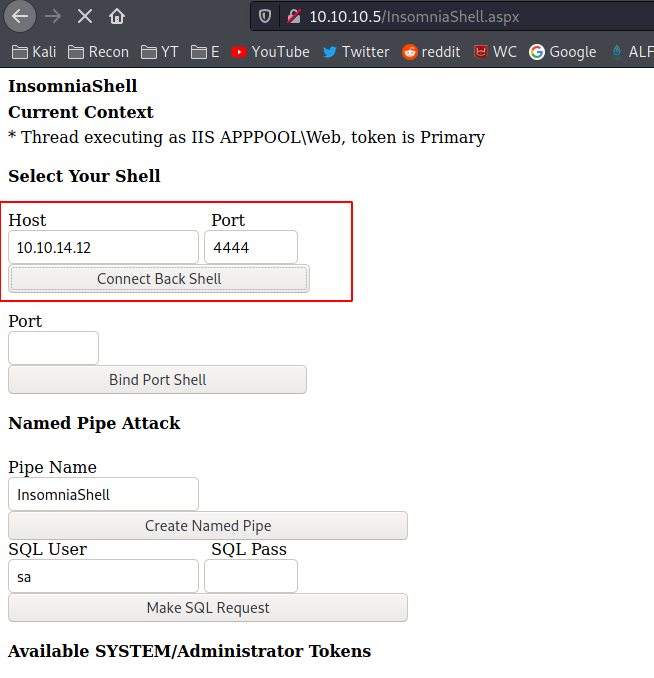 h3x0v3rl0rd/insomniashell
Web shell basé sur ASP.NET pour l'exécution de commandes à distance et la post-exploitation sur des serveurs Windows.
 an0nud4y/evilginx-phishing-infra-setup
Guide de configuration de l'infrastructure de phishing Evilginx - Sécurisation de l'infrastructure Evilginx et Gophish, Suppression des IOCs, TTPs de…
 internetangel/zerocrumb
Extraction des identifiants et cookies protégés par App-Bound sans privilèges.
 gl4ssesbo1/nebula
Nebula est un framework C2 cloud, qui offre actuellement des fonctionnalités de reconnaissance, d'énumération, d'exploitation et de post-exploitation…
 r00t-3xp10it/fakeimageexploiter
Utilisez une fausse image.jpg pour exploiter des cibles (masquer les extensions de fichiers connues)
 onsec-fr/http-asynchronous-reverse-shell
[POC] Reverse shell asynchrone utilisant le protocole HTTP.
 t3l3machus/villain
Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…