


 marcorosa/cnc-botnet-in-python
C&C Botnet écrit en Python avec fabric
 audibleblink/bothan
Cette IP est-elle un serveur C2 ?
 lovechoudoufu/about_cobaltstrike4.5_cdf
Crack de la version 4.5 de CobaltStrike, suppression de la fonctionnalité checksum8, contournement de BeaconEye, correction de la fuite du stage due…
 maldevel/dicerosbicornis
Un backdoor Windows complet qui utilise l'email comme serveur C&C.
 killswitch-gui/flask_appengine_redirector
Redirection C2 Flask pour Google App Engine
 al1ex/powershell-c2
Powershell-C2
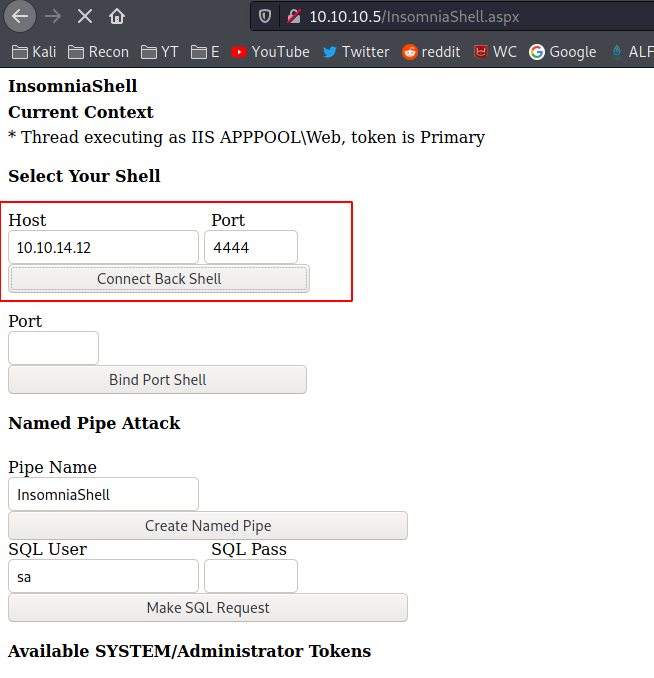 h3x0v3rl0rd/insomniashell
Web shell basé sur ASP.NET pour l'exécution de commandes à distance et la post-exploitation sur des serveurs Windows.
 netomize/http-basma
Dans le domaine de la cybersécurité, identifier et caractériser précisément les serveurs web est essentiel pour la détection des menaces,…
 sensepost/dns-shell
DNS-Shell est un Shell interactif via le canal DNS.

 und3rf10w/external_c2_framework
API Python pour utilisation avec la spécification External C2 de Cobalt Strike.
 ariary/queensono
Binaire Golang pour l'exfiltration de données avec le protocole ICMP (+ bindshell ICMP, tunneling HTTP via ICMP, ...)
 trustedsec/cs_coffloader
Chargeur COFF pour Cobalt Strike qui exécute des Beacon Object Files en mémoire, permettant des outils personnalisés et une post-exploitation furtive…
 epotseluevskaya/aspx_webshell_coffloader
Shell web ASPX avec chargeur COFF pour exécuter des fichiers objet Beacon (BOF) sur des serveurs cibles via un client Python semi-interactif, conçu…
 weaselsec/godpotato-aggressor-script
Script Aggressor pour Cobalt Strike qui automatise l'élévation de privilèges de compte de service Windows vers SYSTEM via GodPotato lors d'opérations…
 outflanknl/doh_c2_trigger
Code pour l'article de blog : https://outflank.nl/blog/2018/10/25/building-resilient-c2-infrastructues-using-dns-over-https/
 enigma0x3/powershell-c2
Framework de commande et de contrôle basé sur PowerShell utilisant des charges utiles hébergées sur un site web pour un accès distant persistant et…