

abyss-c2
 flags-alt/abyss-c2
Framework C2 complet pour l'exploitation IoT (CVE-2020-25078) avec panneau web en temps réel, acquisition de cibles multi-sources, scan de…
penetration-testing-frameworksreconnaissancevulnerability-scanners+7
2
flags-alt/abyss-c2Framework C2 complet pour l'exploitation IoT (CVE-2020-25078) avec panneau web en temps réel, acquisition de cibles multi-sources, scan de…
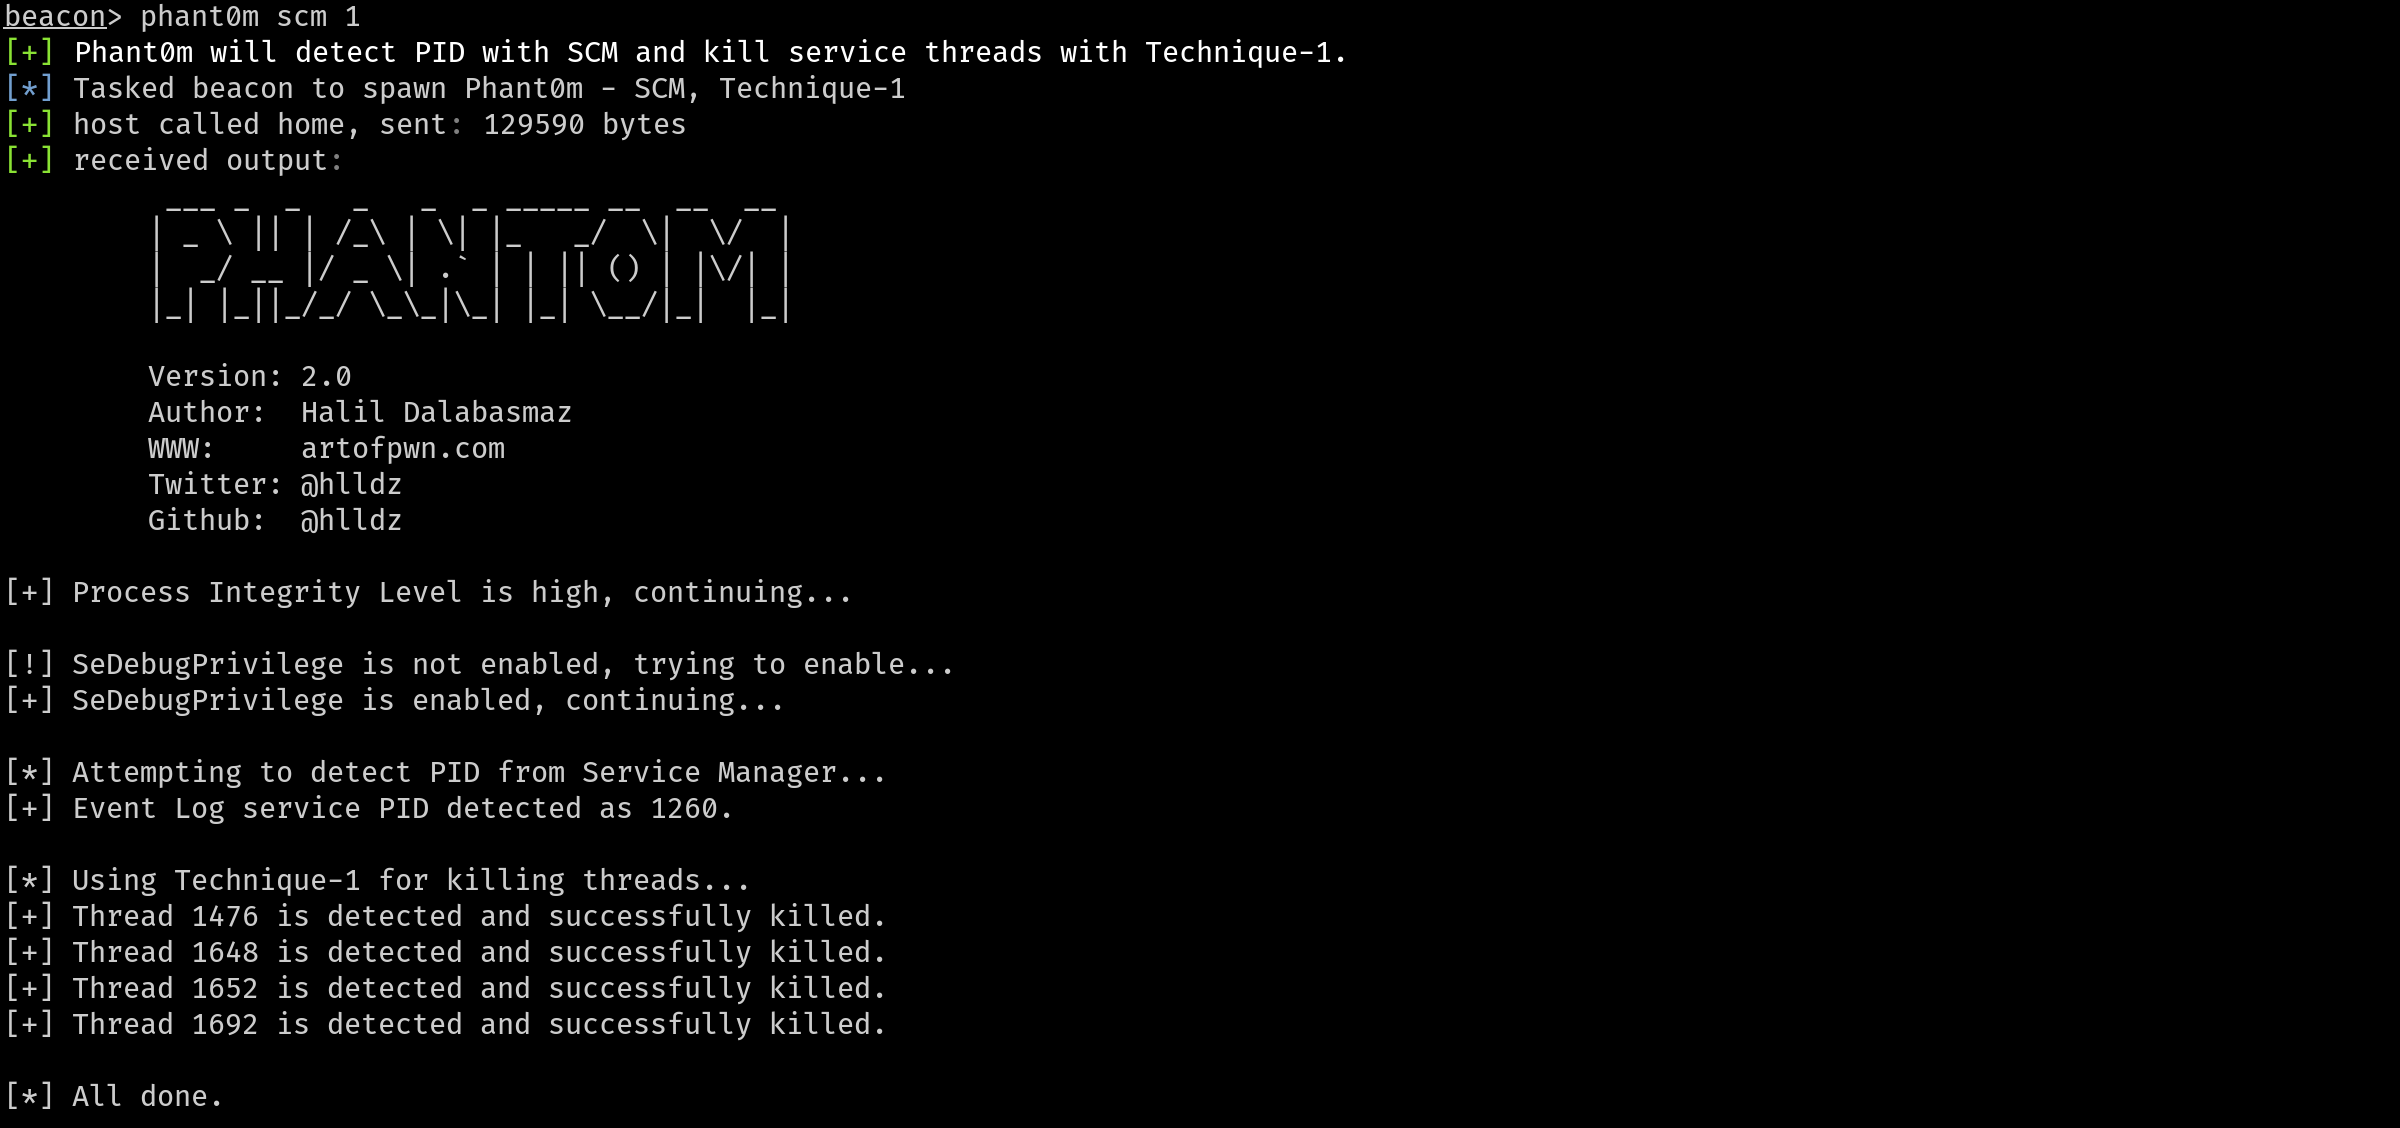 hlldz/phant0m
Tueur de journaux d'événements Windows
 p3nt4/invoke-socksproxy
Proxy SOCKS et serveur SOCKS inversé utilisant PowerShell.
 praetorian-inc/pentestly
Framework interne de test d'intrusion en Python et Powershell
 ralfhacker/kerbeus-bof
BOF pour l'abus de Kerberos (une implémentation de certaines fonctionnalités importantes de Rubeus).
 ttpreport/ligolo-mp
Solution de pivotement multijoueur
 joelgmsec/psransom
Simulateur de ransomware PowerShell avec serveur C2
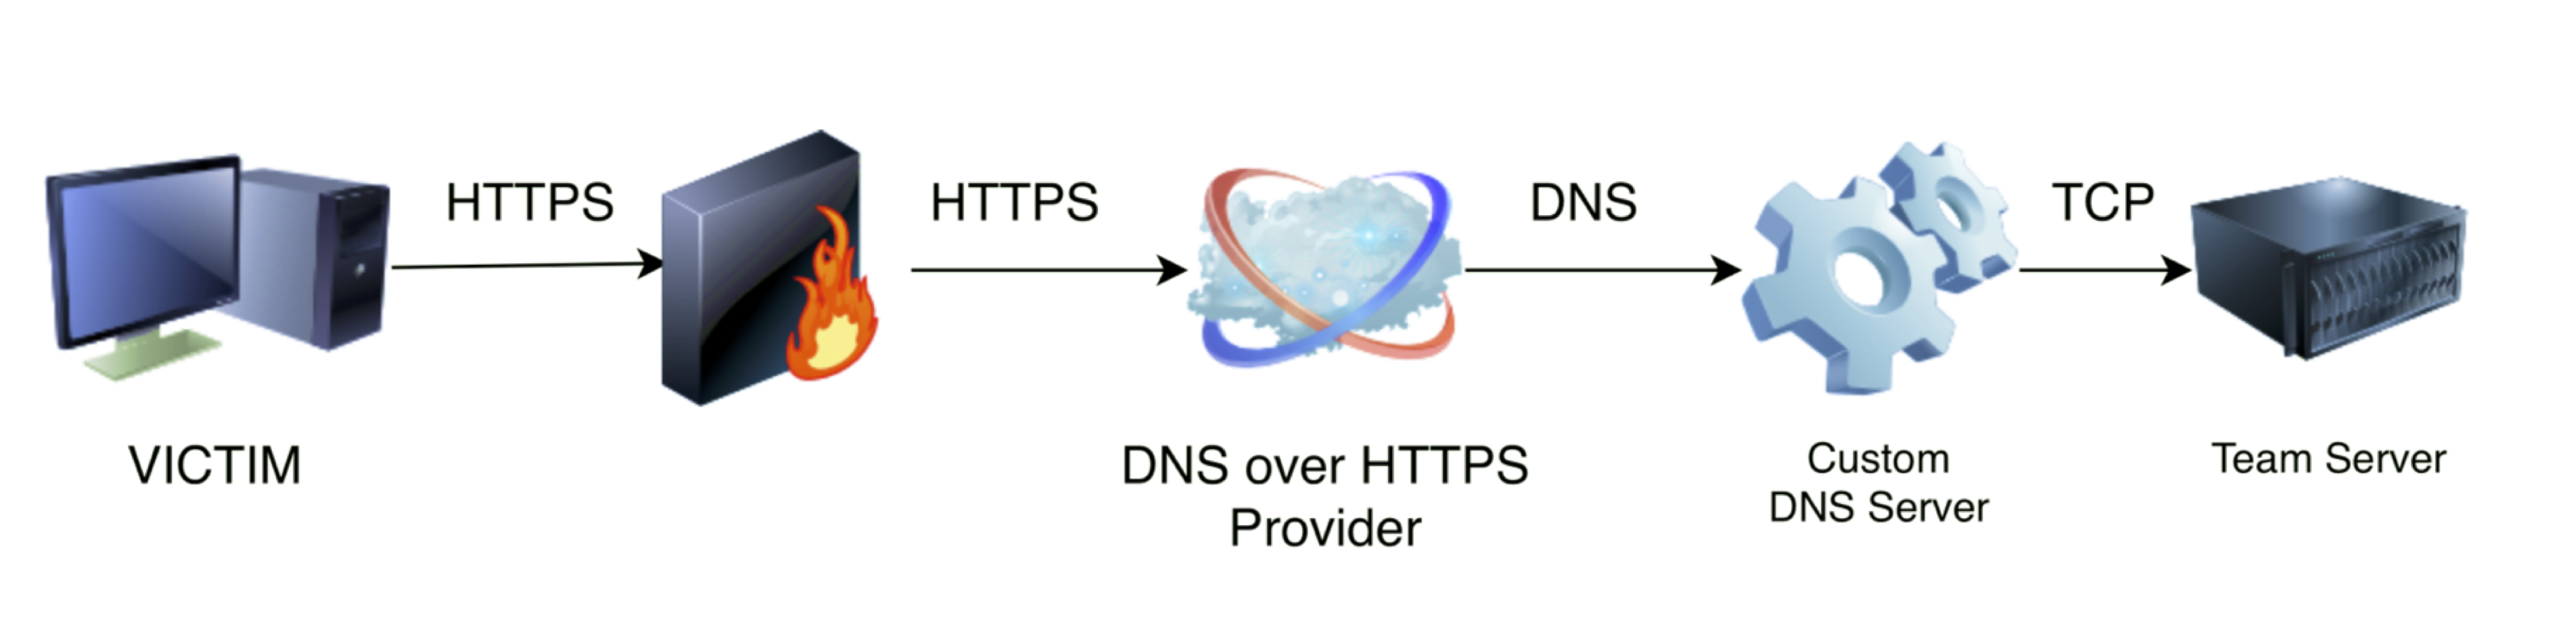 spiderlabs/dohc2
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…
 havocframework/modules
Modules utilisés par le Havoc Framework
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) est un reverse shell basé sur Python, doté de fonctionnalités qui facilitent un scénario de…
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework est un outil d'aide au test d'intrusion et un framework d'exploitation. Il promeut le principe d'attaquer le web en…
 cornerpirate/java-stager
Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
 d3adzo/shepard
Outil persistant de téléchargement/téléversement/exécution en cours de développement utilisant Windows BITS.
 gildasio/wshlient
Un outil simple pour interagir avec les shells web et les vulnérabilités d'injection de commandes
 rek7/ddoor
DDoor - backdoor multiplateforme utilisant les enregistrements DNS TXT
 melardev/xeytanwin32-rat
TRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32
 markoarmitage/metasploit-framework
app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…
 retrobyte/shadowtech-rat
Un exemple d'outil d'administration à distance.