

RedPeanut
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
330
b4rtik/redpeanutRedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 oldkingcone/slopshell
le seul webshell PHP dont vous avez besoin.
 ruped24/killchain
Une console unifiée pour exécuter les étapes de la 'kill chain' des attaques.
 abhishekkr/n00brat
Kit d'administration à distance (ou Trojan) pour système POSiX (Linux/Unix) fonctionnant en tant que service Web.
 plackyhacker/cmdlinespoofer
Comment usurper la ligne de commande lors de la création d'un nouveau processus en C#.
 cisc0-gif/kitt-lite
Outil CLI de pentesting basé sur Python
 codextf2/pyhmmm
Agent Python PoC simple pour présenter l'interface d'agent personnalisée de Havoc C2. Ni sûr ni stable en exploitation. Publié avec l'article de blog…
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell est un RAT et un Botnet conçu comme un trio de programmes.
 woj-ciech/social-media-c2
Script est une preuve de concept pour contrôler votre machine via les réseaux sociaux.
 alanbaumgartner/aurora
Outil d'administration à distance Aurora
 catatonicprime/tospovirus
Un ver infectant les WiFi Pineapple.
 buter-chkalova/rvbbit-arsenal
Recherche offensive & défensive sur la sécurité du noyau Linux, axée sur le comportement des rootkits, les artefacts observables et la détection.
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Détecteur comportemental avancé de C2 et de reverse shells pour les systèmes Linux/Windows/Unix. Propose une analyse des…
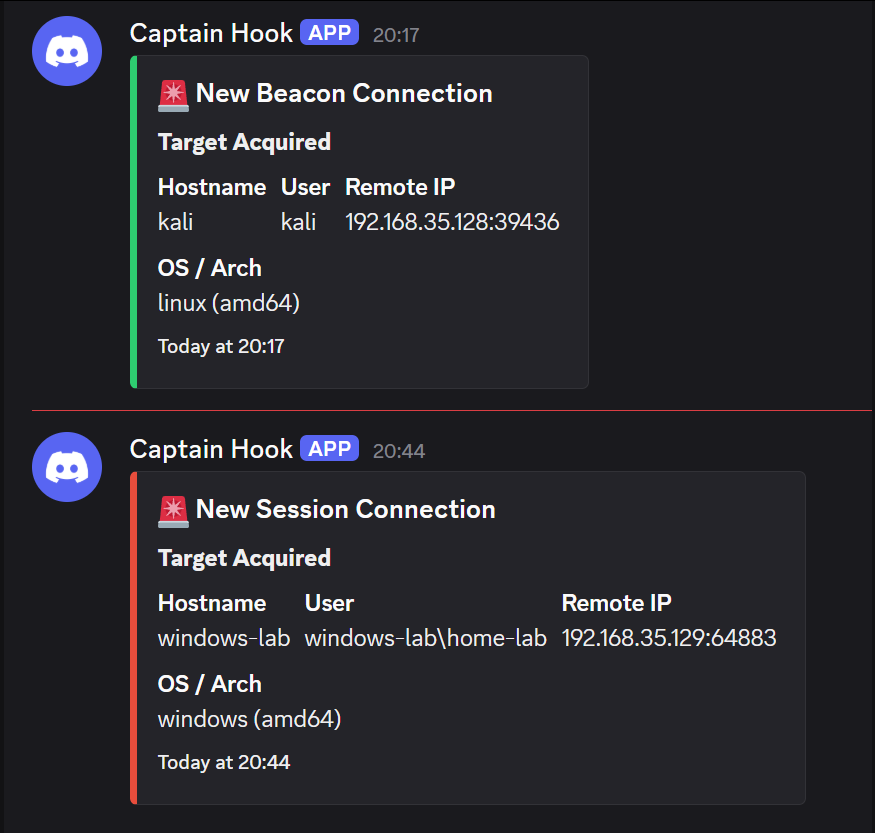 0x0trace/sliver-n8n-notifications
Système de notification en temps réel pour les rappels d’implant Sliver C2, intégrant des workflows n8n pour envoyer des alertes codées par couleur…
 noraj/atmail-exploit-toolchain
AtMail Email Server Appliance 6.4 - Chaîne d'outils d'exploitation (XSS > CSRF > RCE)
 mitre/caldera-crater
Implant de cheval de Troie d'accès à distance (RAT) en C# pour le framework d'émulation d'adversaire Caldera, permettant le commandement et le…
 shadowopcode/desckvb-rat
Analyse complète d'un cheval de Troie d'accès à distance jamais documenté auparavant, lié à la chaîne d'outils Pjoao1578