

Archived
Revenant
 0xtriboulet/revenant
Revenant - Un agent tiers pour Havoc qui démontre des techniques d'évasion dans le contexte d'un framework C2
ids-ips-evasionpost-exploitationcommand-and-control+3
0xtriboulet/revenantRevenant - Un agent tiers pour Havoc qui démontre des techniques d'évasion dans le contexte d'un framework C2
 kudaes/lolbits
** ABANDONNÉ ** Framework C2 qui utilise Background Intelligent Transfer Service (BITS) comme protocole de communication et Direct Syscalls + Dinvoke…
 immersive-labs-sec/bruteratel-detectiontools
Une collection d'outils et de règles pour décoder les badgers Brute Ratel C4
 0xbbuddha/hermes
Un agent Python ciblant Linux pour Mythic C2
 machine1337/smtpshell
Un simple Reverse Shell capable de communiquer via Gmail SMTP ou tout autre SMTP pour contourner les restrictions réseau.
 helgesverre/livewire-honeypot
Honeypot à haute interaction imitant une application Laravel/Livewire vulnérable. Capture les exploits RCE et les webshells ciblant CVE-2024-47823,…
 veil-framework/veil-evasion
Veil Evasion n'est plus pris en charge, utilisez Veil 3.0 !

 dragoqcc/cruciblec2
Un framework de commande et contrôle en C#
 praetorian-inc/chromealone
Un outil pour transformer les navigateurs Chromium en un implant C2.
 p3nt4/nuages
Un framework C2 modulaire
 nopernik/sshpry2.0
SSHPry v2 - Espionner et contrôler le TTY des clients connectés SSH
 not-sekiun/pyiris
PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
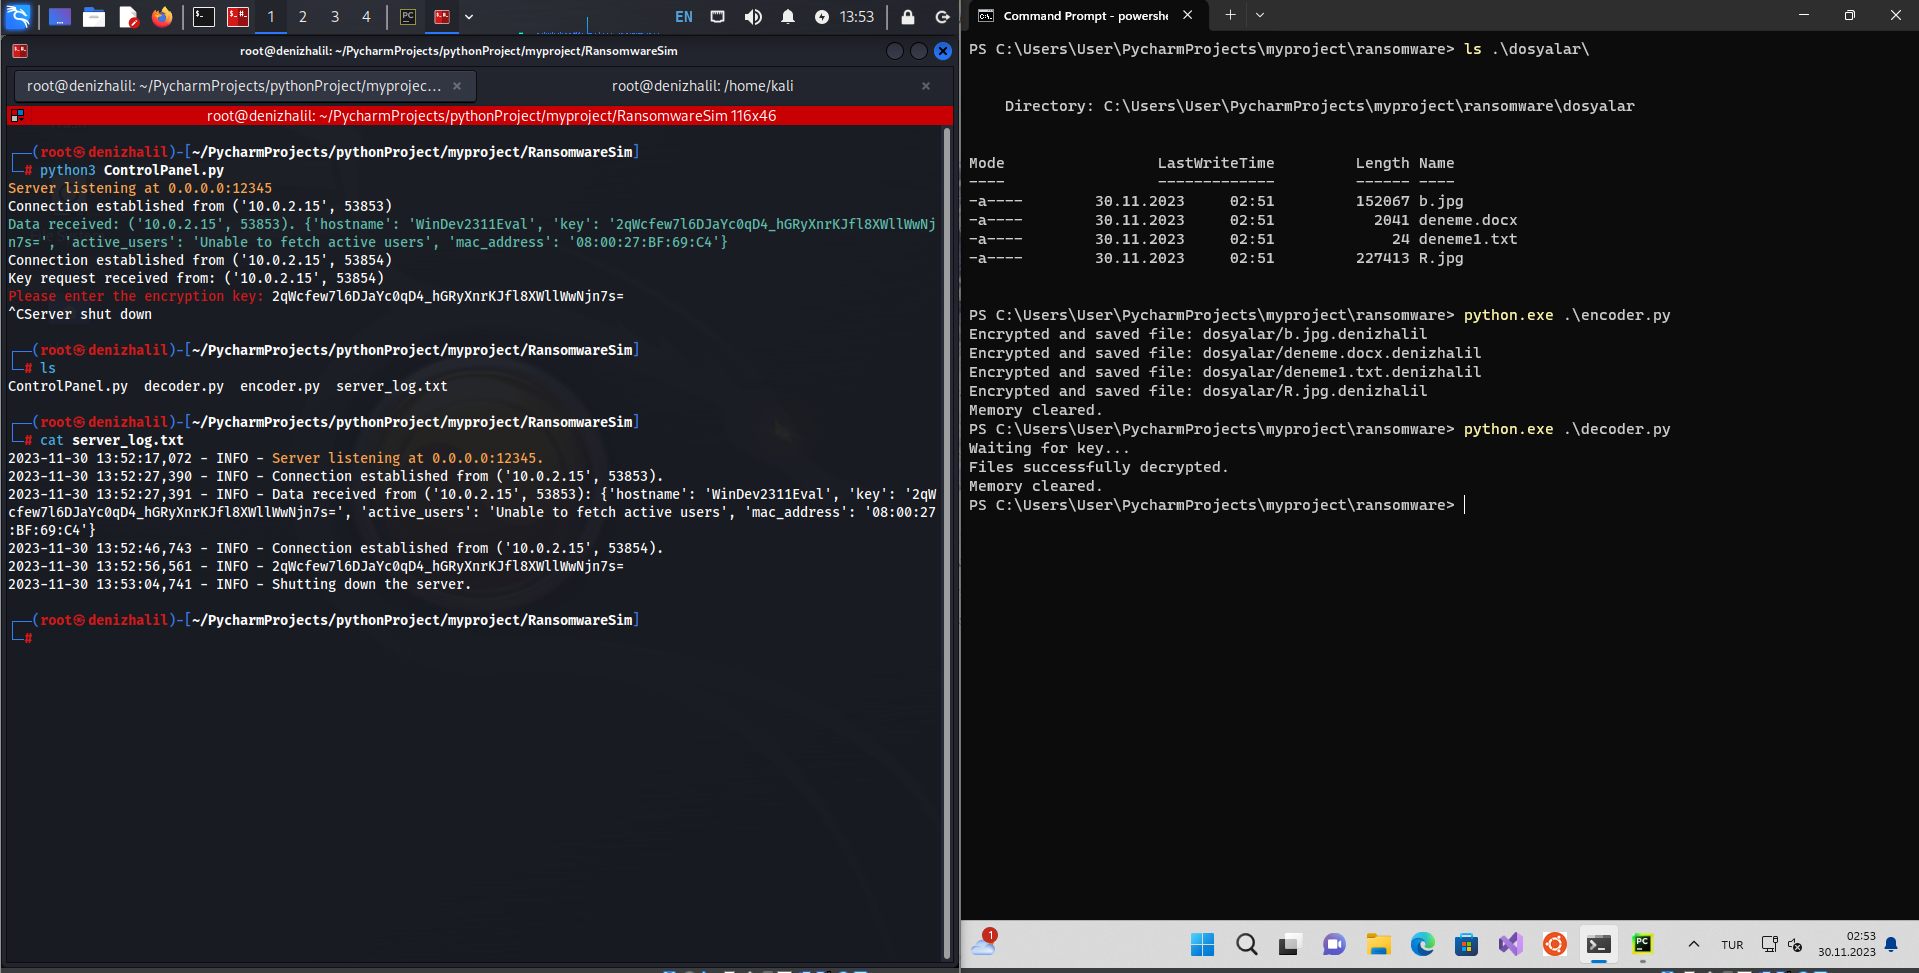 halildeniz/ransomwaresim
Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode est un projet de recherche en sécurité qui démontre une technique furtive permettant d'encoder des fichiers exécutables dans des…
 m4sc3r4n0/spyrat
Cheval de Troie d'accès à distance en Python
 ilikenwf/darkagent
DarkAgent Outil d'administration à distance RAT par DragonHunter