

WebGoat.NET
 owasp/webgoat.net
OWASP WebGoat.NET
vulnerability-analysiscode-analysisweb-security+3
73il y a 13 ans
owasp/webgoat.netOWASP WebGoat.NET
 papermtn/gitlab-watchman
Détection des secrets exposés et des données personnelles dans GitLab
 avito-tech/deepsecrets
Outil d'analyse statique qui scanne le code source à la recherche de secrets codés en dur, de clés API et d'identifiants en utilisant une…
 nccgroup/goatcasino
Ceci est un déploiement Truffle de contrats intelligents intentionnellement vulnérables, destiné à permettre aux personnes intéressées par la…
 faloker/purify
Outil tout-en-un pour gérer les rapports de vulnérabilité provenant des pipelines AppSec
 synacktiv/bip
API Python orientée objet pour simplifier l'interaction avec IDA pour la rétro-ingénierie, permettant le développement de plugins et l'automatisation…
 owasp/owasp-scs
Projet OWASP de sécurité des contrats intelligents (SCS)
 rog3rsm1th/frelatage
Fuzzer basé sur la couverture pour applications Python
 opensourcemalware/polinrider
Dossier technique sur l'attaque de la chaîne d'approvisionnement PolinRider liée à la Corée du Nord, documentant l'injection de payload JS obfusqué,…
 we5ter/flerken
Une solution pour la détection de commandes obscurcies multiplateforme présentée à CIS2019 Chine. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 nstarke/egodeath
A JavaScript Obfuscator based on Cryptographic Indistinguishability Obfuscation techniques
 cyber-defence-campus/mole
Un plugin Binary Ninja utilisant le slicing arrière de variables comme moteur d'analyse statique de flux de données.
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 shubhamshubhankar/autosource
Cadre d'analyse statique de code automatisé intégré à SonarQube pour la détection précoce des vulnérabilités dans le code source en scannant les…
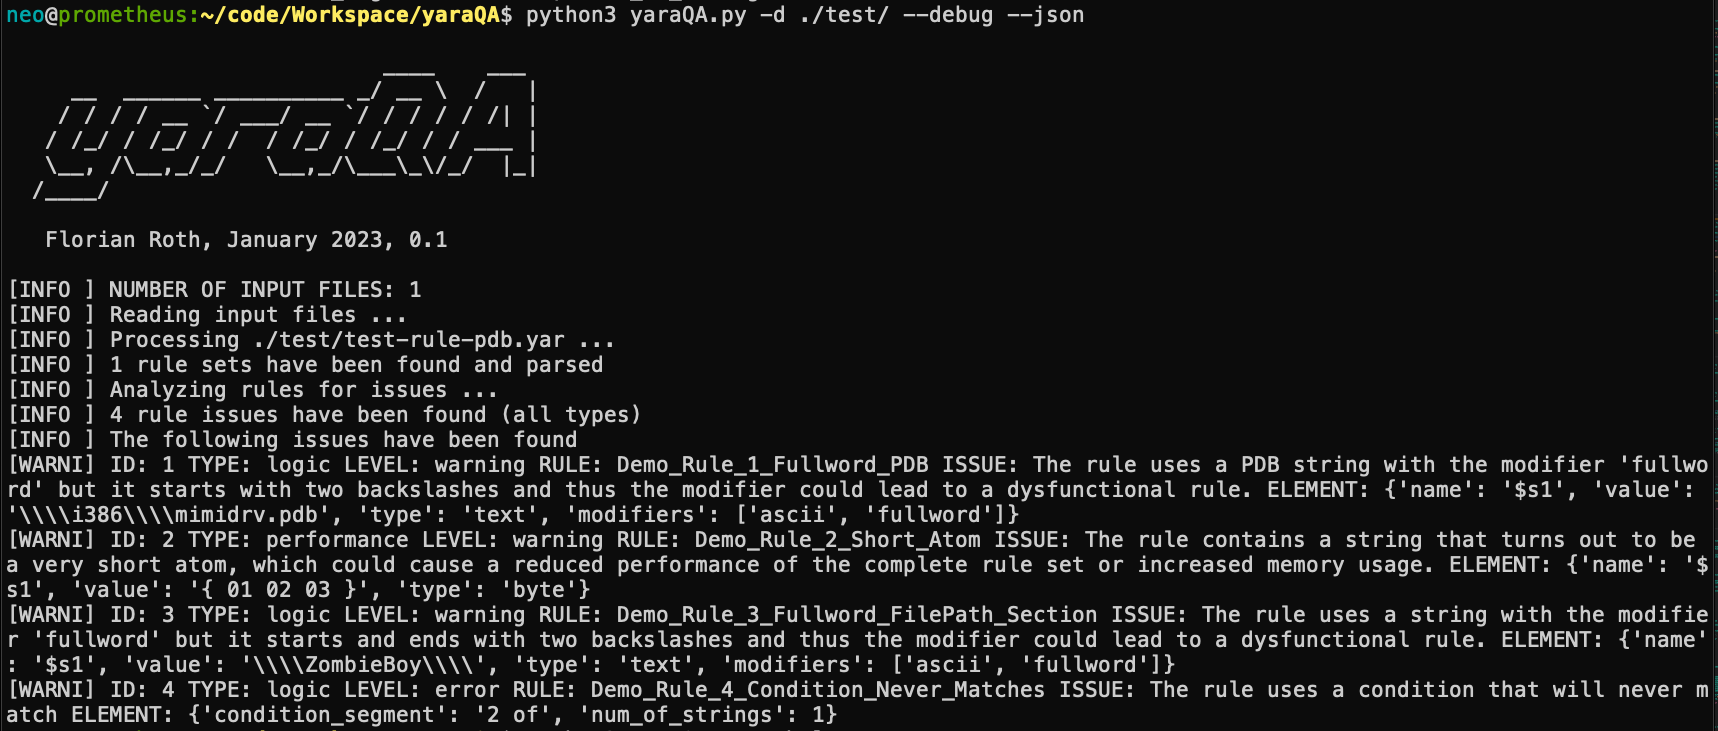 neo23x0/yaraqa
Analyseur de règles YARA pour améliorer la qualité et les performances des règles
 wolfssl/wolfcose
Une implémentation COSE + CBOR rapide, portable et légère pour les systèmes embarqués. Prend en charge PQC, FIPS 140-3, DO-178 et MISRA C. Propulsé…
 samsung/utopia
Génération automatisée de pilotes de fuzz basée sur UT
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier