
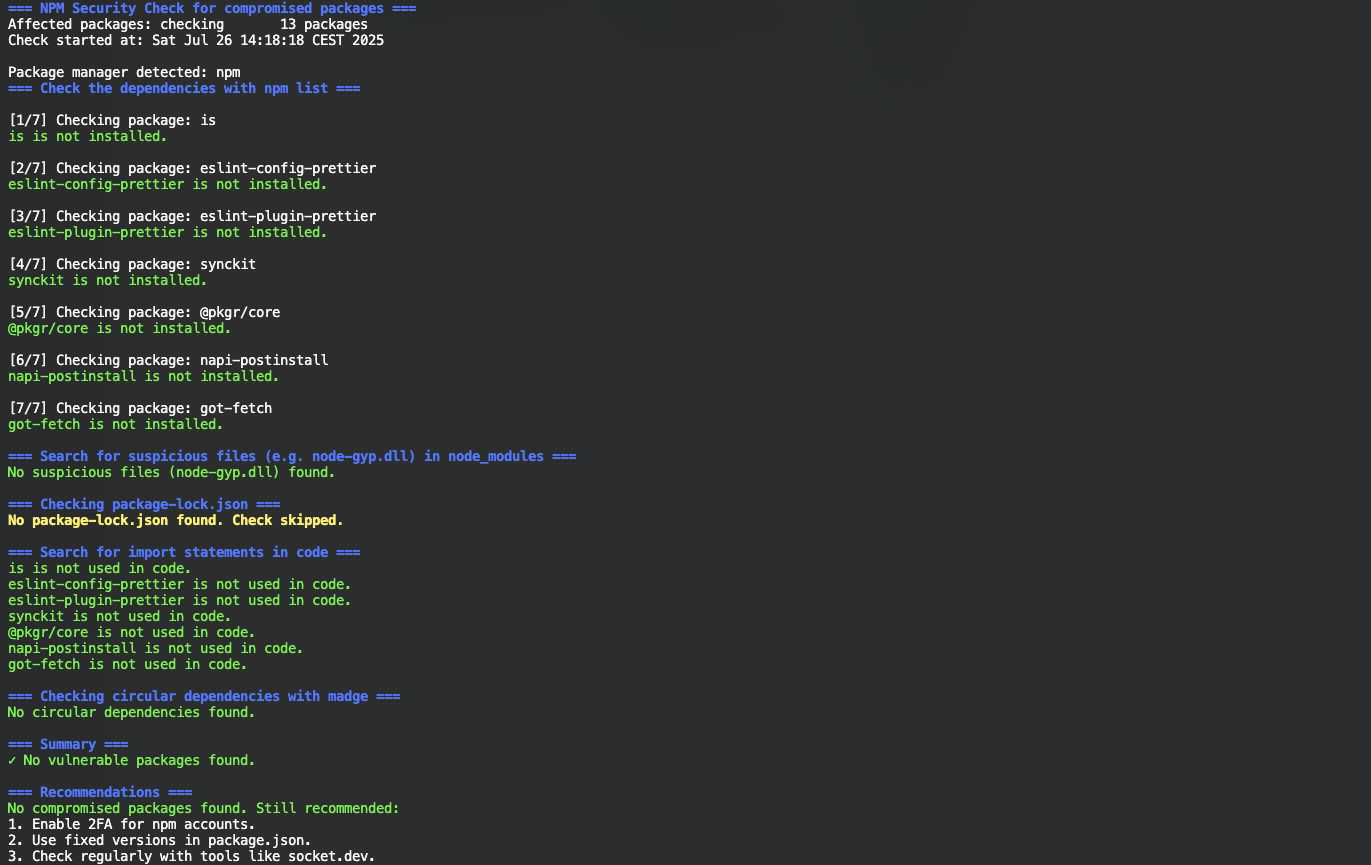
cve-2025-54313
 nihilor/cve-2025-54313
Vérifie les projets à la recherche de paquets compromis, de fichiers suspects et d'instructions d'importation.
static-analysisvulnerability-scannerscode-analysis+2
nihilor/cve-2025-54313Vérifie les projets à la recherche de paquets compromis, de fichiers suspects et d'instructions d'importation.
 iamlucif3r/aws-key-hunter
[Juste pour le fun] Trouvez les clés AWS exposées (CLÉS VALIDES UNIQUEMENT) sur github
 mindpatch/vulfy
🐺 Vulfy – Scanner de versions de paquets rapide basé sur Rust
 zhangzhuosjtu/web3bugs
Démystifier les bugs exploitables dans les contrats intelligents
 breadsquad/ediop3php
Un scanner PHP CVE-2025-1219. En bash sans root.
 h3x0v3rl0rd/pickle_exploit
Démonstration d'une vulnérabilité d'exécution de code à distance via la sérialisation Pickle dans ClearML
 rwxstoned/ldrshuffle
Technique d'exécution/injection de code utilisant la manipulation de la structure du module PEB des DLL

 swiftdevcollective/xcodeprojectsecurity
Une application macOS pour analyser les fichiers de projet Xcode à la recherche de problèmes de sécurité potentiels.
 hxsecurity/dongtai
Outil open-source de test de sécurité d'application interactif (IAST) qui instrumente passivement les applications Java pour détecter les…
 k271266/cve-2021-42694
Outil d'analyse statique pour détecter les attaques de substitution homoglyphe dans le code source, en scannant les identifiants Python pour des…
 mf-labs/witcher
Gérer les contrôles de GitHub Advanced Security (GHAS) à grande échelle
 aquasecurity/tfsec
Tfsec fait maintenant partie de Trivy
 20urc3/sekiryu
Kit complet pour Ghidra headless.
 samsung/utopia
Génération automatisée de pilotes de fuzz basée sur UT
 jaloon/spring-webmvc5
Fork de spring-webmvc 5.3.39 pour corriger CVE-2024-38816, CVE-2024-38819
 google/kernel-sanitizers
Linux Kernel Sanitizers, détecteurs rapides de bogues pour le noyau Linux
 microcosm-cc/bluemonday
bluemonday : un assainisseur HTML rapide en golang (inspiré de l'OWASP Java HTML Sanitizer) pour nettoyer le contenu généré par les utilisateurs des…
 checkmarx/checkmarx-cve-2025-30066-detection-tool
Scanne les workflows et journaux GitHub à la recherche d'indicateurs de CVE-2025-30066, détectant les actions malveillantes et les secrets exposés…