

lodash.template-fixed
 khayashi4337/lodash.template-fixed
Fork de lodash.template avec correctif pour CVE-2021-23337 (injection de commande via l'option variable)
general-purpose-utilitiesvulnerability-analysiscode-analysis+1
khayashi4337/lodash.template-fixedFork de lodash.template avec correctif pour CVE-2021-23337 (injection de commande via l'option variable)
 useaitechdad/openclaw-technical-analysis
Cette recherche technique et cet examen sont à des fins éducatives sur du code public et constituent une utilisation équitable en vertu de la Loi sur…
 kriskimmerle/wheelaudit
# Analyseur de sécurité des fichiers Wheel Python — analyse les fichiers .whl pour détecter les problèmes de sécurité avant l'installation. Détecte…
 hazcod/claudleak
Chassez les artefacts de code IA contenant des secrets.
 sudotom/rcno-reviews
Recencio Book Reviews - Plugin WordPress pour gérer les critiques de livres. Créé à l'origine par Kemory Grubb. Fork corrigé pour la sécurité…
 sektioneins/pcc
Auditeur automatisé de configuration PHP qui analyse php.ini pour les mauvaises configurations de sécurité, prend en charge les modes CLI et web, et…
 calusdotai/anticipator
Anticipator est une plateforme open-source de détection de menaces pour les systèmes d'IA multi-agents.
 orange-cyberdefense/grepmarx
Une plateforme d'analyse statique de code source pour les passionnés de sécurité applicative (AppSec).
 chris-anley/cq
CQ, un scanner de sécurité de code
 vladko312/research_successful_errors
Livre blanc présentant les techniques aveugles basées sur les erreurs et booléennes pour SSTI et l'injection de code, avec des payloads universels…
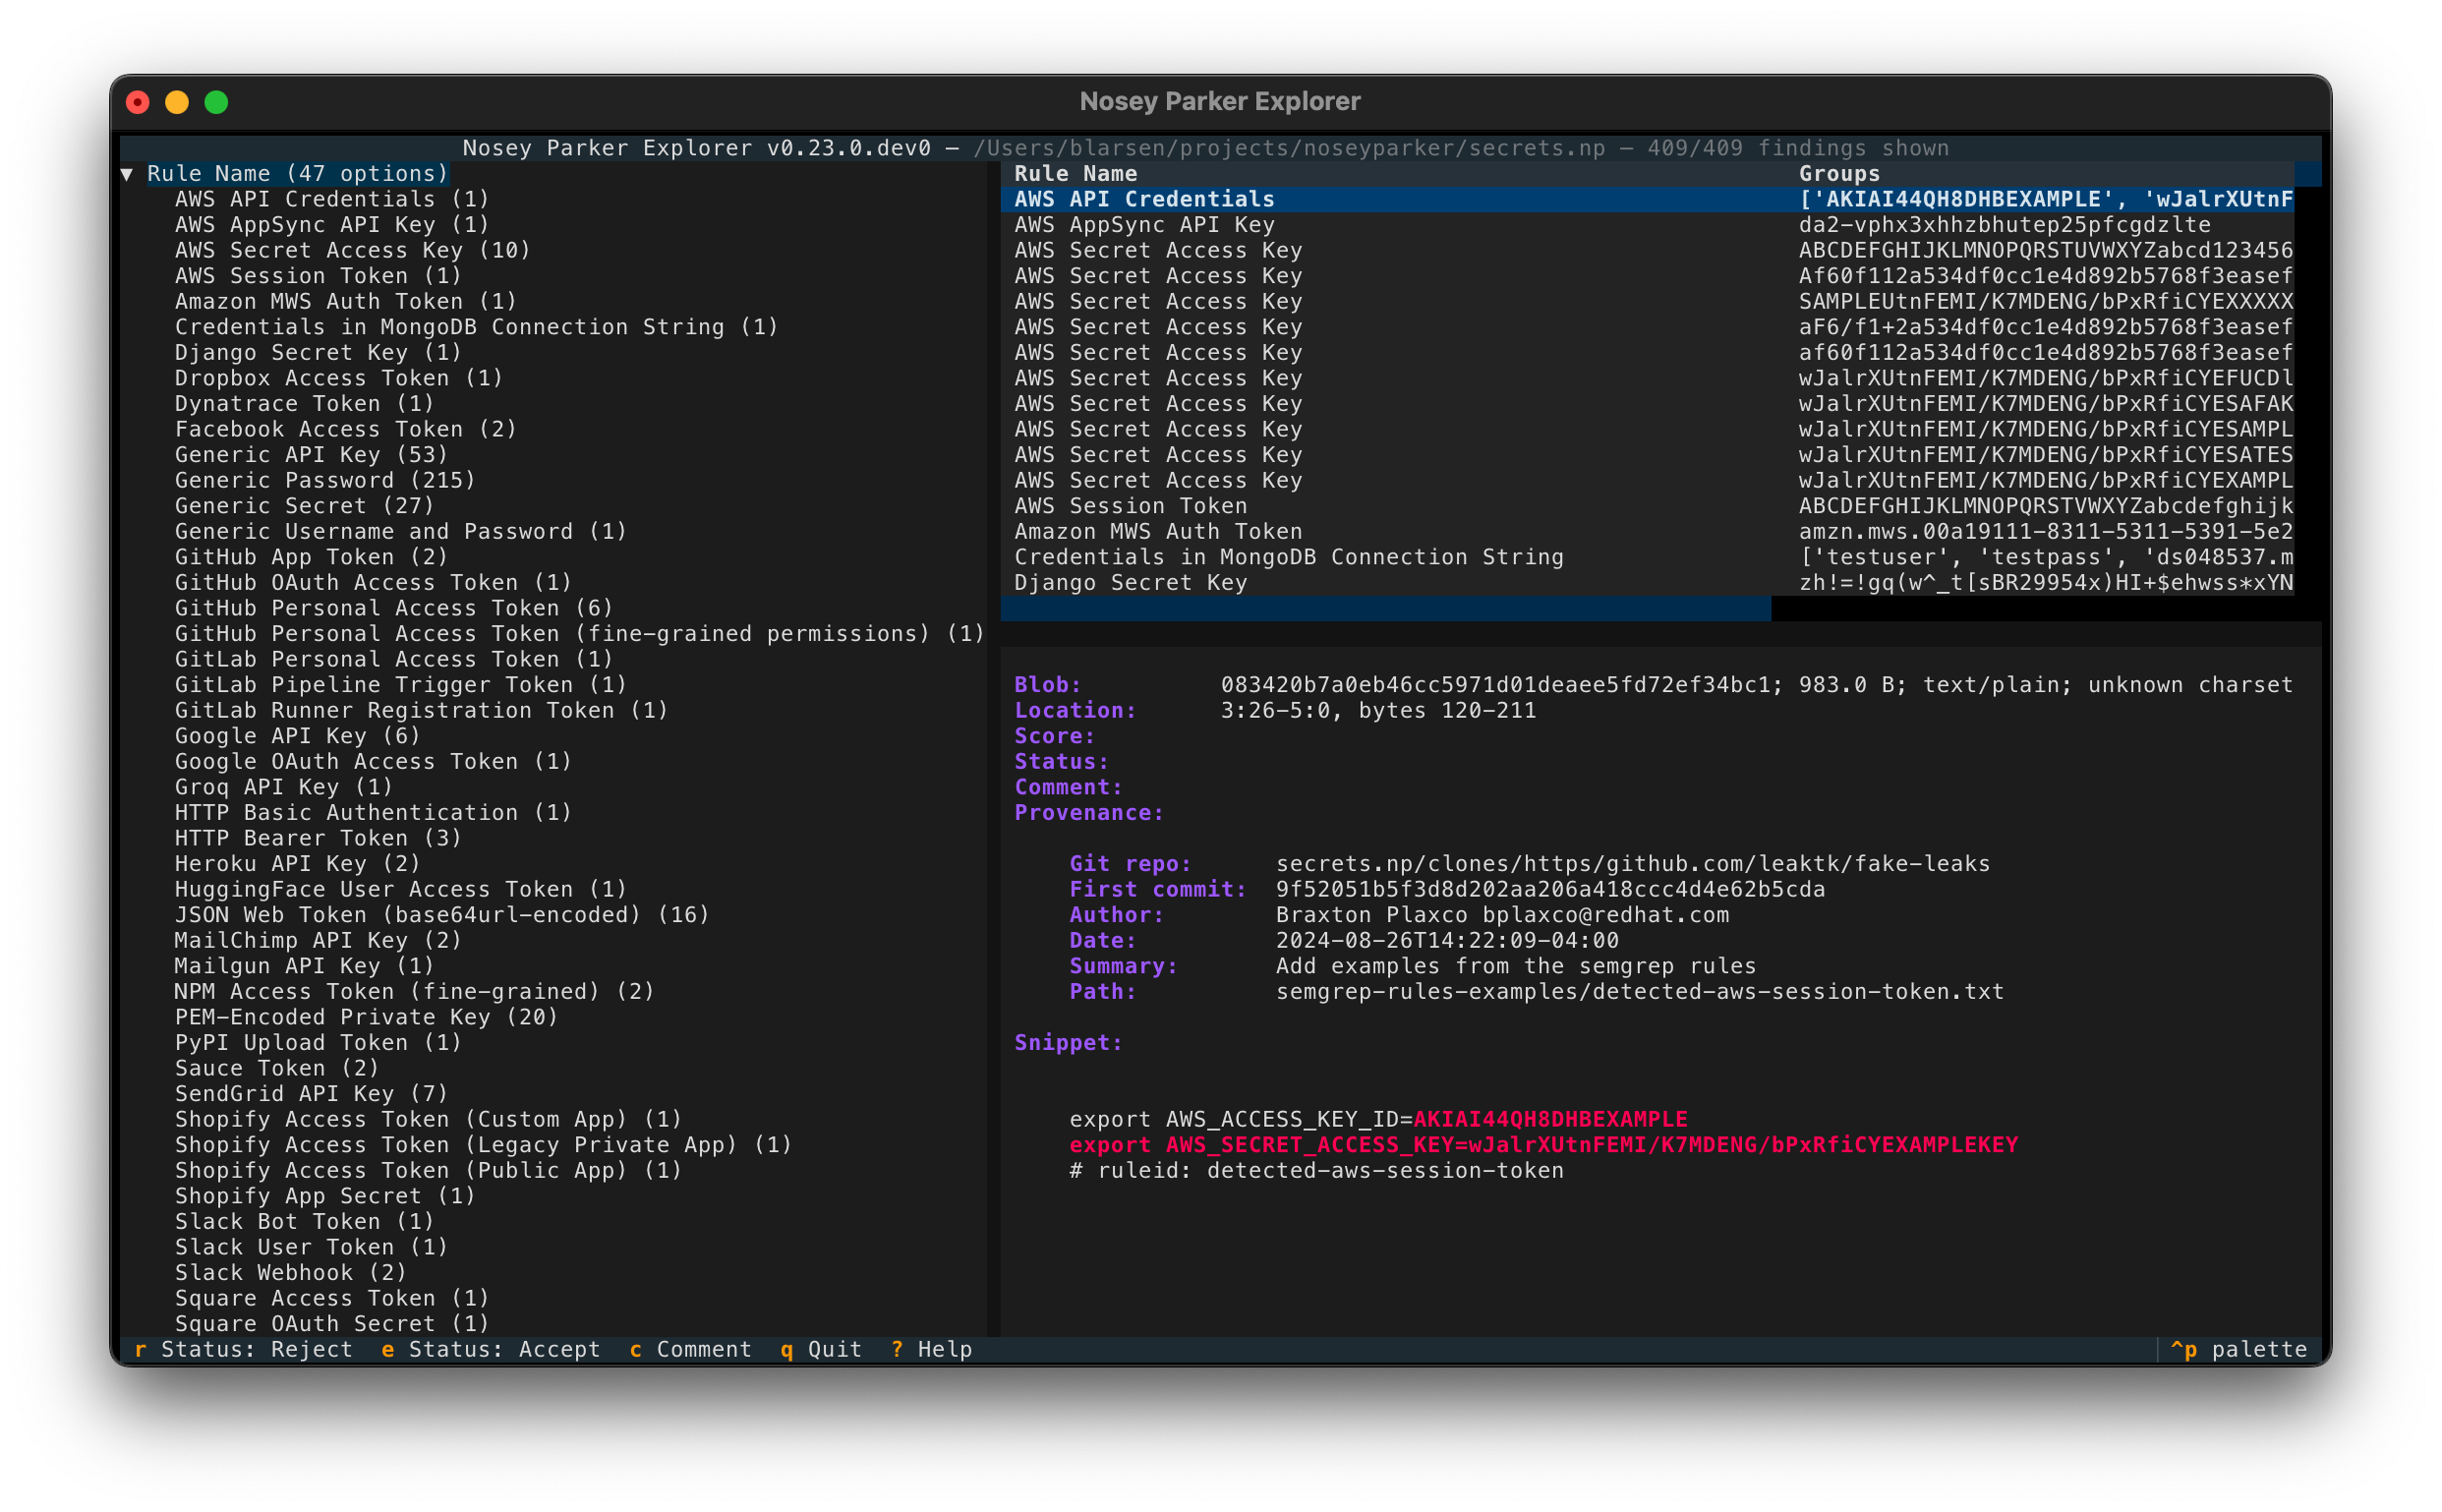 praetorian-inc/noseyparker
Nosey Parker est un outil en ligne de commande qui trouve des secrets et des informations sensibles dans les données textuelles et l'historique Git.
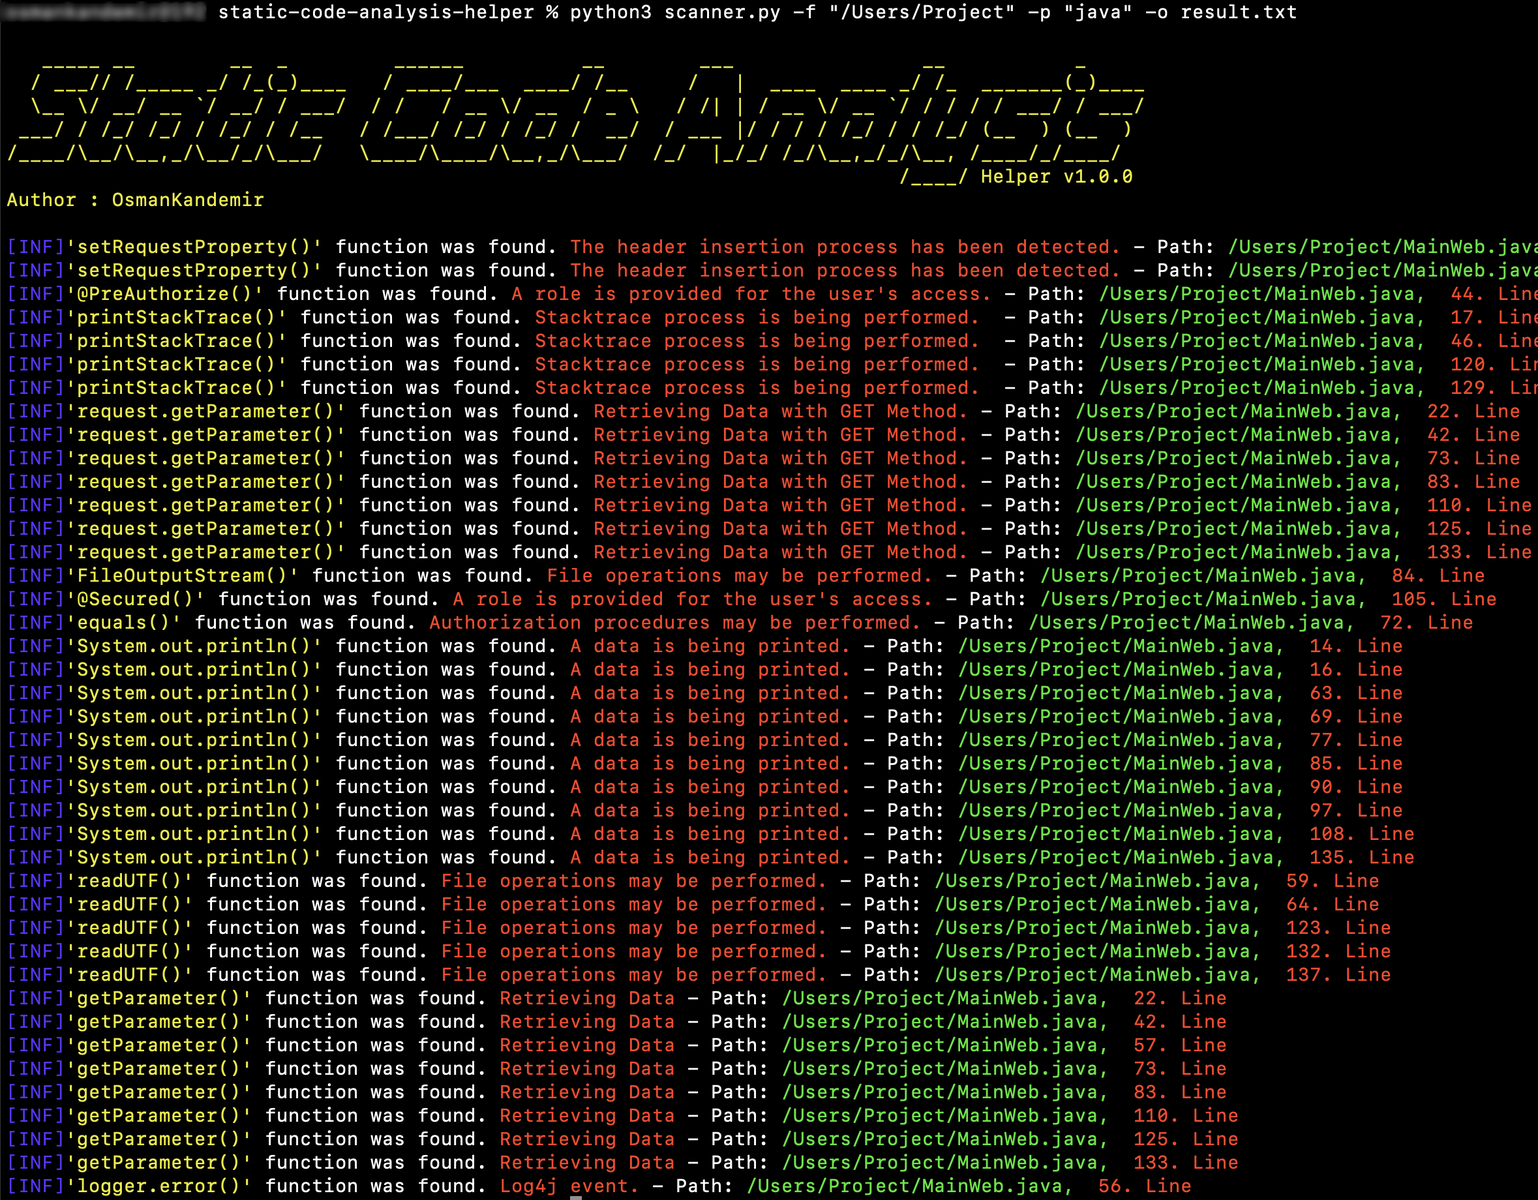 osmankandemir/static-code-analysis-helper
Analyse le code source de projets dans 16 langages pour signaler les fonctions dangereuses liées aux injections SQL (SQLi), aux XSS, aux SSRF, à…
 shoucheng3/jenkinsci__script-security-plugin_cve-2023-24422_1228.vd93135a_2fb_25
Plugin Jenkins offrant des workflows d'approbation de scripts et un sandboxing Groovy pour garantir une exécution sécurisée des scripts, avec des…
 jaydendancer12/ai-code-review
Outil CLI alimenté par l'IA qui examine le code à la recherche de vulnérabilités de sécurité, de bugs et d'anti-patrons en utilisant des LLM. Prend…
 gmh5225/evmbench-certora-agent-harness
Harnais d'agent itératif qui utilise des LLM et Certora Prover pour générer et affiner des spécifications CVL de contrats intelligents, en…
 peterhackz/zyrox
Zyrox : plugin d'obfuscation au moment de la compilation basé sur LLVM.
 behisecc/vibesec-skill
Cette compétence aide Claude à écrire du code sécurisé et à prévenir les vulnérabilités courantes.
 mbennett-labs/crypto-scanner
Outil CLI pour analyser les codebases à la recherche de cryptographie vulnérable aux attaques quantiques.