
wrongsecrets-binaries
 owasp/wrongsecrets-binaries
Code source des binaires de OWASP WrongSecrets
static-analysisvulnerability-analysiscode-analysis+6
11
owasp/wrongsecrets-binariesCode source des binaires de OWASP WrongSecrets
 phpstan/phpstan
Outil d'analyse statique PHP - découvrez les bugs dans votre code sans l'exécuter !
 microsoft/applicationinspector
Un analyseur de code source conçu pour mettre en évidence des fonctionnalités intéressantes et d'autres caractéristiques afin de répondre rapidement…
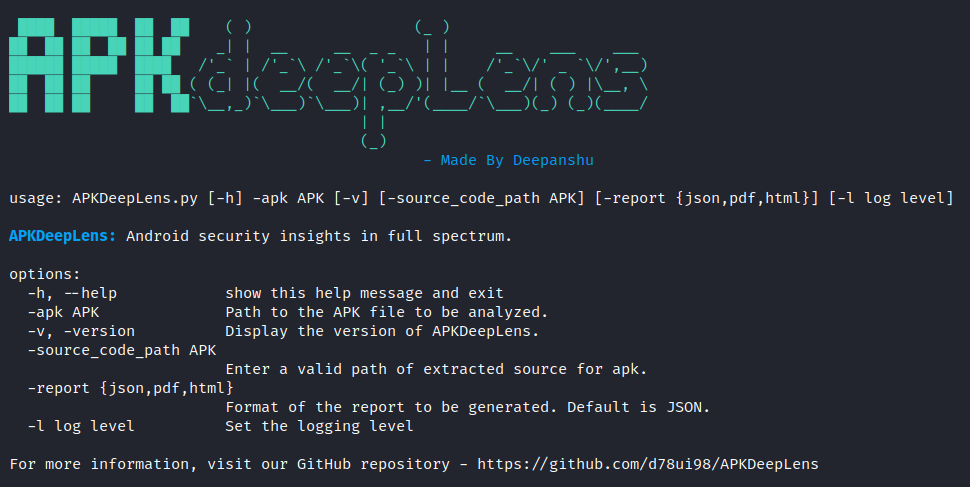 d78ui98/apkdeeplens
Aperçus complets de la sécurité Android.
 david-a-wheeler/flawfinder
un outil d'analyse statique pour trouver des vulnérabilités dans le code source C/C++
 dionach/reposcanner
Script Python pour analyser les dépôts Git à la recherche de chaînes intéressantes
 penberg/chimera
Isoler du code non fiable avec un accès sûr à l'hôte.
 vivian.maes/bad-secure-rails-app
Application Ruby on Rails volontairement non sécurisée conçue pour étudier les vulnérabilités du Top 10 OWASP et pratiquer les techniques de test de…
 commando-x/vuln-bank
Plateforme bancaire intentionnellement vulnérable pour pratiquer les tests de sécurité d'applications web, d'API et d'IA/LLM, la revue de code…
 blacksnufkin/novaldr
Threadless Module Stomping In Rust avec quelques fonctionnalités (En mémoire de ceux assassinés lors du massacre de la fête Nova)
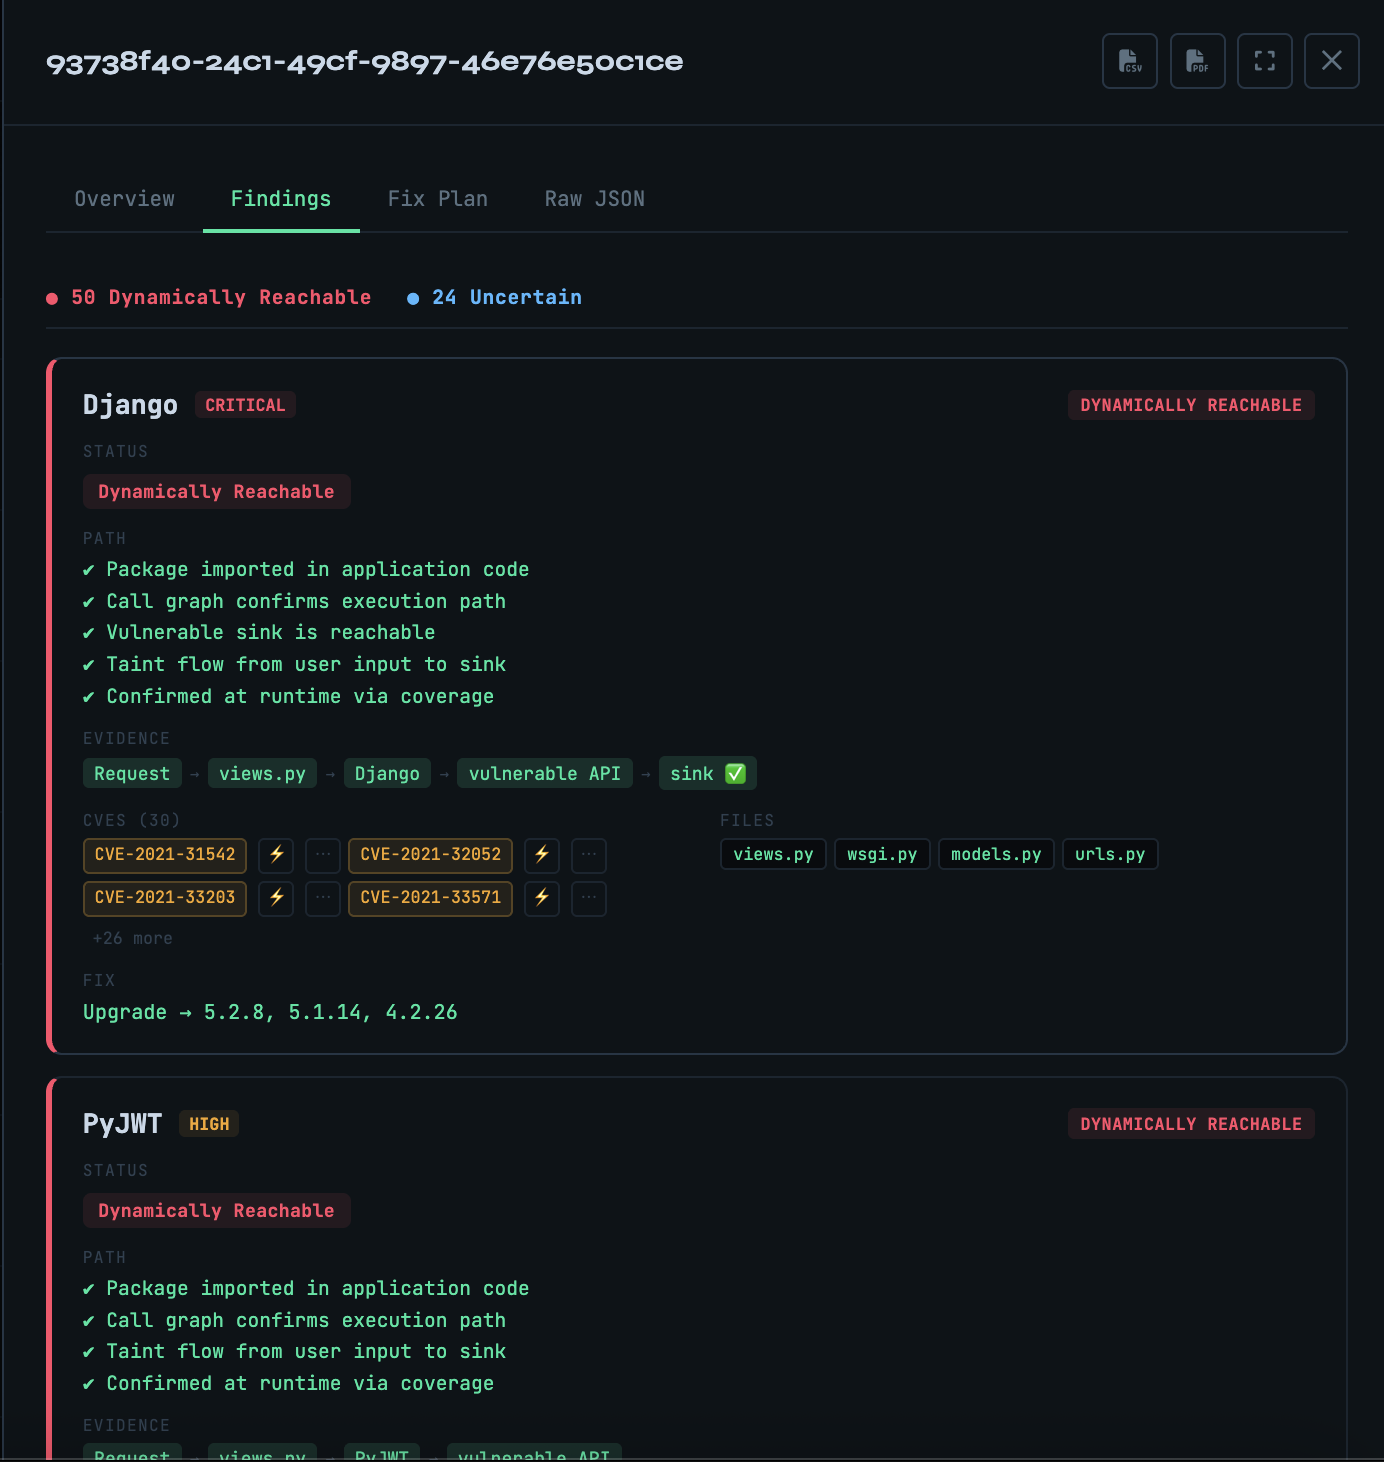 owasp/vulnreach
SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées.
 gpt-laboratory/trustworthyrag
Un agent d'évaluation pour détecter la désinformation et l'empoisonnement des connaissances dans les systèmes de génération augmentée par…
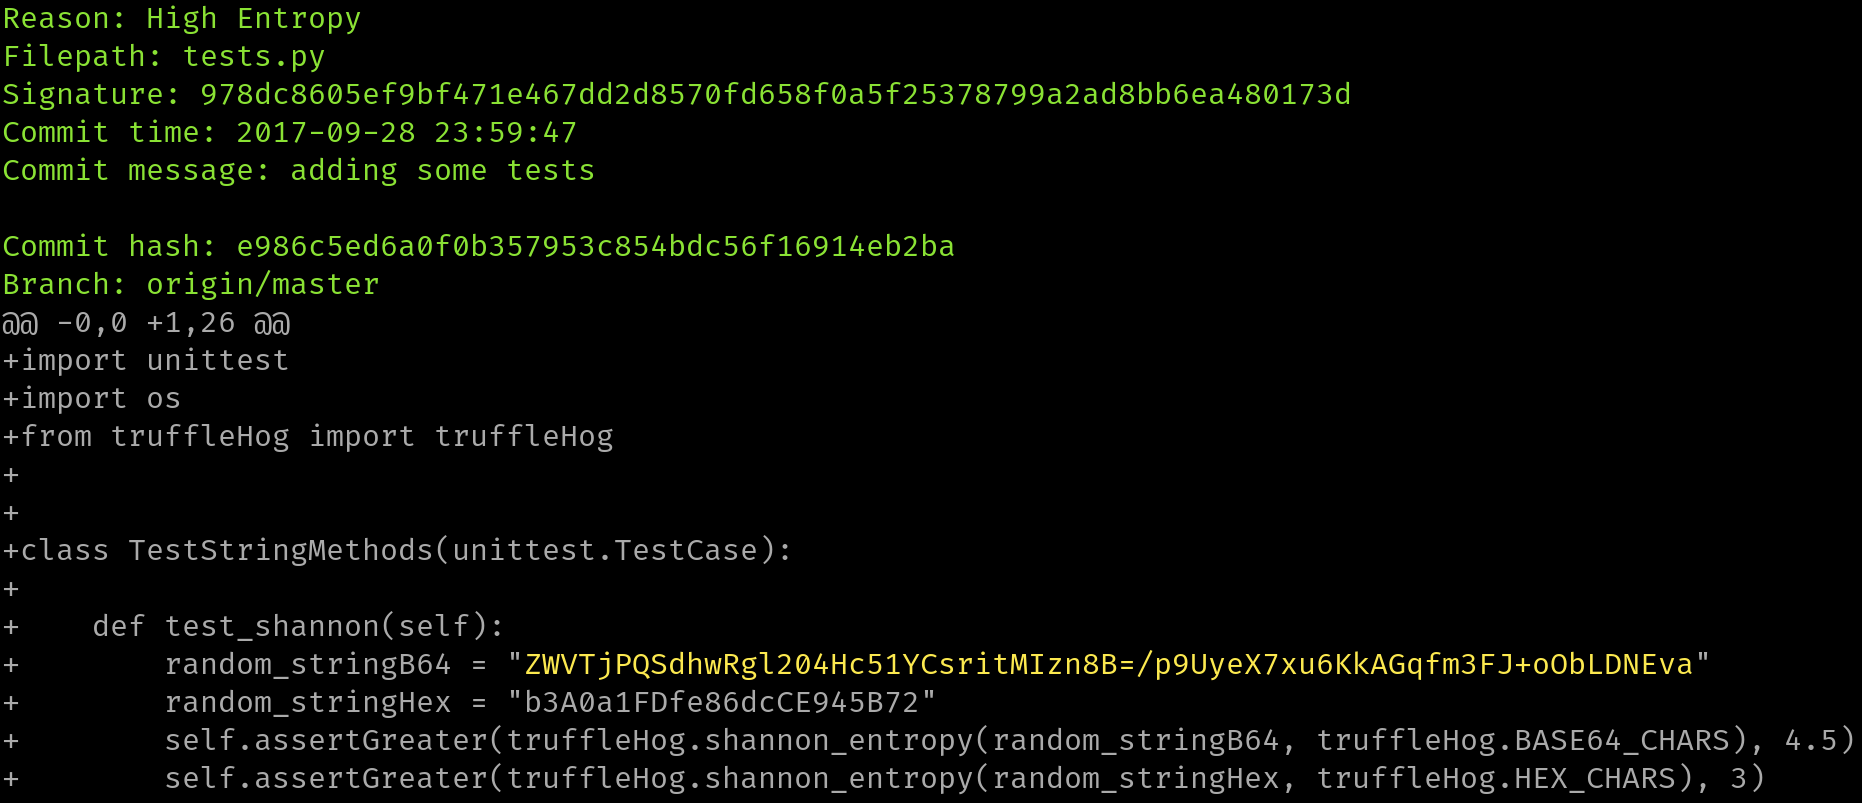 godaddy/tartufo
Parcourt les dépôts git à la recherche de chaînes à haute entropie et de secrets, en fouillant profondément dans l'historique des commits.
 facebook/mcpguard-dynamic
Sandbox eBPF au niveau du noyau pour sécuriser les appels d'outils d'agents LLM effectués via le protocole de contexte de modèle (MCP)
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.
 gmh5225/evmbench-certora-agent-harness
Harnais d'agent itératif qui utilise des LLM et Certora Prover pour générer et affiner des spécifications CVL de contrats intelligents, en…
 jonwiggins/xmloxide
Une réimplémentation en pur Rust de libxml2
 githubsecuritylab/seclab-taskflows-fuzzing
Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent