

open-sammy
 owasp/open-sammy
Outil web pour évaluer et suivre la maturité de la sécurité logicielle en utilisant les modèles OWASP SAMM et DSOMM, avec prise en charge de Docker…
container-securityvulnerability-analysisconfiguration-auditing+3
28
owasp/open-sammyOutil web pour évaluer et suivre la maturité de la sécurité logicielle en utilisant les modèles OWASP SAMM et DSOMM, avec prise en charge de Docker…
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency micro sandboxes
 lateralblast/lunar
A UNIX security auditing tool based on several security frameworks
 cloud-gouv/securix
SécurixOS est un système d'exploitation sécurisé basé sur NixOS, conçu pour les équipes de petite à moyenne taille. Il offre un environnement minimal…
 falcosecurity/falco
Agent de sécurité runtime cloud-native en temps réel pour Linux qui surveille les appels système et les métadonnées des conteneurs/Kubernetes afin de…
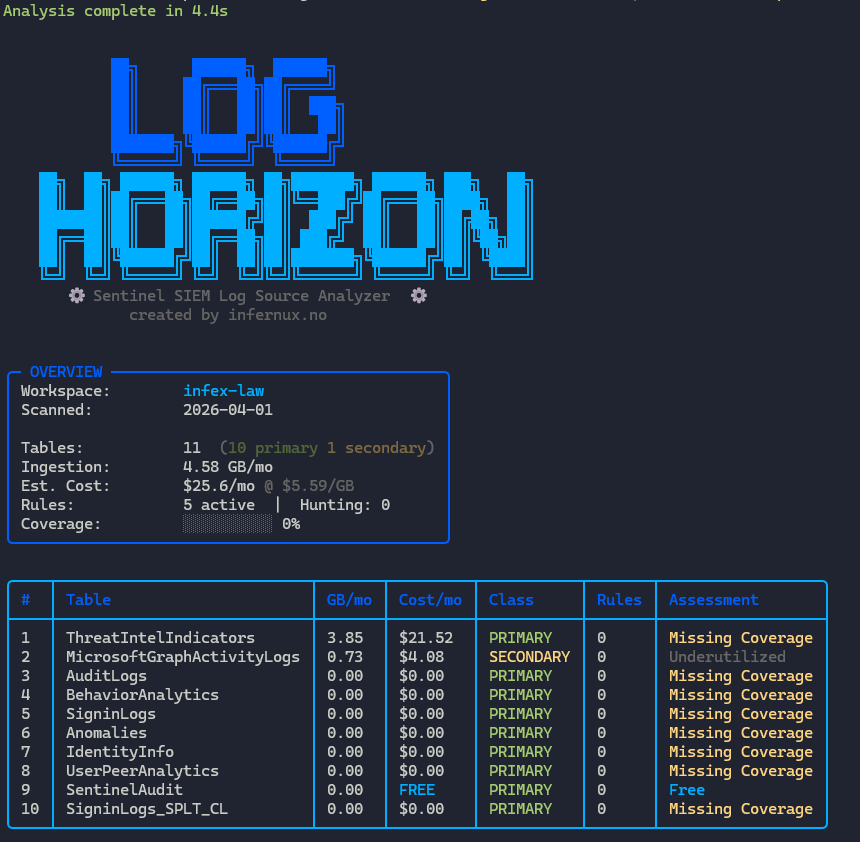 lnfernux/log-horizon
Analyseur de sources de logs SIEM Microsoft Sentinel
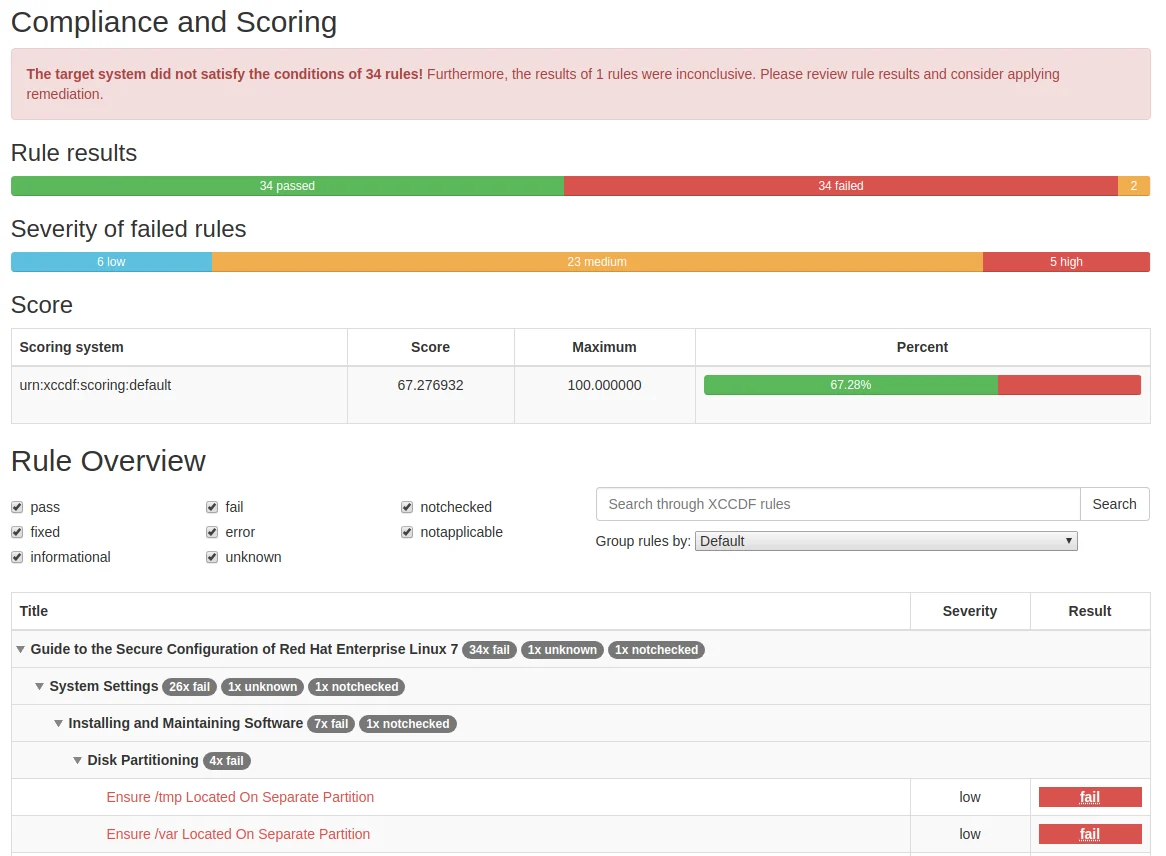 complianceascode/content
Génère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
 inceptionstack/lowkey
Déployez des agents de codage IA auto-hébergés (OpenClaw, Claude Code, Codex) dans votre compte AWS avec CloudFormation, des profils IAM et un…
 foxboron/ssh-tpm-agent
Agent SSH qui crée et gère des clés scellées par TPM pour une authentification liée au matériel, prenant en charge la génération de clés,…
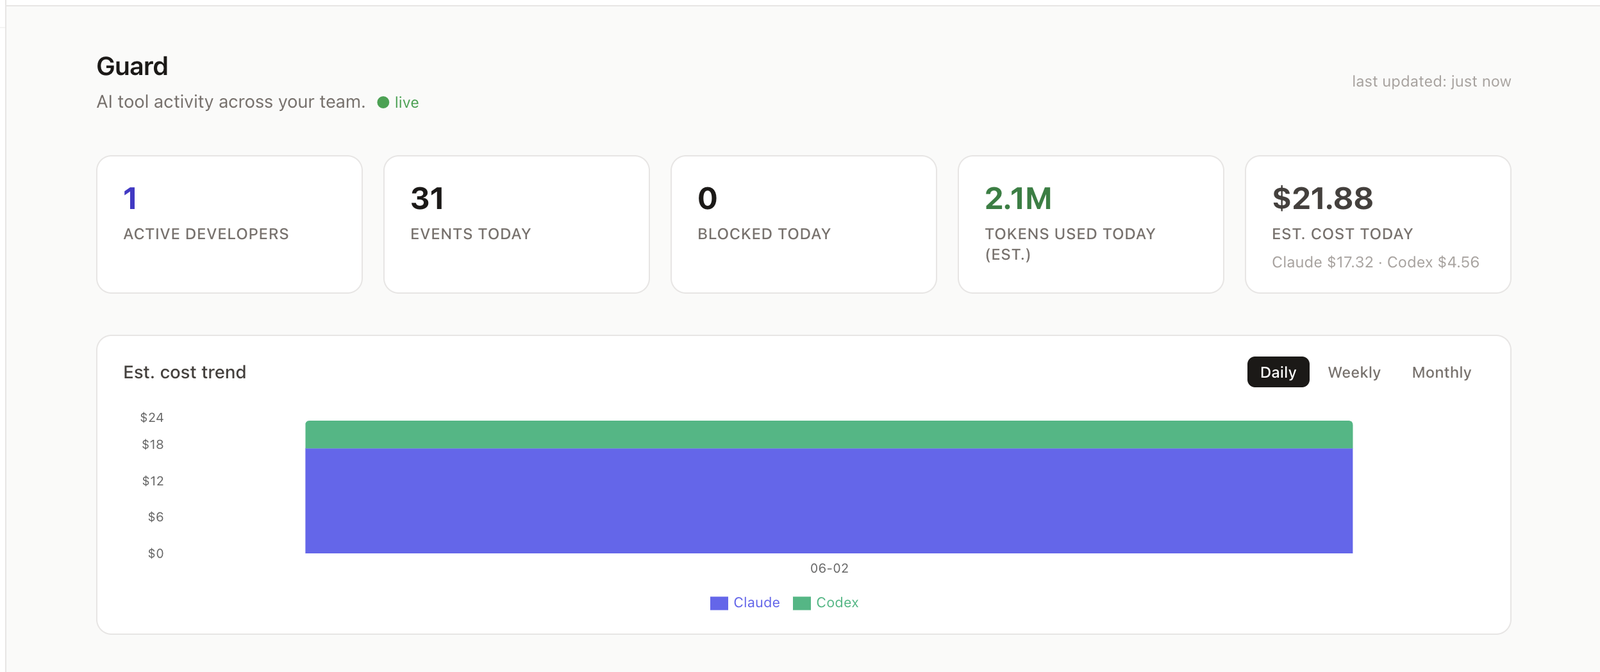 sseshachala/conductai
Gouvernance d'exécution pour les agents IA. Autorisez, avertissez ou bloquez chaque appel de modèle et d'outil avant son exécution. Audit chaîné par…
 spiffe/spire
Plateforme d'identité des workloads qui atteste les services en cours d'exécution, délivre des SPIFFE IDs/SVIDs, et permet l'authentification mTLS et…
 appvia/krane
Kubernetes RBAC static analysis & visualisation tool
 aquasecurity/trivy
Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…
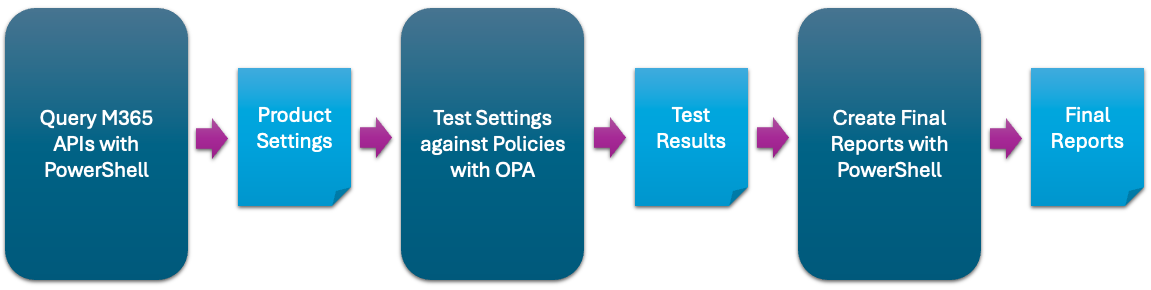 cisagov/scubagear
Automatisation pour évaluer l'état de votre tenant M365 par rapport aux référentiels de la CISA
 mondoohq/cnspec
Une sécurité open source et cloud-native pour protéger tout, de la compilation à l'exécution
 cloud-custodian/cloud-custodian
Moteur de règles pour la sécurité cloud, l'optimisation des coûts et la gouvernance, DSL en yaml pour des politiques permettant d'interroger, filtrer…
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
 fairwindsops/polaris
Validation des bonnes pratiques dans vos clusters Kubernetes