
repokid
 netflix/repokid
Moindre privilège AWS pour un déploiement distribué et à haute vélocité
cloud-infrastructure-securityvulnerability-analysisconfiguration-auditing+3
1.1k
netflix/repokidMoindre privilège AWS pour un déploiement distribué et à haute vélocité
 reverseclabs/awspx
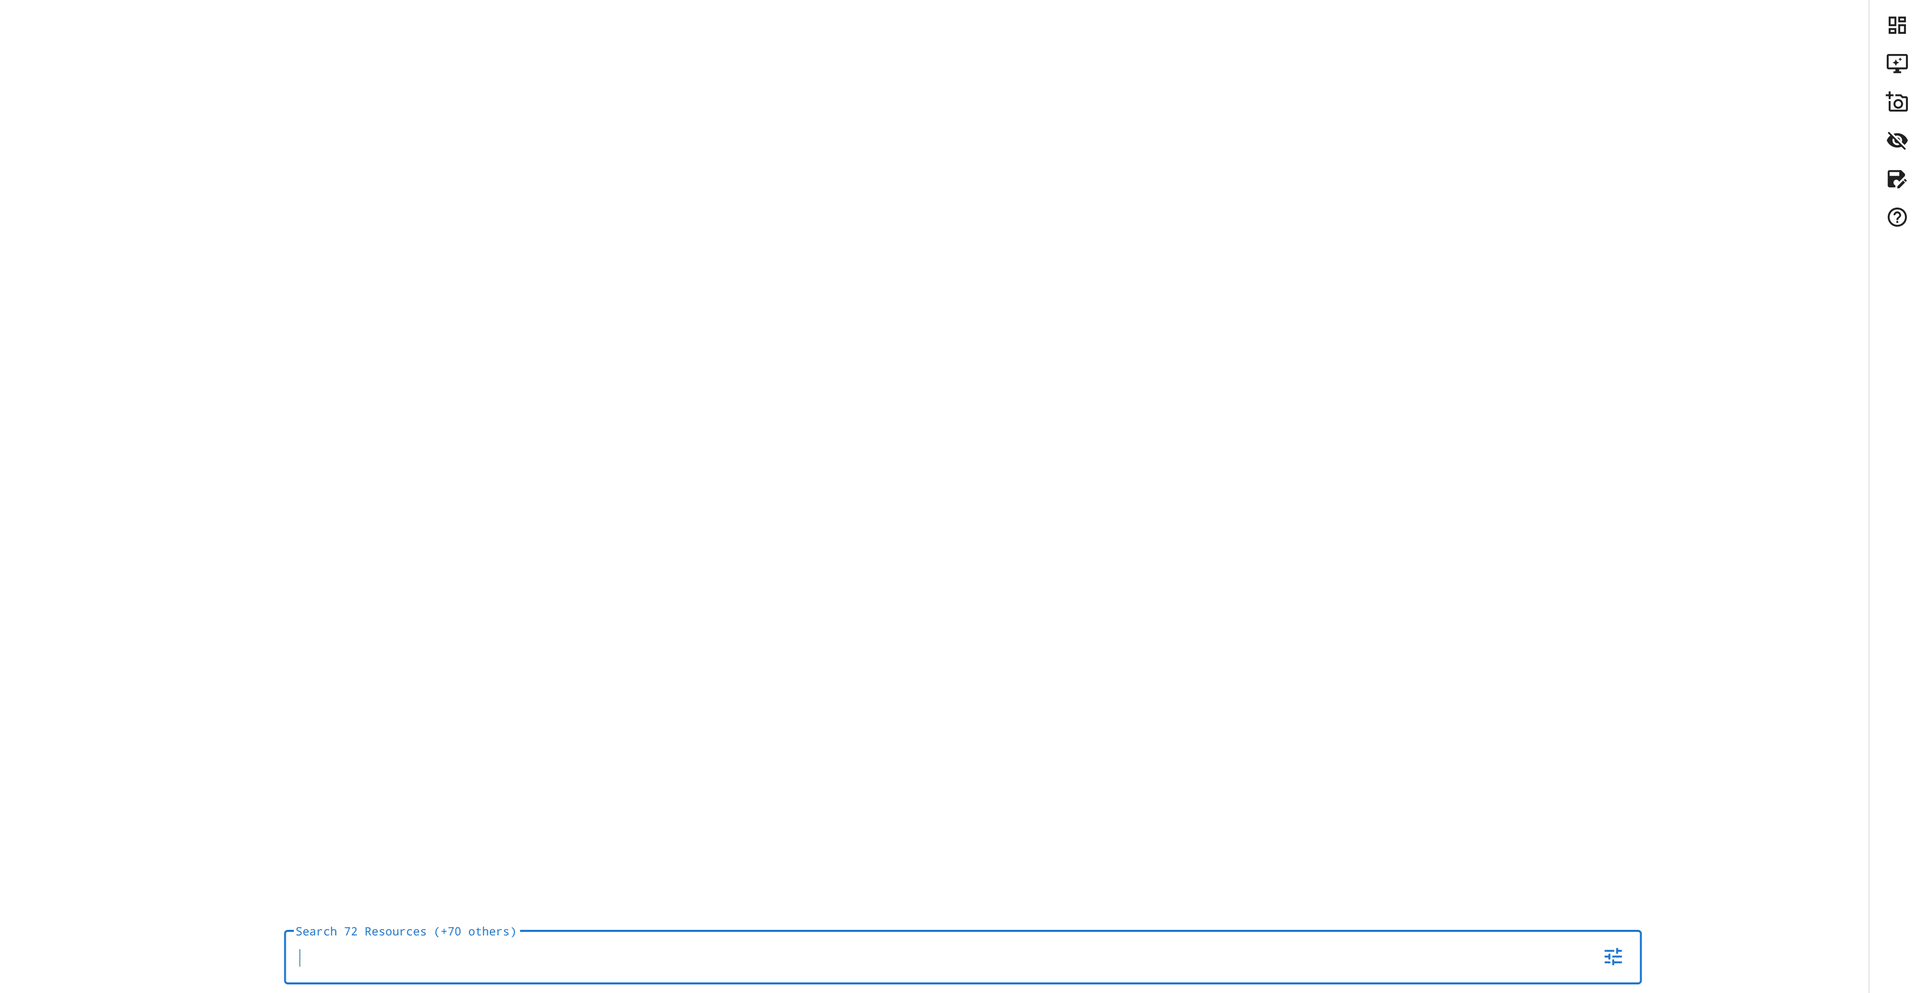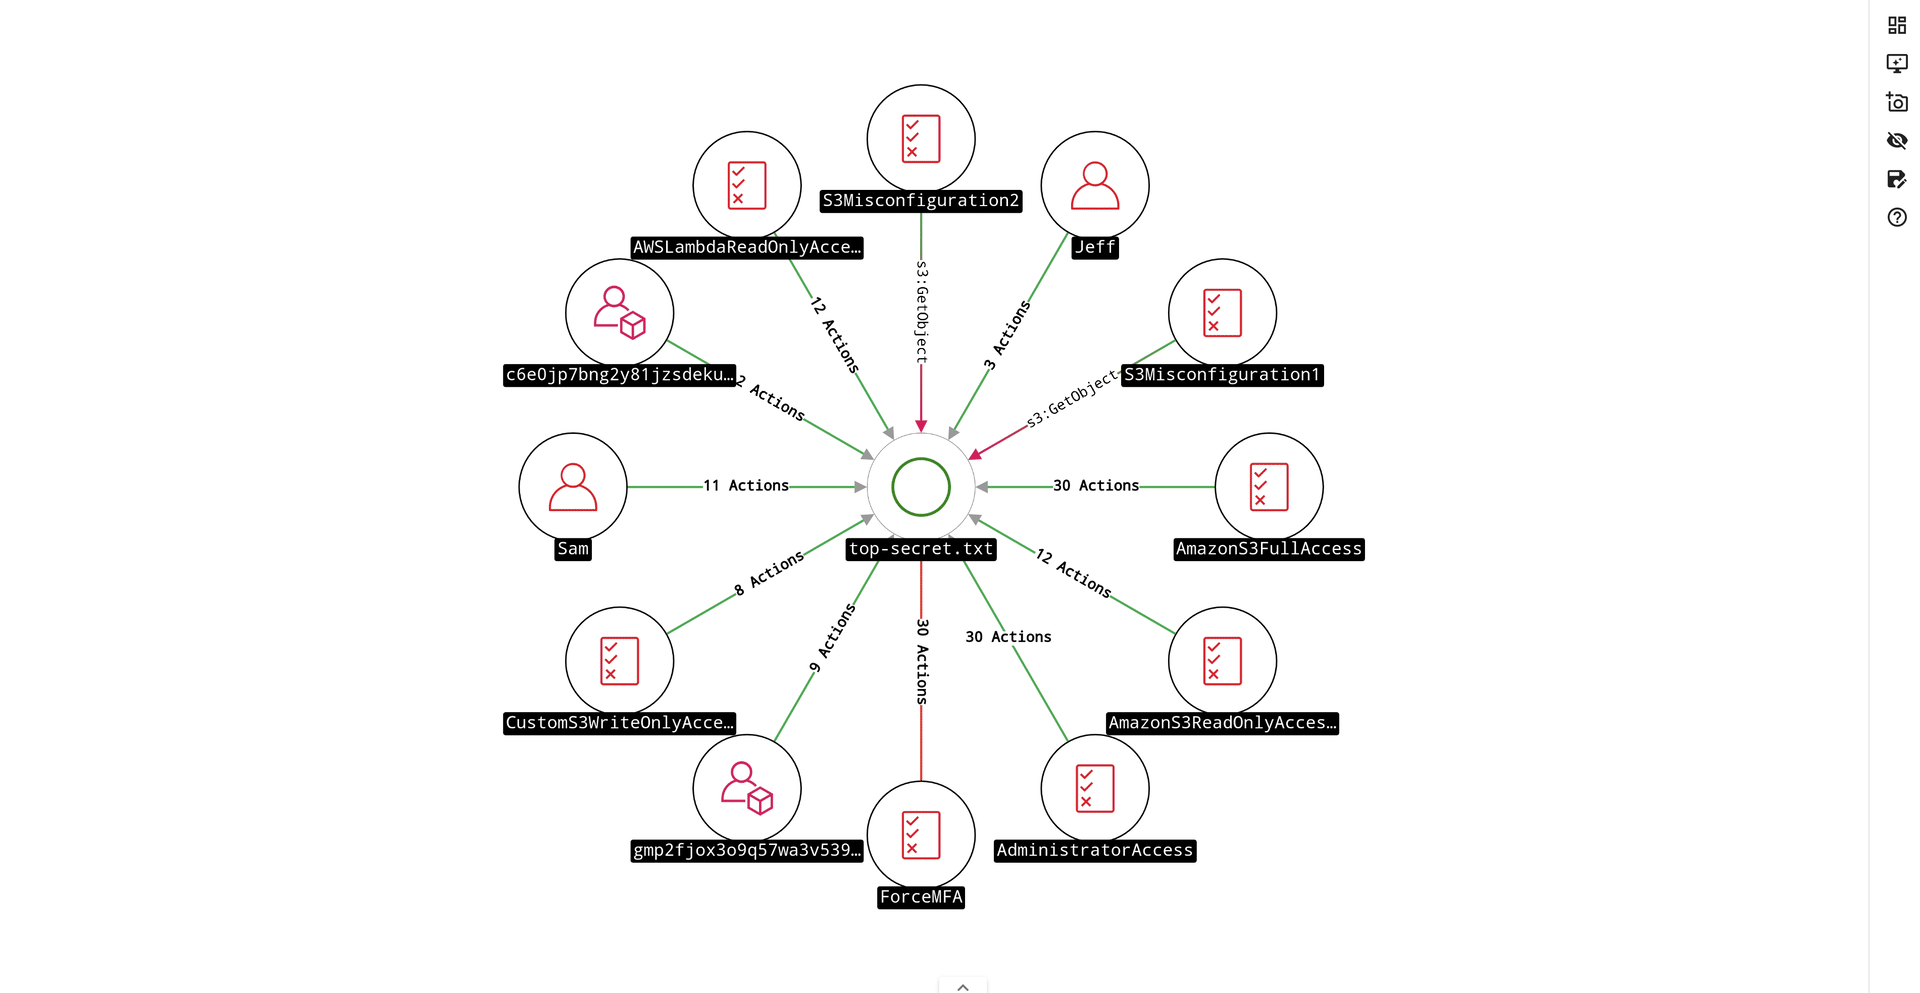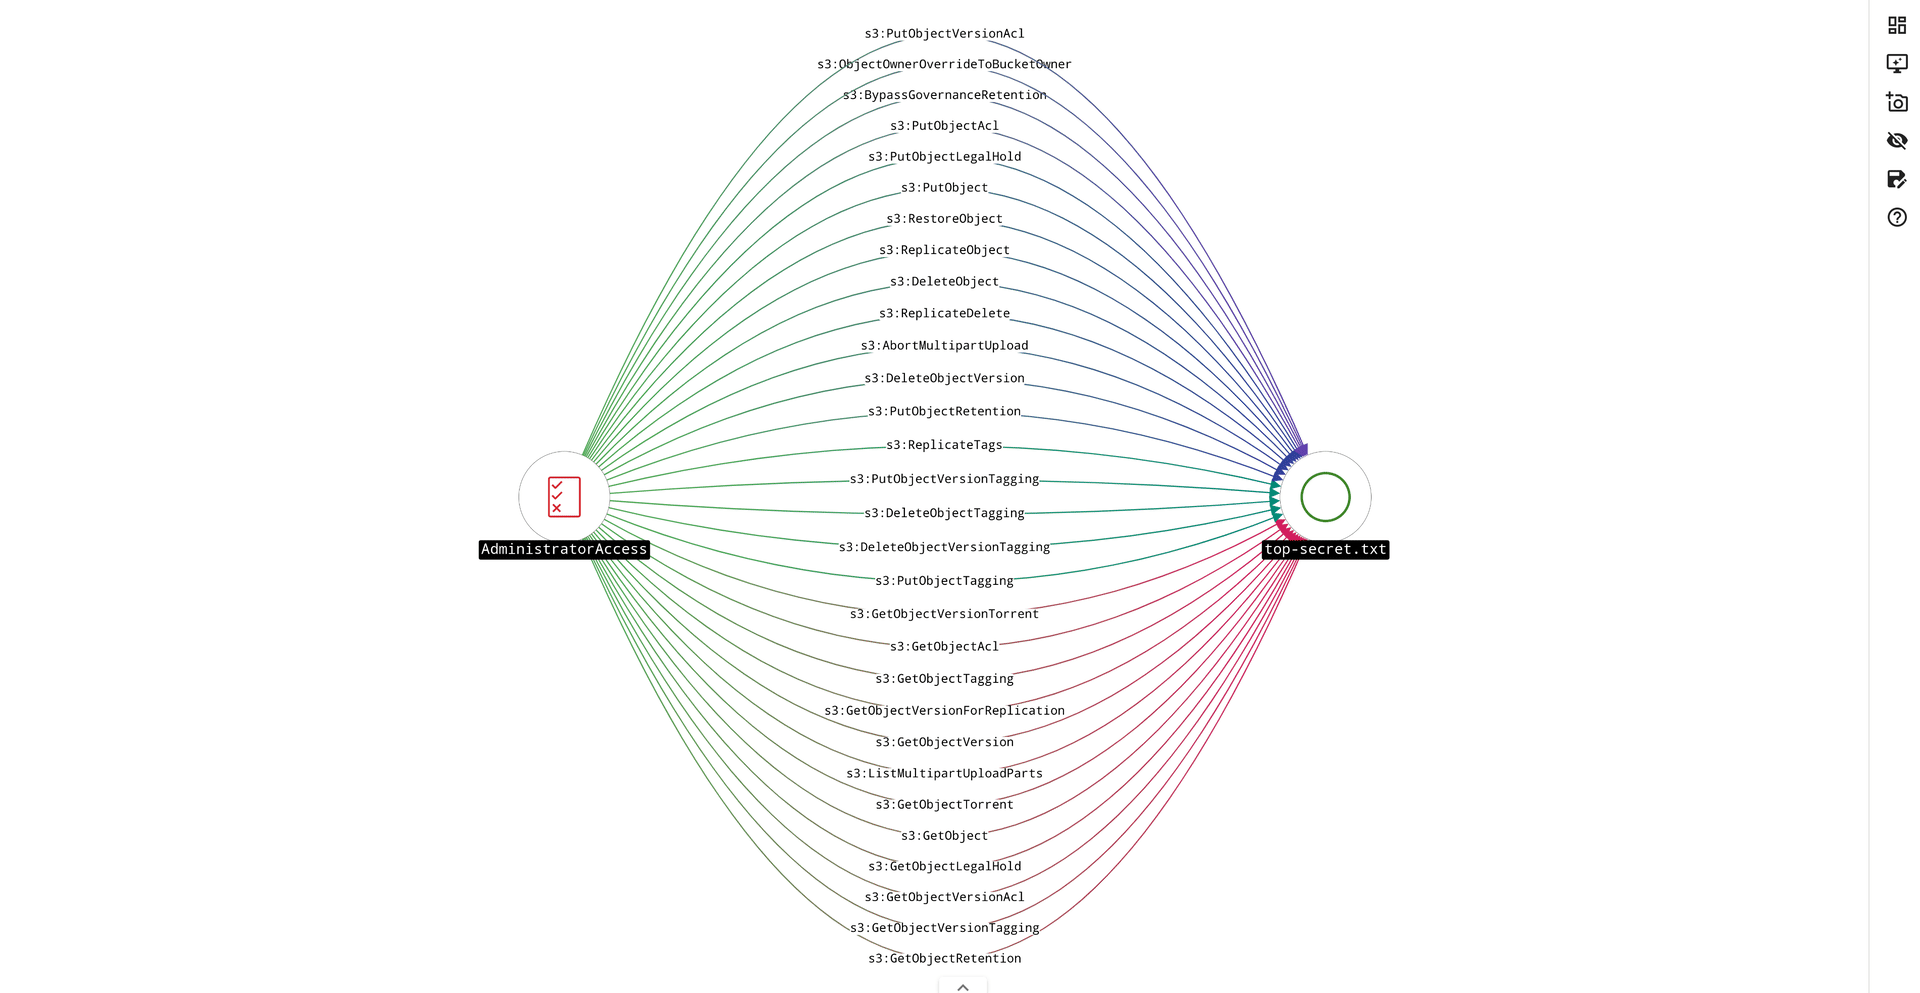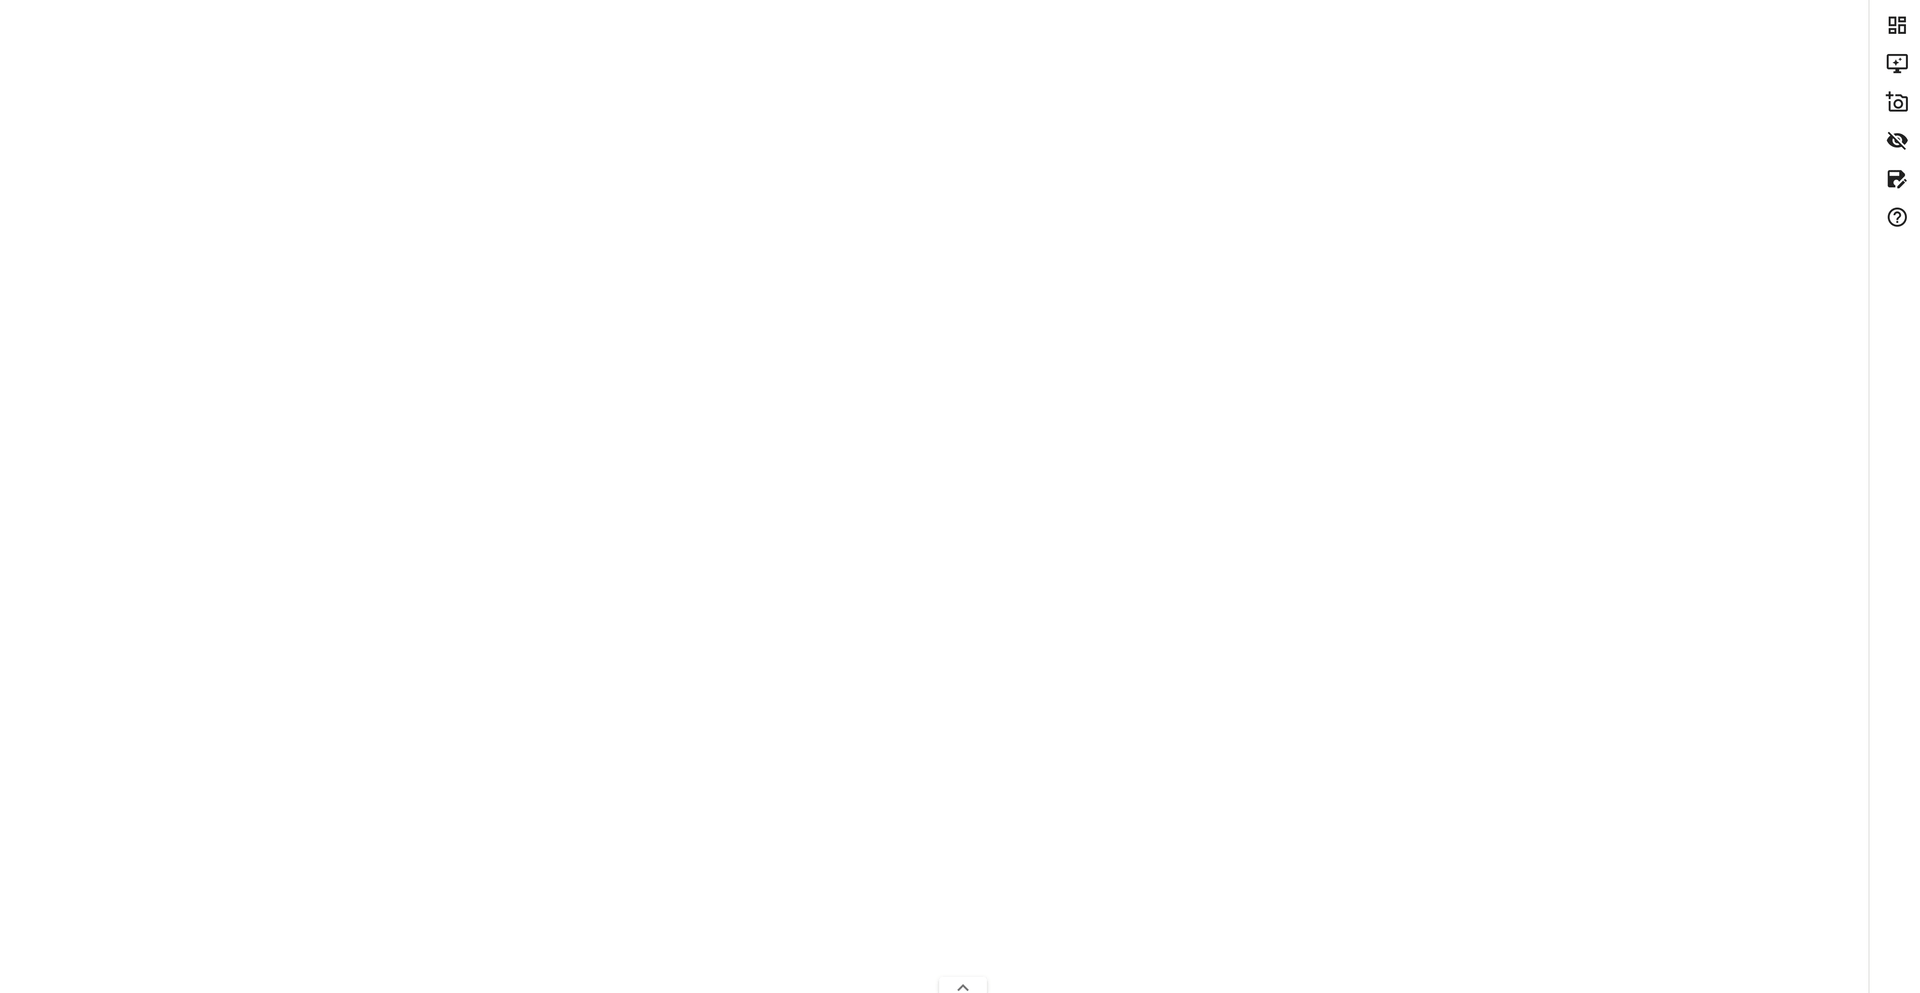
Un outil basé sur des graphes pour visualiser les accès effectifs et les relations entre ressources dans les environnements AWS.
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
vérifier si Azure AD Connect est affecté par la vulnérabilité décrite dans CVE-2021-36949
 hyd3sec/azur3alph4
Module PowerShell pour le red teaming Azure post-intrusion, automatisant l'extraction de tokens, l'énumération des ressources et le mouvement latéral…
 jonrau1/syntheticsun
Cadre d'automatisation de la sécurité AWS sans serveur qui ingère des renseignements sur les menaces, applique une détection d'anomalies basée sur le…
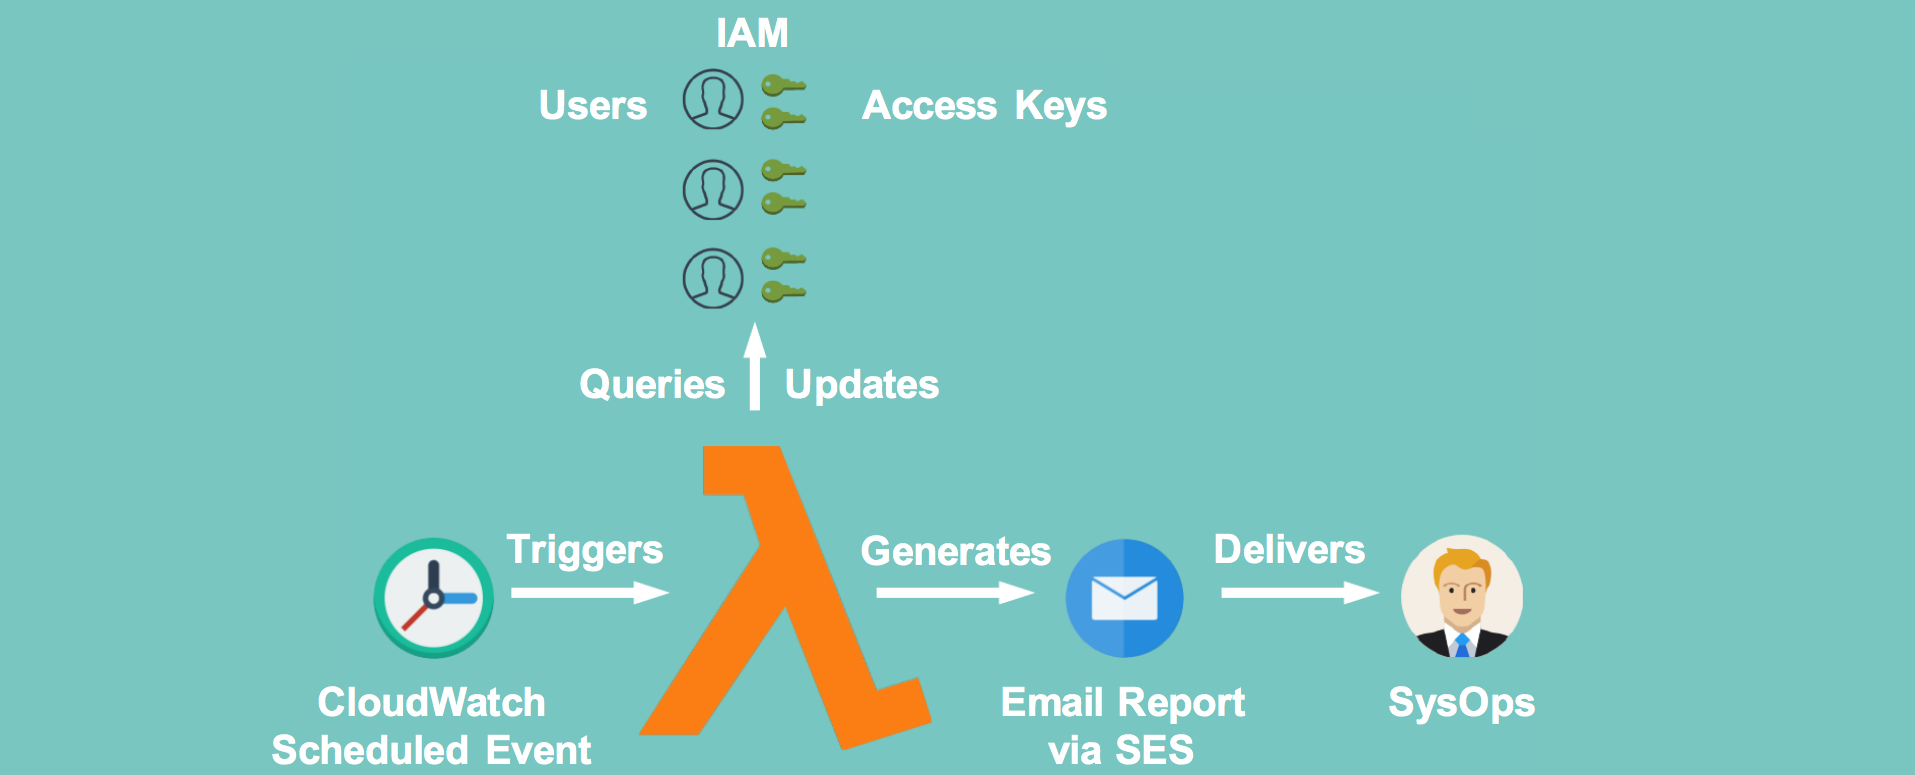 te-papa/aws-key-disabler
Un petit script lambda qui désactivera les clés d'accès plus anciennes qu'un nombre donné de jours.
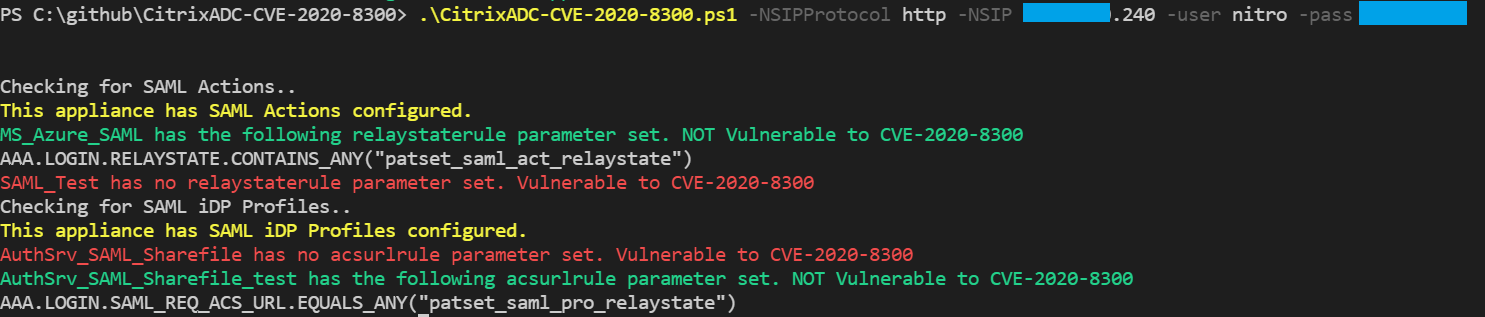 stuartcarroll/citrixadc-cve-2020-8300
Détecter la configuration d'action SAML ou de profil iDP SAML de Citrix ADC vulnérable à CVE-2020-8300 en utilisant l'API NITRO de Citrix ADC
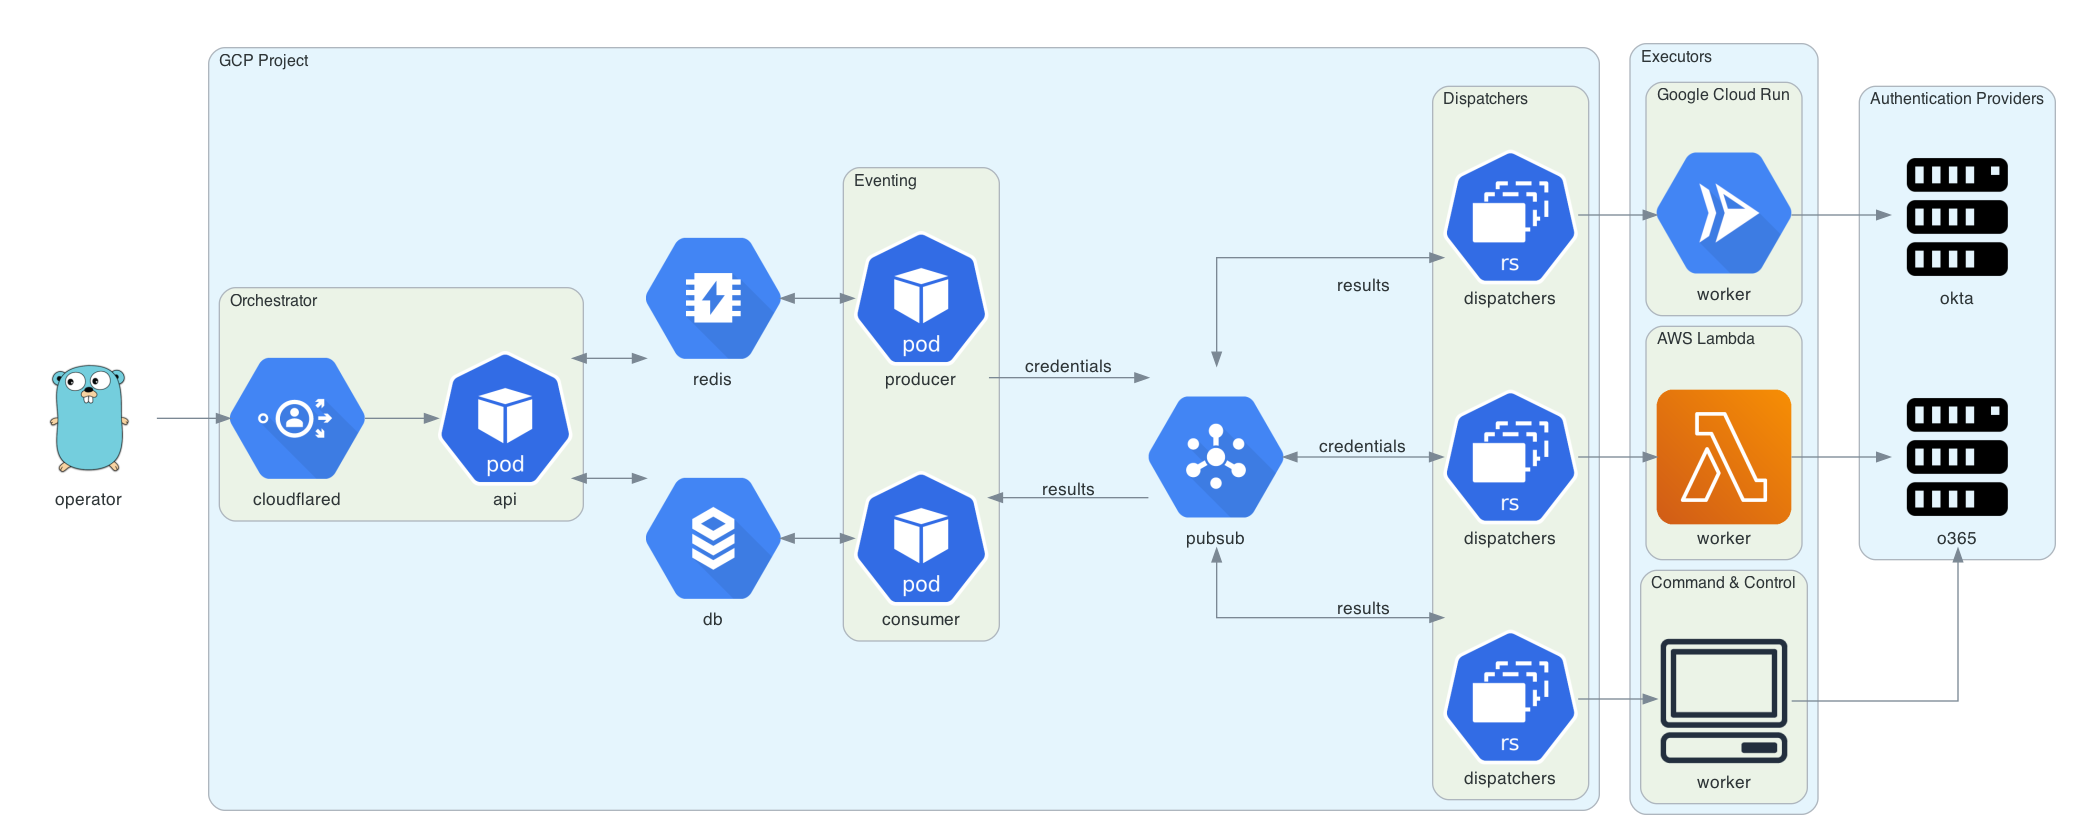 praetorian-inc/trident
Outil automatisé de pulvérisation de mots de passe
 lightspin-tech/red-kube
Émulation d'adversaire Red Team K8S basée sur kubectl
 nixwizard/kube-alien
Outil automatisé de test d'intrusion de cluster Kubernetes qui exploite les défauts de configuration dans l'API, Kubelet, etcd et Dashboard pour…
 nightwatchcybersecurity/airflowscan
Liste de contrôle et outils pour renforcer la sécurité d'Apache Airflow
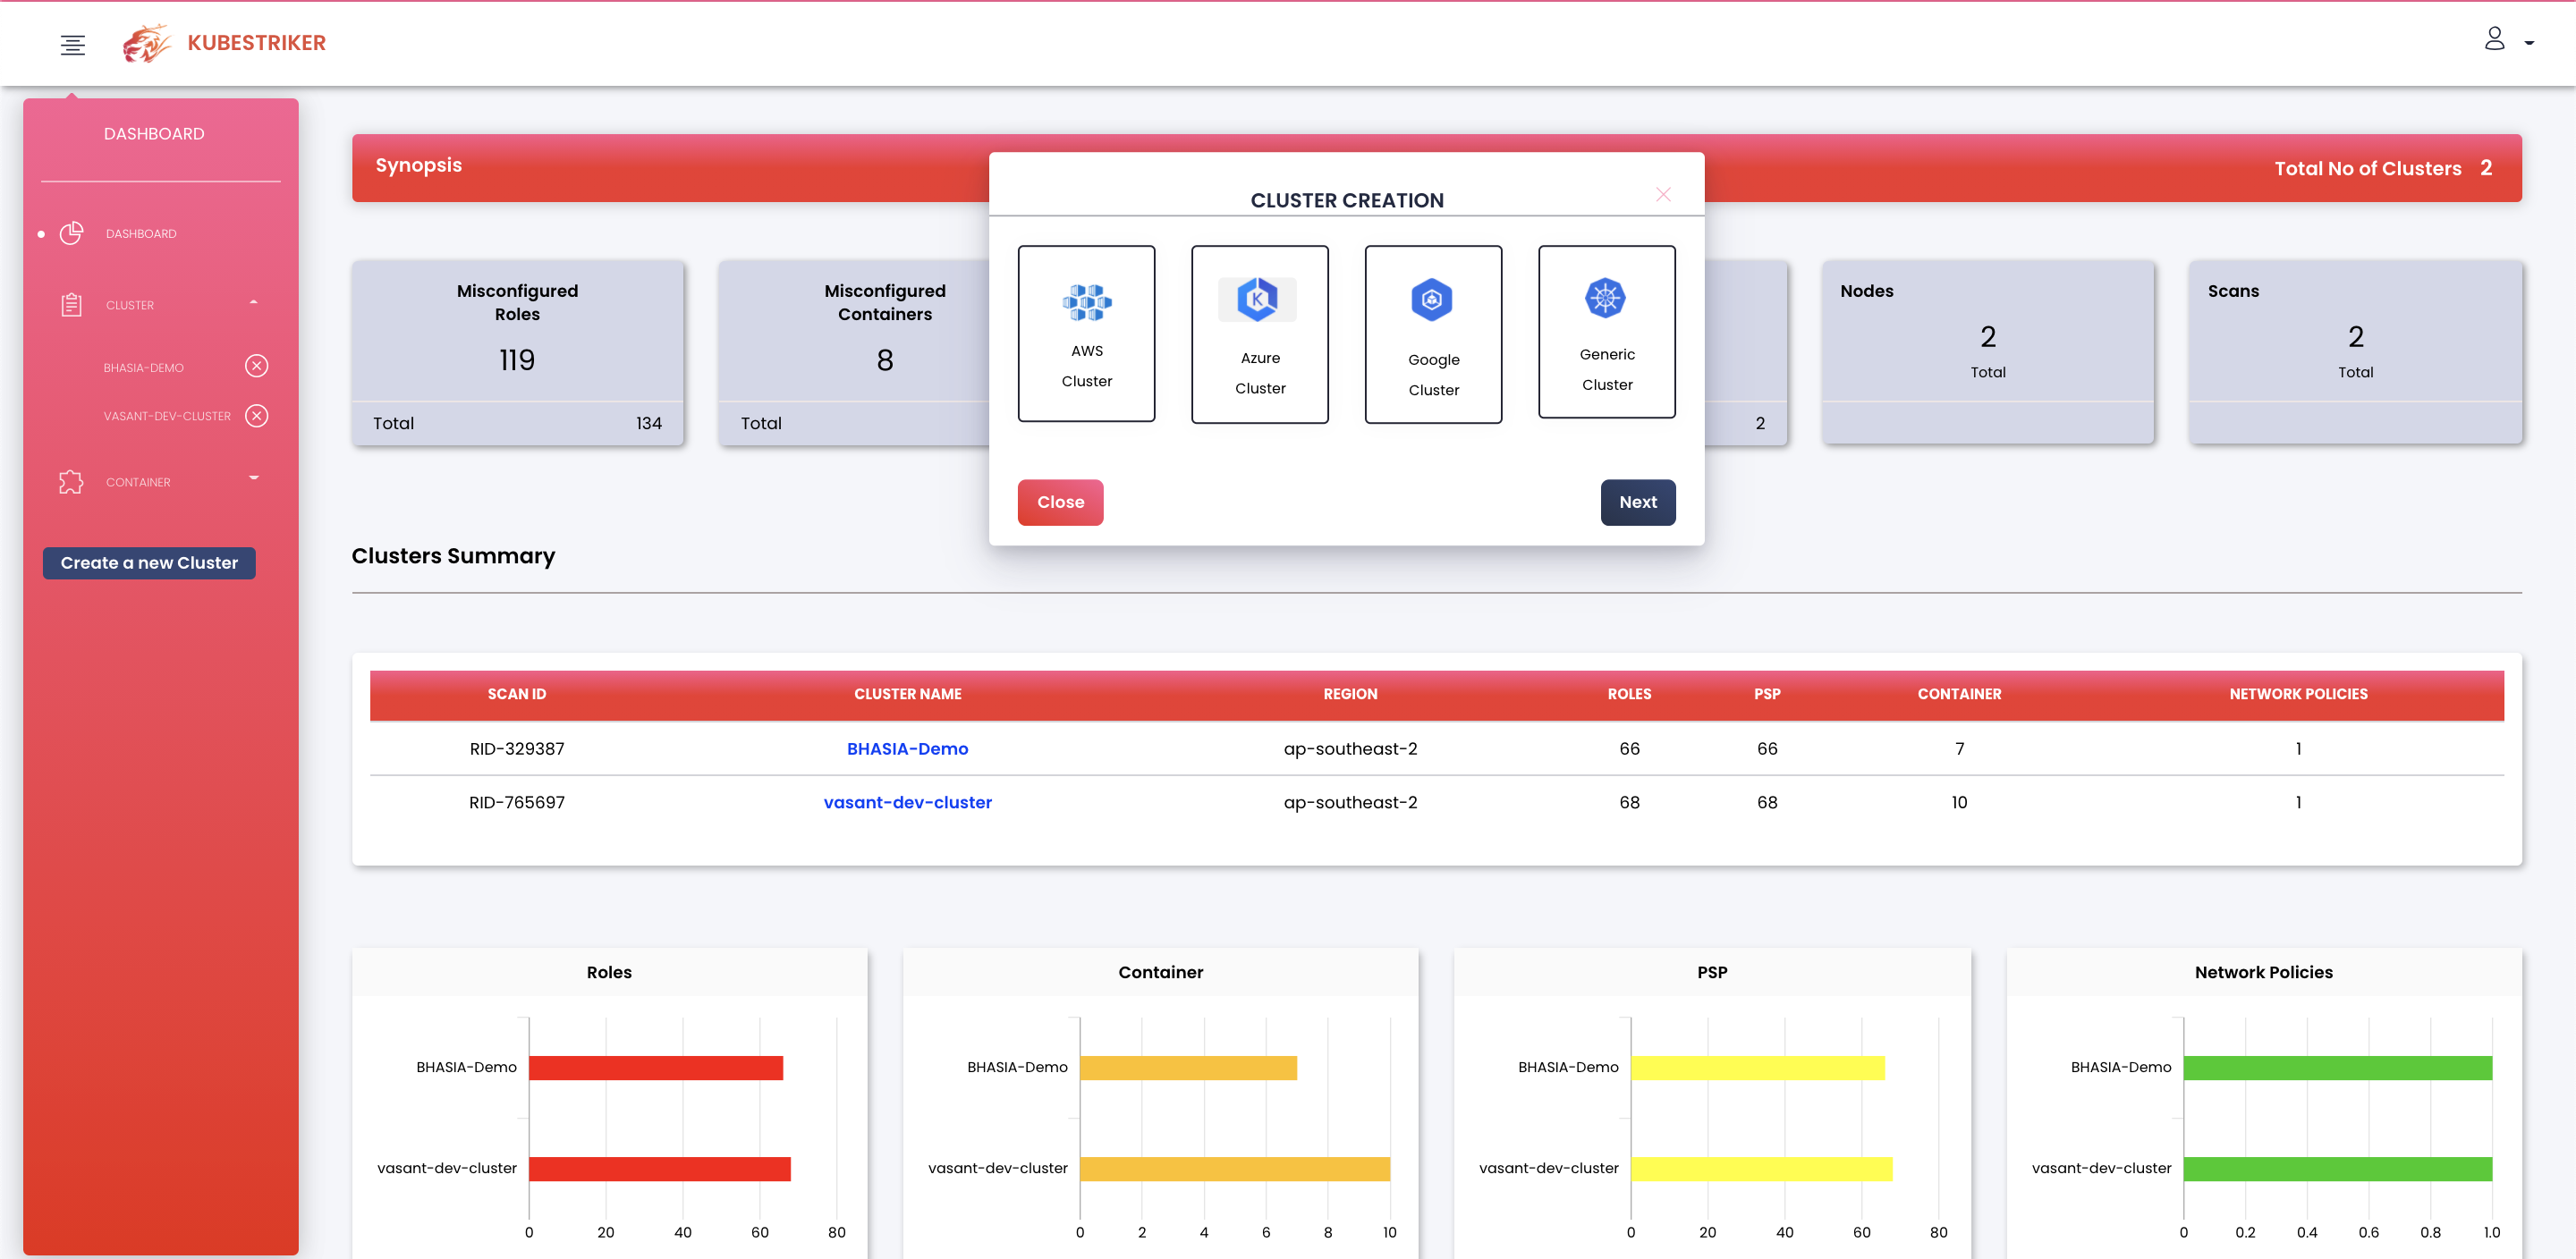 vchinnipilli/kubestriker
Un outil d'audit de sécurité ultra-rapide pour Kubernetes
 tom0li/collection-document
Collection d'articles de sécurité de qualité. Des articles géniaux.
 lightspin-tech/red-shadow
Analyse les configurations IAM AWS à la recherche d'administrateurs fantômes en détectant les politiques de refus mal configurées qui ne parviennent…
 cyberark/skywrapper
SkyWrapper aide à découvrir les formes suspectes de création et d'utilisation de jetons temporaires dans AWS
 adityaks/strafer
Strafer : Un outil pour détecter les infections potentielles dans les instances Elasticsearch
 cnotin/m365_groups_enum
Énumérer les groupes Microsoft 365 d'un locataire avec leurs métadonnées.
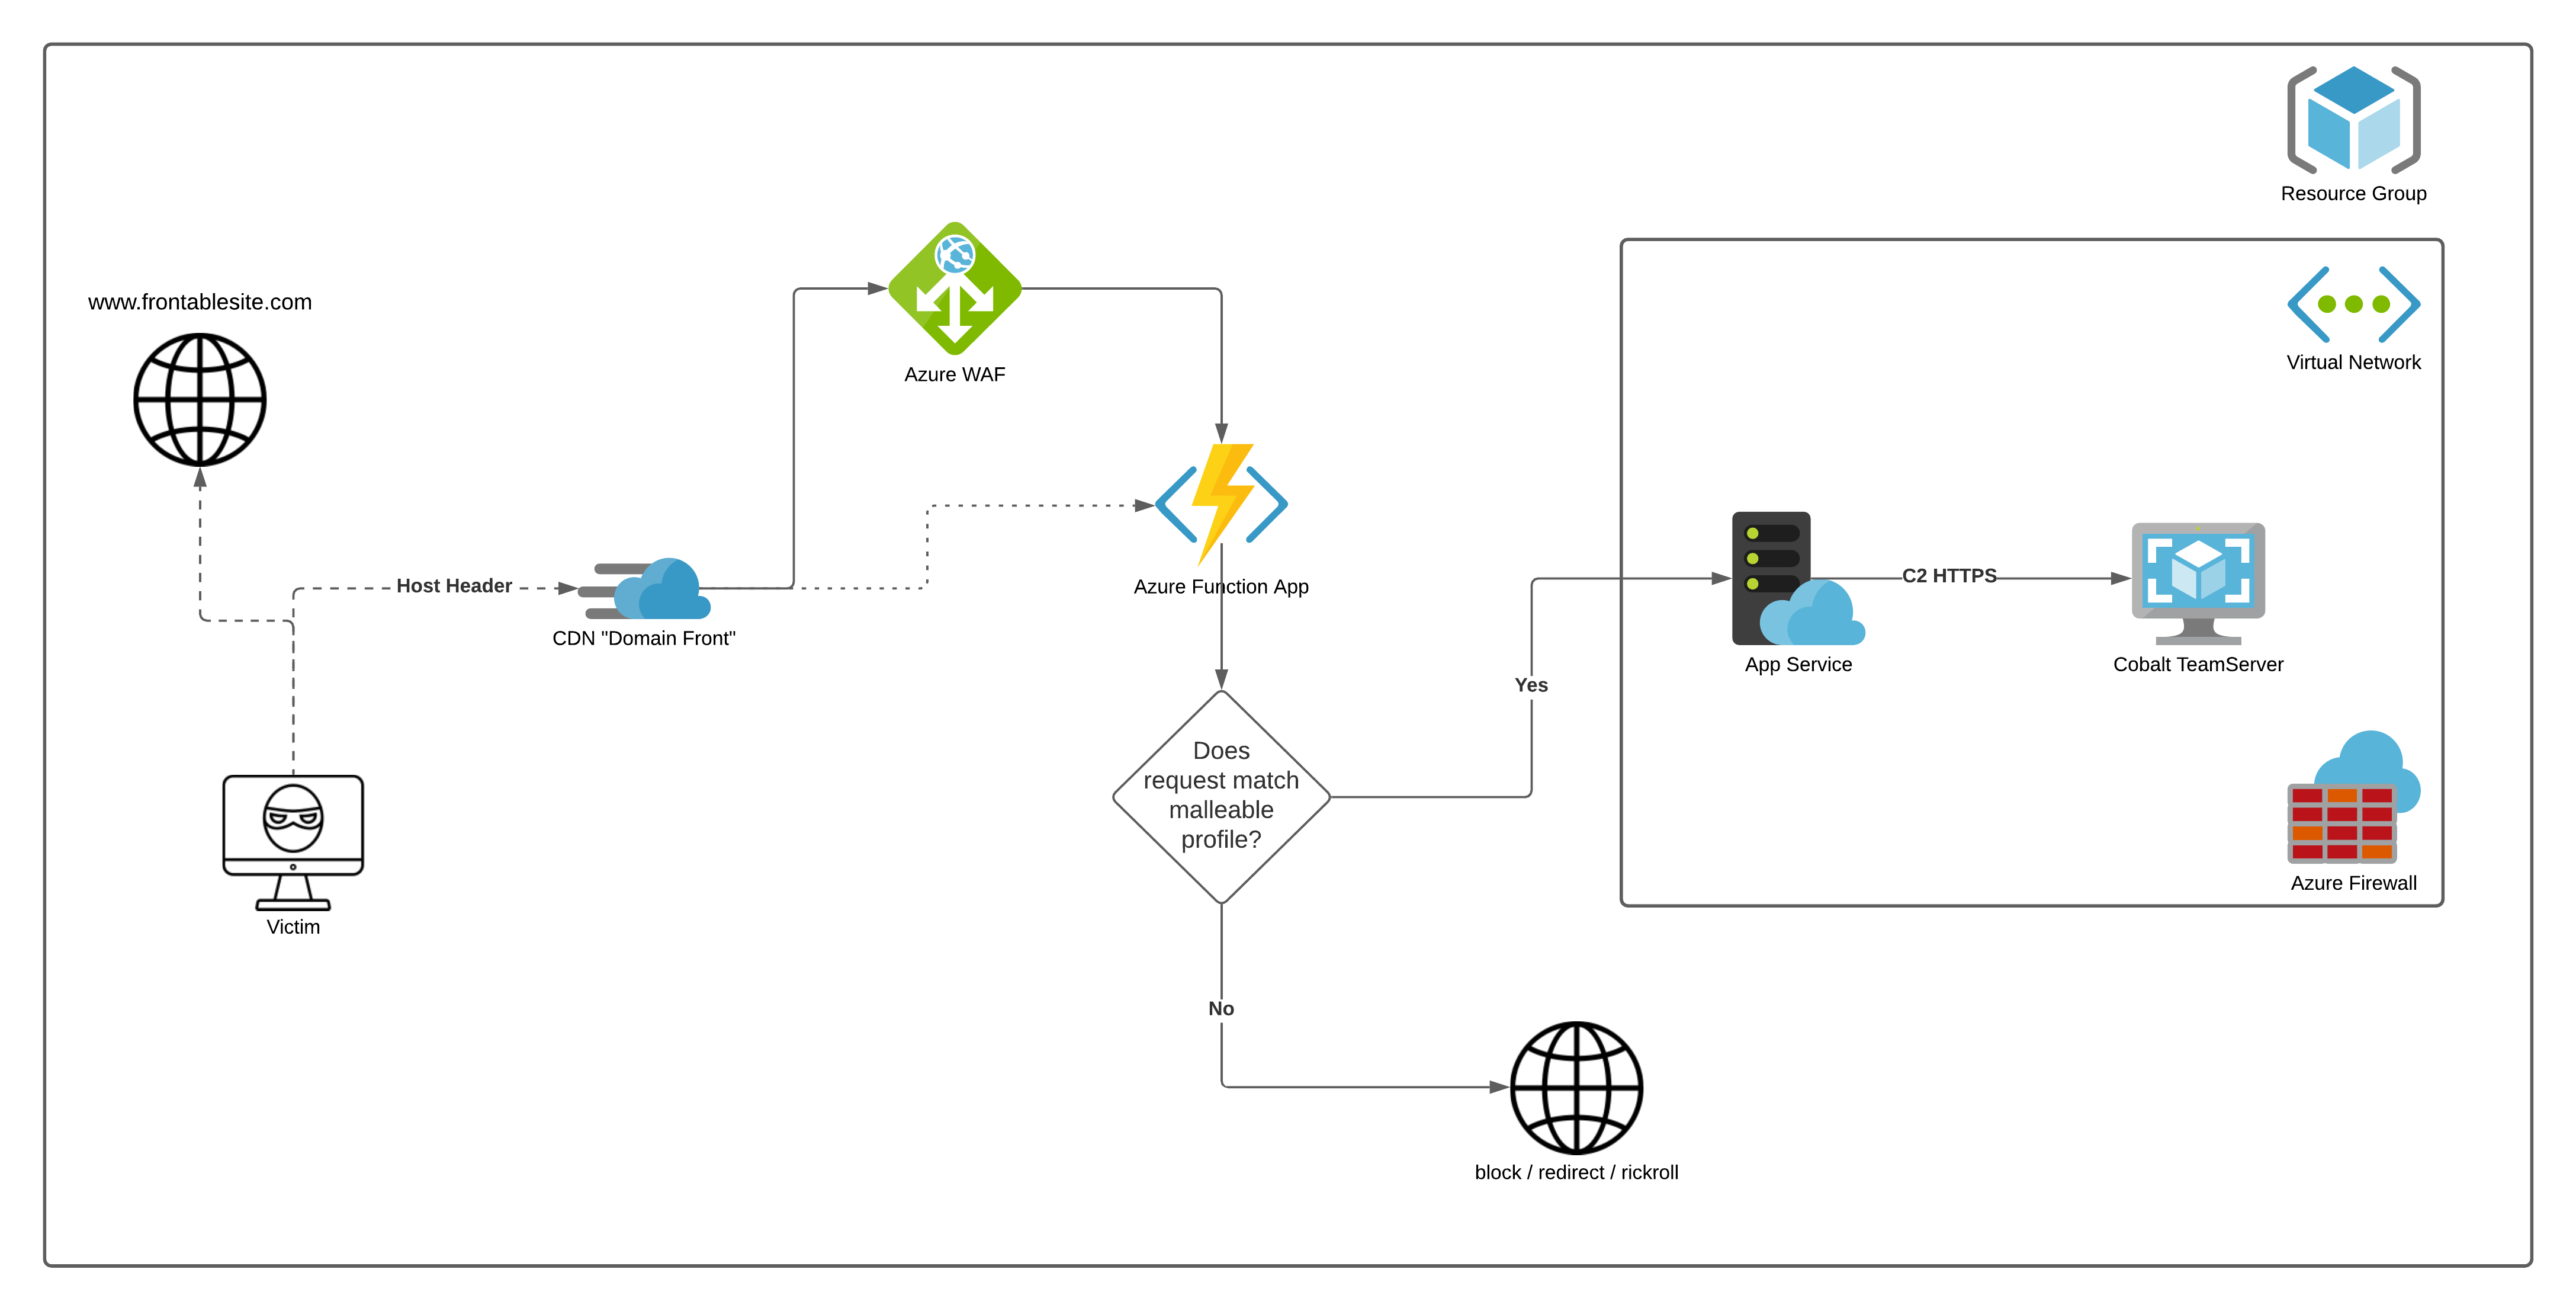 flangvik/azurec2relay
Fonction Azure qui valide et relaie le trafic des beacons Cobalt Strike en utilisant des profils C2 malléables, redirigeant les requêtes invalides…